🚨 L'Inde vient de démanteler un réseau crypto-terroriste de 24 millions de dollars et la trace de l'argent passait par Monero, USDT, hawala, et allegedly directement vers le Hamas et les Houthis.
Ce n'était pas une arnaque crypto. C'était une infrastructure géopolitique.
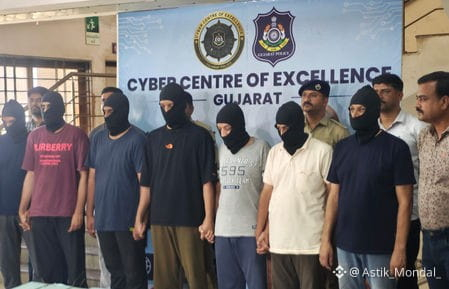
La CID du Gujarat a déjoué ARTEMISLAB, une opération de drogue du dark web qui fonctionnait avec une chaîne d'approvisionnement en direct de l'Inde à Dubaï et au Royaume-Uni depuis 2023. 9 personnes arrêtées. ₹226 crores dans des transactions traçables. Un suspect seul aurait déplacé 7,5 millions de dollars.
Mais les drogues étaient presque secondaires.
L'architecture financière est ce qui rend cette affaire historique.
Ils n'ont pas utilisé Bitcoin. Ils n'ont pas utilisé Ethereum. Ils ont utilisé Monero, la seule monnaie de confidentialité conçue spécifiquement pour que l'analyse de la blockchain ne puisse pas suivre l'argent. Puis converti en USDT pour toucher le système financier légitime. Puis ont disparu dans des réseaux hawala qui existent depuis des siècles spécifiquement pour ne laisser aucune trace papier.
Trois couches. Chacune choisie pour casser un type d'investigation différent.
Et ils se sont quand même fait prendre.
Des IP indiennes liées à des portefeuilles du dark web. L'analyse de la blockchain assistée par IA comble le fossé que Monero était censé rendre impossible. 935 plaintes séparées pour fraude cybernétique formant finalement un schéma que aucun algorithme ne pouvait ignorer.
Maintenant, les régulateurs à Delhi, Londres et Washington ont une étude de cas en direct avec le financement du Hamas et des liens Houthi tissés allegedly à travers le même réseau vendant des drogues dans les rues du Royaume-Uni.
C'est pourquoi les gouvernements ne craignent pas seulement les monnaies de confidentialité.
Ils construisent les outils pour les anéantir.
Le nœud autour de $XMR vient de se resserrer.
#Monero #XMR #CryptoNews #Crypto #DarkWeb
Ce n'était pas une arnaque crypto. C'était une infrastructure géopolitique.
La CID du Gujarat a déjoué ARTEMISLAB, une opération de drogue du dark web qui fonctionnait avec une chaîne d'approvisionnement en direct de l'Inde à Dubaï et au Royaume-Uni depuis 2023. 9 personnes arrêtées. ₹226 crores dans des transactions traçables. Un suspect seul aurait déplacé 7,5 millions de dollars.
Mais les drogues étaient presque secondaires.
L'architecture financière est ce qui rend cette affaire historique.
Ils n'ont pas utilisé Bitcoin. Ils n'ont pas utilisé Ethereum. Ils ont utilisé Monero, la seule monnaie de confidentialité conçue spécifiquement pour que l'analyse de la blockchain ne puisse pas suivre l'argent. Puis converti en USDT pour toucher le système financier légitime. Puis ont disparu dans des réseaux hawala qui existent depuis des siècles spécifiquement pour ne laisser aucune trace papier.
Trois couches. Chacune choisie pour casser un type d'investigation différent.
Et ils se sont quand même fait prendre.
Des IP indiennes liées à des portefeuilles du dark web. L'analyse de la blockchain assistée par IA comble le fossé que Monero était censé rendre impossible. 935 plaintes séparées pour fraude cybernétique formant finalement un schéma que aucun algorithme ne pouvait ignorer.
Maintenant, les régulateurs à Delhi, Londres et Washington ont une étude de cas en direct avec le financement du Hamas et des liens Houthi tissés allegedly à travers le même réseau vendant des drogues dans les rues du Royaume-Uni.
C'est pourquoi les gouvernements ne craignent pas seulement les monnaies de confidentialité.
Ils construisent les outils pour les anéantir.
Le nœud autour de $XMR vient de se resserrer.
#Monero #XMR #CryptoNews #Crypto #DarkWeb