
On m'a volé 47.000€ en crypto pendant que je dormais. Voici comment ça s'est passé.
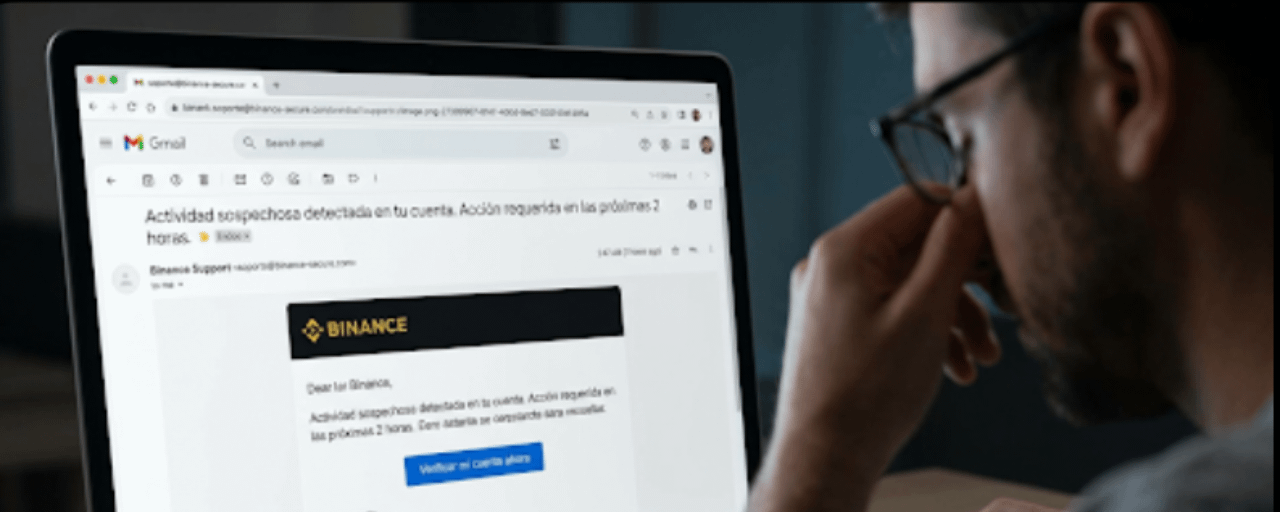
Il est 2h47 du matin. Miguel, trader avec 6 ans d'expérience, reçoit un email de "support@binance-secure.com".
Le sujet : "Activité suspecte détectée sur votre compte. Action requise dans les 2 heures."
Le logo est parfait. Le design est identique à celui de Binance. Il y a un bouton bleu qui dit "Vérifier mon compte maintenant".
Miguel trade depuis 2018. Il a vu des centaines de phishing. Mais il est 3 heures du matin, il vient de voir que le marché est dans le rouge et l'email porte son vrai nom.
Clique.
CE QUE MIGUEL NE SAVAIT PAS
Le domaine binance-secure.com a été enregistré 11 jours avant.
À ce moment-là, aucun scanner ne l'a marqué comme dangereux. SPF et DMARC étaient correctement configurés. Le certificat SSL était valide. La page était une copie pixel-perfect du portail de Binance.
Miguel a introduit son mot de passe. Ensuite, son code 2FA.
Mais la vraie attaque n'était pas de lui voler son compte Binance.
LE CONTRAT QUE PERSONNE N'A LU
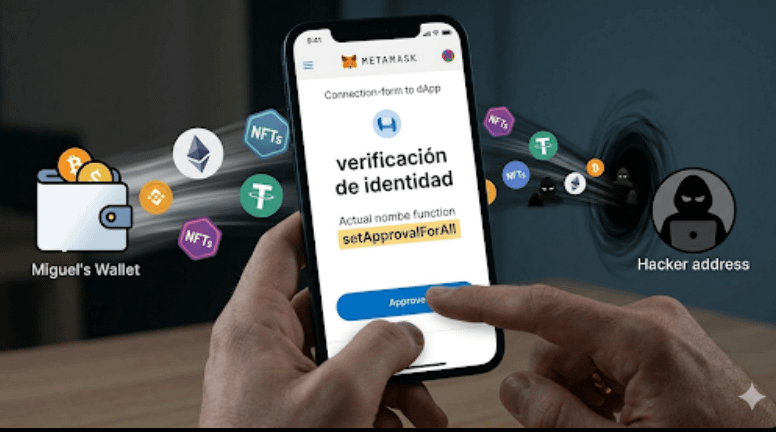
La page te demandait "vérifier ton wallet". C'était un formulaire de connexion MetaMask.
En se connectant, une fenêtre de signature est apparue. Le texte disait "vérification d'identité". Miguel a approuvé.
Ce qu'il a signé était un setApprovalForAll — permission de déplacer TOUS ses NFTs et tokens sans aucune confirmation supplémentaire.
4 minutes après, son wallet était vide.
LES 3 VECTEURS QU'ILS UTILISENT TOUJOURS
🔴 1. Domaine frauduleux avec 11 jours d'existence. Ton cerveau ne le détecte pas visuellement.
🔴 2. Urgence artificielle. "2 heures pour agir" désactive la pensée critique.
🔴 3. Une seule signature sur MetaMask. Sans limite. Sans expiration.
COMMENT SE PROTÉGER
✅ Vérifie toujours l'ancienneté du domaine avant d'entrer des identifiants. Moins de 90 jours = stop.
✅ L'expéditeur réel n'est pas le joli nom dans la boîte de réception. C'est le domaine après @. support@binance-secure.com N'EST PAS Binance.
✅ Avant de signer sur MetaMask, lis exactement ce que tu autorises. setApprovalForAll sans limite est presque toujours un piège.
LA RÈGLE DE LA MEUTE : URGENCE + CONFIANCE VISUELLE + UNE SIGNATURE = VOL.
Brise l'un des trois et l'attaque échoue.
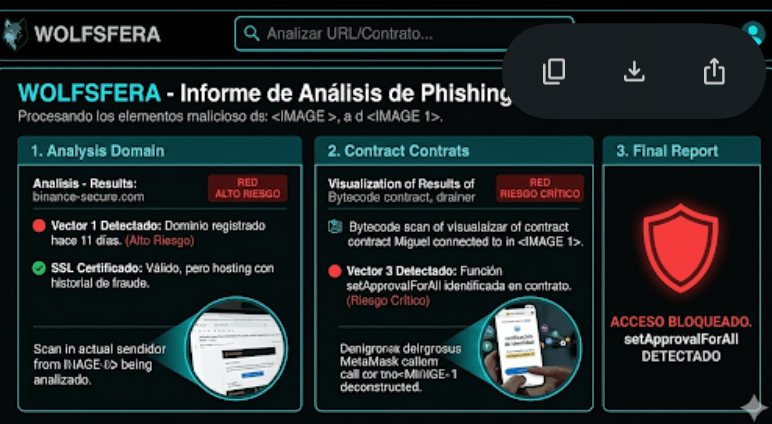
Tu as quelque chose de suspect ? Chez Wolfsfera, on analyse gratuitement :
🔍 Domaines et URLs — on détecte si c'est un clone, s'il a des jours d'existence, si le certificat SSL est faux ou si l'hébergement a un historique de fraude.
📧 Emails — on analyse le domaine de l'expéditeur, s'il a SPF/DMARC configuré et s'il imite une marque connue comme Binance, Ledger ou MetaMask.
📄 Contrats intelligents — on scanne le bytecode à la recherche de fonctions dangereuses comme setApprovalForAll, mint illimité ou des schémas de drainer connus.
Tout en secondes. Sans enregistrement. Sans coût.
Envoie-moi en commentaire ou en privé ce que tu veux analyser et je te répondrai avec le rapport complet. 🐺
Miguel n'est pas une personne réelle, mais son histoire se déroule chaque jour. Pour des gens expérimentés.
#WolfsferaSecurity#WolfsferaSentimiento $BTC $XRP $ETH