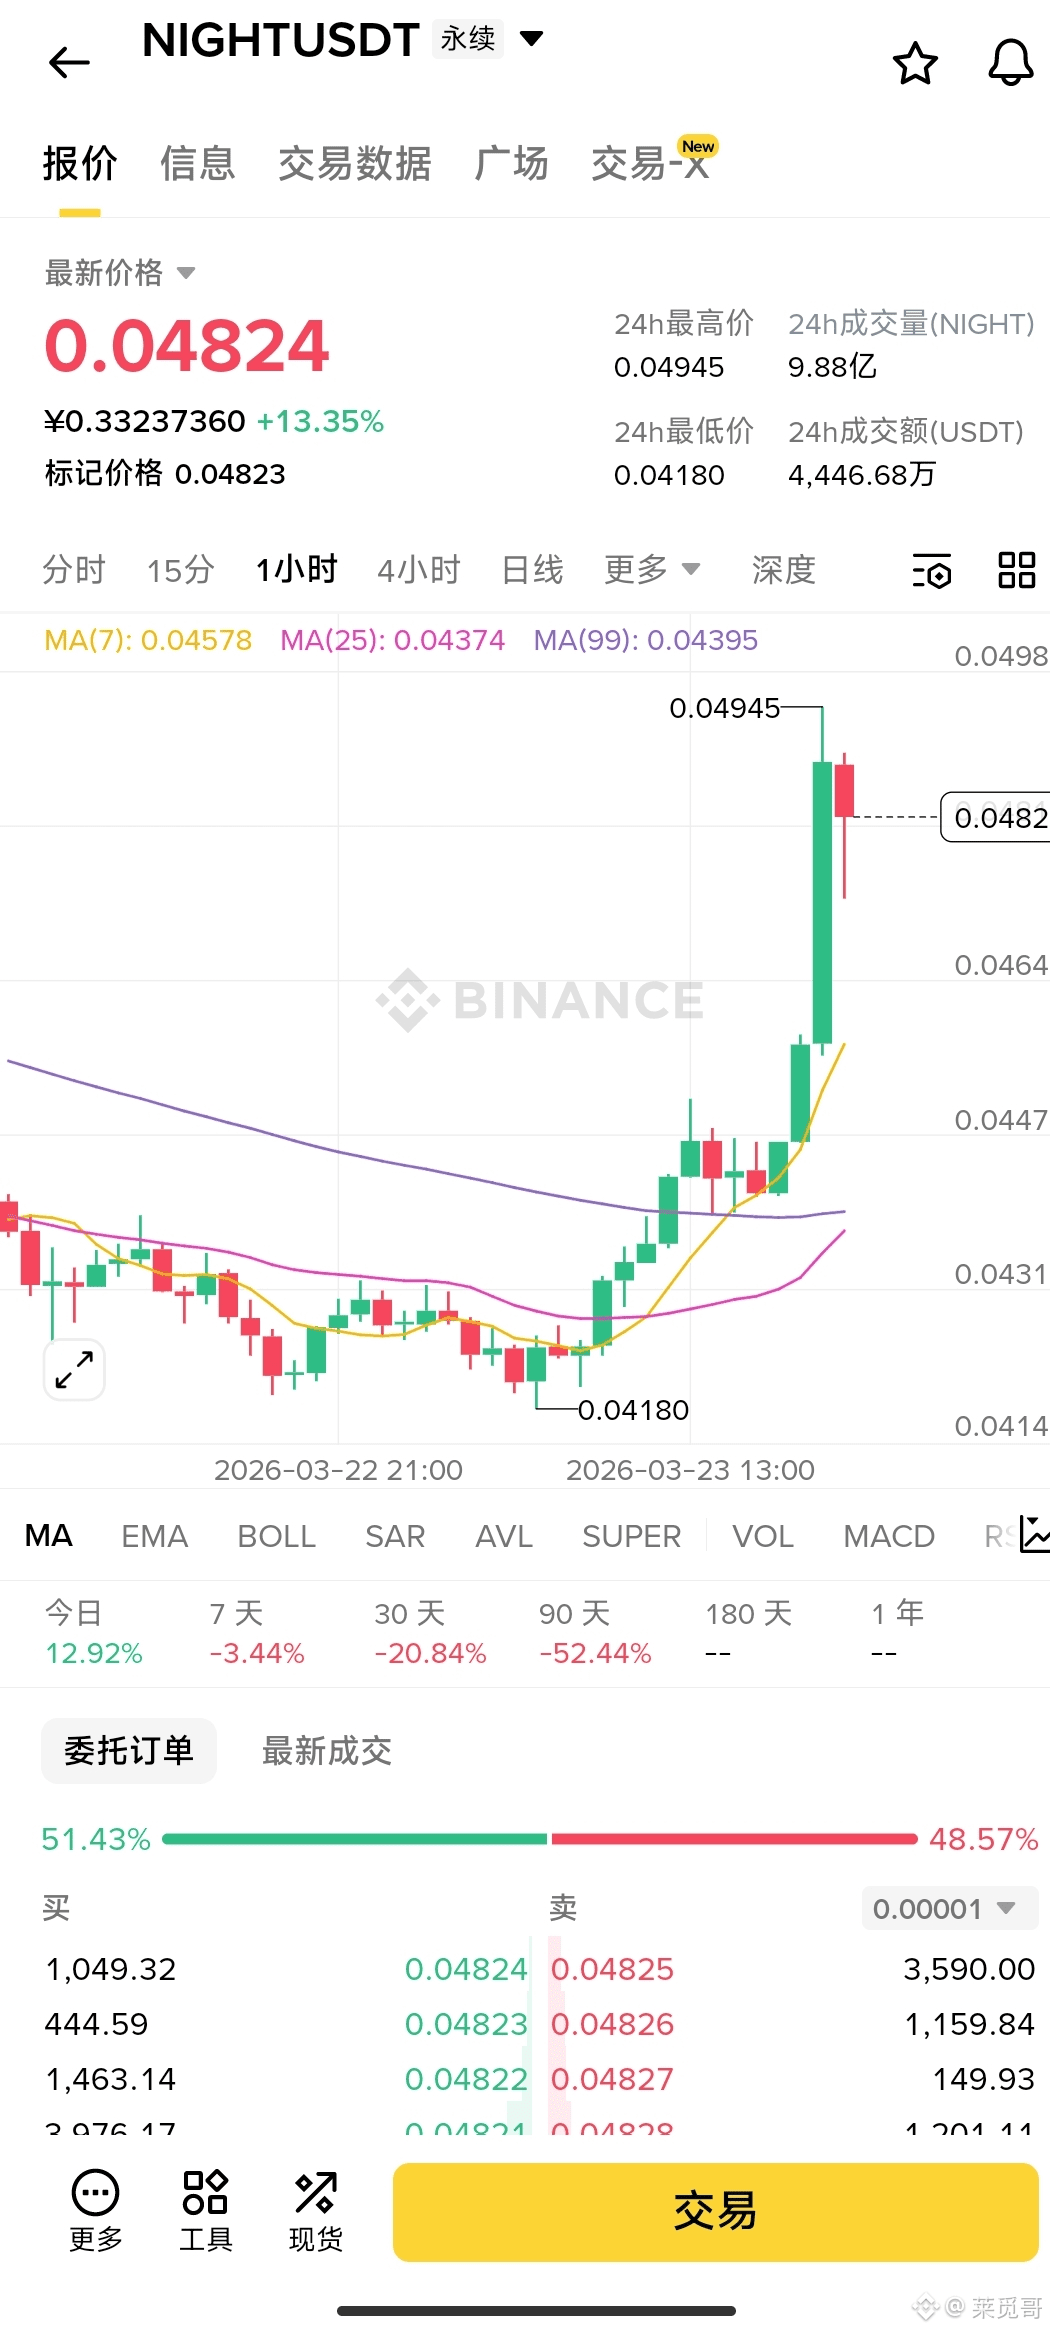
Frères, quelle situation, une grande bougie a perdu beaucoup.
Peu importe, ce qui doit être écrit doit être écrit. La fuite de la clé de visualisation est-elle de l'espionnage commercial ? Midnight utilise MPC pour enfermer le pouvoir de Dieu dans une cage. Nous parlons tous de "divulgation sélective" et de la clé de visualisation pour montrer des données conformes aux régulateurs. Mais si aujourd'hui je présente cette solution à un CTO d'une banque privée suisse, il pensera certainement que je suis fou. Parce que si la clé de visualisation est un tout complet, un hacker qui parvient à pénétrer le serveur de l'entreprise et à voler la clé, tous les secrets de l'entreprise seront exposés sur le dark web. Confier le "pouvoir de Dieu" à un point de défaillance unique est une catastrophe technique.
Ce qui entrave vraiment l'entrée des gros fonds institutionnels n'est pas la confidentialité, mais le "risque de point unique de Dieu qui possède la clé". @MidnightNetwork a proposé de manière extrêmement convaincante une solution de rédemption utilisant MPC (calcul multipartite) pour gérer les clés. Cela a complètement tué la "clé de Dieu complète", brisant la clé de visualisation en plusieurs morceaux, détenus respectivement par l'entreprise, le régulateur et un tiers indépendant. Seule l'atteinte d'un consensus cryptographique permet d'exécuter conjointement le calcul de déchiffrement. C'est conforme et raisonnable, tout en protégeant fermement les cartes commerciales. Gardez à l'esprit $NIGHT , c'est la défense de haut niveau des geeks contre la cupidité et la vulnérabilité humaines au niveau de l'architecture de base. #night
Peu importe, ce qui doit être écrit doit être écrit. La fuite de la clé de visualisation est-elle de l'espionnage commercial ? Midnight utilise MPC pour enfermer le pouvoir de Dieu dans une cage. Nous parlons tous de "divulgation sélective" et de la clé de visualisation pour montrer des données conformes aux régulateurs. Mais si aujourd'hui je présente cette solution à un CTO d'une banque privée suisse, il pensera certainement que je suis fou. Parce que si la clé de visualisation est un tout complet, un hacker qui parvient à pénétrer le serveur de l'entreprise et à voler la clé, tous les secrets de l'entreprise seront exposés sur le dark web. Confier le "pouvoir de Dieu" à un point de défaillance unique est une catastrophe technique.
Ce qui entrave vraiment l'entrée des gros fonds institutionnels n'est pas la confidentialité, mais le "risque de point unique de Dieu qui possède la clé". @MidnightNetwork a proposé de manière extrêmement convaincante une solution de rédemption utilisant MPC (calcul multipartite) pour gérer les clés. Cela a complètement tué la "clé de Dieu complète", brisant la clé de visualisation en plusieurs morceaux, détenus respectivement par l'entreprise, le régulateur et un tiers indépendant. Seule l'atteinte d'un consensus cryptographique permet d'exécuter conjointement le calcul de déchiffrement. C'est conforme et raisonnable, tout en protégeant fermement les cartes commerciales. Gardez à l'esprit $NIGHT , c'est la défense de haut niveau des geeks contre la cupidité et la vulnérabilité humaines au niveau de l'architecture de base. #night