盗币升级 紧急防范! 黑客通过这些方法盗取你的数字资产, 看看你有没有中招?
昨天写了一篇文章关于小狐狸钱包发币的, 没想到评论区了冒出了那么多被盗币的。
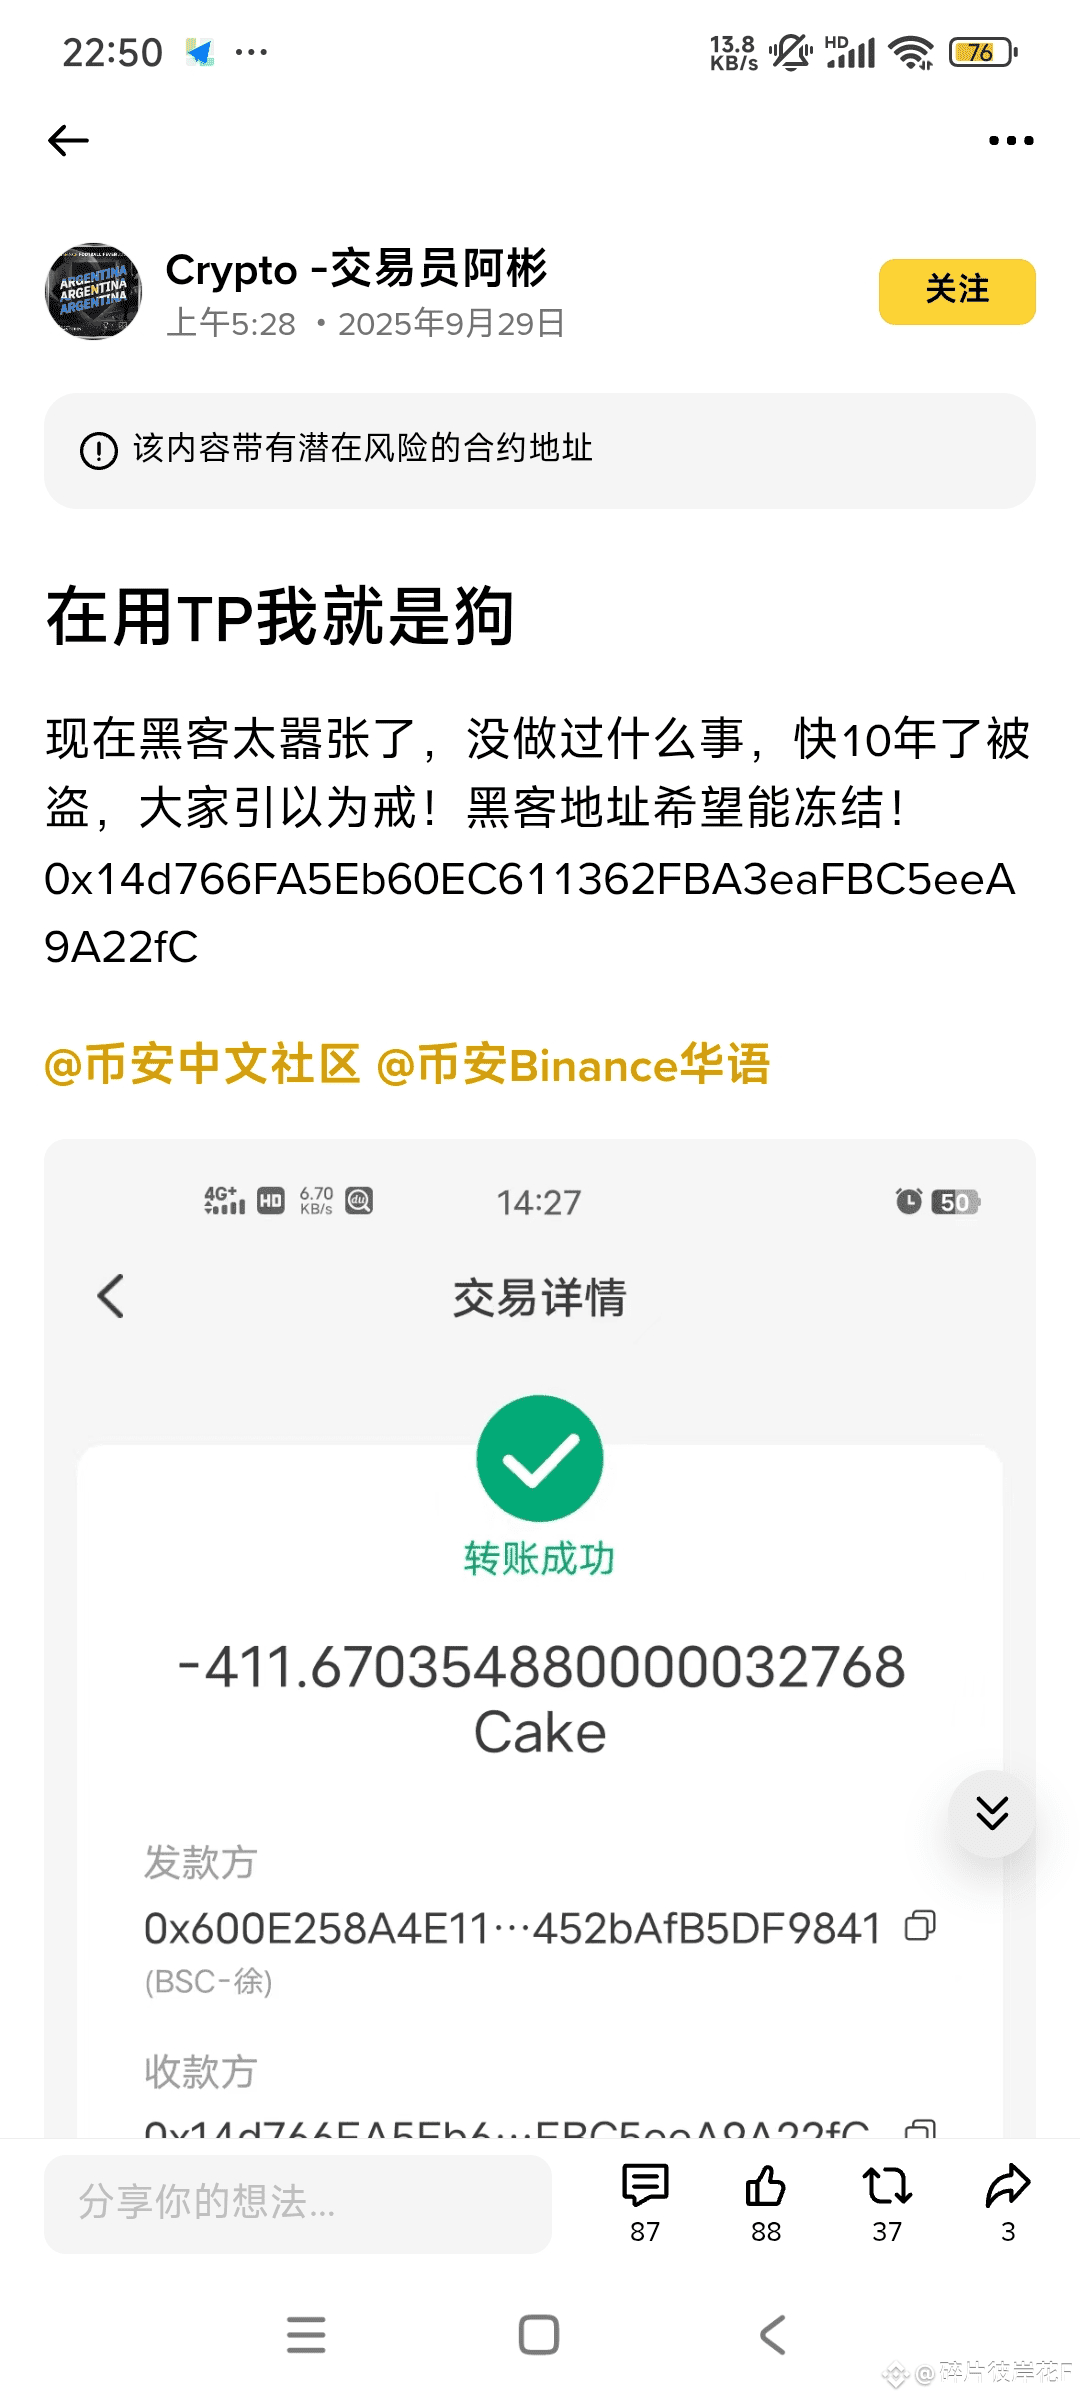
刚好我看见咱们币圈一个大美女KOL也遇到了这么不愉快的事我想有必要给大家做做防范指南所以写这篇文章的目的很简单:把常见骗术讲清楚、把能做的防护办法列清楚、让大家把风险降到最低。很多人被骗并不是因为技术不行,而是因为环境不熟、流程没设、或者太相信“熟人”、“官方”。
了解骗子常用的逻辑,能把“被动等事情发生”变成“主动避免损失”的能力。大家要明白一个道理被盗一定是自己没管理好钱包, 跟用哪个钱包什么设备没有关系。主要骗术与典型迹象
1. 钓鱼(仿冒网站 邮件 私信)本质:伪装成交易所钱包 客服 项目方,引导你在非官方页面输入助记词或密码。典型迹象:带链接的“紧急通知”“领取空投”“账号异常”邮件;域名、拼写或证书不对;要求提供助记词或把助记词粘到网页上。
2. 恶意合约 诈骗智能合约本质:诱使用户与不可信合约交互,从而滥用钱包授权或锁住资金。典型迹象:陌生合约地址要求“批准无限授权”、没有审计或团队信息模糊。
3. 私钥 助记词泄露(本地或云端)本质:密钥被拍照、存在云盘、拍照放手机上、手写没保管好、喝醉被套路出、在不安全设备恢复 总之就是一切可能被他人知晓的问题,导致资产直接被提走。典型迹象:私钥曾以照片、电子文本保存、多人知晓备份位置、设备被感染或遗失。
4. SIM 换卡 账号接管本质:手机号被劫持导致邮箱或交易所可以用短信重置登录,从而提币。典型迹象:突然收不到短信或手机信号中断、运营商提示异常转卡申请。
5. 恶意软件 剪贴板劫持本质:系统被植入记录器或替换复制地址,导致你复制的收款地址被替换成攻击者地址。典型迹象:设备异常慢、出现不明弹窗、转账地址与复制地址不一致。
6. 冒充社交工程(假客服 假熟人)本质:通过社交平台私信、电话或群内消息冒充熟人或官方请求转账或授权。典型迹象:熟人突然私信借钱或让你“先签名”,或者官方客服主动加你并要求敏感信息。
7. 交易所被攻破 平台跑路本质:中心化平台的安全或合规失败导致提现受限或资产不可得回。典型迹象:交易所公告提现暂停、媒体大量爆料、平台高管失联。
8. Rug pull(项目方恶意退出)本质:项目方在筹资或上市后直接清空流动性或关闭合约。典型迹象:流动性快速消失、项目方联系方式突然失联、合约权限被改动。
9. 假“空投 领币”活动(Airdrop 诈骗)本质:骗子通过“空投”“空投领取页”或“空投资格验证”诱导用户签名、输入钱包信息或批准代币授权,实际上是为了拿到你的签名权限或诱导你与恶意合约交互。典型迹象:来自陌生群私信的“点我领取空投”链接、要求先签名或粘贴助记词、项目没有官方公告或团队信息模糊。
10. 假“官方客服 / 平台人员”引导操作(客服诈骗)本质:骗子冒充交易所或钱包的客服,通过私信或电话声称“你的账户异常/请协助验证”等,诱导你交出敏感信息或进行危险操作。典型迹象:客服主动私信你要求敏感操作、提供的客服联系方式与官网不一致、对方要求你输入助记词或临时密码。
11. 假钱包或恶意移动应用(App 仿冒)本质:在非官方商店或第三方渠道发布伪装成热门钱包的 APP,用户安装后导入钱包密钥或签名被窃取。典型迹象:应用名与图标微妙不同、下载量很少、评论异常或要求过多权限。
12. 恋爱交友式骗术(Romance scam)本质:攻击者先建立长期信任关系,随后以“借款”“投资机会”“急需帮助”等理由骗取对方转账或授权。典型迹象:对方很快谈及金钱、建议你把资产交给“信任的合伙人项目”或反复拖延见面。
13. 假 NFT 假名画 假稀有物品抢购(社交媒体骗局)本质:骗子在社交平台发布“限量 NFT”“预售链接”或假冒名人签名的收藏品,诱导提前支付或授权。典型迹象:链接指向新合约、没有第三方市场验证、交易前要求签名或提前转账。
14. 浏览器扩展 插件诈骗本质:恶意扩展伪装成交易助手或空投工具,安装后窃取密钥或自动在你不知情下签名交易。典型迹象:未经核实的扩展要求签名权限、扩展来源不明或评分/评论异常。
15. 伪造域名 同形异义域名(Homograph Typosquatting)本质:攻击者注册与官方极其相似的域名(例如替换字符、使用相近字母),在你不注意时骗你登录或签名。典型迹象:域名拼写微变、SSL 证书信息与官网不同、页面细节错漏。如文章开头美女kol。16. 物理现场攻击(例如设备被短暂接触篡改)本质:攻击者在你不知情的情况下短暂接触你的设备或硬件钱包(例如在会议、机场),植入恶意软件或替换设备。典型迹象:设备开机异常、系统出现未知变更、硬件外壳有痕迹。如何防范?助记词私钥永不数字化保存:不要拍照、不上传云盘、不存在手机记事本。长期资产放硬件钱包:并做离线、分地点备份(纸质金属)。2FA 用 App 或硬件,不用 SMS(尤其重要):Google Authenticator、Authy 或 YubiKey。登录来源用书签或官方 App:不要点邮件或社群链接登录重要账户。提现白名单与强密码:交易所启用地址白名单、并绑定登录通知。定期撤销不必要授权:检查 token allowances,把不再使用的撤掉。
对新项目保持怀疑:审计、可升级性、团队是否透明;先小额试水。设备安全:系统及时打补丁;只从官方渠道安装软件;装防病毒并定期扫描。
家庭团队权限管理:谁能动用哪笔钱、在哪台机器恢复助记词要有记录。分散持仓、使用多签:多签钱包或托管降低单点失败风险。日常警惕收到来自“官方”的紧急私信,要求立即操作或输入助记词 → 高度可疑。手机突然无法接短信或有运营商异常提示 → 立即联系运营商核查。链上资产出现不明批准(approve)或大量 allowance → 立刻撤销授权并离线转移资金。设备出现不明程序或异常占用资源 → 断网隔离,换干净设备操作。社交账号发出异常内容(尤其私信请求转账)→ 先电话/视频核实对方身份。建议个人用户:把大部分资产放硬件钱包;交易所只留短期交易资金;不开 SMS 验证。活跃交易者DeFi 玩家:用独立设备分离交易与日常上网;每次与合约交互前先小额测试;定期撤销授权。
基金 团队 项目方:使用多签钱包、链上权限最小化、审计可升级合约,团队内部做好责任与应急流程分工。安全是一套流程,不是一次行动行业里骗术会不断进化,但绝大多数成功的诈骗都依赖受害者松懈的环节——一个未备份好的私钥、一次点开的钓鱼链接、一次用短信作为唯一二次认证。把上面的清单变成日常习惯:设备分隔、硬件钱包、Authy/Authenticator、定期撤授权、保留证据与报警流程。这样你被“碰运气”的概率就会降到很低。