


Aperçu
En mai 2025, les pertes totales des événements de sécurité Web3 s'élèvent à environ 266 millions de dollars. Parmi eux, selon les statistiques des archives de piratage de SlowMist (https://hacked.slowmist.io), 15 événements de piratage ont eu lieu, entraînant des pertes d'environ 257 millions de dollars, dont 162 millions de dollars ont été gelés ou restitués. Les causes des événements incluent des vulnérabilités de contrat, des attaques d'oracle et des comptes piratés, etc. De plus, selon les statistiques de la plateforme anti-fraude Web3 Scam Sniffer, 7 164 victimes d'incidents de phishing ont été signalées ce mois-ci, pour des pertes s'élevant à 9,63 millions de dollars.
 (https://dune.com/scam-sniffer/may-2025-scam-sniffer-scam-report)
Événement de sécurité majeur
 Cetus Protocol
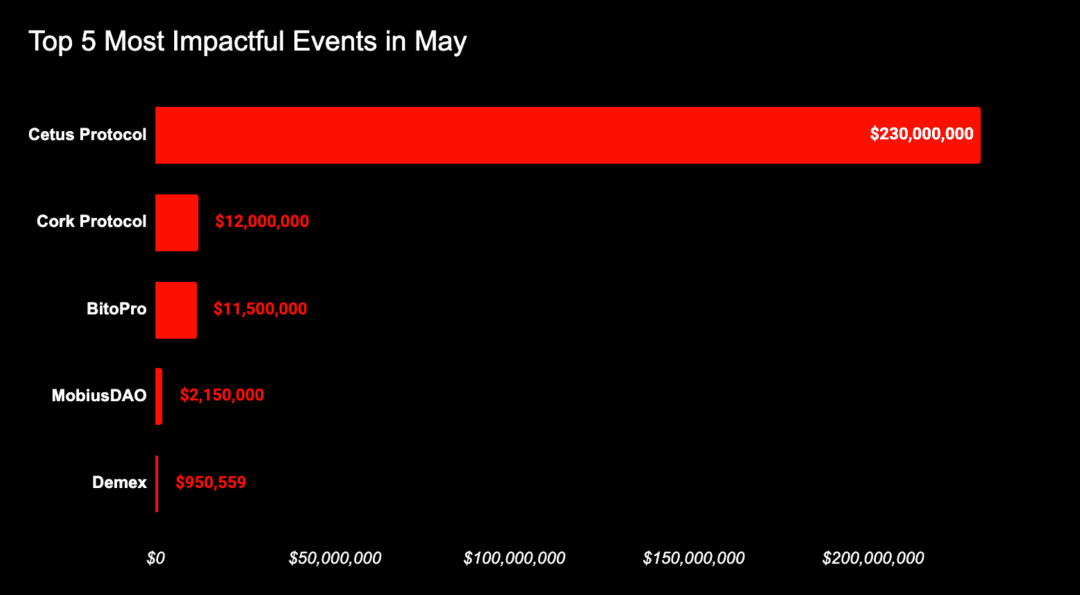
Le 22 mai 2025, le fournisseur de liquidité Cetus Protocol de l'écosystème SUI a été attaqué, entraînant une forte baisse de la profondeur des pools de liquidité, plusieurs paires de tokens sur Cetus ont connu des baisses, avec une perte d'environ 230 millions de dollars.
Après l'incident, l'équipe de sécurité SlowMist a immédiatement analysé et découvert que le cœur de cet incident réside dans le fait que l'attaquant a soigneusement construit des paramètres, provoquant un débordement tout en contournant la détection, permettant finalement d'échanger une très petite quantité de tokens contre d'énormes actifs de liquidité. Pour une analyse détaillée, voir SlowMist : Analyse de l'incident du vol de 230 millions de dollars de Cetus.
 (Chronologie de l'attaque)
Heureusement, selon Cetus, grâce à la coopération de la fondation SUI et d'autres membres de l'écosystème, 162 millions de dollars de fonds volés sur SUI ont été gelés avec succès.
 (https://x.com/CetusProtocol/status/1925567348586815622)
Cork Protocol
Le 28 mai 2025, SlowMist a détecté des activités potentiellement suspectes liées au Cork Protocol. Selon l'analyse de l'équipe de sécurité de SlowMist, la cause fondamentale de cette attaque réside d'une part dans le fait que Cork permet aux utilisateurs de créer des actifs de rachat (RA) avec n'importe quel actif via le contrat CorkConfig, permettant ainsi aux attaquants d'utiliser DS comme RA. D'autre part, tout utilisateur peut appeler sans autorisation la fonction beforeSwap du contrat CorkHook, et permettre aux utilisateurs de transmettre des données hook personnalisées pour effectuer des opérations CorkCall, ce qui permet aux attaquants de manipuler les DS légitimes du marché dans un autre marché en tant que RA et d'obtenir les tokens DS et CT correspondants.
 (https://x.com/SlowMist_Team/status/1927705256915333359)
Selon l'analyse de l'outil de traçage et de lutte contre le blanchiment d'argent MistTrack, l'adresse de l'attaquant 0xea6f30e360192bae715599e15e2f765b49e4da98 a réalisé un profit de 3 761,878 wstETH, d'une valeur de plus de 12 millions de dollars. À ce jour, 4 530,5955 ETH sont restés sur l'adresse de l'attaquant; nous continuerons à surveiller les fonds.
 BitoPro
Selon les révélations du détective blockchain ZachXBT, la plateforme d'échange de crypto-monnaies taïwanaise BitoPro aurait été attaquée le 8 mai 2025, avec une perte d'environ 11,5 millions de dollars. Des sorties de fonds anormales ont été observées dans les portefeuilles chauds de BitoPro sur plusieurs chaînes, dont Tron, Ethereum, Solana et Polygon. Les actifs volés ont été rapidement vendus sur des échanges décentralisés. Par la suite, ces fonds ont été transférés vers Tornado Cash ou via Thorchain vers le réseau Bitcoin, et ont été ensuite déposés dans un portefeuille Wasabi pour le blanchiment d'argent.
 (https://x.com/zachxbt/status/1929417001296146868)
Demex
Le 16 mai 2025, le marché de prêt Nitron de Demex a été attaqué, entraînant une perte d'environ 950 000 dollars. Selon le rapport d'analyse de l'incident publié par Demex, la cause fondamentale de cette attaque était que l'attaquant avait effectué une attaque de manipulation d'oracle basée sur des dons sur le coffre dGLP désormais abandonné.
 (https://blog.dem.exchange/nitron-post-mortem/)
Le 19 mai, Demex a mis à jour l'évolution de l'incident, déclarant qu'avec le soutien de ses partenaires, ils avaient réussi à récupérer 78 000 dollars.
Zunami Protocol
Le 15 mai 2025, Zunami Protocol a tweeté qu'il avait été attaqué, avec des actifs de garantie de zunUSD et zunETH volés, entraînant une perte d'environ 500 000 dollars. L'attaquant a transféré les fonds volés vers Tornado Cash.
 (https://x.com/ZunamiProtocol/status/1922993510925435267)
Le 30 mai, le fondateur de Zunami Protocol @kirill_zunami a tweeté qu'il enquêtait sur cet incident d'attaque et envisageait simultanément deux possibilités : le vol de la clé du déployeur ou un comportement malveillant de la part du détenteur de la clé.
 (https://x.com/kirill_zunami/status/1928131508117651725)
Analyse des caractéristiques et recommandations de sécurité
Ce mois-ci, les vulnérabilités des contrats demeurent la principale cause des pertes dans les événements de sécurité blockchain. Parmi eux, 6 incidents liés aux vulnérabilités des contrats ont causé environ 244 millions de dollars de pertes, représentant 95 % des pertes des événements de piratage de ce mois. L'équipe de sécurité de SlowMist recommande aux projets de rester constamment vigilants, de procéder régulièrement à des audits de sécurité complets, de détecter et de corriger rapidement les vulnérabilités potentielles, tout en se tenant informés des dernières techniques d'attaque et des tendances de sécurité pour garantir la sécurité des actifs et des utilisateurs.
Ce mois-ci, l'incident de piratage de compte a de nouveau suscité une large attention, avec un total de 6 cas. En plus des comptes officiels des projets Web3, des agences de médias et d'autres comptes très suivis ont également été ciblés. Par exemple, le 12 mai, le compte X du club de football britannique @SheffieldUnited a été piraté, l'attaquant ayant utilisé ce compte pour publier de fausses adresses de tokens. L'attaquant a également utilisé le compte X de Cointelegraph pour envoyer des liens de phishing par message privé, incitant les utilisateurs à cliquer. Pour des conseils sur la sécurisation des comptes sur la plateforme X, voir le guide de renforcement de la sécurité des comptes X publié par SlowMist.
Il est préoccupant de constater que le groupe de hackers nord-coréens Lazarus Group a récemment commencé à changer ses cibles, passant des institutions aux investisseurs particuliers. Le 24 mai, ce groupe a volé plus de 5,2 millions de dollars à un commerçant via un logiciel malveillant, cet événement pourrait marquer un changement significatif dans leur stratégie d'attaque. Par conséquent, les utilisateurs ordinaires devraient également améliorer activement leur conscience de la sécurité, et peuvent consulter le (manuel d'auto-défense de la forêt noire blockchain) pour améliorer leurs capacités de protection. (https://github.com/slowmist/Blockchain-dark-forest-selfguard-handbook)
Ce mois-ci, une enquête sur les raisons pour lesquelles les utilisateurs de Coinbase subissent fréquemment des attaques d'ingénierie sociale a progressé. Selon les informations divulguées par Coinbase, les attaquants ont exploité les permissions de certains employés internes pour obtenir des données sensibles sur certains utilisateurs et lancer des attaques de social engineering ciblées. Cette découverte met en évidence le risque énorme de collusion interne et externe dans le système de sécurité et rappelle à nouveau aux diverses plateformes qu'elles doivent renforcer la gestion des permissions internes. Pour plus de détails sur l'incident, voir « Service client » dans la forêt noire : les escroqueries d'ingénierie sociale ciblent les utilisateurs de Coinbase.
Enfin, les événements répertoriés dans cet article constituent les principaux événements de sécurité de ce mois-ci. D'autres événements de sécurité blockchain peuvent être consultés dans les archives des piratages de SlowMist (https://hacked.slowmist.io/).