


Des hackers opérant sur le dark web prétendent vendre des données personnelles d'utilisateurs de deux des plus grandes bourses de cryptomonnaies — Gemini et Binance. Les informations volées comprendraient prétendument des détails sensibles tels que des noms complets, des adresses e-mail, des numéros de téléphone, des mots de passe et des données de localisation. Cependant, Binance a nié toute violation de ses propres systèmes.
Un hacker propose 100 000 dossiers d'utilisateurs de Gemini à vendre
Selon Dark Web Informer, un site qui suit les activités de cybercriminalité sur le dark web, un hacker utilisant le pseudo « AKM69 » vend une base de données contenant des informations sur environ 100 000 utilisateurs de Gemini. Le cybercriminel prétend que les données incluent des noms complets, des adresses e-mail, des numéros de téléphone et des détails de localisation. La majorité des dossiers volés appartiendrait à des utilisateurs basés aux États-Unis, avec une plus petite portion d'entrées provenant de Singapour et du Royaume-Uni.
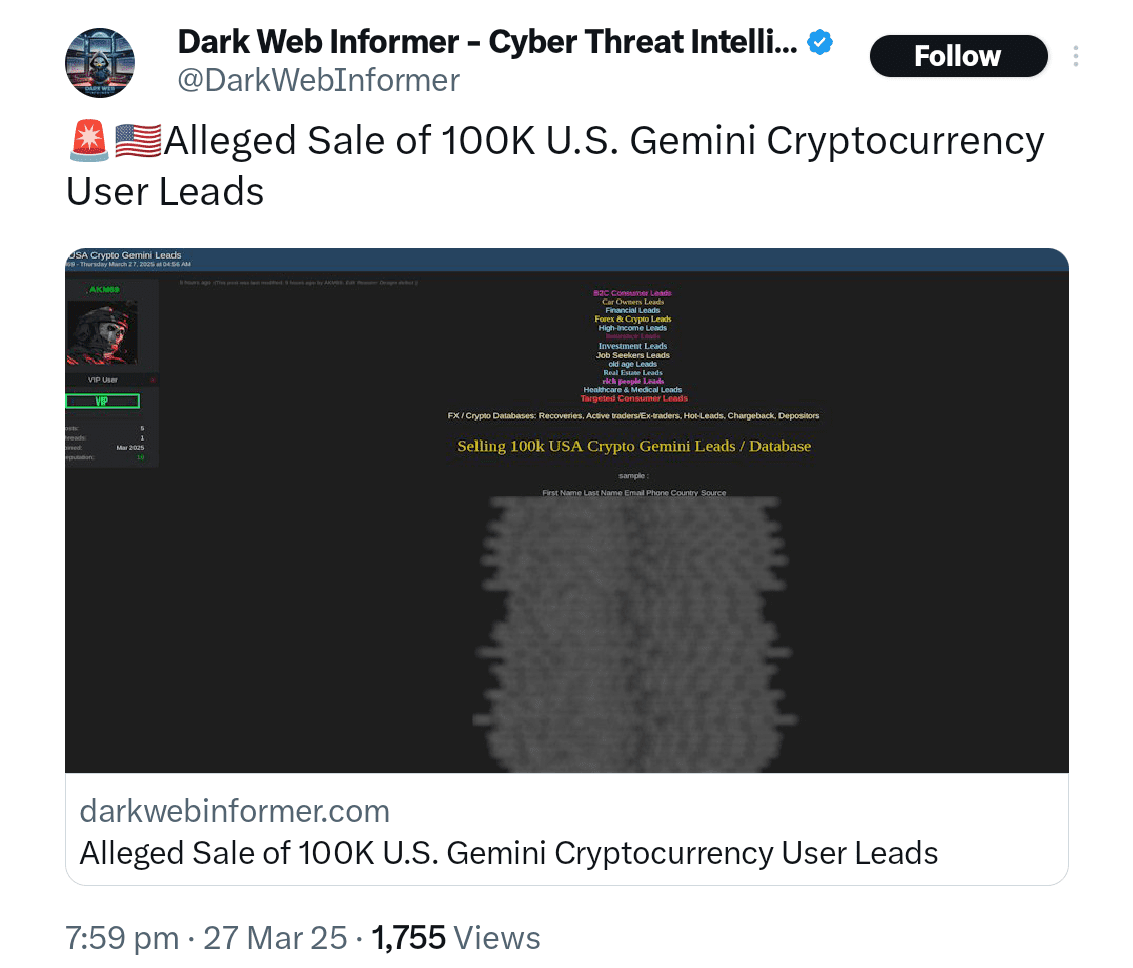 Dark Web Informer a rapporté qu'un hacker vend une base de données avec 100 000 dossiers d'utilisateurs de Gemini. Source : X
Le hacker a catégorisé la vente comme faisant partie d'un plan plus large ciblant les utilisateurs de crypto-monnaies. Les données seraient utilisées pour des activités frauduleuses, de faux services de récupération, ou des campagnes de marketing liées à la crypto. Gemini n'a pas encore publié de déclaration officielle en réponse à ces allégations.
Le 26 mars, juste un jour avant que la fuite de Gemini ne soit signalée, un autre hacker a annoncé un autre lot de données volées provenant de Binance. Cette fois, le hacker a prétendu posséder des adresses e-mail et des mots de passe appartenant à des utilisateurs de Binance. La base de données contiendrait plus de 132 000 dossiers.
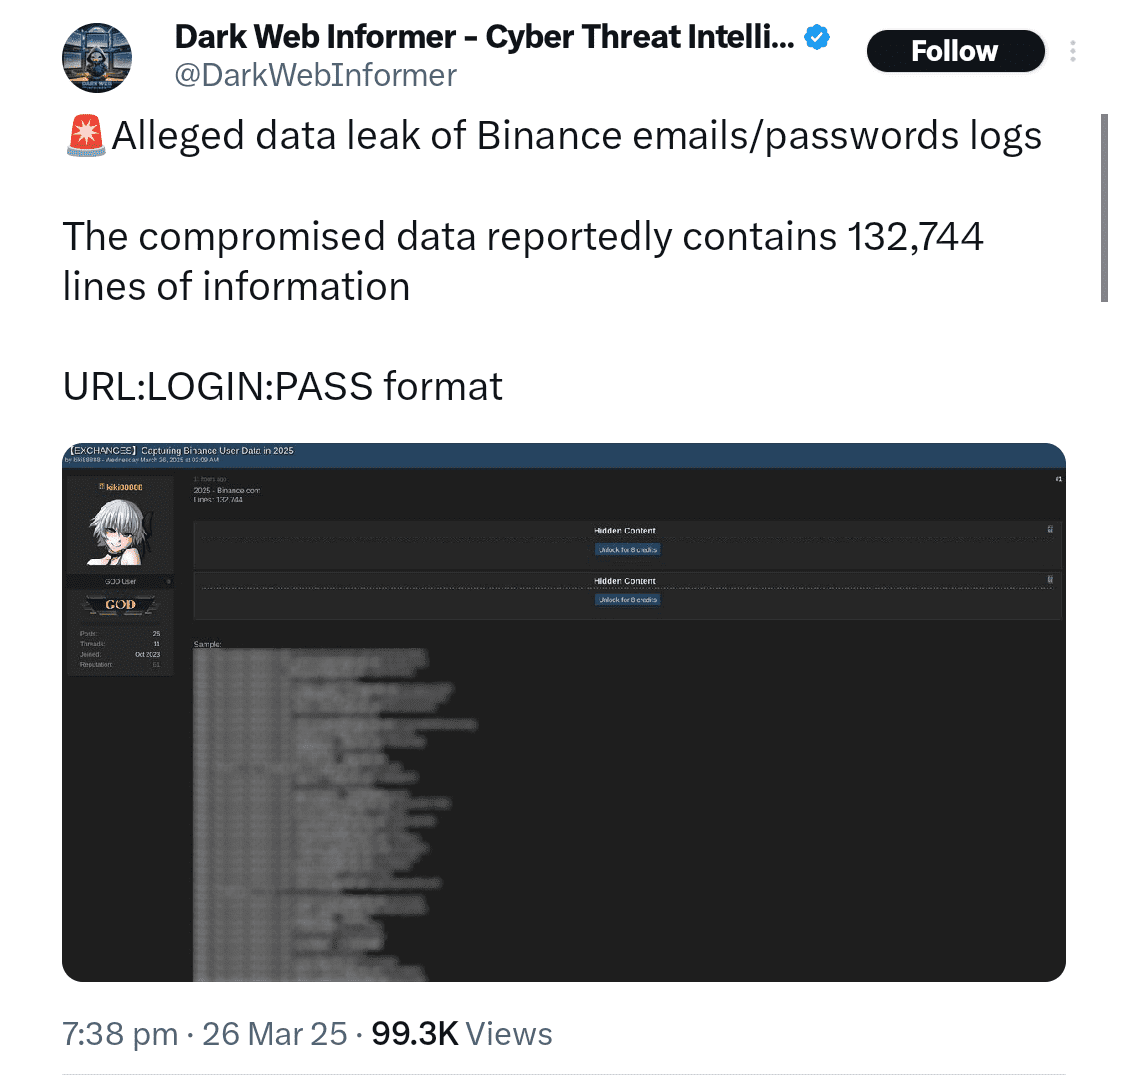 Données de Binance également listées à vendre. Source : X
Cependant, Binance a rapidement réagi aux rapports, déclarant que les données n'avaient pas été obtenues par une violation de la plateforme de Binance. Au lieu de cela, la bourse a clarifié que les informations provenaient probablement d'infections par des logiciels malveillants sur les dispositifs des utilisateurs. Le logiciel malveillant fait référence à des logiciels nuisibles qui infectent les ordinateurs et volent des informations, souvent lorsque les utilisateurs cliquent sans le savoir sur des liens suspects ou téléchargent des fichiers nuisibles.
Binance dit qu'il s'agissait d'une attaque de phishing, pas d'une fuite
Binance a souligné que ses systèmes n'avaient pas été compromis et que la bourse reste sécurisée. La société a expliqué que les hackers semblent avoir rassemblé des données utilisateurs par le biais d'attaques de phishing et d'infections par des logiciels malveillants. Ces attaques se produisent souvent lorsque les utilisateurs visitent de faux sites Web, cliquent sur des liens non sécurisés ou saisissent des informations sensibles sans réaliser qu'ils interagissent avec des escrocs.
Dans un article de blog de suivi, Dark Web Informer a soutenu l'explication de Binance, soulignant que les informations divulguées semblent provenir de dispositifs d'utilisateurs compromis, et non de Binance lui-même. Le site a également rappelé aux utilisateurs d'être prudents, avertissant : « Certains d'entre vous doivent vraiment arrêter de cliquer sur des choses aléatoires. »
Ce n'est pas la première fois que des hackers prétendent posséder de grandes quantités de données provenant de grandes bourses de crypto-monnaies. Le 14 mars, plusieurs utilisateurs ont signalé avoir reçu des messages frauduleux se faisant passer pour des plateformes de crypto-monnaies majeures telles que Coinbase et Gemini. Les escrocs ont tenté de tromper les utilisateurs pour qu'ils créent de nouveaux portefeuilles de crypto-monnaies en utilisant des phrases de récupération pré-générées contrôlées par les attaquants.