


Un groupe de cybercriminalité a lancé une escroquerie utilisant de fausses offres d'emploi et une application de réunion malveillante appelée GrassCall pour voler de la crypto aux victimes non méfiantes. L'escroquerie impliquait une entreprise frauduleuse, de fausses offres d'emploi et une application infectée par un malware conçue pour voler des informations personnelles et vider des portefeuilles crypto.
Selon un rapport de BleepingComputer du 26 février, le schéma a maintenant été abandonné, les sites web et comptes LinkedIn liés à l'escroquerie ayant été supprimés.
 BleepingComputer a rapporté que des escrocs ont mis en place une fausse entreprise et ont publié des offres d'emploi sur LinkedIn et d'autres plateformes d'emploi Web3. Source : X
Cependant, avant d'être exposée, l'escroquerie a réussi à cibler des centaines de chercheurs d'emploi, dont certains ont signalé avoir perdu leur crypto après avoir téléchargé l'application GrassCall.
Le groupe de cybercriminalité basé en Russie ‘Crazy Evil’ derrière l'escroquerie des emplois crypto
Le groupe de cybercriminalité derrière cette opération est “Crazy Evil,” une organisation basée en Russie spécialisée dans les attaques d'ingénierie sociale. Ce groupe est connu comme une “équipe traffer”—un terme utilisé pour désigner des groupes de cybercriminels qui se concentrent sur le vol de cryptomonnaie par la tromperie.
Un rapport de la société de cybersécurité Recorded Future a lié Crazy Evil à plus de dix escroqueries ciblant l'industrie de la cryptomonnaie. Le groupe utilise des tactiques de spear-phishing, où les victimes sont trompées en révélant des informations sensibles par le biais de messages personnalisés et trompeurs.
L'une de leurs escroqueries antérieures, Gatherum, était presque identique au schéma GrassCall. Gatherum se faisait passer pour une application de réunion légitime, utilisant la même marque et le même logo.
Une comparaison côte à côte des comptes X de Gatherum et VibeCall. Source : X
De plus, un compte X nommé “VibeCall” est apparu avec la même marque que Gatherum et GrassCall. Le compte est devenu actif à la mi-février, bien qu'il ait été créé en juin 2022, ce qui suggère qu'il a été réutilisé pour l'escroquerie.
Fausse entreprise ‘Chain Seeker’ utilisée pour publier des annonces d'emploi crypto
Pour donner l'impression que l'escroquerie était légitime, Crazy Evil a créé une fausse entreprise crypto appelée “Chain Seeker.” Le groupe a créé des comptes sur les réseaux sociaux et a publié des offres d'emploi sur LinkedIn et des plateformes d'emploi Web3 populaires, y compris CryptoJobsList et WellFound.
L'escroquerie a commencé lorsque des chercheurs d'emploi ont postulé pour des postes chez Chain Seeker après avoir vu ses annonces en ligne. Après avoir soumis leurs candidatures, ils ont reçu un e-mail de l'entreprise leur demandant de contacter son soi-disant “responsable marketing” sur Telegram. Une fois sur Telegram, l'escroc leur a dit de télécharger l'application GrassCall à partir d'un site web contrôlé par le groupe. Ce site, apparaissant professionnel, a trompé les victimes en leur faisant croire qu'elles accédaient à un outil de réunion légitime. Cependant, une fois installée, le malware GrassCall a immédiatement volé les détails du portefeuille crypto des appareils infectés.
Vous pourriez aussi aimer : Les investisseurs crypto perdent 5,5 milliards de dollars à cause des escroqueries de 'Pig Butchering' en 2024
Les victimes s'expriment : ‘L'escroquerie était extrêmement bien orchestrée’
L'utilisateur LinkedIn Cristian Ghita, qui a postulé pour un poste chez Chain Seeker, a décrit l'escroquerie comme “extrêmement bien orchestrée.” Il a noté que la société frauduleuse avait un site web au design professionnel, des profils LinkedIn et X, et listait des employés, ce qui donnait l'impression d'être légitime sous tous les angles.
Même l'application GrassCall avait une présence en ligne apparemment crédible, ce qui a trompé de nombreuses victimes pour les inciter à la télécharger.
Alors que l'escroquerie devenait largement exposée, LinkedIn et les plateformes d'emploi ont supprimé la plupart des annonces de Chain Seeker. Cependant, une est restée active sur LinkedIn au moment du rapport.
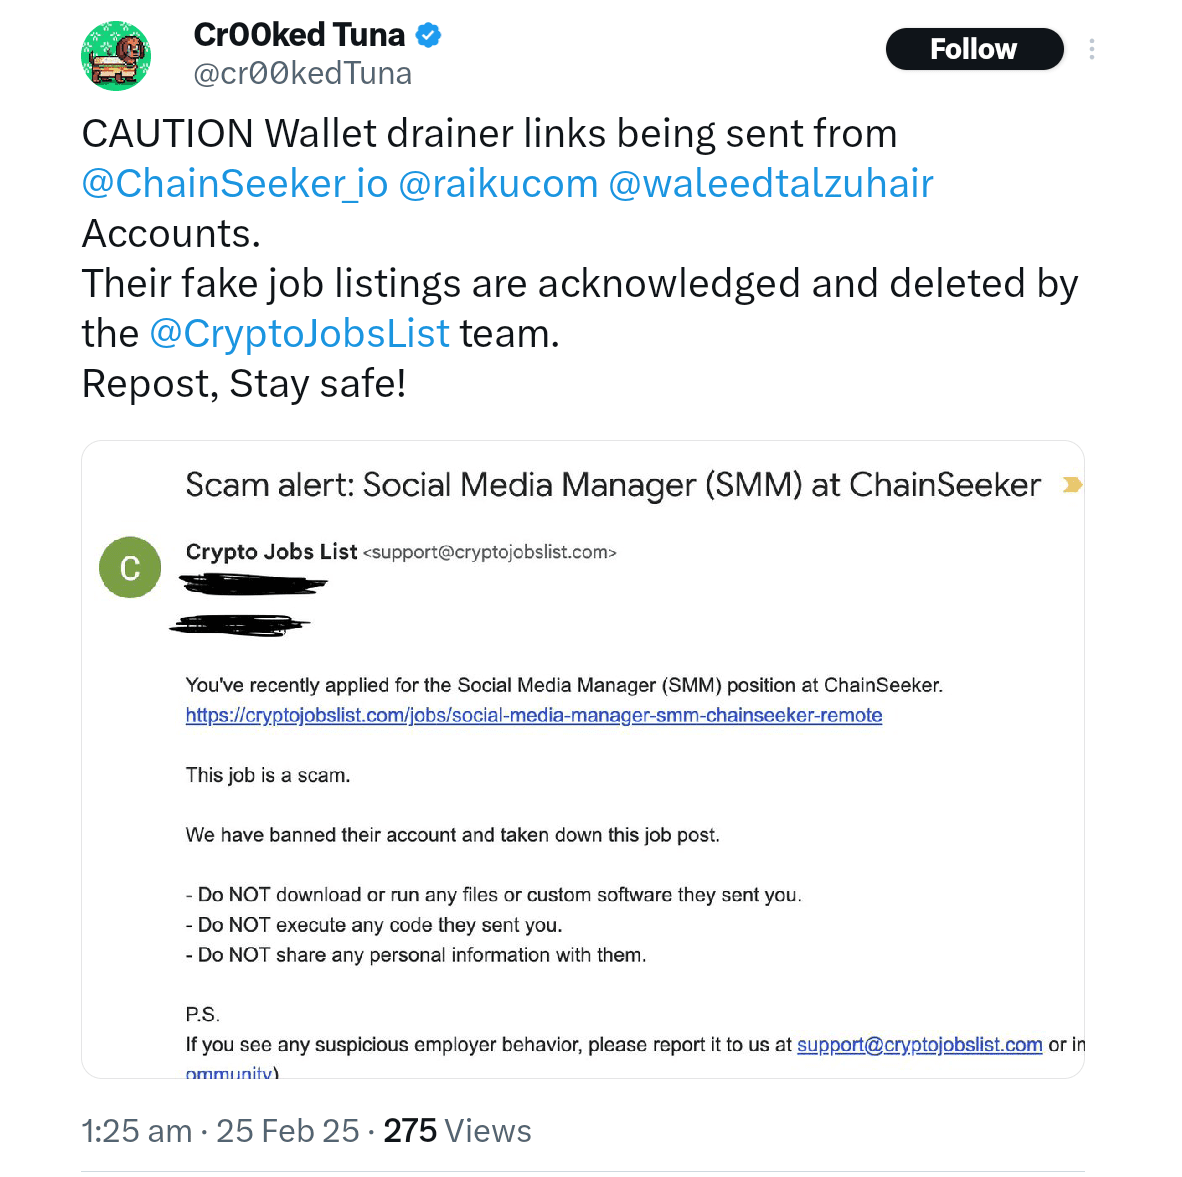 Des liens de drainages de portefeuille ont été envoyés aux chercheurs d'emploi. Source : X
Un site web pour Chain Seeker affichait précédemment des individus tels que la directrice financière (CFO) Isabel Olmedo et le responsable des ressources humaines Adriano Cattaneo, mais leurs pages LinkedIn ont été supprimées. Cependant, un autre profil LinkedIn sous le nom d'Artjoms Dzalbs, prétendant être le PDG de Chain Seeker, était encore actif.
Les experts avertissent les traders de crypto et les utilisateurs de NFT de rester vigilants
Dans un rapport du mois dernier, Recorded Future a averti que les traders de crypto, les investisseurs NFT et les professionnels du jeu sont des cibles privilégiées pour ces types d'escroqueries. La société a conseillé aux chercheurs d'emploi d'être prudents face aux offres d'emploi qui nécessitent le téléchargement de logiciels inconnus.
De nombreux experts en sécurité et utilisateurs des réseaux sociaux ont conseillé à quiconque affecté par le malware GrassCall de changer immédiatement ses mots de passe et de transférer ses actifs crypto vers un nouveau portefeuille en utilisant un appareil non infecté. Avec l'escroquerie maintenant exposée, BleepingComputer rapporte que Crazy Evil a probablement abandonné cette opération spécifique. Cependant, les experts en cybersécurité avertissent que des schémas similaires pourraient émerger sous d'autres noms.
L'article L'escroquerie des emplois crypto exposée : L'application fake ‘GrassCall’ vide les portefeuilles est apparu en premier sur Coinchapter. %%featured_image%%