
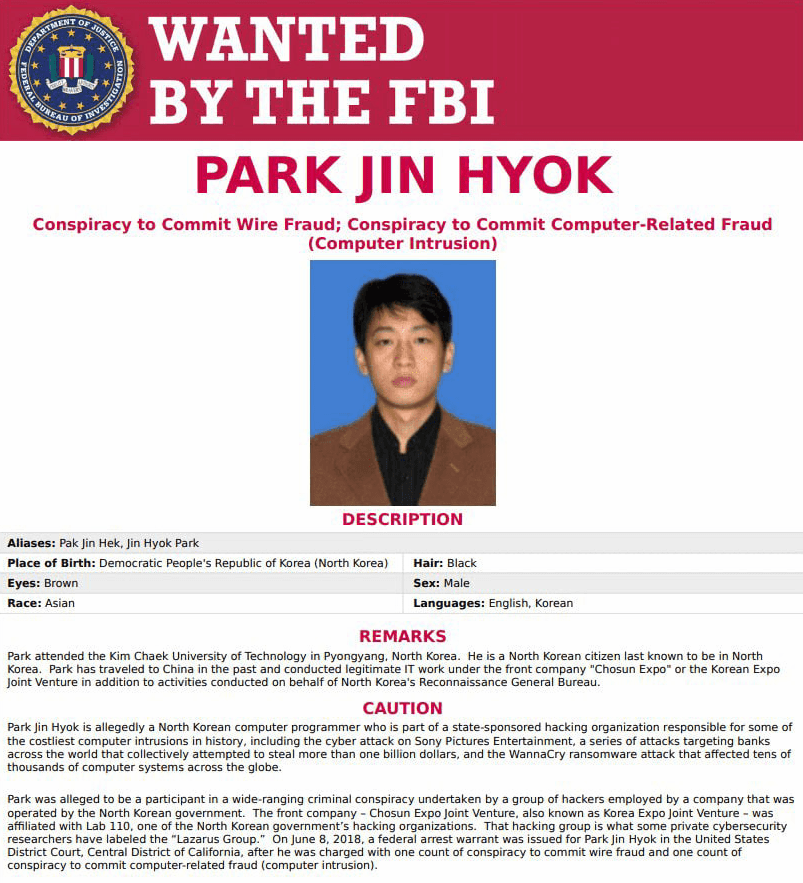
Le groupe de hackers nord-coréen Lazarus Group (groupe Lazarus) est depuis longtemps actif dans le domaine de la cybercriminalité, notoire dans les domaines des cryptomonnaies et des cyberattaques. Avant l'incident de Bybit, il avait déjà mené une série d'actions de vol en ligne choquantes, causant d'énormes pertes économiques à de nombreuses institutions et individus à travers le monde.
Dès 2014, le groupe Lazarus a ciblé Sony Pictures. Ils ont lancé une attaque à grande échelle, réussissant à divulguer une grande quantité de données sensibles de Sony Pictures, y compris des films non publiés, des informations personnelles sur les employés, etc. Les pertes causées par cet incident s'élevaient à des centaines de millions de dollars.
En 2016, les méthodes d'attaque du groupe Lazarus sont devenues plus audacieuses et complexes. Ils ont exploité une vulnérabilité du système de paiement bancaire SWIFT pour infiltrer le système de la Banque centrale du Bangladesh. Bien qu'une partie des fonds ait été récupérée, ils ont tout de même réussi à dérober environ 81 millions de dollars.
2017 a été une année d'« explosion » des méfaits du groupe Lazarus. Cette année-là, le rançongiciel WannaCry s'est rapidement propagé dans le monde entier, affectant des milliers d'ordinateurs et touchant plusieurs secteurs et institutions, notamment la santé, les transports et les finances. On estime que cette attaque a causé des pertes de plus de 4 milliards de dollars. La même année, ils ont également volé des actifs Ethereum d'une valeur d'environ 150 millions de dollars en exploitant une vulnérabilité du portefeuille Parity d'Ethereum.
En 2018, de nombreuses bourses de cryptomonnaies sud-coréennes sont devenues des cibles du groupe Lazarus, avec des actifs de cryptomonnaies volés pour un montant dépassant 200 millions de dollars. Presque à la même époque, l'échange japonais Coincheck n'a pas été épargné non plus, perdant environ 530 millions de dollars en cryptomonnaies après l'attaque.
En 2020, le groupe Lazarus a attaqué l'échange KuCoin, dérobant des cryptomonnaies d'une valeur d'environ 280 millions de dollars.
En 2022, le groupe Lazarus a poursuivi ses activités criminelles. Ils ont attaqué le réseau Ronin (projet lié à Axie Infinity), volant environ 620 millions de dollars ; la même année, le pont Horizon de Harmony a également été attaqué par eux, entraînant des pertes d'environ 100 millions de dollars en cryptomonnaies.
En 2023, Atomic Wallet est devenu une victime, le groupe Lazarus étant potentiellement lié à cet incident de vol de portefeuille de cryptomonnaies, causant des pertes d'environ 50 millions de dollars.
Et en 2024, le groupe Lazarus a été accusé d'utiliser une méthode de déguisement en pdf pour tromper l'équipe de Radiant Capital afin d'obtenir des autorisations multisignatures, dérobant une grande quantité de cryptomonnaies, d'un montant d'environ 50 millions de dollars.
Au fil des ans, le groupe Lazarus a volé d'importants fonds et actifs numériques par le biais de diverses méthodes complexes d'attaques en ligne, représentant une menace sérieuse pour la cybersécurité mondiale. Ces actes criminels ont non seulement causé d'énormes pertes économiques, mais ont également suscité une grande préoccupation mondiale pour la cybersécurité. Avec l'évolution continue du marché des cryptomonnaies, la menace du groupe Lazarus évolue également, et comment prévenir leurs attaques est devenu un sujet important dans le domaine de la cybersécurité mondiale.#bybit被盗 #钱包安全