
#rsa
rsa
2,950 vues
9 mentions
Populaire
Récents

·
--
Je suis tombé sur une publication assez solide de DeepMind : des humains, épaulés par des agents IA, ont mené une cryptanalyse et mis au jour deux faiblesses dans l’ancienne version de RSA à 1024 bits.
D’un côté, les signatures. Dans le contexte PKCS#1 v1.5, lorsque l’attaquant peut contrôler la majeure partie du contenu d’une signature, le bourrage n’ajoute presque plus de difficulté ; le coût théorique de la falsification d’un condensat court s’en trouve fortement réduit (selon les estimations officielles, d’environ 1600 fois — il s’agit d’une estimation, pas d’une mesure de bout en bout). En pratique, deux agents collaborant entre eux ont reproduit et mené à bien en moins de quatre jours une attaque sur un exemple connu de clé à 1024 bits, pour un coût d’environ 391 années-cœur, soit environ 3.5 fois plus rapide que le rapport initial.
De l’autre, la factorisation en série. Les « fan factories » : après un précalcul dont le coût est à peu près équivalent à une factorisation, factoriser un autre module de 1024 bits de même taille ne coûte plus, à la marge, qu’environ 1/58 du coût du NFS traditionnel, soit environ 30 fois moins que le terme principal du MNFS de Coppersmith de 1993. L’identité algébrique a été vérifiée avec Lean 4, mais l’usine complète n’a pas encore été mise en œuvre.
L’article est très clair : les RSA génériques de 2048 bits et plus ne sont pas menacés pour le moment. Les seules clés à remplacer restent les anciennes clés de 1024 bits encore en circulation.
#DeepMind #RSA #AI
Je suis tombé sur une publication assez solide de DeepMind : des humains, épaulés par des agents IA, ont mené une cryptanalyse et mis au jour deux faiblesses dans l’ancienne version de RSA à 1024 bits.
D’un côté, les signatures. Dans le contexte PKCS#1 v1.5, lorsque l’attaquant peut contrôler la majeure partie du contenu d’une signature, le bourrage n’ajoute presque plus de difficulté ; le coût théorique de la falsification d’un condensat court s’en trouve fortement réduit (selon les estimations officielles, d’environ 1600 fois — il s’agit d’une estimation, pas d’une mesure de bout en bout). En pratique, deux agents collaborant entre eux ont reproduit et mené à bien en moins de quatre jours une attaque sur un exemple connu de clé à 1024 bits, pour un coût d’environ 391 années-cœur, soit environ 3.5 fois plus rapide que le rapport initial.
De l’autre, la factorisation en série. Les « fan factories » : après un précalcul dont le coût est à peu près équivalent à une factorisation, factoriser un autre module de 1024 bits de même taille ne coûte plus, à la marge, qu’environ 1/58 du coût du NFS traditionnel, soit environ 30 fois moins que le terme principal du MNFS de Coppersmith de 1993. L’identité algébrique a été vérifiée avec Lean 4, mais l’usine complète n’a pas encore été mise en œuvre.
L’article est très clair : les RSA génériques de 2048 bits et plus ne sont pas menacés pour le moment. Les seules clés à remplacer restent les anciennes clés de 1024 bits encore en circulation.
#DeepMind #RSA #AI
D’un côté, les signatures. Dans le contexte PKCS#1 v1.5, lorsque l’attaquant peut contrôler la majeure partie du contenu d’une signature, le bourrage n’ajoute presque plus de difficulté ; le coût théorique de la falsification d’un condensat court s’en trouve fortement réduit (selon les estimations officielles, d’environ 1600 fois — il s’agit d’une estimation, pas d’une mesure de bout en bout). En pratique, deux agents collaborant entre eux ont reproduit et mené à bien en moins de quatre jours une attaque sur un exemple connu de clé à 1024 bits, pour un coût d’environ 391 années-cœur, soit environ 3.5 fois plus rapide que le rapport initial.
De l’autre, la factorisation en série. Les « fan factories » : après un précalcul dont le coût est à peu près équivalent à une factorisation, factoriser un autre module de 1024 bits de même taille ne coûte plus, à la marge, qu’environ 1/58 du coût du NFS traditionnel, soit environ 30 fois moins que le terme principal du MNFS de Coppersmith de 1993. L’identité algébrique a été vérifiée avec Lean 4, mais l’usine complète n’a pas encore été mise en œuvre.
L’article est très clair : les RSA génériques de 2048 bits et plus ne sont pas menacés pour le moment. Les seules clés à remplacer restent les anciennes clés de 1024 bits encore en circulation.
#DeepMind #RSA #AI

·
--
【Flash marché】DeepMind découvre deux failles dans RSA-1024
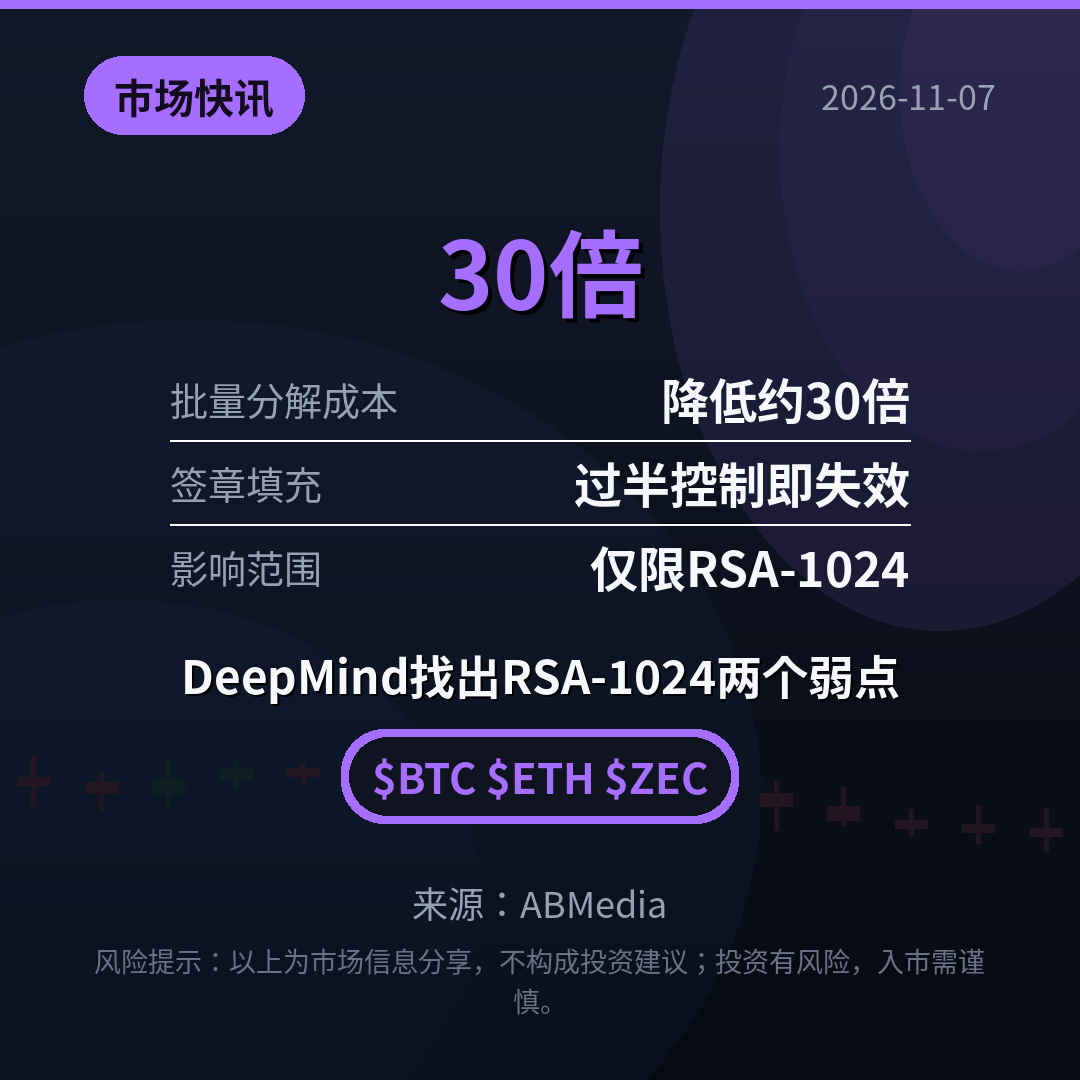
DeepMind a annoncé le 6 novembre deux avancées en recherche cryptographique : des agents IA ont découvert deux failles dans RSA à 1 024 bits. Lorsque l’attaquant contrôle plus de la moitié des blocs signés, la protection par remplissage des signatures échoue ; la factorisation par lots réduit d’environ 30 fois le coût de chaque clé. Seul RSA-1024, désormais obsolète, est concerné ; les protocoles actuels à 2 048 bits restent sûrs. Qu’en pensez-vous ?
$BTC $ETH $ZEC
#DeepMind #RSA #sécuritécryptographique
(Source : ABMedia)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; soyez prudent avant d’investir.
【Flash marché】DeepMind découvre deux failles dans RSA-1024
DeepMind a annoncé le 6 novembre deux avancées en recherche cryptographique : des agents IA ont découvert deux failles dans RSA à 1 024 bits. Lorsque l’attaquant contrôle plus de la moitié des blocs signés, la protection par remplissage des signatures échoue ; la factorisation par lots réduit d’environ 30 fois le coût de chaque clé. Seul RSA-1024, désormais obsolète, est concerné ; les protocoles actuels à 2 048 bits restent sûrs. Qu’en pensez-vous ?
$BTC $ETH $ZEC
#DeepMind #RSA #sécuritécryptographique
(Source : ABMedia)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; soyez prudent avant d’investir.
DeepMind a annoncé le 6 novembre deux avancées en recherche cryptographique : des agents IA ont découvert deux failles dans RSA à 1 024 bits. Lorsque l’attaquant contrôle plus de la moitié des blocs signés, la protection par remplissage des signatures échoue ; la factorisation par lots réduit d’environ 30 fois le coût de chaque clé. Seul RSA-1024, désormais obsolète, est concerné ; les protocoles actuels à 2 048 bits restent sûrs. Qu’en pensez-vous ?
$BTC $ETH $ZEC
#DeepMind #RSA #sécuritécryptographique
(Source : ABMedia)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; soyez prudent avant d’investir.
10

$NVDAB fièvre de la coupe du monde, elle est là ; restons fermes derrière notre nation même si nous avons perdu notre match d’ouverture, plus unis, nous gardons la tête haute et l’esprit concentré sur nos prochains matchs Bafana Bafana#RSA #BinancePickAndWin
$NVDAB fièvre de la coupe du monde, elle est là ; restons fermes derrière notre nation même si nous avons perdu notre match d’ouverture, plus unis, nous gardons la tête haute et l’esprit concentré sur nos prochains matchs Bafana Bafana#RSA #BinancePickAndWin
9
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#JobsReportRaisesHikeOdds
575,848 vues
3,607 mentions
2
#CPITestsDecemberRateOutlook
183,650 vues
1,298 mentions
3
#US Data Center Rules May Constrain AI Expansion
80,550 vues
236 mentions
4
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
5,085 vues
74 mentions
5
#WillAnthropicListOnTime
179,012 vues
1,514 mentions
6
#WillUS-IranTensionsBoostSafe-HavenDemand?
86,151 vues
612 mentions
7
#BitcoinETFsSee$412MNetOutflows
17,533 vues
81 mentions
8
#HKSFCPlansToRestrictCryptoAndExchangeTerms
71,310 vues
624 mentions
9
#TradFiForBeginners
102,468 vues
1,103 mentions
10
#FinCENAndFedWithdraw$250CryptoTransferProposal
10,886 vues
19 mentions