
#defisecurity2026
defisecurity2026
277 vues
6 mentions
Populaire
Récents
🤖🛡️ LE NOUVEAU BLINDAGE : SingularityNET active des audits en temps réel avec l'IA pour les contrats intelligents
Les hacks dans la Web3 ont leurs heures comptées. SingularityNET a officiellement lancé "SentinAI", une infrastructure d'agents d'Intelligence Artificielle spécialisés dans l'audit du code des contrats intelligents seconde par seconde, directement sur la blockchain. 🌐📊
Pourquoi cela change-t-il la donne en matière de sécurité ?
* Détection Pré-Bloc : Contrairement aux audits traditionnels qui se font une seule fois avant le lancement d'un projet, cette IA surveille le pool de transactions en attente (mempool) pour identifier et bloquer automatiquement toute tentative d'exploit avant qu'elle ne soit confirmée sur le réseau.
* Immunité DeFi : Le système apprend de chaque nouveau vecteur d'attaque global, mettant à jour les défenses des protocoles connectés en millisecondes sans avoir besoin de mettre manuellement en pause les dApps.
⚠️ Directive de Gestion des Risques : Bien que les audits par IA augmentent considérablement la sécurité, aucune technologie n'est infaillible face à des erreurs logiques complexes. Si vous explorez de nouveaux protocoles protégés par l'IA, gérez votre capital avec prudence. Pour protéger votre liquidité principale, tradez sur le marché Spot de @Binance et, en déplaçant des fonds, vérifiez toujours chaque caractère de vos adresses de destination manuellement pour garantir votre hygiène numérique. 🔒
💬 LE DÉBAT DES SCÉNARIOS : L'automatisation de la cybersécurité ouvre une nouvelle course à l'armement digital : 👉 CAMP A : L'IA défensive standardisera la sécurité, faisant chuter les exploits en DeFi à des niveaux proches de zéro dans les prochaines années. 👉 CAMP B : Les hackers utiliseront également des modèles d'IA avancés pour découvrir des vulnérabilités cachées, maintenant le risque au même niveau.
Votez ci-dessous dans les commentaires et dites-moi quel camp vous pensez gagnera la course ! 👇
#artificialintelligence #SingularityNET #DeFiSecurity2026 #BlockchainCrypto
🤖🛡️ LE NOUVEAU BLINDAGE : SingularityNET active des audits en temps réel avec l'IA pour les contrats intelligents
Les hacks dans la Web3 ont leurs heures comptées. SingularityNET a officiellement lancé "SentinAI", une infrastructure d'agents d'Intelligence Artificielle spécialisés dans l'audit du code des contrats intelligents seconde par seconde, directement sur la blockchain. 🌐📊
Pourquoi cela change-t-il la donne en matière de sécurité ?
* Détection Pré-Bloc : Contrairement aux audits traditionnels qui se font une seule fois avant le lancement d'un projet, cette IA surveille le pool de transactions en attente (mempool) pour identifier et bloquer automatiquement toute tentative d'exploit avant qu'elle ne soit confirmée sur le réseau.
* Immunité DeFi : Le système apprend de chaque nouveau vecteur d'attaque global, mettant à jour les défenses des protocoles connectés en millisecondes sans avoir besoin de mettre manuellement en pause les dApps.
⚠️ Directive de Gestion des Risques : Bien que les audits par IA augmentent considérablement la sécurité, aucune technologie n'est infaillible face à des erreurs logiques complexes. Si vous explorez de nouveaux protocoles protégés par l'IA, gérez votre capital avec prudence. Pour protéger votre liquidité principale, tradez sur le marché Spot de @Binance et, en déplaçant des fonds, vérifiez toujours chaque caractère de vos adresses de destination manuellement pour garantir votre hygiène numérique. 🔒
💬 LE DÉBAT DES SCÉNARIOS : L'automatisation de la cybersécurité ouvre une nouvelle course à l'armement digital : 👉 CAMP A : L'IA défensive standardisera la sécurité, faisant chuter les exploits en DeFi à des niveaux proches de zéro dans les prochaines années. 👉 CAMP B : Les hackers utiliseront également des modèles d'IA avancés pour découvrir des vulnérabilités cachées, maintenant le risque au même niveau.
Votez ci-dessous dans les commentaires et dites-moi quel camp vous pensez gagnera la course ! 👇
#artificialintelligence #SingularityNET #DeFiSecurity2026 #BlockchainCrypto
Les hacks dans la Web3 ont leurs heures comptées. SingularityNET a officiellement lancé "SentinAI", une infrastructure d'agents d'Intelligence Artificielle spécialisés dans l'audit du code des contrats intelligents seconde par seconde, directement sur la blockchain. 🌐📊
Pourquoi cela change-t-il la donne en matière de sécurité ?
* Détection Pré-Bloc : Contrairement aux audits traditionnels qui se font une seule fois avant le lancement d'un projet, cette IA surveille le pool de transactions en attente (mempool) pour identifier et bloquer automatiquement toute tentative d'exploit avant qu'elle ne soit confirmée sur le réseau.
* Immunité DeFi : Le système apprend de chaque nouveau vecteur d'attaque global, mettant à jour les défenses des protocoles connectés en millisecondes sans avoir besoin de mettre manuellement en pause les dApps.
⚠️ Directive de Gestion des Risques : Bien que les audits par IA augmentent considérablement la sécurité, aucune technologie n'est infaillible face à des erreurs logiques complexes. Si vous explorez de nouveaux protocoles protégés par l'IA, gérez votre capital avec prudence. Pour protéger votre liquidité principale, tradez sur le marché Spot de @Binance et, en déplaçant des fonds, vérifiez toujours chaque caractère de vos adresses de destination manuellement pour garantir votre hygiène numérique. 🔒
💬 LE DÉBAT DES SCÉNARIOS : L'automatisation de la cybersécurité ouvre une nouvelle course à l'armement digital : 👉 CAMP A : L'IA défensive standardisera la sécurité, faisant chuter les exploits en DeFi à des niveaux proches de zéro dans les prochaines années. 👉 CAMP B : Les hackers utiliseront également des modèles d'IA avancés pour découvrir des vulnérabilités cachées, maintenant le risque au même niveau.
Votez ci-dessous dans les commentaires et dites-moi quel camp vous pensez gagnera la course ! 👇
#artificialintelligence #SingularityNET #DeFiSecurity2026 #BlockchainCrypto
1
103
·
--
Baissier
🚨Catastrophe du Projet Superfortune🚨👀👇
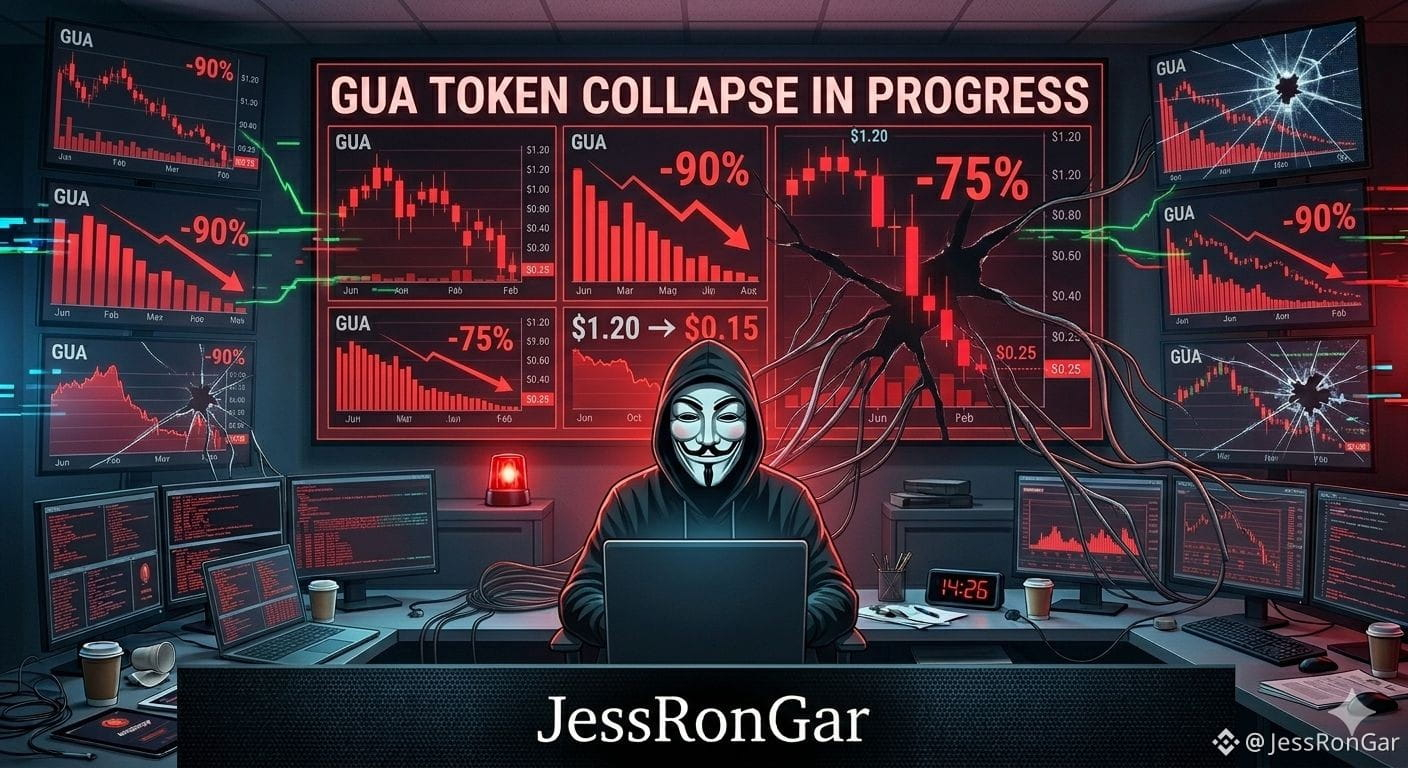
Le Multisig Altéré Fait Chuter le Token GUA de 75% ☠️👀👇
Le secteur de la finance décentralisée (DeFi) vient de subir un coup sévère, ravivant les alarmes concernant la sécurité opérationnelle institutionnelle. Le projet Superfortune AI, incubé sous le Manta Network, a subi un incident de sécurité dévastateur lors d'un transfert routinier de tokens déverrouillés destinés à son contrat de réclamation d'airdrop.
Ce qui devait être une distribution communautaire standard s'est transformé en un cauchemar financier. En plein milieu de l'exécution d'une transaction multi-signature (multisig), un attaquant a réussi à manipuler le processus et à remplacer l'adresse du destinataire. En conséquence, un total de 14,98 millions de tokens GUA (évalués à environ 15,18 millions de dollars USD à ce moment-là) ont été directement détournés vers le wallet du hacker, contournant complètement le wallet officiel de l'équipe du projet.
L'impact sur le marché a été rapide et destructeur. Après avoir pris le contrôle des actifs, le hacker a immédiatement initié une liquidation massive on-chain, échangeant rapidement les fonds volés contre 2 784 ETH. Cette pression de vente sans précédent a déclenché un effondrement vertical du prix de GUA, qui a chuté de 75,8 % en seulement 24 heures, laissant la communauté et les investisseurs dans un choc total.
Bien que Superfortune AI utilise des mécanismes de validation multi-signature, le vecteur exact de l'exploitation reste sous enquête intense. Cet incident expose violemment la vulnérabilité des opérations multisig à une manipulation avancée des données, laissant une profonde cicatrice sur la confiance de l'écosystème Web3.
$GUA
{future}(GUAUSDT)
#JessRonGar
#SUPERFORTUNE #GUAToken #DeFiSecurity2026
🚨Catastrophe du Projet Superfortune🚨👀👇
Le Multisig Altéré Fait Chuter le Token GUA de 75% ☠️👀👇
Le secteur de la finance décentralisée (DeFi) vient de subir un coup sévère, ravivant les alarmes concernant la sécurité opérationnelle institutionnelle. Le projet Superfortune AI, incubé sous le Manta Network, a subi un incident de sécurité dévastateur lors d'un transfert routinier de tokens déverrouillés destinés à son contrat de réclamation d'airdrop.
Ce qui devait être une distribution communautaire standard s'est transformé en un cauchemar financier. En plein milieu de l'exécution d'une transaction multi-signature (multisig), un attaquant a réussi à manipuler le processus et à remplacer l'adresse du destinataire. En conséquence, un total de 14,98 millions de tokens GUA (évalués à environ 15,18 millions de dollars USD à ce moment-là) ont été directement détournés vers le wallet du hacker, contournant complètement le wallet officiel de l'équipe du projet.
L'impact sur le marché a été rapide et destructeur. Après avoir pris le contrôle des actifs, le hacker a immédiatement initié une liquidation massive on-chain, échangeant rapidement les fonds volés contre 2 784 ETH. Cette pression de vente sans précédent a déclenché un effondrement vertical du prix de GUA, qui a chuté de 75,8 % en seulement 24 heures, laissant la communauté et les investisseurs dans un choc total.
Bien que Superfortune AI utilise des mécanismes de validation multi-signature, le vecteur exact de l'exploitation reste sous enquête intense. Cet incident expose violemment la vulnérabilité des opérations multisig à une manipulation avancée des données, laissant une profonde cicatrice sur la confiance de l'écosystème Web3.
$GUA
#JessRonGar
#SUPERFORTUNE #GUAToken #DeFiSecurity2026
Le Multisig Altéré Fait Chuter le Token GUA de 75% ☠️👀👇
Le secteur de la finance décentralisée (DeFi) vient de subir un coup sévère, ravivant les alarmes concernant la sécurité opérationnelle institutionnelle. Le projet Superfortune AI, incubé sous le Manta Network, a subi un incident de sécurité dévastateur lors d'un transfert routinier de tokens déverrouillés destinés à son contrat de réclamation d'airdrop.
Ce qui devait être une distribution communautaire standard s'est transformé en un cauchemar financier. En plein milieu de l'exécution d'une transaction multi-signature (multisig), un attaquant a réussi à manipuler le processus et à remplacer l'adresse du destinataire. En conséquence, un total de 14,98 millions de tokens GUA (évalués à environ 15,18 millions de dollars USD à ce moment-là) ont été directement détournés vers le wallet du hacker, contournant complètement le wallet officiel de l'équipe du projet.
L'impact sur le marché a été rapide et destructeur. Après avoir pris le contrôle des actifs, le hacker a immédiatement initié une liquidation massive on-chain, échangeant rapidement les fonds volés contre 2 784 ETH. Cette pression de vente sans précédent a déclenché un effondrement vertical du prix de GUA, qui a chuté de 75,8 % en seulement 24 heures, laissant la communauté et les investisseurs dans un choc total.
Bien que Superfortune AI utilise des mécanismes de validation multi-signature, le vecteur exact de l'exploitation reste sous enquête intense. Cet incident expose violemment la vulnérabilité des opérations multisig à une manipulation avancée des données, laissant une profonde cicatrice sur la confiance de l'écosystème Web3.
$GUA
#JessRonGar
#SUPERFORTUNE #GUAToken #DeFiSecurity2026
2
376

·
--
Une connexion de portefeuille et une approbation de token ne sont pas la même chose.
La connexion permet généralement à un dApp de voir l’adresse publique du portefeuille et de demander des actions.
Une approbation peut donner à un bénéficiaire la permission de déplacer ultérieurement des tokens éligibles.
Cette distinction compte car la transaction initiale peut être terminée tandis que l’autorisation reste active.
Avant d’approuver :
• identifiez le token
• identifiez le bénéficiaire
• vérifiez le montant de l’autorisation
• déterminez si c’est illimité
• vérifiez l’application qui le demande
• examinez régulièrement les anciennes autorisations
Une clé privée sécurisée n’annule pas une autorisation dangereuse que le portefeuille a légitimement autorisée.
TokenToolHub considère l’exposition aux approbations comme une couche de preuve distincte, séparée du solde ordinaire du portefeuille et de l’historique des transactions.
#WalletSecurity #CryptoSecurity #Web3Security #DeFiSecurity2026 #OnChain
Une connexion de portefeuille et une approbation de token ne sont pas la même chose.
La connexion permet généralement à un dApp de voir l’adresse publique du portefeuille et de demander des actions.
Une approbation peut donner à un bénéficiaire la permission de déplacer ultérieurement des tokens éligibles.
Cette distinction compte car la transaction initiale peut être terminée tandis que l’autorisation reste active.
Avant d’approuver :
• identifiez le token
• identifiez le bénéficiaire
• vérifiez le montant de l’autorisation
• déterminez si c’est illimité
• vérifiez l’application qui le demande
• examinez régulièrement les anciennes autorisations
Une clé privée sécurisée n’annule pas une autorisation dangereuse que le portefeuille a légitimement autorisée.
TokenToolHub considère l’exposition aux approbations comme une couche de preuve distincte, séparée du solde ordinaire du portefeuille et de l’historique des transactions.
#WalletSecurity #CryptoSecurity #Web3Security #DeFiSecurity2026 #OnChain
La connexion permet généralement à un dApp de voir l’adresse publique du portefeuille et de demander des actions.
Une approbation peut donner à un bénéficiaire la permission de déplacer ultérieurement des tokens éligibles.
Cette distinction compte car la transaction initiale peut être terminée tandis que l’autorisation reste active.
Avant d’approuver :
• identifiez le token
• identifiez le bénéficiaire
• vérifiez le montant de l’autorisation
• déterminez si c’est illimité
• vérifiez l’application qui le demande
• examinez régulièrement les anciennes autorisations
Une clé privée sécurisée n’annule pas une autorisation dangereuse que le portefeuille a légitimement autorisée.
TokenToolHub considère l’exposition aux approbations comme une couche de preuve distincte, séparée du solde ordinaire du portefeuille et de l’historique des transactions.
#WalletSecurity #CryptoSecurity #Web3Security #DeFiSecurity2026 #OnChain
49
·
--
Voir la traduction
🚨 Alerte : le bridge cross-chain Verus-Ethereum vient de subir une attaque avec une perte de 11,58 millions de dollars selon Blockaid. Pendant ce temps, Michael Saylor vient de partager son Bitcoin Tracker avec la mention "₿ig Dot Energy" — historiquement, Strategy annonce un achat le lendemain. BTC se maintient à 76 925,73$ malgré l'agitation. Les bridges restent les cibles préférées des hackers, restez vigilants. #DeFiSecurity2026 #bitcoin
🚨 Alerte : le bridge cross-chain Verus-Ethereum vient de subir une attaque avec une perte de 11,58 millions de dollars selon Blockaid. Pendant ce temps, Michael Saylor vient de partager son Bitcoin Tracker avec la mention "₿ig Dot Energy" — historiquement, Strategy annonce un achat le lendemain. BTC se maintient à 76 925,73$ malgré l'agitation. Les bridges restent les cibles préférées des hackers, restez vigilants. #DeFiSecurity2026 #bitcoin
1
110
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedRateWatch
1M vues
4,928 mentions
2
#ZcashHoldersBackNU7Upgrade
2,405 vues
91 mentions
3
#MSTRTradingVolumeSurpassesMorganStanley
8,817 vues
308 mentions
4
#BitcoinFalls4%
21,785 vues
570 mentions
5
#SKHynixInTalksToMakeMemoryChipsInUS
9,704 vues
237 mentions
6
#OpenAIDiscussesNewFundingAt$1.2TValuation
2,406 vues
41 mentions
7
#ArgentinaCommitsToOECDCryptoReportingBy2029
18,821 vues
404 mentions
8
#EthereumFallsBelow$2400
7,435 vues
92 mentions
9
#USDTLaunchesOnZamaPrivacyProtocol
7,937 vues
228 mentions
10
#USSenateBlocksClarityAct
64,304 vues
539 mentions