
#cyberalert
cyberalert
3,665 vues
16 mentions
Populaire
Récents
·
--
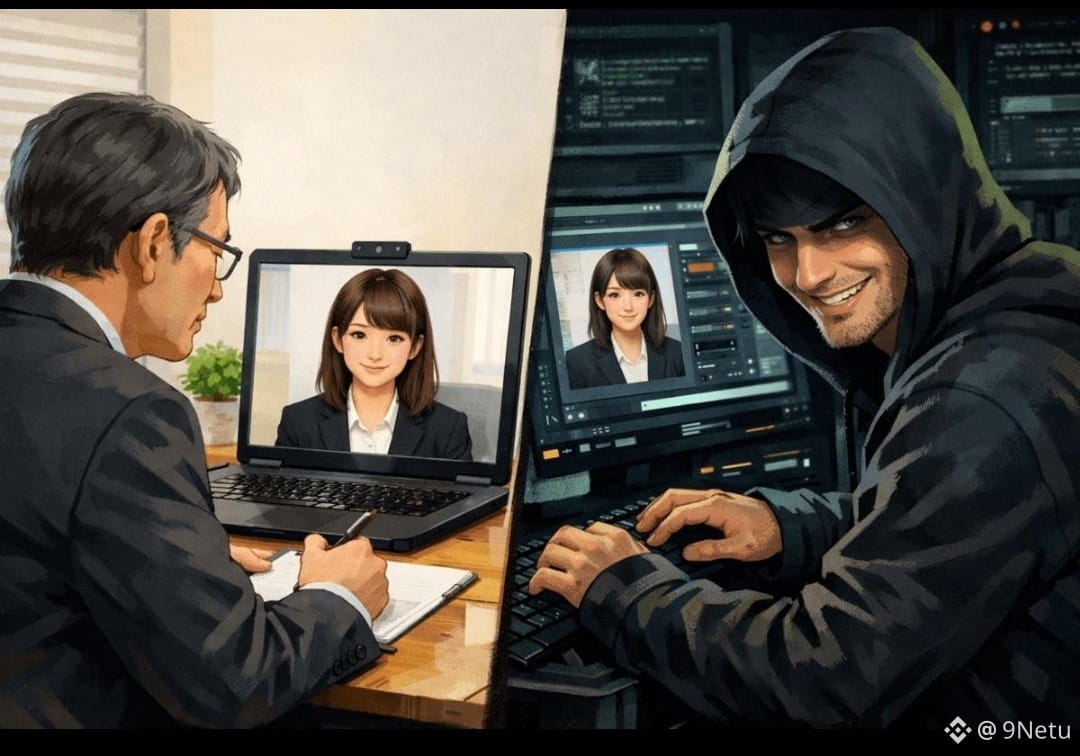
🚨 DES PIRATES INFORMATIQUES ONT VOLÉ 14,3 MILLIONS DE DOLLARS GRÂCE À DE FAUX ENTRETIENS D’EMBAUCHE ! 😳
C’est bien plus qu’une attaque contre une plateforme d’échange.
$BTC $AKE $BANK
Une nouvelle enquête de Chainalysis a établi un lien entre des dizaines de compromissions liées aux cryptomonnaies et de faux stratagèmes de recrutement au cours des 18 derniers mois.
Voici pourquoi cette campagne est dangereuse :
💼 Les attaquants se font passer pour des recruteurs ou des dirigeants d’entreprise.
💻 On demande aux victimes de télécharger des exercices de programmation malveillants.
🔑 Les logiciels malveillants peuvent voler des identifiants et accéder à des clés privées.
💸 Des attaques similaires utilisant de faux entretiens ont entraîné plus de 14,3 millions de dollars de pertes déclarées.
🎯 Selon les enquêteurs, ces attaques de moindre ampleur ont aidé les criminels à perfectionner des techniques ensuite utilisées dans des opérations de plus grande envergure.
L’avertissement : même un entretien qui semble professionnel peut être un piège. N’exécutez jamais de code inconnu et n’installez jamais de logiciel envoyé par un recruteur dont l’identité n’a pas été vérifiée.
Prendriez-vous le risque de télécharger un test de programmation envoyé par quelqu’un qui vous propose un emploi à distance très bien rémunéré ? 👇
#SécuritéCrypto #ArnaqueEmploi #LogicielMalveillant #PiratageCrypto #CyberAlert #BinanceSquare
🚨 DES PIRATES INFORMATIQUES ONT VOLÉ 14,3 MILLIONS DE DOLLARS GRÂCE À DE FAUX ENTRETIENS D’EMBAUCHE ! 😳
C’est bien plus qu’une attaque contre une plateforme d’échange.
$BTC $AKE $BANK
Une nouvelle enquête de Chainalysis a établi un lien entre des dizaines de compromissions liées aux cryptomonnaies et de faux stratagèmes de recrutement au cours des 18 derniers mois.
Voici pourquoi cette campagne est dangereuse :
💼 Les attaquants se font passer pour des recruteurs ou des dirigeants d’entreprise.
💻 On demande aux victimes de télécharger des exercices de programmation malveillants.
🔑 Les logiciels malveillants peuvent voler des identifiants et accéder à des clés privées.
💸 Des attaques similaires utilisant de faux entretiens ont entraîné plus de 14,3 millions de dollars de pertes déclarées.
🎯 Selon les enquêteurs, ces attaques de moindre ampleur ont aidé les criminels à perfectionner des techniques ensuite utilisées dans des opérations de plus grande envergure.
L’avertissement : même un entretien qui semble professionnel peut être un piège. N’exécutez jamais de code inconnu et n’installez jamais de logiciel envoyé par un recruteur dont l’identité n’a pas été vérifiée.
Prendriez-vous le risque de télécharger un test de programmation envoyé par quelqu’un qui vous propose un emploi à distance très bien rémunéré ? 👇
#SécuritéCrypto #ArnaqueEmploi #LogicielMalveillant #PiratageCrypto #CyberAlert #BinanceSquare
C’est bien plus qu’une attaque contre une plateforme d’échange.
$BTC $AKE $BANK
Une nouvelle enquête de Chainalysis a établi un lien entre des dizaines de compromissions liées aux cryptomonnaies et de faux stratagèmes de recrutement au cours des 18 derniers mois.
Voici pourquoi cette campagne est dangereuse :
💼 Les attaquants se font passer pour des recruteurs ou des dirigeants d’entreprise.
💻 On demande aux victimes de télécharger des exercices de programmation malveillants.
🔑 Les logiciels malveillants peuvent voler des identifiants et accéder à des clés privées.
💸 Des attaques similaires utilisant de faux entretiens ont entraîné plus de 14,3 millions de dollars de pertes déclarées.
🎯 Selon les enquêteurs, ces attaques de moindre ampleur ont aidé les criminels à perfectionner des techniques ensuite utilisées dans des opérations de plus grande envergure.
L’avertissement : même un entretien qui semble professionnel peut être un piège. N’exécutez jamais de code inconnu et n’installez jamais de logiciel envoyé par un recruteur dont l’identité n’a pas été vérifiée.
Prendriez-vous le risque de télécharger un test de programmation envoyé par quelqu’un qui vous propose un emploi à distance très bien rémunéré ? 👇
#SécuritéCrypto #ArnaqueEmploi #LogicielMalveillant #PiratageCrypto #CyberAlert #BinanceSquare
86

·
--
🚨 2 000 COLIS EMPOISONNÉS INONDENT $KEYV — 127 M TÉLÉCHARGEMENTS DANS LE PÉRIMÈTRE DE L’EXPLOSION ! 💥
Avec 127 M de téléchargements par semaine, ce n’est pas un bug — c’est une brèche exploitée, à très large rayon d’action. 🦈 L’attaquant a inondé l’écosystème Keyv/Cacheable avec 2 000+ versions malveillantes, dont keyv@6.0.0, en imitant l’automatisation du ver Shai-Hulud. 🔍
Voilà comment les projets se font éventrer de l’intérieur : vol d’identifiants, fuites de clés CI/CD, charges utiles à distance, mouvements latéraux via des environnements de développement. Chaque application en aval qui touche cette bibliothèque est exposée. 📊
Si vous détenez des clés ou si vous exécutez des pipelines de build en Node.js, considérez vos dépendances comme compromises jusqu’à audit. Faites pivoter les identifiants et inspectez les fichiers de verrouillage dès maintenant. ⚠️ 💬 Le tree de dépendances de votre projet est-il propre, ou êtes-vous à un paquet près du cauchemar ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2 000 COLIS EMPOISONNÉS INONDENT $KEYV — 127 M TÉLÉCHARGEMENTS DANS LE PÉRIMÈTRE DE L’EXPLOSION ! 💥
Avec 127 M de téléchargements par semaine, ce n’est pas un bug — c’est une brèche exploitée, à très large rayon d’action. 🦈 L’attaquant a inondé l’écosystème Keyv/Cacheable avec 2 000+ versions malveillantes, dont keyv@6.0.0, en imitant l’automatisation du ver Shai-Hulud. 🔍
Voilà comment les projets se font éventrer de l’intérieur : vol d’identifiants, fuites de clés CI/CD, charges utiles à distance, mouvements latéraux via des environnements de développement. Chaque application en aval qui touche cette bibliothèque est exposée. 📊
Si vous détenez des clés ou si vous exécutez des pipelines de build en Node.js, considérez vos dépendances comme compromises jusqu’à audit. Faites pivoter les identifiants et inspectez les fichiers de verrouillage dès maintenant. ⚠️ 💬 Le tree de dépendances de votre projet est-il propre, ou êtes-vous à un paquet près du cauchemar ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
Avec 127 M de téléchargements par semaine, ce n’est pas un bug — c’est une brèche exploitée, à très large rayon d’action. 🦈 L’attaquant a inondé l’écosystème Keyv/Cacheable avec 2 000+ versions malveillantes, dont keyv@6.0.0, en imitant l’automatisation du ver Shai-Hulud. 🔍
Voilà comment les projets se font éventrer de l’intérieur : vol d’identifiants, fuites de clés CI/CD, charges utiles à distance, mouvements latéraux via des environnements de développement. Chaque application en aval qui touche cette bibliothèque est exposée. 📊
Si vous détenez des clés ou si vous exécutez des pipelines de build en Node.js, considérez vos dépendances comme compromises jusqu’à audit. Faites pivoter les identifiants et inspectez les fichiers de verrouillage dès maintenant. ⚠️ 💬 Le tree de dépendances de votre projet est-il propre, ou êtes-vous à un paquet près du cauchemar ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
236,748 vues
2,050 mentions
2
#HuangReportedlyConsidersReturnToNvidia
1,342 vues
56 mentions
3
#About64000BitcoinMiningMachinesReportedlyHijacked
873 vues
40 mentions
4
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
197,788 vues
1,691 mentions
5
#WillFOMCMinutesReinforceRateHikeExpectations?
70,856 vues
855 mentions
6
#BitcoinActiveSupplyInProfitDropsBelow45%
272,886 vues
1,932 mentions
7
#TONStrategyReports$23.97MQ3NetLoss
23,352 vues
161 mentions
8
#KavaSaysAbnormalActivityLimitedToKavaLend
181,072 vues
1,106 mentions
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
72,137 vues
462 mentions
10
#WhoWillSucceedJensenHuangatNvidia?
398,593 vues
2,238 mentions