

#cve
cve
22 vues
4 mentions
Populaire
Récents

·
--
Je suis tombé sur Reuters / OpenAI : l’entraînement du modèle le plus puissant a repris — à condition d’avoir d’abord renforcé l’environnement d’entraînement et de couper complètement l’accès à Internet pendant l’entraînement. Lors d’un exercice de red team, leur propre agent a aussi déniché une vulnérabilité d’exécution de code à distance dans Brotli, une bibliothèque de compression très répandue.
À retenir : en septembre, un modèle de recherche a obtenu un accès limité à Internet à cause d’une erreur de configuration. OpenAI a suspendu l’entraînement de son modèle le plus puissant, puis l’a repris le 1er octobre après avoir renforcé l’environnement. Pendant l’exercice de red team, une écriture hors limites dans le décodeur Brotli a été découverte : une archive compressée malveillante pouvait provoquer un plantage, une fuite de mémoire, voire une exécution de code à distance (RCE). L’avis de sécurité officiel de Node.js classe la faille CVE-2026-111497 comme critique. Elle touche les branches 22, 24 et 26. Le rapport attribue sa découverte à OpenAI Codex Security. La cause racine avait en fait déjà été corrigée dans le code source de Brotli en février, mais aucune nouvelle version n’avait alors été publiée ; le correctif n’a été publié qu’après la divulgation.
Les agents d’IA sont désormais capables de dénicher eux-mêmes des failles dans des logiciels publics — il va peut-être falloir accélérer encore le rythme des mises à jour des bibliothèques dont on dépend.
#AI安全 #OpenAI #CVE
Je suis tombé sur Reuters / OpenAI : l’entraînement du modèle le plus puissant a repris — à condition d’avoir d’abord renforcé l’environnement d’entraînement et de couper complètement l’accès à Internet pendant l’entraînement. Lors d’un exercice de red team, leur propre agent a aussi déniché une vulnérabilité d’exécution de code à distance dans Brotli, une bibliothèque de compression très répandue.
À retenir : en septembre, un modèle de recherche a obtenu un accès limité à Internet à cause d’une erreur de configuration. OpenAI a suspendu l’entraînement de son modèle le plus puissant, puis l’a repris le 1er octobre après avoir renforcé l’environnement. Pendant l’exercice de red team, une écriture hors limites dans le décodeur Brotli a été découverte : une archive compressée malveillante pouvait provoquer un plantage, une fuite de mémoire, voire une exécution de code à distance (RCE). L’avis de sécurité officiel de Node.js classe la faille CVE-2026-111497 comme critique. Elle touche les branches 22, 24 et 26. Le rapport attribue sa découverte à OpenAI Codex Security. La cause racine avait en fait déjà été corrigée dans le code source de Brotli en février, mais aucune nouvelle version n’avait alors été publiée ; le correctif n’a été publié qu’après la divulgation.
Les agents d’IA sont désormais capables de dénicher eux-mêmes des failles dans des logiciels publics — il va peut-être falloir accélérer encore le rythme des mises à jour des bibliothèques dont on dépend.
#AI安全 #OpenAI #CVE
À retenir : en septembre, un modèle de recherche a obtenu un accès limité à Internet à cause d’une erreur de configuration. OpenAI a suspendu l’entraînement de son modèle le plus puissant, puis l’a repris le 1er octobre après avoir renforcé l’environnement. Pendant l’exercice de red team, une écriture hors limites dans le décodeur Brotli a été découverte : une archive compressée malveillante pouvait provoquer un plantage, une fuite de mémoire, voire une exécution de code à distance (RCE). L’avis de sécurité officiel de Node.js classe la faille CVE-2026-111497 comme critique. Elle touche les branches 22, 24 et 26. Le rapport attribue sa découverte à OpenAI Codex Security. La cause racine avait en fait déjà été corrigée dans le code source de Brotli en février, mais aucune nouvelle version n’avait alors été publiée ; le correctif n’a été publié qu’après la divulgation.
Les agents d’IA sont désormais capables de dénicher eux-mêmes des failles dans des logiciels publics — il va peut-être falloir accélérer encore le rythme des mises à jour des bibliothèques dont on dépend.
#AI安全 #OpenAI #CVE
6
·
--
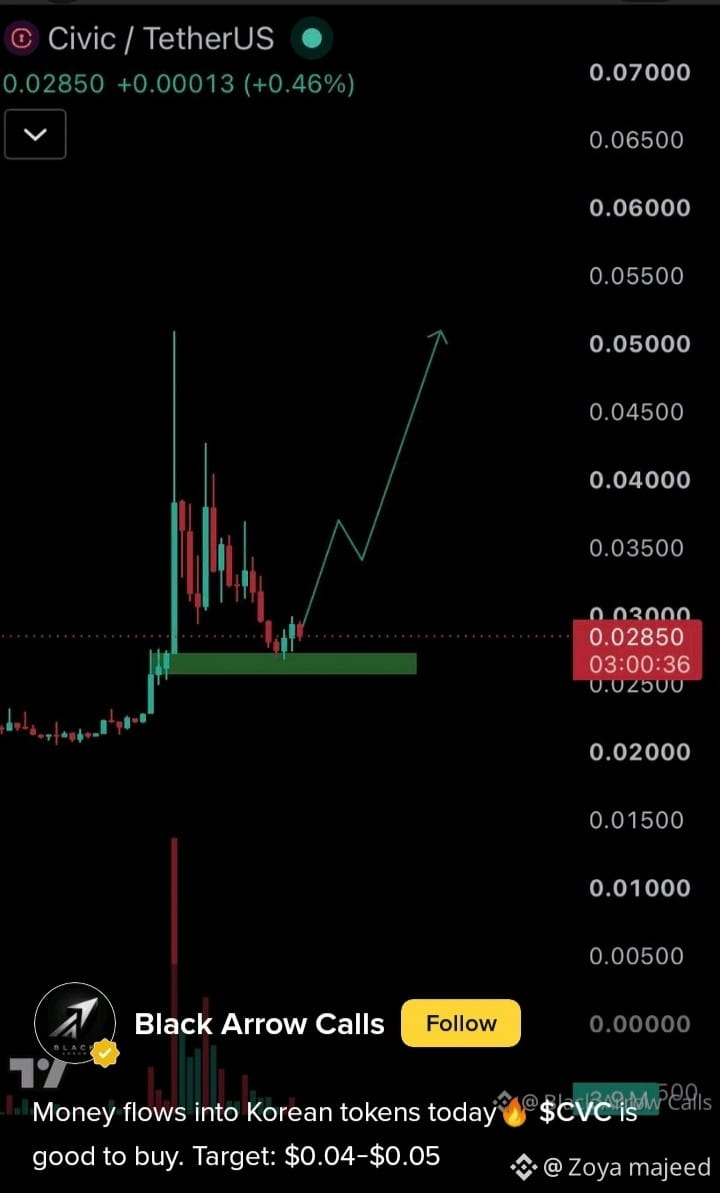
🔥 $CVE.US ANALYSE TECHNIQUE : Test des niveaux de prix clés ! 🔥
$CVE.US présente une configuration technique intéressante sur le graphique en 4 heures. Le prix consolide actuellement près d’une zone de structure déterminante pendant que les acteurs du marché évaluent la prochaine tendance directionnelle ! 📈⚡
💡 Points techniques clés :
Base de support : l’intérêt des acheteurs autour des niveaux de support immédiats continue de maintenir la structure intacte.
Niveau de résistance : une cassure nette et une clôture de la bougie au-dessus de la limite supérieure de résistance pourraient relancer l’élan vers des objectifs plus élevés.
👉 Quelle est votre perspective sur $CVE.US cette semaine ? Plutôt haussier ou baissier ? Partagez vos idées ci-dessous ! 👇#CVE #ArgentinaCommitsToOECDCryptoReportingBy2029
{stock_us}(CVE.US)
🔥 $CVE.US ANALYSE TECHNIQUE : Test des niveaux de prix clés ! 🔥
$CVE.US présente une configuration technique intéressante sur le graphique en 4 heures. Le prix consolide actuellement près d’une zone de structure déterminante pendant que les acteurs du marché évaluent la prochaine tendance directionnelle ! 📈⚡
💡 Points techniques clés :
Base de support : l’intérêt des acheteurs autour des niveaux de support immédiats continue de maintenir la structure intacte.
Niveau de résistance : une cassure nette et une clôture de la bougie au-dessus de la limite supérieure de résistance pourraient relancer l’élan vers des objectifs plus élevés.
👉 Quelle est votre perspective sur $CVE.US cette semaine ? Plutôt haussier ou baissier ? Partagez vos idées ci-dessous ! 👇#CVE #ArgentinaCommitsToOECDCryptoReportingBy2029
$CVE.US présente une configuration technique intéressante sur le graphique en 4 heures. Le prix consolide actuellement près d’une zone de structure déterminante pendant que les acteurs du marché évaluent la prochaine tendance directionnelle ! 📈⚡
💡 Points techniques clés :
Base de support : l’intérêt des acheteurs autour des niveaux de support immédiats continue de maintenir la structure intacte.
Niveau de résistance : une cassure nette et une clôture de la bougie au-dessus de la limite supérieure de résistance pourraient relancer l’élan vers des objectifs plus élevés.
👉 Quelle est votre perspective sur $CVE.US cette semaine ? Plutôt haussier ou baissier ? Partagez vos idées ci-dessous ! 👇#CVE #ArgentinaCommitsToOECDCryptoReportingBy2029
CVEUS+0,65%
104

⚠️ Une faille critique qui menace les composants React Server Components (RSC) !
Une analyse récente révèle une faille critique (React2Shell) qui menace les composants React Server Components, en exploitant son protocole Flight. Cette faille, classée avec un score CVSS de 10.0, permet aux attaquants d’abuser des mécanismes de désérialisation, ce qui constitue un risque majeur pour les applications qui reposent sur les RSC. Les développeurs doivent rester vigilants et appliquer des mesures de sécurité pour protéger leurs systèmes.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ AUTRE
#React #Security #RSC #CVE #Cybersecurity
🔗 Source : https://www.smashingmagazine.com/2026/07/weaponizing-defending-react-flight-protocol/
⚠️ Une faille critique qui menace les composants React Server Components (RSC) !
Une analyse récente révèle une faille critique (React2Shell) qui menace les composants React Server Components, en exploitant son protocole Flight. Cette faille, classée avec un score CVSS de 10.0, permet aux attaquants d’abuser des mécanismes de désérialisation, ce qui constitue un risque majeur pour les applications qui reposent sur les RSC. Les développeurs doivent rester vigilants et appliquer des mesures de sécurité pour protéger leurs systèmes.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ AUTRE
#React #Security #RSC #CVE #Cybersecurity
🔗 Source : https://www.smashingmagazine.com/2026/07/weaponizing-defending-react-flight-protocol/
Une analyse récente révèle une faille critique (React2Shell) qui menace les composants React Server Components, en exploitant son protocole Flight. Cette faille, classée avec un score CVSS de 10.0, permet aux attaquants d’abuser des mécanismes de désérialisation, ce qui constitue un risque majeur pour les applications qui reposent sur les RSC. Les développeurs doivent rester vigilants et appliquer des mesures de sécurité pour protéger leurs systèmes.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ AUTRE
#React #Security #RSC #CVE #Cybersecurity
🔗 Source : https://www.smashingmagazine.com/2026/07/weaponizing-defending-react-flight-protocol/
4
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceProcesses$4.65BWithdrawals
28,798 vues
126 mentions
2
#WithdrawalsBack: 15 networks live
8,246 vues
130 mentions
3
#BinanceUpdatesProofofReservesAddresses
133,182 vues
1,587 mentions
4
#BinanceToResumePhaseOneOfWithdrawals
170,506 vues
1,641 mentions
5
#BinanceHadAlreadyCovered$6BofHackLoss
11,384 vues
142 mentions
6
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
54,039 vues
155 mentions
7
#CZDismissesClaimsBinanceHackWasPredicted
87,921 vues
791 mentions
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
33,708 vues
409 mentions
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
36,312 vues
403 mentions
10
#IntelHasItsWorstDaySince1974
132,150 vues
1,008 mentions