
#cisa
cisa
525 vues
8 mentions
Populaire
Récents
·
--
La CISA ajoute des vulnérabilités activement exploitées de $Cisco et $PaloAltoNetworks
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
La CISA ajoute des vulnérabilités activement exploitées de $Cisco et $PaloAltoNetworks
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
49

·
--
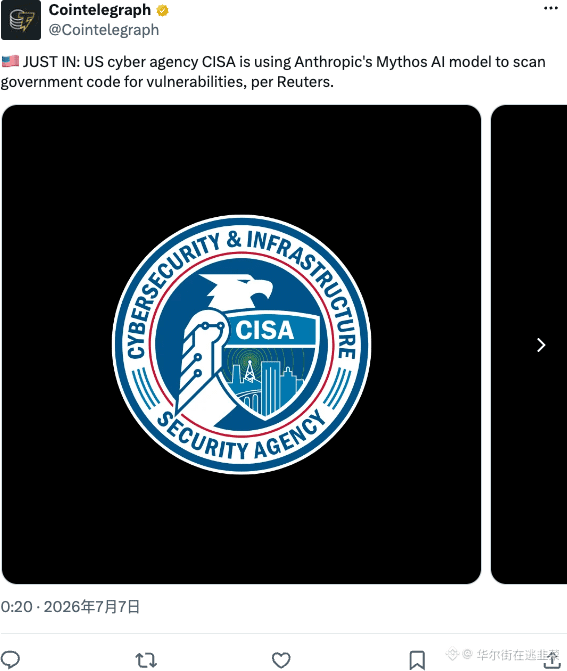
Le gouvernement américain commence lui aussi à utiliser l’IA pour détecter les failles dans le code. Anthropic travaille pour la CISA et analyse les vulnérabilités des systèmes fédéraux.
Cette initiative a une longueur d’avance sur le monde de la crypto. Chez nous, les audits reposent encore sur des équipes externes qui passent le code au peigne fin, avec l’aide de l’IA. Mais laisser directement une IA examiner les dépôts de code essentiels ? Qui sera responsable en cas de problème ?
Une fois déployé sur la blockchain, le code fait loi. Si l’analyse des failles par l’IA se concrétise, elle aidera soit les hackers, soit les auditeurs : une arme à double tranchant qui fait des étincelles. #AI #CISA $BTC
{future}(BTCUSDT)
Le gouvernement américain commence lui aussi à utiliser l’IA pour détecter les failles dans le code. Anthropic travaille pour la CISA et analyse les vulnérabilités des systèmes fédéraux.
Cette initiative a une longueur d’avance sur le monde de la crypto. Chez nous, les audits reposent encore sur des équipes externes qui passent le code au peigne fin, avec l’aide de l’IA. Mais laisser directement une IA examiner les dépôts de code essentiels ? Qui sera responsable en cas de problème ?
Une fois déployé sur la blockchain, le code fait loi. Si l’analyse des failles par l’IA se concrétise, elle aidera soit les hackers, soit les auditeurs : une arme à double tranchant qui fait des étincelles. #AI #CISA $BTC
Cette initiative a une longueur d’avance sur le monde de la crypto. Chez nous, les audits reposent encore sur des équipes externes qui passent le code au peigne fin, avec l’aide de l’IA. Mais laisser directement une IA examiner les dépôts de code essentiels ? Qui sera responsable en cas de problème ?
Une fois déployé sur la blockchain, le code fait loi. Si l’analyse des failles par l’IA se concrétise, elle aidera soit les hackers, soit les auditeurs : une arme à double tranchant qui fait des étincelles. #AI #CISA $BTC
188
·
--
Cyberattaque contre des services d’eau du Minnesota (26-27 juillet)
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
Cyberattaque contre des services d’eau du Minnesota (26-27 juillet)
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
80
·
--
🚨 APPLE LANCE UN PUNCH/PLAN DE SÉCURITÉ D’URGENCE APRÈS UNE VULNÉRABILITÉ « SANS CLIC » DANS COREGRAPHICS 🍏🛡️
Apple répond avec des mises à jour critiques de sécurité pour combler une faille zero-day permettant l’exécution distante de code sans intervention de l’utilisateur 📊
Points clés du rapport de cybersécurité :
⚠️ Menace « Zero-Click » : Le défaut dans CoreGraphics permettait l’exécution de code malveillant simplement en traitant un fichier infecté, sans toucher l’écran.
📱 Appareils concernés : La mise à jour s’applique à l’iPhone 11 et aux modèles ultérieurs, aux iPads compatibles et aux ordinateurs Mac.
🏛️ Alerte de la CISA : L’agence américaine a accordé un délai maximal de 3 jours aux institutions fédérales pour corriger leurs équipements et auditer les systèmes.
Pensez-vous que l’augmentation de la sophistication des attaques zero-click accélérera l’adoption de systèmes décentralisés et d’un chiffrement de niveau militaire pour protéger les données sensibles.
💬👇 Je vous lis en commentaires !
#Cybersecurity #CoreGraphics #TechNews #CISA #CryptoCommunity
$AAPLB
{spot}(AAPLBUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
🚨 APPLE LANCE UN PUNCH/PLAN DE SÉCURITÉ D’URGENCE APRÈS UNE VULNÉRABILITÉ « SANS CLIC » DANS COREGRAPHICS 🍏🛡️
Apple répond avec des mises à jour critiques de sécurité pour combler une faille zero-day permettant l’exécution distante de code sans intervention de l’utilisateur 📊
Points clés du rapport de cybersécurité :
⚠️ Menace « Zero-Click » : Le défaut dans CoreGraphics permettait l’exécution de code malveillant simplement en traitant un fichier infecté, sans toucher l’écran.
📱 Appareils concernés : La mise à jour s’applique à l’iPhone 11 et aux modèles ultérieurs, aux iPads compatibles et aux ordinateurs Mac.
🏛️ Alerte de la CISA : L’agence américaine a accordé un délai maximal de 3 jours aux institutions fédérales pour corriger leurs équipements et auditer les systèmes.
Pensez-vous que l’augmentation de la sophistication des attaques zero-click accélérera l’adoption de systèmes décentralisés et d’un chiffrement de niveau militaire pour protéger les données sensibles.
💬👇 Je vous lis en commentaires !
#Cybersecurity #CoreGraphics #TechNews #CISA #CryptoCommunity
$AAPLB
$BTC
$ETH
Apple répond avec des mises à jour critiques de sécurité pour combler une faille zero-day permettant l’exécution distante de code sans intervention de l’utilisateur 📊
Points clés du rapport de cybersécurité :
⚠️ Menace « Zero-Click » : Le défaut dans CoreGraphics permettait l’exécution de code malveillant simplement en traitant un fichier infecté, sans toucher l’écran.
📱 Appareils concernés : La mise à jour s’applique à l’iPhone 11 et aux modèles ultérieurs, aux iPads compatibles et aux ordinateurs Mac.
🏛️ Alerte de la CISA : L’agence américaine a accordé un délai maximal de 3 jours aux institutions fédérales pour corriger leurs équipements et auditer les systèmes.
Pensez-vous que l’augmentation de la sophistication des attaques zero-click accélérera l’adoption de systèmes décentralisés et d’un chiffrement de niveau militaire pour protéger les données sensibles.
💬👇 Je vous lis en commentaires !
#Cybersecurity #CoreGraphics #TechNews #CISA #CryptoCommunity
$AAPLB
$BTC
$ETH
80

🚨 L’agence CISA ajoute 7 nouvelles vulnérabilités de sécurité à la liste des risques exploités
L’agence américaine de cybersécurité et d’infrastructure (CISA) a annoncé l’ajout de sept vulnérabilités récentes au catalogue des vulnérabilités connues exploitées (KEV). Cette mise à jour intervient après l’observation de l’exploitation de ces vulnérabilités par des acteurs malveillants afin de déployer des logiciels malveillants tels que des outils d’extraction de crypto-monnaies et des composants d’accès inversé.
━━━━━━━━━━━━━━
📊 Impact : 📊 moyen
🏷️ AUTRE
#Cybersecurity #CISA #Vulnerabilities #Security #Malware
📰 Source : thehackernews.com
🚨 L’agence CISA ajoute 7 nouvelles vulnérabilités de sécurité à la liste des risques exploités
L’agence américaine de cybersécurité et d’infrastructure (CISA) a annoncé l’ajout de sept vulnérabilités récentes au catalogue des vulnérabilités connues exploitées (KEV). Cette mise à jour intervient après l’observation de l’exploitation de ces vulnérabilités par des acteurs malveillants afin de déployer des logiciels malveillants tels que des outils d’extraction de crypto-monnaies et des composants d’accès inversé.
━━━━━━━━━━━━━━
📊 Impact : 📊 moyen
🏷️ AUTRE
#Cybersecurity #CISA #Vulnerabilities #Security #Malware
📰 Source : thehackernews.com
L’agence américaine de cybersécurité et d’infrastructure (CISA) a annoncé l’ajout de sept vulnérabilités récentes au catalogue des vulnérabilités connues exploitées (KEV). Cette mise à jour intervient après l’observation de l’exploitation de ces vulnérabilités par des acteurs malveillants afin de déployer des logiciels malveillants tels que des outils d’extraction de crypto-monnaies et des composants d’accès inversé.
━━━━━━━━━━━━━━
📊 Impact : 📊 moyen
🏷️ AUTRE
#Cybersecurity #CISA #Vulnerabilities #Security #Malware
📰 Source : thehackernews.com
13
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#AppleReportsMixedResults
226 vues
36 mentions
2
#BinanceWithdrawalScamWarning
64,376 vues
835 mentions
3
#USMidtermElections
640,280 vues
3,389 mentions
4
#USOctoberNFP-AreRateCutsStillPossible
69,610 vues
645 mentions
5
#Verify1to1BinanceReserves
59,366 vues
482 mentions
6
#BinanceRestores28FiatWithdrawals
191,794 vues
1,139 mentions
7
#KOSPIFallsMoreThan3%InEarlyTrade
0 vues
0 mentions
8
#NasdaqFalls1.07%AsChipStocksPlunge
25 vues
8 mentions
9
#StrategyRepurchases$208MSTRCAdds811Bitcoin
8,879 vues
20 mentions
10
#FATFLaunchesReviewOfCryptoHubsMoneyLaunderingControls
1,057 vues
23 mentions