
#tor
tor
10,878 vues
22 mentions
Populaire
Récents

·
--
Article
Bitcoin Core révèle une vulnérabilité liée aux permissions Tor : la configuration des nœuds est concernée, pas le consensus BTCBitcoin Core révèle une vulnérabilité liée aux permissions Tor : la configuration des nœuds est concernée, pas le consensus BTC
Dans une capture publique de la page des tendances régionales de Binance Square, « Bitcoin Core révèle une vulnérabilité du trafic Tor » comptait environ 433 personnes en discussion. Ce chiffre correspond uniquement au nombre de discussions visibles sur la page, et non à une statistique de l’ensemble du site. Le sujet mérite toutefois qu’on s’y intéresse, car il met les « risques liés aux logiciels de nœuds » et les « risques liés au cours du BTC » sur la même table.
Commençons par la conclusion : la CVE-2025-62860, divulguée par Bitcoin Core, est une erreur de permissions entrantes liée à Tor et à la configuration, de gravité moyenne. Elle ne signifie pas que le consensus BTC a été compromis ni que des utilisateurs ont perdu des BTC sans raison. Selon l’avis officiel, certaines versions peuvent, lorsqu’elles utilisent une option `-whitelist` non définie par défaut et que l’adresse du démon Tor correspond à une plage de la liste blanche, traiter à tort les connexions Tor entrantes comme des connexions de confiance, désactivant ainsi certaines protections contre les attaques par déni de service et les mesures d’atténuation des fuites de confidentialité. Les nœuds qui n’ont pas défini cette option non standard ne sont pas concernés.
Bitcoin Core révèle une vulnérabilité liée aux permissions Tor : la configuration des nœuds est concernée, pas le consensus BTC
Bitcoin Core révèle une vulnérabilité liée aux permissions Tor : la configuration des nœuds est concernée, pas le consensus BTC
Dans une capture publique de la page des tendances régionales de Binance Square, « Bitcoin Core révèle une vulnérabilité du trafic Tor » comptait environ 433 personnes en discussion. Ce chiffre correspond uniquement au nombre de discussions visibles sur la page, et non à une statistique de l’ensemble du site. Le sujet mérite toutefois qu’on s’y intéresse, car il met les « risques liés aux logiciels de nœuds » et les « risques liés au cours du BTC » sur la même table.
Commençons par la conclusion : la CVE-2025-62860, divulguée par Bitcoin Core, est une erreur de permissions entrantes liée à Tor et à la configuration, de gravité moyenne. Elle ne signifie pas que le consensus BTC a été compromis ni que des utilisateurs ont perdu des BTC sans raison. Selon l’avis officiel, certaines versions peuvent, lorsqu’elles utilisent une option `-whitelist` non définie par défaut et que l’adresse du démon Tor correspond à une plage de la liste blanche, traiter à tort les connexions Tor entrantes comme des connexions de confiance, désactivant ainsi certaines protections contre les attaques par déni de service et les mesures d’atténuation des fuites de confidentialité. Les nœuds qui n’ont pas défini cette option non standard ne sont pas concernés.
Dans une capture publique de la page des tendances régionales de Binance Square, « Bitcoin Core révèle une vulnérabilité du trafic Tor » comptait environ 433 personnes en discussion. Ce chiffre correspond uniquement au nombre de discussions visibles sur la page, et non à une statistique de l’ensemble du site. Le sujet mérite toutefois qu’on s’y intéresse, car il met les « risques liés aux logiciels de nœuds » et les « risques liés au cours du BTC » sur la même table.
Commençons par la conclusion : la CVE-2025-62860, divulguée par Bitcoin Core, est une erreur de permissions entrantes liée à Tor et à la configuration, de gravité moyenne. Elle ne signifie pas que le consensus BTC a été compromis ni que des utilisateurs ont perdu des BTC sans raison. Selon l’avis officiel, certaines versions peuvent, lorsqu’elles utilisent une option `-whitelist` non définie par défaut et que l’adresse du démon Tor correspond à une plage de la liste blanche, traiter à tort les connexions Tor entrantes comme des connexions de confiance, désactivant ainsi certaines protections contre les attaques par déni de service et les mesures d’atténuation des fuites de confidentialité. Les nœuds qui n’ont pas défini cette option non standard ne sont pas concernés.
124

·
--
Bitcoin Core révèle une faille de confidentialité de Tor ! Des milliers de nœuds faisaient à tort confiance à des connexions inconnues
Le réseau Bitcoin est réputé pour sa décentralisation et sa sécurité, mais son logiciel sous-jacent n’est pas pour autant exempt de vulnérabilités.
Le 10 novembre, Bitcoin Core a révélé publiquement une faille de sécurité liée aux connexions au réseau Tor, référencée sous le numéro CVE-2025-62860.
En résumé, certains nœuds étaient configurés avec une liste blanche, qui accordait des privilèges plus élevés uniquement à certaines connexions de confiance. Cependant, en raison d’un problème dans le mécanisme de vérification du logiciel, des utilisateurs inconnus se connectant via Tor pouvaient eux aussi être considérés à tort comme des connexions de confiance.
Bitcoin Core a indiqué qu’en raison de certaines configurations spécifiques, des milliers de nœuds du réseau principal accessibles avaient ajouté à leur liste blanche toutes les connexions Tor entrantes. Ainsi, certaines limitations visant le trafic indésirable et certains mécanismes de protection de la vie privée pouvaient être contournés.
Premièrement, tous les nœuds Bitcoin n’étaient pas concernés. Seuls les nœuds ayant activé une configuration de liste blanche spécifique, non définie par défaut, et dont l’adresse du proxy Tor se situait dans la plage correspondante étaient exposés au risque.
Deuxièmement, la faille a déjà été corrigée. Bitcoin Core a résolu le problème dans les versions 30.0, 29.2 et 28.3 publiées en octobre 2025 ; cette annonce ne fait que rendre publics les détails techniques.
Cette divulgation s’accompagne également de deux autres failles de sécurité. Dans certaines circonstances, l’une pouvait empêcher les nœuds des mineurs de générer correctement des modèles de blocs ; l’autre pouvait permettre à une connexion malveillante de retarder le traitement des nouveaux blocs par un nœud.
Il convient de noter qu’à ce jour, les informations publiques ne prouvent pas que ces failles aient été exploitées.
À mon avis, l’essentiel n’est pas de susciter la panique, mais de rappeler que la sécurité du réseau Bitcoin dépend non seulement du mécanisme de consensus, mais aussi de la maintenance logicielle et de la gestion de la configuration de chaque nœud.
La décentralisation ne signifie pas qu’il n’y aura jamais de vulnérabilités. Des mises à jour rapides et un examen public sont essentiels à la sécurité à long terme du réseau.
#BTC #Tor #比特币core披露tor流量漏洞
Bitcoin Core révèle une faille de confidentialité de Tor ! Des milliers de nœuds faisaient à tort confiance à des connexions inconnues
Le réseau Bitcoin est réputé pour sa décentralisation et sa sécurité, mais son logiciel sous-jacent n’est pas pour autant exempt de vulnérabilités.
Le 10 novembre, Bitcoin Core a révélé publiquement une faille de sécurité liée aux connexions au réseau Tor, référencée sous le numéro CVE-2025-62860.
En résumé, certains nœuds étaient configurés avec une liste blanche, qui accordait des privilèges plus élevés uniquement à certaines connexions de confiance. Cependant, en raison d’un problème dans le mécanisme de vérification du logiciel, des utilisateurs inconnus se connectant via Tor pouvaient eux aussi être considérés à tort comme des connexions de confiance.
Bitcoin Core a indiqué qu’en raison de certaines configurations spécifiques, des milliers de nœuds du réseau principal accessibles avaient ajouté à leur liste blanche toutes les connexions Tor entrantes. Ainsi, certaines limitations visant le trafic indésirable et certains mécanismes de protection de la vie privée pouvaient être contournés.
Premièrement, tous les nœuds Bitcoin n’étaient pas concernés. Seuls les nœuds ayant activé une configuration de liste blanche spécifique, non définie par défaut, et dont l’adresse du proxy Tor se situait dans la plage correspondante étaient exposés au risque.
Deuxièmement, la faille a déjà été corrigée. Bitcoin Core a résolu le problème dans les versions 30.0, 29.2 et 28.3 publiées en octobre 2025 ; cette annonce ne fait que rendre publics les détails techniques.
Cette divulgation s’accompagne également de deux autres failles de sécurité. Dans certaines circonstances, l’une pouvait empêcher les nœuds des mineurs de générer correctement des modèles de blocs ; l’autre pouvait permettre à une connexion malveillante de retarder le traitement des nouveaux blocs par un nœud.
Il convient de noter qu’à ce jour, les informations publiques ne prouvent pas que ces failles aient été exploitées.
À mon avis, l’essentiel n’est pas de susciter la panique, mais de rappeler que la sécurité du réseau Bitcoin dépend non seulement du mécanisme de consensus, mais aussi de la maintenance logicielle et de la gestion de la configuration de chaque nœud.
La décentralisation ne signifie pas qu’il n’y aura jamais de vulnérabilités. Des mises à jour rapides et un examen public sont essentiels à la sécurité à long terme du réseau.
#BTC #Tor #比特币core披露tor流量漏洞
Le réseau Bitcoin est réputé pour sa décentralisation et sa sécurité, mais son logiciel sous-jacent n’est pas pour autant exempt de vulnérabilités.
Le 10 novembre, Bitcoin Core a révélé publiquement une faille de sécurité liée aux connexions au réseau Tor, référencée sous le numéro CVE-2025-62860.
En résumé, certains nœuds étaient configurés avec une liste blanche, qui accordait des privilèges plus élevés uniquement à certaines connexions de confiance. Cependant, en raison d’un problème dans le mécanisme de vérification du logiciel, des utilisateurs inconnus se connectant via Tor pouvaient eux aussi être considérés à tort comme des connexions de confiance.
Bitcoin Core a indiqué qu’en raison de certaines configurations spécifiques, des milliers de nœuds du réseau principal accessibles avaient ajouté à leur liste blanche toutes les connexions Tor entrantes. Ainsi, certaines limitations visant le trafic indésirable et certains mécanismes de protection de la vie privée pouvaient être contournés.
Premièrement, tous les nœuds Bitcoin n’étaient pas concernés. Seuls les nœuds ayant activé une configuration de liste blanche spécifique, non définie par défaut, et dont l’adresse du proxy Tor se situait dans la plage correspondante étaient exposés au risque.
Deuxièmement, la faille a déjà été corrigée. Bitcoin Core a résolu le problème dans les versions 30.0, 29.2 et 28.3 publiées en octobre 2025 ; cette annonce ne fait que rendre publics les détails techniques.
Cette divulgation s’accompagne également de deux autres failles de sécurité. Dans certaines circonstances, l’une pouvait empêcher les nœuds des mineurs de générer correctement des modèles de blocs ; l’autre pouvait permettre à une connexion malveillante de retarder le traitement des nouveaux blocs par un nœud.
Il convient de noter qu’à ce jour, les informations publiques ne prouvent pas que ces failles aient été exploitées.
À mon avis, l’essentiel n’est pas de susciter la panique, mais de rappeler que la sécurité du réseau Bitcoin dépend non seulement du mécanisme de consensus, mais aussi de la maintenance logicielle et de la gestion de la configuration de chaque nœud.
La décentralisation ne signifie pas qu’il n’y aura jamais de vulnérabilités. Des mises à jour rapides et un examen public sont essentiels à la sécurité à long terme du réseau.
#BTC #Tor #比特币core披露tor流量漏洞
1
1.5k
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability BTC Ne paniquez pas à cause de l’actualité du bug Tor. La vraie histoire, c’est le « retard », pas le « danger ». 🧅
Bitcoin Core a divulgué 3 vulnérabilités corrigées. Des « milliers » de nœuds du réseau principal accessibles whitelistait les connexions Tor entrantes, ce qui supprimait certaines limites contre les attaques DoS et certaines protections de la vie privée. Les nœuds qui n’avaient pas activé ce paramètre non défini par défaut n’étaient pas concernés. (theblock)
La réalité de la chronologie :
✅ Le correctif était disponible dans Bitcoin Core 30.0 (10 oct. 2025) et 29.2 (14 oct. 2025). La dernière version vulnérable est arrivée en fin de vie le 27 oct. 2026.
✅ Le projet publie d’abord le correctif, puis communique les détails de la vulnérabilité.
⚠️ Il ne s’agit pas d’un problème lié aux règles de consensus. Le risque concernait la confidentialité et la fiabilité des nœuds, pas les bitcoins ni le protocole Bitcoin. (theblock) (cryptovalleyjournal)
Mon analyse : c’est un exemple parfait de « divulgation responsable ». D’abord le correctif, puis on laisse aux utilisateurs le temps de faire la mise à jour, et enfin on publie un avis. C’est là toute la force de l’open source : le bug est détecté, corrigé, puis tout est rendu public. Mais il y a aussi une leçon à retenir : les opérateurs qui utilisent d’anciennes versions de nœuds devraient maintenant faire la mise à jour.
(Ceci ne constitue pas un conseil financier ; faites vos propres recherches.)
Vous gérez vous-même votre nœud ou vous faites confiance à une plateforme d’échange ou à un dépositaire ? Pourquoi ? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
#BitcoinCoreDisclosesTorTrafficVulnerability BTC Ne paniquez pas à cause de l’actualité du bug Tor. La vraie histoire, c’est le « retard », pas le « danger ». 🧅
Bitcoin Core a divulgué 3 vulnérabilités corrigées. Des « milliers » de nœuds du réseau principal accessibles whitelistait les connexions Tor entrantes, ce qui supprimait certaines limites contre les attaques DoS et certaines protections de la vie privée. Les nœuds qui n’avaient pas activé ce paramètre non défini par défaut n’étaient pas concernés. (theblock)
La réalité de la chronologie :
✅ Le correctif était disponible dans Bitcoin Core 30.0 (10 oct. 2025) et 29.2 (14 oct. 2025). La dernière version vulnérable est arrivée en fin de vie le 27 oct. 2026.
✅ Le projet publie d’abord le correctif, puis communique les détails de la vulnérabilité.
⚠️ Il ne s’agit pas d’un problème lié aux règles de consensus. Le risque concernait la confidentialité et la fiabilité des nœuds, pas les bitcoins ni le protocole Bitcoin. (theblock) (cryptovalleyjournal)
Mon analyse : c’est un exemple parfait de « divulgation responsable ». D’abord le correctif, puis on laisse aux utilisateurs le temps de faire la mise à jour, et enfin on publie un avis. C’est là toute la force de l’open source : le bug est détecté, corrigé, puis tout est rendu public. Mais il y a aussi une leçon à retenir : les opérateurs qui utilisent d’anciennes versions de nœuds devraient maintenant faire la mise à jour.
(Ceci ne constitue pas un conseil financier ; faites vos propres recherches.)
Vous gérez vous-même votre nœud ou vous faites confiance à une plateforme d’échange ou à un dépositaire ? Pourquoi ? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
Bitcoin Core a divulgué 3 vulnérabilités corrigées. Des « milliers » de nœuds du réseau principal accessibles whitelistait les connexions Tor entrantes, ce qui supprimait certaines limites contre les attaques DoS et certaines protections de la vie privée. Les nœuds qui n’avaient pas activé ce paramètre non défini par défaut n’étaient pas concernés. (theblock)
La réalité de la chronologie :
✅ Le correctif était disponible dans Bitcoin Core 30.0 (10 oct. 2025) et 29.2 (14 oct. 2025). La dernière version vulnérable est arrivée en fin de vie le 27 oct. 2026.
✅ Le projet publie d’abord le correctif, puis communique les détails de la vulnérabilité.
⚠️ Il ne s’agit pas d’un problème lié aux règles de consensus. Le risque concernait la confidentialité et la fiabilité des nœuds, pas les bitcoins ni le protocole Bitcoin. (theblock) (cryptovalleyjournal)
Mon analyse : c’est un exemple parfait de « divulgation responsable ». D’abord le correctif, puis on laisse aux utilisateurs le temps de faire la mise à jour, et enfin on publie un avis. C’est là toute la force de l’open source : le bug est détecté, corrigé, puis tout est rendu public. Mais il y a aussi une leçon à retenir : les opérateurs qui utilisent d’anciennes versions de nœuds devraient maintenant faire la mise à jour.
(Ceci ne constitue pas un conseil financier ; faites vos propres recherches.)
Vous gérez vous-même votre nœud ou vous faites confiance à une plateforme d’échange ou à un dépositaire ? Pourquoi ? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
9

·
--
Ces derniers jours, j’ai visité plusieurs places de marché du réseau onion, car j’étais curieux de savoir quelles pièces y étaient utilisées pour les transactions. J’ai découvert les pièces légendaires utilisées sur ces marchés onion : $BTC , $LTC , $XMR . Il s’avère que les pièces utilisées sur ces marchés ne sont pas uniquement des cryptomonnaies axées sur la confidentialité : les pièces transparentes comme le BTC y sont également très populaires. Bien sûr, sur le réseau onion, je me suis contenté de regarder ce qui y était vendu. Je ne recommande pas non plus de s’y rendre. Mon conseil : n’effectuez pas de transactions sur ce genre de marché, car ces sites pourraient être des pièges tendus par Interpol ou le FBI. Voilà, merci.
#onion
#Privacy
#DarkWebRisk
#Tor
Ces derniers jours, j’ai visité plusieurs places de marché du réseau onion, car j’étais curieux de savoir quelles pièces y étaient utilisées pour les transactions. J’ai découvert les pièces légendaires utilisées sur ces marchés onion : $BTC , $LTC , $XMR . Il s’avère que les pièces utilisées sur ces marchés ne sont pas uniquement des cryptomonnaies axées sur la confidentialité : les pièces transparentes comme le BTC y sont également très populaires. Bien sûr, sur le réseau onion, je me suis contenté de regarder ce qui y était vendu. Je ne recommande pas non plus de s’y rendre. Mon conseil : n’effectuez pas de transactions sur ce genre de marché, car ces sites pourraient être des pièges tendus par Interpol ou le FBI. Voilà, merci.
#onion
#Privacy
#DarkWebRisk
#Tor
#onion
#Privacy
#DarkWebRisk
#Tor
197

·
--
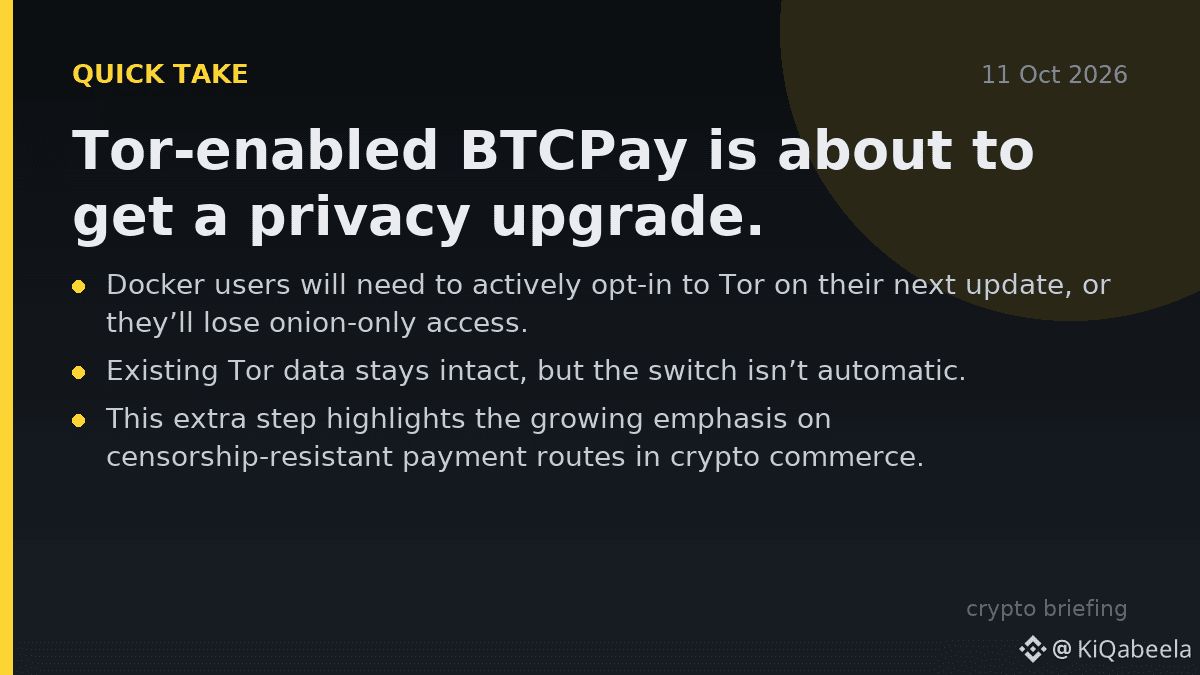
BTCPay avec Tor activé s’apprête à bénéficier d’une mise à niveau en matière de confidentialité.
Les utilisateurs de Docker devront activer Tor explicitement lors de leur prochaine mise à jour, sans quoi ils perdront l’accès exclusivement via onion. Les données Tor existantes resteront intactes, mais le changement ne se fera pas automatiquement.
Cette étape supplémentaire souligne l’importance croissante des moyens de paiement résistants à la censure dans le commerce des cryptomonnaies. Elle rappelle aussi aux opérateurs que la confidentialité ne se règle pas une fois pour toutes : elle nécessite une attention continue.
💬 Comment allez-vous gérer le processus d’activation pour votre déploiement BTCPay ? BTCPay Tor ConfidentialitéCrypto
#BTCPay #Tor #ConfidentialitéCrypto
BTCPay avec Tor activé s’apprête à bénéficier d’une mise à niveau en matière de confidentialité.
Les utilisateurs de Docker devront activer Tor explicitement lors de leur prochaine mise à jour, sans quoi ils perdront l’accès exclusivement via onion. Les données Tor existantes resteront intactes, mais le changement ne se fera pas automatiquement.
Cette étape supplémentaire souligne l’importance croissante des moyens de paiement résistants à la censure dans le commerce des cryptomonnaies. Elle rappelle aussi aux opérateurs que la confidentialité ne se règle pas une fois pour toutes : elle nécessite une attention continue.
💬 Comment allez-vous gérer le processus d’activation pour votre déploiement BTCPay ? BTCPay Tor ConfidentialitéCrypto
#BTCPay #Tor #ConfidentialitéCrypto
Les utilisateurs de Docker devront activer Tor explicitement lors de leur prochaine mise à jour, sans quoi ils perdront l’accès exclusivement via onion. Les données Tor existantes resteront intactes, mais le changement ne se fera pas automatiquement.
Cette étape supplémentaire souligne l’importance croissante des moyens de paiement résistants à la censure dans le commerce des cryptomonnaies. Elle rappelle aussi aux opérateurs que la confidentialité ne se règle pas une fois pour toutes : elle nécessite une attention continue.
💬 Comment allez-vous gérer le processus d’activation pour votre déploiement BTCPay ? BTCPay Tor ConfidentialitéCrypto
#BTCPay #Tor #ConfidentialitéCrypto
26
·
--
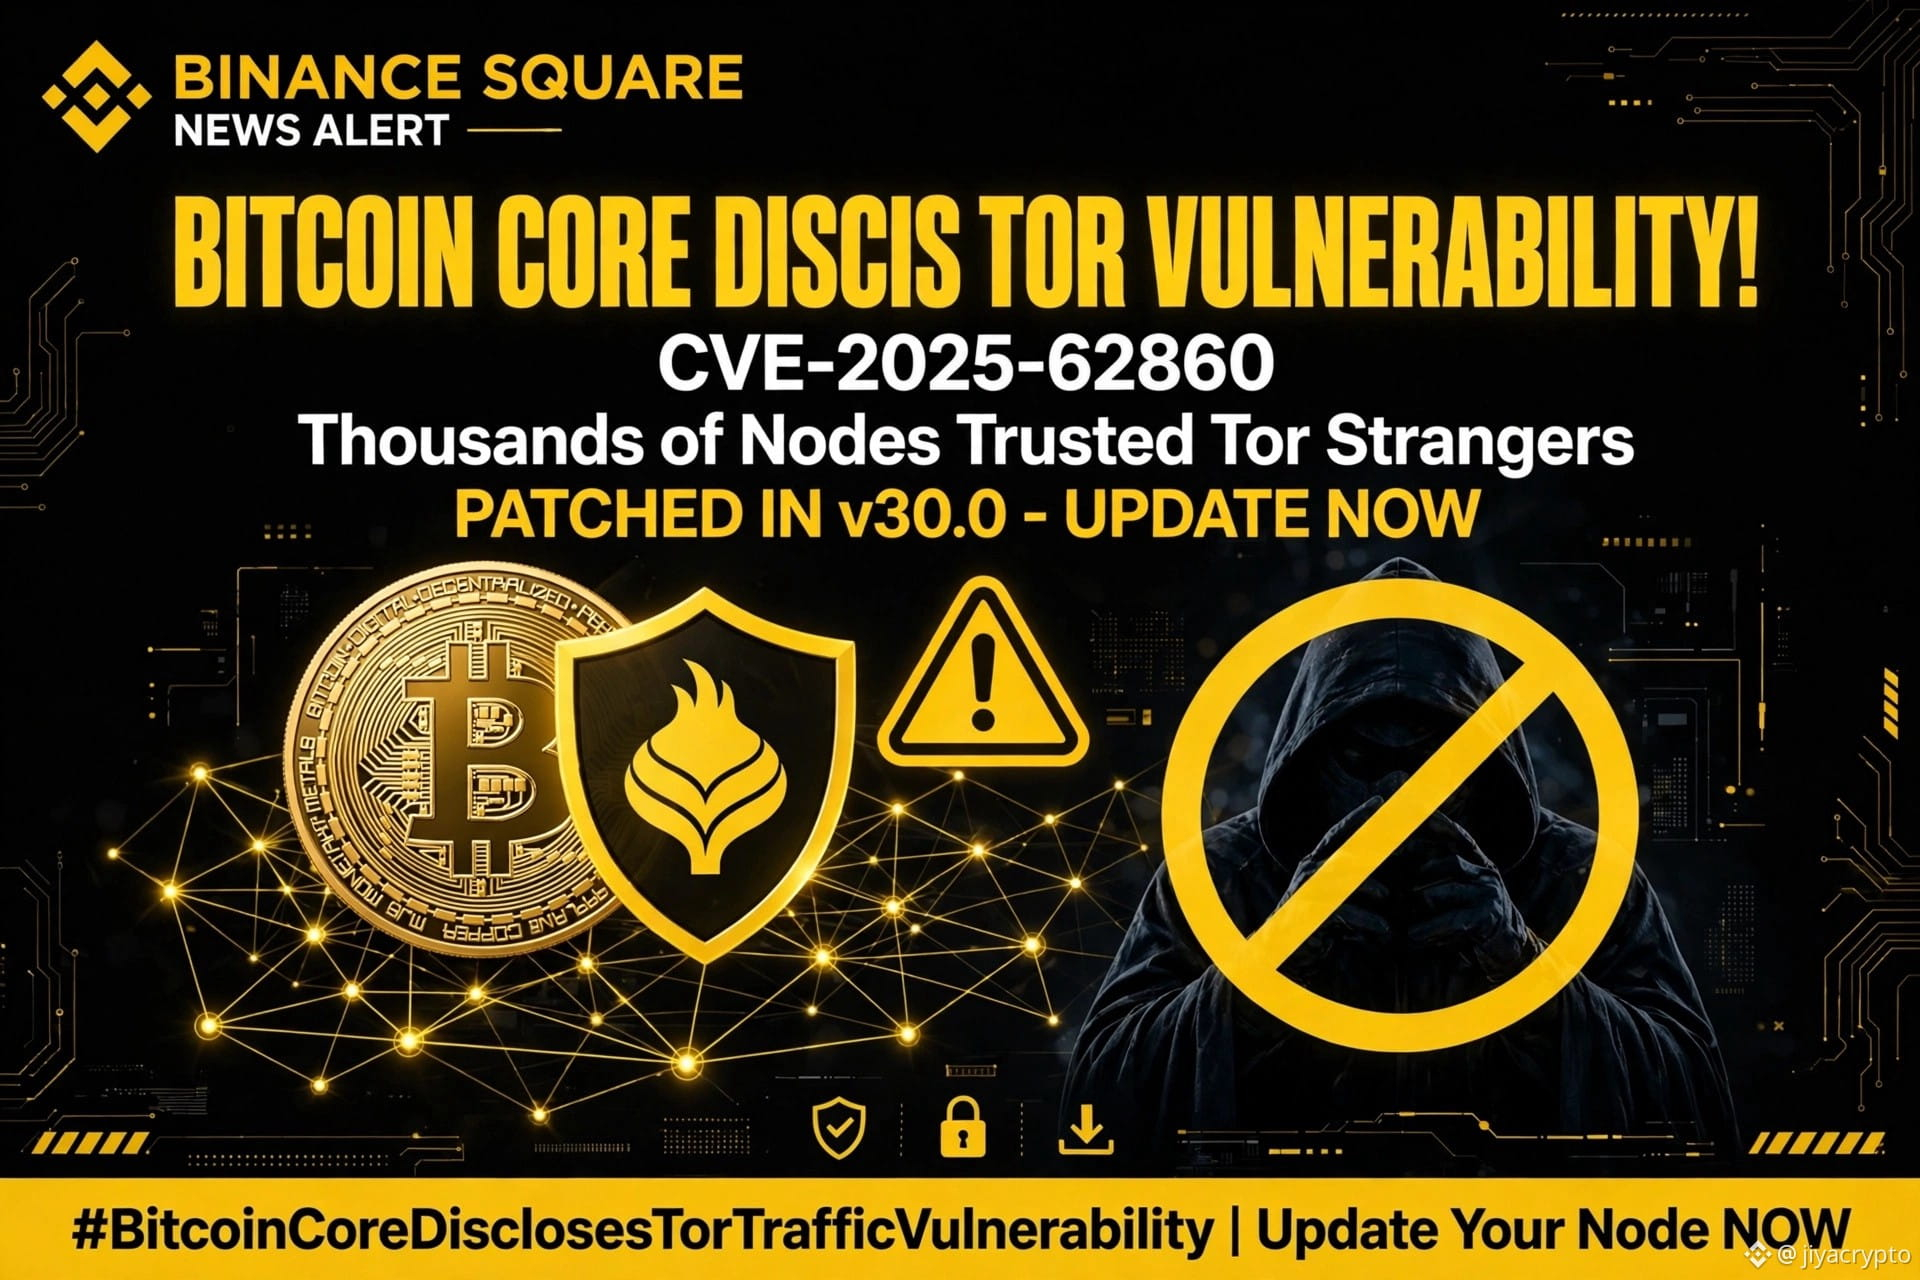
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 ALERTE : Bitcoin Core révèle une vulnérabilité du trafic Tor
C’est ÉNORME pour tous les opérateurs de nœuds et les utilisateurs soucieux de leur vie privée ! 👇
Que s’est-il passé ?
Bitcoin Core a révélé CVE-2025-62860 : une faille Tor qui permettait à N’IMPORTE QUEL inconnu sur Tor d’obtenir des autorisations de CONFIANCE sur des milliers de nœuds ! 😱
Comment ?
➡️ Le trafic Tor était traité comme du trafic LOCAL
➡️ Si le nœud avait activé -whitelist, les inconnus sur Tor contournaient les protections contre le spam et les atteintes à la vie privée
➡️ Des milliers de nœuds du réseau principal accessibles autorisaient TOUS les nouveaux contacts Tor
Bonne nouvelle :
✅ AUCUNE pièce perdue, AUCUN portefeuille piraté
✅ Corrigé en octobre 2025 dans les versions v30.0, v29.2 et v28.3
✅ Les nœuds SANS whitelist ne sont PAS concernés
✅ Vulnérabilité divulguée le 10 novembre, après le retrait de la branche 29.x
MAIS d’autres vulnérabilités ont aussi été divulguées :
⚠️ CVE-2025-62861 ÉLEVÉE — Pourrait empêcher les nœuds de minage de produire des blocs valides
⚠️ CVE-2025-62859 MOYENNE — Pourrait bloquer le traitement des blocs pendant 10 minutes
Que faire MAINTENANT ?
1. Mettez à jour Bitcoin Core vers la dernière version dès que possible
2. Vérifiez vos paramètres -whitelist
3. Si vous utilisez un nœud Tor, VÉRIFIEZ votre configuration
Bitcoin reste sûr : cette divulgation responsable fonctionne comme prévu !
Vous utilisez un nœud ? 👇
🟢 = Déjà mis à jour
🟡 = Mise à jour en cours
🔴 = Je ne le savais pas
Partagez pour prévenir tous les opérateurs de nœuds !
RT pour prévenir tous les opérateurs de nœuds !
#Bitcoin #BTC #Tor #BitcoinCore #CryptoSecurity #Binance
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 ALERTE : Bitcoin Core révèle une vulnérabilité du trafic Tor
C’est ÉNORME pour tous les opérateurs de nœuds et les utilisateurs soucieux de leur vie privée ! 👇
Que s’est-il passé ?
Bitcoin Core a révélé CVE-2025-62860 : une faille Tor qui permettait à N’IMPORTE QUEL inconnu sur Tor d’obtenir des autorisations de CONFIANCE sur des milliers de nœuds ! 😱
Comment ?
➡️ Le trafic Tor était traité comme du trafic LOCAL
➡️ Si le nœud avait activé -whitelist, les inconnus sur Tor contournaient les protections contre le spam et les atteintes à la vie privée
➡️ Des milliers de nœuds du réseau principal accessibles autorisaient TOUS les nouveaux contacts Tor
Bonne nouvelle :
✅ AUCUNE pièce perdue, AUCUN portefeuille piraté
✅ Corrigé en octobre 2025 dans les versions v30.0, v29.2 et v28.3
✅ Les nœuds SANS whitelist ne sont PAS concernés
✅ Vulnérabilité divulguée le 10 novembre, après le retrait de la branche 29.x
MAIS d’autres vulnérabilités ont aussi été divulguées :
⚠️ CVE-2025-62861 ÉLEVÉE — Pourrait empêcher les nœuds de minage de produire des blocs valides
⚠️ CVE-2025-62859 MOYENNE — Pourrait bloquer le traitement des blocs pendant 10 minutes
Que faire MAINTENANT ?
1. Mettez à jour Bitcoin Core vers la dernière version dès que possible
2. Vérifiez vos paramètres -whitelist
3. Si vous utilisez un nœud Tor, VÉRIFIEZ votre configuration
Bitcoin reste sûr : cette divulgation responsable fonctionne comme prévu !
Vous utilisez un nœud ? 👇
🟢 = Déjà mis à jour
🟡 = Mise à jour en cours
🔴 = Je ne le savais pas
Partagez pour prévenir tous les opérateurs de nœuds !
RT pour prévenir tous les opérateurs de nœuds !
#Bitcoin #BTC #Tor #BitcoinCore #CryptoSecurity #Binance
C’est ÉNORME pour tous les opérateurs de nœuds et les utilisateurs soucieux de leur vie privée ! 👇
Que s’est-il passé ?
Bitcoin Core a révélé CVE-2025-62860 : une faille Tor qui permettait à N’IMPORTE QUEL inconnu sur Tor d’obtenir des autorisations de CONFIANCE sur des milliers de nœuds ! 😱
Comment ?
➡️ Le trafic Tor était traité comme du trafic LOCAL
➡️ Si le nœud avait activé -whitelist, les inconnus sur Tor contournaient les protections contre le spam et les atteintes à la vie privée
➡️ Des milliers de nœuds du réseau principal accessibles autorisaient TOUS les nouveaux contacts Tor
Bonne nouvelle :
✅ AUCUNE pièce perdue, AUCUN portefeuille piraté
✅ Corrigé en octobre 2025 dans les versions v30.0, v29.2 et v28.3
✅ Les nœuds SANS whitelist ne sont PAS concernés
✅ Vulnérabilité divulguée le 10 novembre, après le retrait de la branche 29.x
MAIS d’autres vulnérabilités ont aussi été divulguées :
⚠️ CVE-2025-62861 ÉLEVÉE — Pourrait empêcher les nœuds de minage de produire des blocs valides
⚠️ CVE-2025-62859 MOYENNE — Pourrait bloquer le traitement des blocs pendant 10 minutes
Que faire MAINTENANT ?
1. Mettez à jour Bitcoin Core vers la dernière version dès que possible
2. Vérifiez vos paramètres -whitelist
3. Si vous utilisez un nœud Tor, VÉRIFIEZ votre configuration
Bitcoin reste sûr : cette divulgation responsable fonctionne comme prévu !
Vous utilisez un nœud ? 👇
🟢 = Déjà mis à jour
🟡 = Mise à jour en cours
🔴 = Je ne le savais pas
Partagez pour prévenir tous les opérateurs de nœuds !
RT pour prévenir tous les opérateurs de nœuds !
#Bitcoin #BTC #Tor #BitcoinCore #CryptoSecurity #Binance
SHERAZ FAHEEM 01:
Security discussions are healthy for Bitcoin because they encourage stronger infrastructure and better development practices.
2
1
100
#BitcoinCoreDisclosesTorTrafficVulnerability
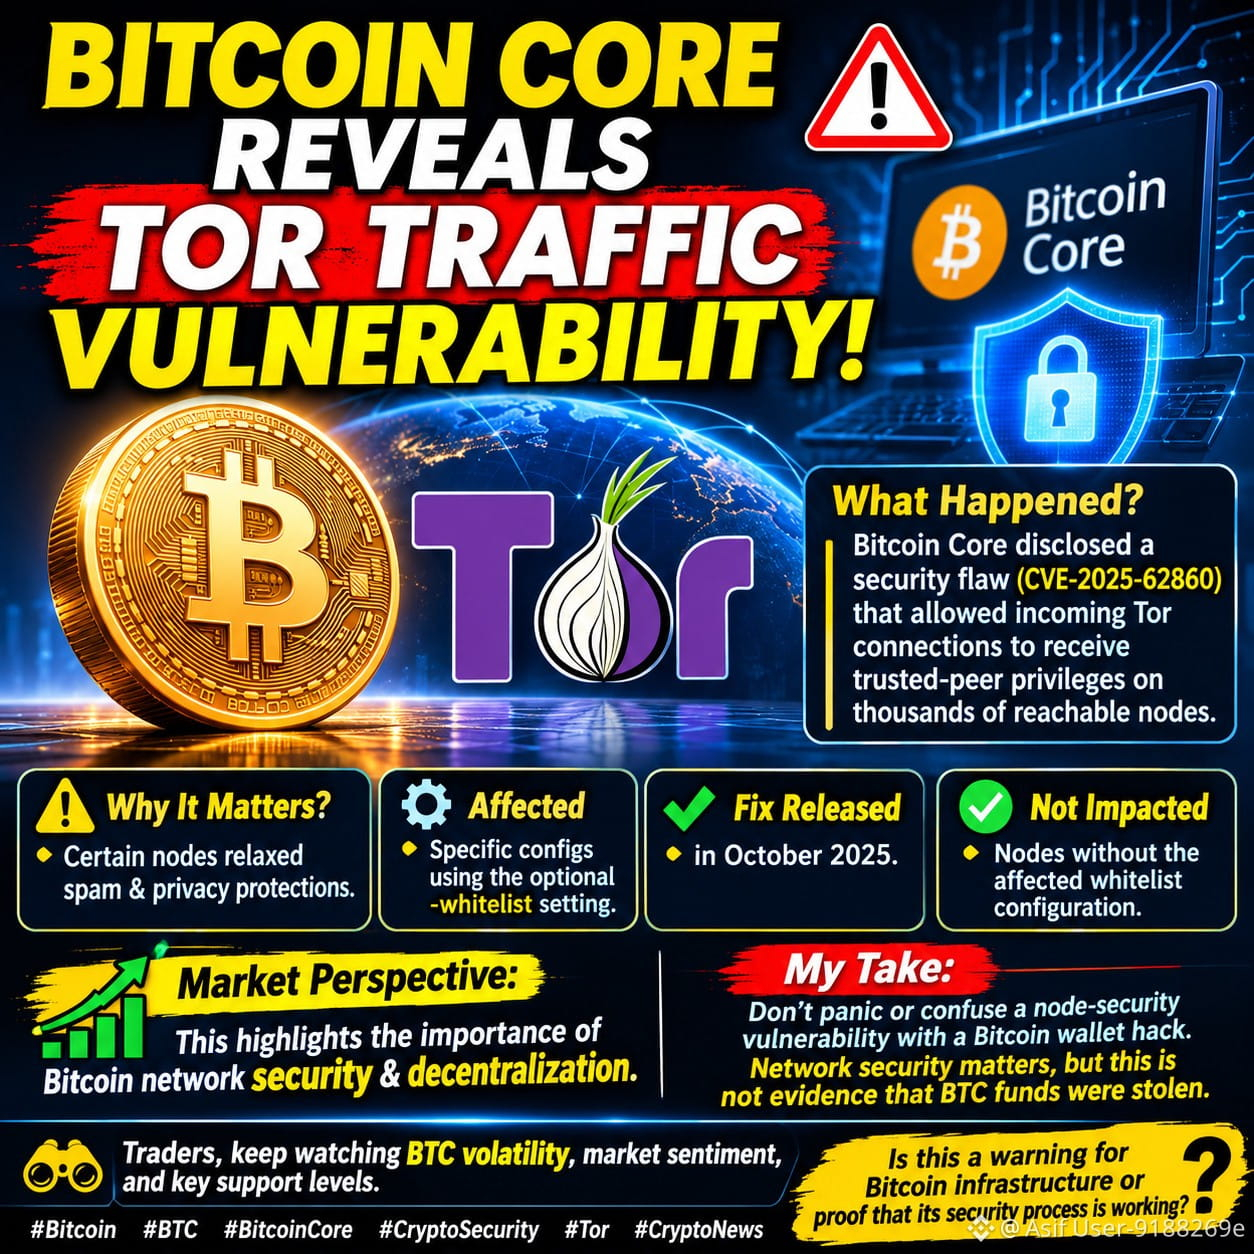
🚨 BITCOIN CORE RÉVÈLE UNE VULNÉRABILITÉ LIÉE AU TRAFIC TOR ! 🔥
Bitcoin Core a révélé une faille de sécurité (CVE-2025-62860) qui permettait aux connexions Tor entrantes d’obtenir des privilèges de pair de confiance sur des milliers de nœuds Bitcoin accessibles.
⚠️ Pourquoi est-ce important ?
Certains nœuds ont involontairement assoupli leurs protections contre le spam et pour la confidentialité.
Le problème touchait certaines configurations utilisant l’option facultative -whitelist.
Les développeurs ont publié des correctifs en octobre 2025.
Les nœuds qui n’utilisaient pas la configuration de liste blanche concernée n’ont pas été touchés.
📊 Point de vue du marché : cette divulgation souligne l’importance de la sécurité du réseau Bitcoin, de la décentralisation et des mises à niveau continues.
Mon avis : pas de panique et ne confondez pas une vulnérabilité de sécurité des nœuds avec le piratage d’un portefeuille Bitcoin. La sécurité du réseau est importante, mais cela ne prouve pas que des fonds en BTC ont été volés.
👀 Traders, continuez à surveiller la volatilité de $BTC , le sentiment du marché et les principaux niveaux de support.
Est-ce un avertissement concernant l’infrastructure Bitcoin ou la preuve que son processus de sécurité fonctionne ?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 BITCOIN CORE RÉVÈLE UNE VULNÉRABILITÉ LIÉE AU TRAFIC TOR ! 🔥
Bitcoin Core a révélé une faille de sécurité (CVE-2025-62860) qui permettait aux connexions Tor entrantes d’obtenir des privilèges de pair de confiance sur des milliers de nœuds Bitcoin accessibles.
⚠️ Pourquoi est-ce important ?
Certains nœuds ont involontairement assoupli leurs protections contre le spam et pour la confidentialité.
Le problème touchait certaines configurations utilisant l’option facultative -whitelist.
Les développeurs ont publié des correctifs en octobre 2025.
Les nœuds qui n’utilisaient pas la configuration de liste blanche concernée n’ont pas été touchés.
📊 Point de vue du marché : cette divulgation souligne l’importance de la sécurité du réseau Bitcoin, de la décentralisation et des mises à niveau continues.
Mon avis : pas de panique et ne confondez pas une vulnérabilité de sécurité des nœuds avec le piratage d’un portefeuille Bitcoin. La sécurité du réseau est importante, mais cela ne prouve pas que des fonds en BTC ont été volés.
👀 Traders, continuez à surveiller la volatilité de $BTC , le sentiment du marché et les principaux niveaux de support.
Est-ce un avertissement concernant l’infrastructure Bitcoin ou la preuve que son processus de sécurité fonctionne ?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
🚨 BITCOIN CORE RÉVÈLE UNE VULNÉRABILITÉ LIÉE AU TRAFIC TOR ! 🔥
Bitcoin Core a révélé une faille de sécurité (CVE-2025-62860) qui permettait aux connexions Tor entrantes d’obtenir des privilèges de pair de confiance sur des milliers de nœuds Bitcoin accessibles.
⚠️ Pourquoi est-ce important ?
Certains nœuds ont involontairement assoupli leurs protections contre le spam et pour la confidentialité.
Le problème touchait certaines configurations utilisant l’option facultative -whitelist.
Les développeurs ont publié des correctifs en octobre 2025.
Les nœuds qui n’utilisaient pas la configuration de liste blanche concernée n’ont pas été touchés.
📊 Point de vue du marché : cette divulgation souligne l’importance de la sécurité du réseau Bitcoin, de la décentralisation et des mises à niveau continues.
Mon avis : pas de panique et ne confondez pas une vulnérabilité de sécurité des nœuds avec le piratage d’un portefeuille Bitcoin. La sécurité du réseau est importante, mais cela ne prouve pas que des fonds en BTC ont été volés.
👀 Traders, continuez à surveiller la volatilité de $BTC , le sentiment du marché et les principaux niveaux de support.
Est-ce un avertissement concernant l’infrastructure Bitcoin ou la preuve que son processus de sécurité fonctionne ?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
SHERAZ FAHEEM 01:
Bitcoin's long-term strength depends on developers continuously reviewing and improving its security model.
1
9
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability
BITCOIN CORE VIENT DE RÉVÉLER UNE VULNÉRABILITÉ DE TOR. 🛡️⚠️
Votre couche de confidentialité présentait une faille.
Pas vos bitcoins. Pas vos clés.
Mais votre trafic réseau.
Bitcoin Core l’a découverte — et l’a révélée.
Voilà à quoi ressemble une véritable décentralisation :
Pas de dissimulation. Pas d’étouffement de l’affaire. Juste de la transparence.
Utilisez-vous toujours Tor pour faire fonctionner votre nœud ?
Commentez : EN SÉCURITÉ 🟢 ou INQUIET 🔴
#bitcoin #Tor #Privacy #BinanceSquare
#BitcoinCoreDisclosesTorTrafficVulnerability
BITCOIN CORE VIENT DE RÉVÉLER UNE VULNÉRABILITÉ DE TOR. 🛡️⚠️
Votre couche de confidentialité présentait une faille.
Pas vos bitcoins. Pas vos clés.
Mais votre trafic réseau.
Bitcoin Core l’a découverte — et l’a révélée.
Voilà à quoi ressemble une véritable décentralisation :
Pas de dissimulation. Pas d’étouffement de l’affaire. Juste de la transparence.
Utilisez-vous toujours Tor pour faire fonctionner votre nœud ?
Commentez : EN SÉCURITÉ 🟢 ou INQUIET 🔴
#bitcoin #Tor #Privacy #BinanceSquare
BITCOIN CORE VIENT DE RÉVÉLER UNE VULNÉRABILITÉ DE TOR. 🛡️⚠️
Votre couche de confidentialité présentait une faille.
Pas vos bitcoins. Pas vos clés.
Mais votre trafic réseau.
Bitcoin Core l’a découverte — et l’a révélée.
Voilà à quoi ressemble une véritable décentralisation :
Pas de dissimulation. Pas d’étouffement de l’affaire. Juste de la transparence.
Utilisez-vous toujours Tor pour faire fonctionner votre nœud ?
Commentez : EN SÉCURITÉ 🟢 ou INQUIET 🔴
#bitcoin #Tor #Privacy #BinanceSquare
1
212
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 Bitcoin Core vient de divulguer 3 bugs, et ils avaient tous déjà été corrigés
Les avis ont été publiés le 10 novembre, mais les correctifs ont été déployés en octobre 2025. Voici le détail : (theblock)
🔓 CVE-2025-62860 (moyenne) : des pairs Tor pouvaient obtenir des autorisations de liste blanche sur les nœuds utilisant le paramètre facultatif -whitelist. Bitcoin Core a indiqué que des « milliers » de nœuds accessibles étaient concernés, ce qui supprimait certaines limites contre les attaques DoS et certaines protections de la vie privée.
⛏️ CVE-2025-62861 (élevée) : les mineurs concernés devaient redémarrer leurs nœuds pour pouvoir à nouveau créer des modèles de blocs valides.
📦 CVE-2025-62859 (moyenne) : un problème de relais de blocs (blocs compacts). (theblock) (theblock)
Pourquoi ce délai ? Bitcoin Core déploie d’abord le correctif, puis décrit le bug. La dernière version vulnérable est arrivée en fin de vie le 27 octobre. (theblock)
Que faire : la version 30.0 corrige les trois problèmes. La version 29.2 inclut également les correctifs. Si vous utilisez un ensemble de nœuds prêt à l’emploi avec Tor, vérifiez s’il définit -whitelist. (theblock)
Pour les traders : ces problèmes concernent les logiciels de nœuds et ne relèvent pas des règles de consensus de Bitcoin. C’est une question d’infrastructure, pas une défaillance du protocole. (theunhashed)
🗣️ Faites-vous tourner votre propre nœud ou dépendez-vous d’une plateforme d’échange ? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Ceci ne constitue pas un conseil financier.
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 Bitcoin Core vient de divulguer 3 bugs, et ils avaient tous déjà été corrigés
Les avis ont été publiés le 10 novembre, mais les correctifs ont été déployés en octobre 2025. Voici le détail : (theblock)
🔓 CVE-2025-62860 (moyenne) : des pairs Tor pouvaient obtenir des autorisations de liste blanche sur les nœuds utilisant le paramètre facultatif -whitelist. Bitcoin Core a indiqué que des « milliers » de nœuds accessibles étaient concernés, ce qui supprimait certaines limites contre les attaques DoS et certaines protections de la vie privée.
⛏️ CVE-2025-62861 (élevée) : les mineurs concernés devaient redémarrer leurs nœuds pour pouvoir à nouveau créer des modèles de blocs valides.
📦 CVE-2025-62859 (moyenne) : un problème de relais de blocs (blocs compacts). (theblock) (theblock)
Pourquoi ce délai ? Bitcoin Core déploie d’abord le correctif, puis décrit le bug. La dernière version vulnérable est arrivée en fin de vie le 27 octobre. (theblock)
Que faire : la version 30.0 corrige les trois problèmes. La version 29.2 inclut également les correctifs. Si vous utilisez un ensemble de nœuds prêt à l’emploi avec Tor, vérifiez s’il définit -whitelist. (theblock)
Pour les traders : ces problèmes concernent les logiciels de nœuds et ne relèvent pas des règles de consensus de Bitcoin. C’est une question d’infrastructure, pas une défaillance du protocole. (theunhashed)
🗣️ Faites-vous tourner votre propre nœud ou dépendez-vous d’une plateforme d’échange ? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Ceci ne constitue pas un conseil financier.
🚨 Bitcoin Core vient de divulguer 3 bugs, et ils avaient tous déjà été corrigés
Les avis ont été publiés le 10 novembre, mais les correctifs ont été déployés en octobre 2025. Voici le détail : (theblock)
🔓 CVE-2025-62860 (moyenne) : des pairs Tor pouvaient obtenir des autorisations de liste blanche sur les nœuds utilisant le paramètre facultatif -whitelist. Bitcoin Core a indiqué que des « milliers » de nœuds accessibles étaient concernés, ce qui supprimait certaines limites contre les attaques DoS et certaines protections de la vie privée.
⛏️ CVE-2025-62861 (élevée) : les mineurs concernés devaient redémarrer leurs nœuds pour pouvoir à nouveau créer des modèles de blocs valides.
📦 CVE-2025-62859 (moyenne) : un problème de relais de blocs (blocs compacts). (theblock) (theblock)
Pourquoi ce délai ? Bitcoin Core déploie d’abord le correctif, puis décrit le bug. La dernière version vulnérable est arrivée en fin de vie le 27 octobre. (theblock)
Que faire : la version 30.0 corrige les trois problèmes. La version 29.2 inclut également les correctifs. Si vous utilisez un ensemble de nœuds prêt à l’emploi avec Tor, vérifiez s’il définit -whitelist. (theblock)
Pour les traders : ces problèmes concernent les logiciels de nœuds et ne relèvent pas des règles de consensus de Bitcoin. C’est une question d’infrastructure, pas une défaillance du protocole. (theunhashed)
🗣️ Faites-vous tourner votre propre nœud ou dépendez-vous d’une plateforme d’échange ? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Ceci ne constitue pas un conseil financier.
1
44
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#A Packed Week of Earnings and Data Tests Markets
1,290 vues
33 mentions
2
#HuangReportedlyConsidersReturnToNvidia
10,351 vues
169 mentions
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
260,732 vues
2,210 mentions
4
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
675 vues
18 mentions
5
#About64000BitcoinMiningMachinesReportedlyHijacked
9,544 vues
144 mentions
6
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
210,244 vues
1,767 mentions
7
#WillFOMCMinutesReinforceRateHikeExpectations?
79,086 vues
899 mentions
8
#BitcoinActiveSupplyInProfitDropsBelow45%
286,146 vues
2,003 mentions
9
#TONStrategyReports$23.97MQ3NetLoss
23,960 vues
161 mentions
10
#KavaSaysAbnormalActivityLimitedToKavaLend
188,457 vues
1,148 mentions