
#lukso
lukso
26,475 vues
16 mentions
Populaire
Récents

·
--
Article
L’e-mail peut vous aider à récupérer votre compte, mais aussi permettre à quelqu’un d’autre de retirer votre argentDans la nuit du 17 au 18 novembre, environ 300 comptes sur LUKSO ont perdu quelque 1,4 million de LYX. L’attaquant n’a touché à aucune clé privée, n’a dérobé aucune phrase de récupération et la blockchain elle-même n’a pas été compromise. Les fonds ont été retirés par le biais de la procédure « récupération de compte par e-mail ».
Le Universal Profile de LUKSO est un compte à contrat intelligent auquel on peut associer plusieurs clés avec des autorisations différentes. Pour aider les personnes qui oublient leur mot de passe, LUKSO a mis en place un service de récupération par e-mail : une fois l’adresse vérifiée, le service permet de récupérer le compte. Dans la nuit du 17 novembre, l’attaquant a exploité une faille dans le backend de ce service de récupération. LUKSO n’a pas précisé publiquement de quel type de faille il s’agissait. Après avoir pris le contrôle du propre « compte de récupération » du service, l’attaquant a ajouté une clé de contrôle lui appartenant aux comptes d’environ 300 utilisateurs. Son adresse était 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Une fois la clé ajoutée, les fonds pouvaient être transférés. Les 1,4 million de LYX ont d’abord été transférés vers Ethereum via un pont inter-chaînes, puis échangés contre environ 50 ETH, soit quelque 95 000 dollars, sur des plateformes d’échange décentralisées comme Uniswap. Le 18 novembre, LUKSO a publié un rapport après incident. Le service de récupération par e-mail a été désactivé et est en cours de retrait.
L’e-mail peut vous aider à récupérer votre compte, mais aussi permettre à quelqu’un d’autre de retirer votre argent
Dans la nuit du 17 au 18 novembre, environ 300 comptes sur LUKSO ont perdu quelque 1,4 million de LYX. L’attaquant n’a touché à aucune clé privée, n’a dérobé aucune phrase de récupération et la blockchain elle-même n’a pas été compromise. Les fonds ont été retirés par le biais de la procédure « récupération de compte par e-mail ».
Le Universal Profile de LUKSO est un compte à contrat intelligent auquel on peut associer plusieurs clés avec des autorisations différentes. Pour aider les personnes qui oublient leur mot de passe, LUKSO a mis en place un service de récupération par e-mail : une fois l’adresse vérifiée, le service permet de récupérer le compte. Dans la nuit du 17 novembre, l’attaquant a exploité une faille dans le backend de ce service de récupération. LUKSO n’a pas précisé publiquement de quel type de faille il s’agissait. Après avoir pris le contrôle du propre « compte de récupération » du service, l’attaquant a ajouté une clé de contrôle lui appartenant aux comptes d’environ 300 utilisateurs. Son adresse était 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Une fois la clé ajoutée, les fonds pouvaient être transférés. Les 1,4 million de LYX ont d’abord été transférés vers Ethereum via un pont inter-chaînes, puis échangés contre environ 50 ETH, soit quelque 95 000 dollars, sur des plateformes d’échange décentralisées comme Uniswap. Le 18 novembre, LUKSO a publié un rapport après incident. Le service de récupération par e-mail a été désactivé et est en cours de retrait.
Le Universal Profile de LUKSO est un compte à contrat intelligent auquel on peut associer plusieurs clés avec des autorisations différentes. Pour aider les personnes qui oublient leur mot de passe, LUKSO a mis en place un service de récupération par e-mail : une fois l’adresse vérifiée, le service permet de récupérer le compte. Dans la nuit du 17 novembre, l’attaquant a exploité une faille dans le backend de ce service de récupération. LUKSO n’a pas précisé publiquement de quel type de faille il s’agissait. Après avoir pris le contrôle du propre « compte de récupération » du service, l’attaquant a ajouté une clé de contrôle lui appartenant aux comptes d’environ 300 utilisateurs. Son adresse était 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Une fois la clé ajoutée, les fonds pouvaient être transférés. Les 1,4 million de LYX ont d’abord été transférés vers Ethereum via un pont inter-chaînes, puis échangés contre environ 50 ETH, soit quelque 95 000 dollars, sur des plateformes d’échange décentralisées comme Uniswap. Le 18 novembre, LUKSO a publié un rapport après incident. Le service de récupération par e-mail a été désactivé et est en cours de retrait.
16

·
--
【Alerte marché】Une vulnérabilité a été découverte dans la fonction de récupération de compte par e-mail de LUKSO. Des attaquants l’ont exploitée pour dérober environ 1,4 million de LYX, touchant près de 300 comptes. Ce qui a été dérobé, c’est le profil du compte ; la clé des attaquants est toujours présente dans les comptes. L’équipe du projet a confirmé que la faille se situait dans le processus de récupération par e-mail et a décidé de désactiver cette fonction. Les utilisateurs concernés doivent toujours supprimer manuellement la clé des attaquants, faute de quoi leurs actifs restent exposés. Avez-vous activé la récupération par e-mail ?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Source : TheDefiant)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
【Alerte marché】Une vulnérabilité a été découverte dans la fonction de récupération de compte par e-mail de LUKSO. Des attaquants l’ont exploitée pour dérober environ 1,4 million de LYX, touchant près de 300 comptes. Ce qui a été dérobé, c’est le profil du compte ; la clé des attaquants est toujours présente dans les comptes. L’équipe du projet a confirmé que la faille se situait dans le processus de récupération par e-mail et a décidé de désactiver cette fonction. Les utilisateurs concernés doivent toujours supprimer manuellement la clé des attaquants, faute de quoi leurs actifs restent exposés. Avez-vous activé la récupération par e-mail ?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Source : TheDefiant)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Source : TheDefiant)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
4

·
--
Alerte urgente LUKSO : certains Universal Profile ont été équipés d’une clé contrôlée par l’attaquant, la simple révocation des permissions ne suffit pas
Pour ceux qui utilisent LUKSO Universal Profile (UP), pausez-vous un instant : aujourd’hui à 15:26 (heure de Hong Kong), LUKSO a publié une alerte de sécurité urgente. L’attaquant a utilisé un « compte de récupération » malveillant (recovery UP) pour ajouter à certains UP une clé qu’il contrôle. L’annonce officielle insiste : révoquer les permissions ne suffit pas, il faut supprimer entièrement le contrôleur.
Cela concerne seulement une partie des comptes UP, pas tout le réseau LUKSO, ni tous les détenteurs de LYX. The Defiant a analysé les index on-chain et indique qu’à 15:31, 278 profils différents avaient accordé des permissions non nulles à cette clé contrôlée par l’attaquant ; ce chiffre ne correspond pas au nombre confirmé de victimes, et encore moins au montant volé. À 18:15, au moment du relais de Wu Shuo, l’équipe officielle n’avait toujours pas divulgué de pertes d’actifs.
La procédure recommandée par l’équipe officielle se fait en deux étapes : d’abord, dans l’application mobile UP!, suivez les instructions du post officiel pour retirer la clé du contrôleur de l’attaquant, même si elle n’apparaît pas dans la liste des contrôleurs ; ensuite, allez dans « Controllers » pour supprimer le contrôleur recovery-up malveillant. Ne changez pas l’ordre, et supprimer un seul élément ne suffit pas. Pour l’adresse de l’opération et l’adresse de la clé, fiez-vous uniquement au post original du compte X officiel de LUKSO ; ne cliquez pas sur les « liens de réparation » envoyés en message privé ou dans les commentaires.
Il faut encore vérifier trois points : comment le compte de récupération malveillant de l’attaquant a été ajouté, si des actifs ont déjà été transférés, et si l’équipe officielle publiera un outil de détection en masse.
Dans votre liste de contrôleurs UP, combien en reconnaissez-vous comme étant les vôtres ?
Ne constitue pas un conseil en investissement.
Source : compte X officiel de LUKSO (2026-11-18 15:26 heure de Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215) ; The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack) ; Wu Shuo (2026-11-18 18:15 heure de Hong Kong, https://x.com/wublockchain12/status/2122997140574155071) · 2026-11-18 heure de Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
Alerte urgente LUKSO : certains Universal Profile ont été équipés d’une clé contrôlée par l’attaquant, la simple révocation des permissions ne suffit pas
Pour ceux qui utilisent LUKSO Universal Profile (UP), pausez-vous un instant : aujourd’hui à 15:26 (heure de Hong Kong), LUKSO a publié une alerte de sécurité urgente. L’attaquant a utilisé un « compte de récupération » malveillant (recovery UP) pour ajouter à certains UP une clé qu’il contrôle. L’annonce officielle insiste : révoquer les permissions ne suffit pas, il faut supprimer entièrement le contrôleur.
Cela concerne seulement une partie des comptes UP, pas tout le réseau LUKSO, ni tous les détenteurs de LYX. The Defiant a analysé les index on-chain et indique qu’à 15:31, 278 profils différents avaient accordé des permissions non nulles à cette clé contrôlée par l’attaquant ; ce chiffre ne correspond pas au nombre confirmé de victimes, et encore moins au montant volé. À 18:15, au moment du relais de Wu Shuo, l’équipe officielle n’avait toujours pas divulgué de pertes d’actifs.
La procédure recommandée par l’équipe officielle se fait en deux étapes : d’abord, dans l’application mobile UP!, suivez les instructions du post officiel pour retirer la clé du contrôleur de l’attaquant, même si elle n’apparaît pas dans la liste des contrôleurs ; ensuite, allez dans « Controllers » pour supprimer le contrôleur recovery-up malveillant. Ne changez pas l’ordre, et supprimer un seul élément ne suffit pas. Pour l’adresse de l’opération et l’adresse de la clé, fiez-vous uniquement au post original du compte X officiel de LUKSO ; ne cliquez pas sur les « liens de réparation » envoyés en message privé ou dans les commentaires.
Il faut encore vérifier trois points : comment le compte de récupération malveillant de l’attaquant a été ajouté, si des actifs ont déjà été transférés, et si l’équipe officielle publiera un outil de détection en masse.
Dans votre liste de contrôleurs UP, combien en reconnaissez-vous comme étant les vôtres ?
Ne constitue pas un conseil en investissement.
Source : compte X officiel de LUKSO (2026-11-18 15:26 heure de Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215) ; The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack) ; Wu Shuo (2026-11-18 18:15 heure de Hong Kong, https://x.com/wublockchain12/status/2122997140574155071) · 2026-11-18 heure de Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
Pour ceux qui utilisent LUKSO Universal Profile (UP), pausez-vous un instant : aujourd’hui à 15:26 (heure de Hong Kong), LUKSO a publié une alerte de sécurité urgente. L’attaquant a utilisé un « compte de récupération » malveillant (recovery UP) pour ajouter à certains UP une clé qu’il contrôle. L’annonce officielle insiste : révoquer les permissions ne suffit pas, il faut supprimer entièrement le contrôleur.
Cela concerne seulement une partie des comptes UP, pas tout le réseau LUKSO, ni tous les détenteurs de LYX. The Defiant a analysé les index on-chain et indique qu’à 15:31, 278 profils différents avaient accordé des permissions non nulles à cette clé contrôlée par l’attaquant ; ce chiffre ne correspond pas au nombre confirmé de victimes, et encore moins au montant volé. À 18:15, au moment du relais de Wu Shuo, l’équipe officielle n’avait toujours pas divulgué de pertes d’actifs.
La procédure recommandée par l’équipe officielle se fait en deux étapes : d’abord, dans l’application mobile UP!, suivez les instructions du post officiel pour retirer la clé du contrôleur de l’attaquant, même si elle n’apparaît pas dans la liste des contrôleurs ; ensuite, allez dans « Controllers » pour supprimer le contrôleur recovery-up malveillant. Ne changez pas l’ordre, et supprimer un seul élément ne suffit pas. Pour l’adresse de l’opération et l’adresse de la clé, fiez-vous uniquement au post original du compte X officiel de LUKSO ; ne cliquez pas sur les « liens de réparation » envoyés en message privé ou dans les commentaires.
Il faut encore vérifier trois points : comment le compte de récupération malveillant de l’attaquant a été ajouté, si des actifs ont déjà été transférés, et si l’équipe officielle publiera un outil de détection en masse.
Dans votre liste de contrôleurs UP, combien en reconnaissez-vous comme étant les vôtres ?
Ne constitue pas un conseil en investissement.
Source : compte X officiel de LUKSO (2026-11-18 15:26 heure de Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215) ; The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack) ; Wu Shuo (2026-11-18 18:15 heure de Hong Kong, https://x.com/wublockchain12/status/2122997140574155071) · 2026-11-18 heure de Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
12

Dans le piratage de LUKSO, la chose la plus importante à retenir est ce qu’a dit l’équipe officielle : révoquer les autorisations ne suffit pas, il faut supprimer les deux contrôleurs.
Commençons par les faits confirmés : le 18/11 à 07:26 UTC, LUKSO a publié une alerte urgente. L’attaquant a utilisé un Universal Profile malveillant de « recovery » pour ajouter des clés qu’il contrôlait aux comptes UP de certains utilisateurs. L’équipe officielle demande de suivre cet ordre : supprimer d’abord les clés de l’attaquant (même si elles ne figurent pas dans la liste des contrôleurs), puis supprimer le contrôleur de récupération malveillant.
À ce stade, aucun chiffre officiel n’a été communiqué sur l’ampleur des pertes. Dans la communauté, on parle de « 278 profils ayant accordé des autorisations non nulles à cette clé », d’« environ 296 comptes piratés pour près de 1,5 million de LYX » et de « plus d’un million de LYX transférés via Hyperlane ». Ces chiffres ne concordent pas : considérons-les pour l’instant comme des rumeurs. La façon dont l’attaquant a réussi à associer un UP de récupération malveillant aux comptes des utilisateurs n’a pas non plus été révélée.
Mais l’avertissement « révoquer les autorisations ne suffit pas » résume déjà très bien le mécanisme. La récupération sociale d’un compte de contrat intelligent revient à laisser à une autre adresse une porte dérobée lui permettant d’ajouter de nouvelles clés au compte. Vous pouvez réduire à zéro les autorisations de la clé de l’attaquant : tant que le contrôleur de récupération est toujours là, il peut lui en ajouter une nouvelle. Beaucoup présentent la « récupérabilité » comme un avantage plus sûr que les portefeuilles à clé privée. En réalité, cela ajoute un point d’accès doté de privilèges élevés, qui passe facilement inaperçu et que personne ne vérifie au quotidien.
Alors, si vous utilisez un portefeuille intelligent doté d’un mécanisme de récupération ou de gardiens (pas seulement LUKSO), gardez une liste de contrôle : combien de contrôleurs y a-t-il actuellement ? Qui peut en ajouter de nouveaux ? La récupération prend-elle effet après un délai ? Des droits de récupération sans verrouillage temporel, ce n’est pas très différent du fait de donner une copie de sa phrase de récupération à quelqu’un d’autre.
#LUKSO #SécuritéDesPortefeuilles
Dans le piratage de LUKSO, la chose la plus importante à retenir est ce qu’a dit l’équipe officielle : révoquer les autorisations ne suffit pas, il faut supprimer les deux contrôleurs.
Commençons par les faits confirmés : le 18/11 à 07:26 UTC, LUKSO a publié une alerte urgente. L’attaquant a utilisé un Universal Profile malveillant de « recovery » pour ajouter des clés qu’il contrôlait aux comptes UP de certains utilisateurs. L’équipe officielle demande de suivre cet ordre : supprimer d’abord les clés de l’attaquant (même si elles ne figurent pas dans la liste des contrôleurs), puis supprimer le contrôleur de récupération malveillant.
À ce stade, aucun chiffre officiel n’a été communiqué sur l’ampleur des pertes. Dans la communauté, on parle de « 278 profils ayant accordé des autorisations non nulles à cette clé », d’« environ 296 comptes piratés pour près de 1,5 million de LYX » et de « plus d’un million de LYX transférés via Hyperlane ». Ces chiffres ne concordent pas : considérons-les pour l’instant comme des rumeurs. La façon dont l’attaquant a réussi à associer un UP de récupération malveillant aux comptes des utilisateurs n’a pas non plus été révélée.
Mais l’avertissement « révoquer les autorisations ne suffit pas » résume déjà très bien le mécanisme. La récupération sociale d’un compte de contrat intelligent revient à laisser à une autre adresse une porte dérobée lui permettant d’ajouter de nouvelles clés au compte. Vous pouvez réduire à zéro les autorisations de la clé de l’attaquant : tant que le contrôleur de récupération est toujours là, il peut lui en ajouter une nouvelle. Beaucoup présentent la « récupérabilité » comme un avantage plus sûr que les portefeuilles à clé privée. En réalité, cela ajoute un point d’accès doté de privilèges élevés, qui passe facilement inaperçu et que personne ne vérifie au quotidien.
Alors, si vous utilisez un portefeuille intelligent doté d’un mécanisme de récupération ou de gardiens (pas seulement LUKSO), gardez une liste de contrôle : combien de contrôleurs y a-t-il actuellement ? Qui peut en ajouter de nouveaux ? La récupération prend-elle effet après un délai ? Des droits de récupération sans verrouillage temporel, ce n’est pas très différent du fait de donner une copie de sa phrase de récupération à quelqu’un d’autre.
#LUKSO #SécuritéDesPortefeuilles
Commençons par les faits confirmés : le 18/11 à 07:26 UTC, LUKSO a publié une alerte urgente. L’attaquant a utilisé un Universal Profile malveillant de « recovery » pour ajouter des clés qu’il contrôlait aux comptes UP de certains utilisateurs. L’équipe officielle demande de suivre cet ordre : supprimer d’abord les clés de l’attaquant (même si elles ne figurent pas dans la liste des contrôleurs), puis supprimer le contrôleur de récupération malveillant.
À ce stade, aucun chiffre officiel n’a été communiqué sur l’ampleur des pertes. Dans la communauté, on parle de « 278 profils ayant accordé des autorisations non nulles à cette clé », d’« environ 296 comptes piratés pour près de 1,5 million de LYX » et de « plus d’un million de LYX transférés via Hyperlane ». Ces chiffres ne concordent pas : considérons-les pour l’instant comme des rumeurs. La façon dont l’attaquant a réussi à associer un UP de récupération malveillant aux comptes des utilisateurs n’a pas non plus été révélée.
Mais l’avertissement « révoquer les autorisations ne suffit pas » résume déjà très bien le mécanisme. La récupération sociale d’un compte de contrat intelligent revient à laisser à une autre adresse une porte dérobée lui permettant d’ajouter de nouvelles clés au compte. Vous pouvez réduire à zéro les autorisations de la clé de l’attaquant : tant que le contrôleur de récupération est toujours là, il peut lui en ajouter une nouvelle. Beaucoup présentent la « récupérabilité » comme un avantage plus sûr que les portefeuilles à clé privée. En réalité, cela ajoute un point d’accès doté de privilèges élevés, qui passe facilement inaperçu et que personne ne vérifie au quotidien.
Alors, si vous utilisez un portefeuille intelligent doté d’un mécanisme de récupération ou de gardiens (pas seulement LUKSO), gardez une liste de contrôle : combien de contrôleurs y a-t-il actuellement ? Qui peut en ajouter de nouveaux ? La récupération prend-elle effet après un délai ? Des droits de récupération sans verrouillage temporel, ce n’est pas très différent du fait de donner une copie de sa phrase de récupération à quelqu’un d’autre.
#LUKSO #SécuritéDesPortefeuilles
1

🚀 La couche sociale du Web3
Les réseaux sociaux ne devraient pas se limiter aux plateformes centralisées.
LUKSO construit son écosystème autour des profils universels, de l’identité numérique et des expériences sociales on-chain.
Le prochain chapitre du social Web3 pourrait être intéressant !
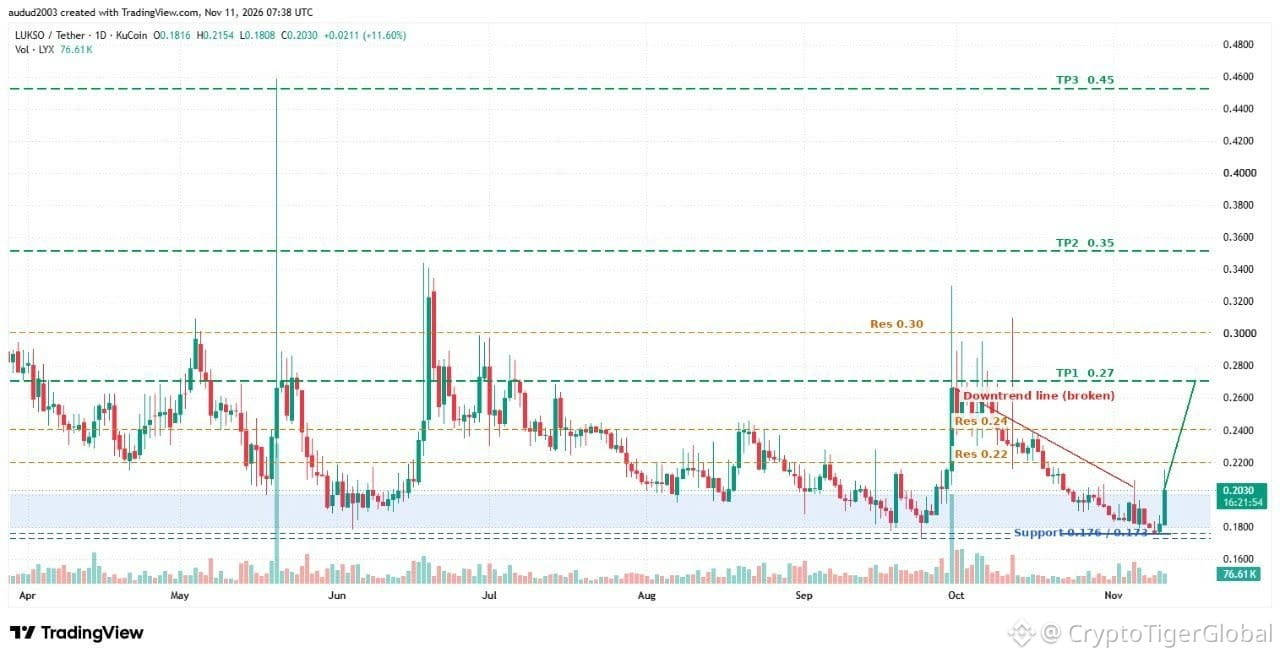
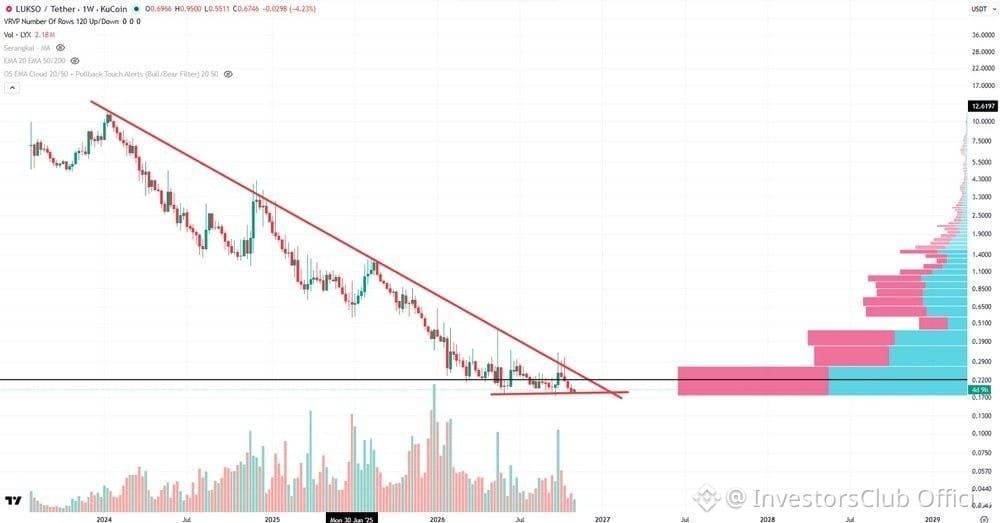
🎯 $LYX :
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
🚀 La couche sociale du Web3
Les réseaux sociaux ne devraient pas se limiter aux plateformes centralisées.
LUKSO construit son écosystème autour des profils universels, de l’identité numérique et des expériences sociales on-chain.
Le prochain chapitre du social Web3 pourrait être intéressant !
🎯 $LYX :
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
Les réseaux sociaux ne devraient pas se limiter aux plateformes centralisées.
LUKSO construit son écosystème autour des profils universels, de l’identité numérique et des expériences sociales on-chain.
Le prochain chapitre du social Web3 pourrait être intéressant !
🎯 $LYX :
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
143


🤖 Le lien entre l’IA et le Web3
L’IA transforme notre façon d’interagir avec la technologie.
L’identité Web3 et les comptes intelligents pourraient devenir des éléments importants de cette évolution.
LUKSO est un écosystème à suivre dans ce domaine.
🎯 Objectifs de cours du $LYX :
$0.23 → $0.27 → $0.42 → $0.55
L’avenir devient passionnant ! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
🤖 Le lien entre l’IA et le Web3
L’IA transforme notre façon d’interagir avec la technologie.
L’identité Web3 et les comptes intelligents pourraient devenir des éléments importants de cette évolution.
LUKSO est un écosystème à suivre dans ce domaine.
🎯 Objectifs de cours du $LYX :
$0.23 → $0.27 → $0.42 → $0.55
L’avenir devient passionnant ! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
L’IA transforme notre façon d’interagir avec la technologie.
L’identité Web3 et les comptes intelligents pourraient devenir des éléments importants de cette évolution.
LUKSO est un écosystème à suivre dans ce domaine.
🎯 Objectifs de cours du $LYX :
$0.23 → $0.27 → $0.42 → $0.55
L’avenir devient passionnant ! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
200
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BTCReboundsAbove$60KAmidWhaleDipBuying
16,364 vues
131 mentions
2
#SolanaSets2027RoadmapToDoubleComputeCapacity
2,988 vues
135 mentions
3
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
1,978 vues
40 mentions
4
#BlackRockLaunchesHKDollarDigitalLiquidityFund
4,508 vues
148 mentions
5
#NvidiaLoses$2.7TrillionInMonthAndAHalf
51,060 vues
244 mentions
6
#GlobalStocksFaceLongestLosingStreakSince2023
437,302 vues
2,843 mentions
7
#BlackRockIBITPostsRecord$541MSingleDayOutflow
67,293 vues
157 mentions
8
#AnthropicPlungesTowardIPOPriceonDay2
238,129 vues
1,862 mentions
9
#TwentyOneCapitalAdds172.25BTC
117,433 vues
1,230 mentions
10
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
15,306 vues
86 mentions