
#gnosispay
gnosispay
21,852 vues
58 mentions
Populaire
Récents
Gnosis Pay a révélé une faille dans le système historique qui gère ses cartes grand public à sa marque. L’entreprise indique avoir détecté un accès non autorisé le 3 novembre et l’avoir rendu public le 6 novembre à 14 h 32 UTC. Elle affirme avoir commencé à contenir la faille dans les deux heures, remplacé les identifiants concernés et corrigé la vulnérabilité.
Gnosis Pay indique que l’incident a exposé certaines informations de clients, tandis que sa plateforme d’entreprise en marque blanche et les fonds des clients n’ont pas été touchés. Ce sont les déclarations de l’entreprise ; aucun audit indépendant des soldes des portefeuilles n’a été signalé. Le nombre de clients concernés, la liste complète des données exposées et la cause technique n’ont pas été communiqués.
Si vous utilisez la carte, suivez les consignes propres à votre compte et méfiez-vous des tentatives d’hameçonnage personnalisées. Ouvrez directement l’application officielle ; ne communiquez jamais de phrase de récupération, de clé privée, de code PIN ni de numéro complet de carte dans un message.
Qu’est-ce qui compte le plus dans la divulgation d’une faille : une portée clairement définie, une chronologie crédible ou une vérification indépendante ?
Sources : [l’avis de Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Conclusion : $GNO — [graphique Spot GNO/USDT de Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) pour le jeton de l’écosystème Gnosis ; il ne mesure pas l’incident lié aux cartes. Consultez le graphique par vous-même, faites vos propres recherches et tradez de manière responsable. #GnosisPay #GNO #CryptoSecurity #DataBreach
Gnosis Pay a révélé une faille dans le système historique qui gère ses cartes grand public à sa marque. L’entreprise indique avoir détecté un accès non autorisé le 3 novembre et l’avoir rendu public le 6 novembre à 14 h 32 UTC. Elle affirme avoir commencé à contenir la faille dans les deux heures, remplacé les identifiants concernés et corrigé la vulnérabilité.
Gnosis Pay indique que l’incident a exposé certaines informations de clients, tandis que sa plateforme d’entreprise en marque blanche et les fonds des clients n’ont pas été touchés. Ce sont les déclarations de l’entreprise ; aucun audit indépendant des soldes des portefeuilles n’a été signalé. Le nombre de clients concernés, la liste complète des données exposées et la cause technique n’ont pas été communiqués.
Si vous utilisez la carte, suivez les consignes propres à votre compte et méfiez-vous des tentatives d’hameçonnage personnalisées. Ouvrez directement l’application officielle ; ne communiquez jamais de phrase de récupération, de clé privée, de code PIN ni de numéro complet de carte dans un message.
Qu’est-ce qui compte le plus dans la divulgation d’une faille : une portée clairement définie, une chronologie crédible ou une vérification indépendante ?
Sources : [l’avis de Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Conclusion : $GNO — [graphique Spot GNO/USDT de Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) pour le jeton de l’écosystème Gnosis ; il ne mesure pas l’incident lié aux cartes. Consultez le graphique par vous-même, faites vos propres recherches et tradez de manière responsable. #GnosisPay #GNO #CryptoSecurity #DataBreach
Gnosis Pay indique que l’incident a exposé certaines informations de clients, tandis que sa plateforme d’entreprise en marque blanche et les fonds des clients n’ont pas été touchés. Ce sont les déclarations de l’entreprise ; aucun audit indépendant des soldes des portefeuilles n’a été signalé. Le nombre de clients concernés, la liste complète des données exposées et la cause technique n’ont pas été communiqués.
Si vous utilisez la carte, suivez les consignes propres à votre compte et méfiez-vous des tentatives d’hameçonnage personnalisées. Ouvrez directement l’application officielle ; ne communiquez jamais de phrase de récupération, de clé privée, de code PIN ni de numéro complet de carte dans un message.
Qu’est-ce qui compte le plus dans la divulgation d’une faille : une portée clairement définie, une chronologie crédible ou une vérification indépendante ?
Sources : [l’avis de Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Conclusion : $GNO — [graphique Spot GNO/USDT de Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) pour le jeton de l’écosystème Gnosis ; il ne mesure pas l’incident lié aux cartes. Consultez le graphique par vous-même, faites vos propres recherches et tradez de manière responsable. #GnosisPay #GNO #CryptoSecurity #DataBreach
39

·
--
Grosse fuite : Gnosis Pay vient d’annoncer une violation de données. L’entreprise a été piratée le 3 novembre : numéros de carte, dates d’expiration, CVV et adresses personnelles ont tous fuité. Le pire, c’est que les adresses de portefeuille ont aussi été exposées : les noms et adresses ont ainsi pu être associés directement aux actifs détenus sur la blockchain. Heureusement, aucun fonds n’a été déplacé, les cartes concernées ont été annulées et ce service fermera le 20 décembre. Si vous avez utilisé cette carte, vérifiez vite vos e-mails : les tentatives d’hameçonnage vont sûrement se multiplier. Ne donnez jamais votre phrase de récupération ni votre code PIN à qui que ce soit. Avez-vous déjà utilisé une carte de débit crypto ?
#GnosisPay #数据泄露 #加密安全 #黑客攻击 #SécuritéDuPortefeuille
Grosse fuite : Gnosis Pay vient d’annoncer une violation de données. L’entreprise a été piratée le 3 novembre : numéros de carte, dates d’expiration, CVV et adresses personnelles ont tous fuité. Le pire, c’est que les adresses de portefeuille ont aussi été exposées : les noms et adresses ont ainsi pu être associés directement aux actifs détenus sur la blockchain. Heureusement, aucun fonds n’a été déplacé, les cartes concernées ont été annulées et ce service fermera le 20 décembre. Si vous avez utilisé cette carte, vérifiez vite vos e-mails : les tentatives d’hameçonnage vont sûrement se multiplier. Ne donnez jamais votre phrase de récupération ni votre code PIN à qui que ce soit. Avez-vous déjà utilisé une carte de débit crypto ?
#GnosisPay #数据泄露 #加密安全 #黑客攻击 #SécuritéDuPortefeuille
#GnosisPay #数据泄露 #加密安全 #黑客攻击 #SécuritéDuPortefeuille
10

·
--
【Numéro de carte, CVV, adresse et adresse de portefeuille divulgués ! La carte crypto Gnosis Pay piratée】
La carte de débit Visa crypto Gnosis Pay a révélé que son système de cartes en marque propre, dont la fermeture est prévue le 20 décembre, avait fait l’objet d’un accès non autorisé le 3 novembre. Les numéros complets des cartes, dates d’expiration, CVV, noms, adresses personnelles et adresses des portefeuilles associés ont été dérobés, mais les fonds n’ont pas été touchés. L’entreprise a imposé la vérification 3D pour les paiements en ligne et recommande de se méfier des tentatives d’hameçonnage utilisant de vraies informations.
#GnosisPay #数据泄露 #cartecrypto
【Numéro de carte, CVV, adresse et adresse de portefeuille divulgués ! La carte crypto Gnosis Pay piratée】
La carte de débit Visa crypto Gnosis Pay a révélé que son système de cartes en marque propre, dont la fermeture est prévue le 20 décembre, avait fait l’objet d’un accès non autorisé le 3 novembre. Les numéros complets des cartes, dates d’expiration, CVV, noms, adresses personnelles et adresses des portefeuilles associés ont été dérobés, mais les fonds n’ont pas été touchés. L’entreprise a imposé la vérification 3D pour les paiements en ligne et recommande de se méfier des tentatives d’hameçonnage utilisant de vraies informations.
#GnosisPay #数据泄露 #cartecrypto
La carte de débit Visa crypto Gnosis Pay a révélé que son système de cartes en marque propre, dont la fermeture est prévue le 20 décembre, avait fait l’objet d’un accès non autorisé le 3 novembre. Les numéros complets des cartes, dates d’expiration, CVV, noms, adresses personnelles et adresses des portefeuilles associés ont été dérobés, mais les fonds n’ont pas été touchés. L’entreprise a imposé la vérification 3D pour les paiements en ligne et recommande de se méfier des tentatives d’hameçonnage utilisant de vraies informations.
#GnosisPay #数据泄露 #cartecrypto
29


·
--
Le fournisseur de cartes crypto Gnosis Pay a signalé que des pirates avaient accédé aux données de clients.
Selon Decrypt, l’attaque aurait eu lieu au début du mois.
Les traders devraient être au courant de cet incident, car il pourrait affecter la confiance dans les services de paiement en cryptomonnaies, ce qui pourrait avoir un impact indirect sur le volume des transactions.
Le piratage de Gnosis Pay pourrait indiquer que certains fournisseurs de services de paiement crypto ne sont pas suffisamment sécurisés, ce qui pourrait affecter le commerce en ligne des cryptomonnaies.
Pensez-vous que cet incident sensibilisera davantage les traders et les utilisateurs à la sécurité des services de paiement crypto ?
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
Le fournisseur de cartes crypto Gnosis Pay a signalé que des pirates avaient accédé aux données de clients.
Selon Decrypt, l’attaque aurait eu lieu au début du mois.
Les traders devraient être au courant de cet incident, car il pourrait affecter la confiance dans les services de paiement en cryptomonnaies, ce qui pourrait avoir un impact indirect sur le volume des transactions.
Le piratage de Gnosis Pay pourrait indiquer que certains fournisseurs de services de paiement crypto ne sont pas suffisamment sécurisés, ce qui pourrait affecter le commerce en ligne des cryptomonnaies.
Pensez-vous que cet incident sensibilisera davantage les traders et les utilisateurs à la sécurité des services de paiement crypto ?
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
Selon Decrypt, l’attaque aurait eu lieu au début du mois.
Les traders devraient être au courant de cet incident, car il pourrait affecter la confiance dans les services de paiement en cryptomonnaies, ce qui pourrait avoir un impact indirect sur le volume des transactions.
Le piratage de Gnosis Pay pourrait indiquer que certains fournisseurs de services de paiement crypto ne sont pas suffisamment sécurisés, ce qui pourrait affecter le commerce en ligne des cryptomonnaies.
Pensez-vous que cet incident sensibilisera davantage les traders et les utilisateurs à la sécurité des services de paiement crypto ?
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
43
·
--
Article
Le fournisseur de cartes crypto Gnosis Pay affirme que des pirates ont accédé aux données de clients🚨 Gnosis Pay confirme une intrusion dans son système de cartes… mais les fonds sont en sécurité !
Gnosis Pay a déclaré que des pirates avaient accédé aux informations de clients sur le système hérité utilisé pour ses cartes à sa marque, mais que les fonds n’avaient pas été affectés et que sa plateforme de cartes d’entreprise n’avait pas été touchée.
📊 Annonce officielle :
• Découverte : 3 novembre 2026
• Confinement : moins de deux heures
• Périmètre : système de cartes grand public (B2C) uniquement
• Plateforme destinée aux entreprises : non touchée
Le fournisseur de cartes crypto Gnosis Pay affirme que des pirates ont accédé aux données de clients
🚨 Gnosis Pay confirme une intrusion dans son système de cartes… mais les fonds sont en sécurité !
Gnosis Pay a déclaré que des pirates avaient accédé aux informations de clients sur le système hérité utilisé pour ses cartes à sa marque, mais que les fonds n’avaient pas été affectés et que sa plateforme de cartes d’entreprise n’avait pas été touchée.
📊 Annonce officielle :
• Découverte : 3 novembre 2026
• Confinement : moins de deux heures
• Périmètre : système de cartes grand public (B2C) uniquement
• Plateforme destinée aux entreprises : non touchée
Gnosis Pay a déclaré que des pirates avaient accédé aux informations de clients sur le système hérité utilisé pour ses cartes à sa marque, mais que les fonds n’avaient pas été affectés et que sa plateforme de cartes d’entreprise n’avait pas été touchée.
📊 Annonce officielle :
• Découverte : 3 novembre 2026
• Confinement : moins de deux heures
• Périmètre : système de cartes grand public (B2C) uniquement
• Plateforme destinée aux entreprises : non touchée
1
15

·
--
Gnosis Pay vient de publier un communiqué : le 3 novembre, l’ancien système B2C des cartes de paiement de marque a fait l’objet d’un accès non autorisé, entraînant la fuite de certaines informations clients. La plateforme d’entreprise en marque blanche et les fonds des utilisateurs n’ont pas été touchés.
Les informations reçues par certains utilisateurs comprenaient leur nom, leur adresse, leur numéro de carte et l’adresse de leur portefeuille associé. Le fait que les adresses correspondent à des portefeuilles sur la blockchain risque de multiplier les appels et les e-mails d’hameçonnage « avec de vraies informations ». L’équipe officielle a réagi dans les deux heures et a imposé le 3D Secure. Ce système B2C devait de toute façon être retiré le 20 décembre.
Petit rappel : on ne vous demandera jamais votre phrase de récupération, votre clé privée ou votre code PIN, et on ne vous demandera pas d’effectuer un virement pour vérifier votre compte.
#GnosisPay #安全 #hameçonnage
Gnosis Pay vient de publier un communiqué : le 3 novembre, l’ancien système B2C des cartes de paiement de marque a fait l’objet d’un accès non autorisé, entraînant la fuite de certaines informations clients. La plateforme d’entreprise en marque blanche et les fonds des utilisateurs n’ont pas été touchés.
Les informations reçues par certains utilisateurs comprenaient leur nom, leur adresse, leur numéro de carte et l’adresse de leur portefeuille associé. Le fait que les adresses correspondent à des portefeuilles sur la blockchain risque de multiplier les appels et les e-mails d’hameçonnage « avec de vraies informations ». L’équipe officielle a réagi dans les deux heures et a imposé le 3D Secure. Ce système B2C devait de toute façon être retiré le 20 décembre.
Petit rappel : on ne vous demandera jamais votre phrase de récupération, votre clé privée ou votre code PIN, et on ne vous demandera pas d’effectuer un virement pour vérifier votre compte.
#GnosisPay #安全 #hameçonnage
Les informations reçues par certains utilisateurs comprenaient leur nom, leur adresse, leur numéro de carte et l’adresse de leur portefeuille associé. Le fait que les adresses correspondent à des portefeuilles sur la blockchain risque de multiplier les appels et les e-mails d’hameçonnage « avec de vraies informations ». L’équipe officielle a réagi dans les deux heures et a imposé le 3D Secure. Ce système B2C devait de toute façon être retiré le 20 décembre.
Petit rappel : on ne vous demandera jamais votre phrase de récupération, votre clé privée ou votre code PIN, et on ne vous demandera pas d’effectuer un virement pour vérifier votre compte.
#GnosisPay #安全 #hameçonnage
1

·
--
EXPLOITÉE
Gnosis Pay vient de faire l’effet d’une bombe en révélant un défaut logiciel datant d’octobre 2023 qui a permis l’exploit de 1,5 million de dollars visant son infrastructure de coffre-fort de carte #GnosisPay #CryptoHacks #SecurityMatters. Selon un rapport post-mortem, la vulnérabilité a été découverte après que l’exploitation ait eu lieu et, heureusement, tous les utilisateurs concernés ont été intégralement remboursés. Ce piratage historique est un rappel : le monde de la crypto est un jeu du chat et de la souris où la sécurité est primordiale. Les implications sont claires : si vous n’avez pas encore resserré les boulons de vos mesures de sécurité, il est temps de le faire—non seulement pour vous, mais aussi pour vos co-détenteurs. Saurez-vous vous adapter avant qu’il ne soit trop tard ?
EXPLOITÉE
Gnosis Pay vient de faire l’effet d’une bombe en révélant un défaut logiciel datant d’octobre 2023 qui a permis l’exploit de 1,5 million de dollars visant son infrastructure de coffre-fort de carte #GnosisPay #CryptoHacks #SecurityMatters. Selon un rapport post-mortem, la vulnérabilité a été découverte après que l’exploitation ait eu lieu et, heureusement, tous les utilisateurs concernés ont été intégralement remboursés. Ce piratage historique est un rappel : le monde de la crypto est un jeu du chat et de la souris où la sécurité est primordiale. Les implications sont claires : si vous n’avez pas encore resserré les boulons de vos mesures de sécurité, il est temps de le faire—non seulement pour vous, mais aussi pour vos co-détenteurs. Saurez-vous vous adapter avant qu’il ne soit trop tard ?
Gnosis Pay vient de faire l’effet d’une bombe en révélant un défaut logiciel datant d’octobre 2023 qui a permis l’exploit de 1,5 million de dollars visant son infrastructure de coffre-fort de carte #GnosisPay #CryptoHacks #SecurityMatters. Selon un rapport post-mortem, la vulnérabilité a été découverte après que l’exploitation ait eu lieu et, heureusement, tous les utilisateurs concernés ont été intégralement remboursés. Ce piratage historique est un rappel : le monde de la crypto est un jeu du chat et de la souris où la sécurité est primordiale. Les implications sont claires : si vous n’avez pas encore resserré les boulons de vos mesures de sécurité, il est temps de le faire—non seulement pour vous, mais aussi pour vos co-détenteurs. Saurez-vous vous adapter avant qu’il ne soit trop tard ?
122

·
--
Le remboursement garanti sonne bien, mais si on ne creuse pas dans les racines techniques, cette dépense en relations publiques ne sert à rien.
L'attaque de Gnosis Pay se résume en une phrase : la vérification de signature a été contournée, un utilisateur a falsifié une transaction en "entré par erreur dans le batch". Les officiels ont promis un remboursement intégral, l'intention est là.
Mais le vrai problème, c'est que **le récit de paiement a été affaibli** — même l'abstraction de compte n'a pas pu arrêter ça, le coût de confiance dans le Lego DeFi s'envole. La piscine de crédit on-chain a été percée, la valorisation des projets de wallets à court terme doit encaisser la pression. #GnosisPay $GNO
{spot}(GNOUSDT)
Le remboursement garanti sonne bien, mais si on ne creuse pas dans les racines techniques, cette dépense en relations publiques ne sert à rien.
L'attaque de Gnosis Pay se résume en une phrase : la vérification de signature a été contournée, un utilisateur a falsifié une transaction en "entré par erreur dans le batch". Les officiels ont promis un remboursement intégral, l'intention est là.
Mais le vrai problème, c'est que **le récit de paiement a été affaibli** — même l'abstraction de compte n'a pas pu arrêter ça, le coût de confiance dans le Lego DeFi s'envole. La piscine de crédit on-chain a été percée, la valorisation des projets de wallets à court terme doit encaisser la pression. #GnosisPay $GNO
L'attaque de Gnosis Pay se résume en une phrase : la vérification de signature a été contournée, un utilisateur a falsifié une transaction en "entré par erreur dans le batch". Les officiels ont promis un remboursement intégral, l'intention est là.
Mais le vrai problème, c'est que **le récit de paiement a été affaibli** — même l'abstraction de compte n'a pas pu arrêter ça, le coût de confiance dans le Lego DeFi s'envole. La piscine de crédit on-chain a été percée, la valorisation des projets de wallets à court terme doit encaisser la pression. #GnosisPay $GNO
58
·
--
"Les utilisateurs de Gnosis Pay ont été HODL-locked à cause d'un bug dans le module de retard Zodiac, et maintenant vous comprenez pourquoi ils disent que le timing est tout. Le bug a exploité les transactions Safe des utilisateurs, les laissant dans un monde de problèmes ERC-20. Les utilisateurs de Gnosis Pay sont conseillés de retirer leurs EURe et GNO dès que possible pour éviter ce conundrum crypto cosmique. Notre communauté a-t-elle appris à surveiller ces mises à jour du module Zodiac comme la lune crypto ? Quel est votre plan pour sécuriser vos Safes ?" #GnosisPay #CryptoSecurity #ZodiacDelayModule
"Les utilisateurs de Gnosis Pay ont été HODL-locked à cause d'un bug dans le module de retard Zodiac, et maintenant vous comprenez pourquoi ils disent que le timing est tout. Le bug a exploité les transactions Safe des utilisateurs, les laissant dans un monde de problèmes ERC-20. Les utilisateurs de Gnosis Pay sont conseillés de retirer leurs EURe et GNO dès que possible pour éviter ce conundrum crypto cosmique. Notre communauté a-t-elle appris à surveiller ces mises à jour du module Zodiac comme la lune crypto ? Quel est votre plan pour sécuriser vos Safes ?" #GnosisPay #CryptoSecurity #ZodiacDelayModule
69
·
--
L'exploitation du module de retard de Gnosis Pay soulève des inquiétudes, mais l'équipe promet des remboursements immédiats. La situation active exige de la prudence. Les actions témoignent de l'engagement envers la sécurité. #CryptoNews #BinanceSquare #GnosisPay
L'exploitation du module de retard de Gnosis Pay soulève des inquiétudes, mais l'équipe promet des remboursements immédiats. La situation active exige de la prudence. Les actions témoignent de l'engagement envers la sécurité. #CryptoNews #BinanceSquare #GnosisPay
84
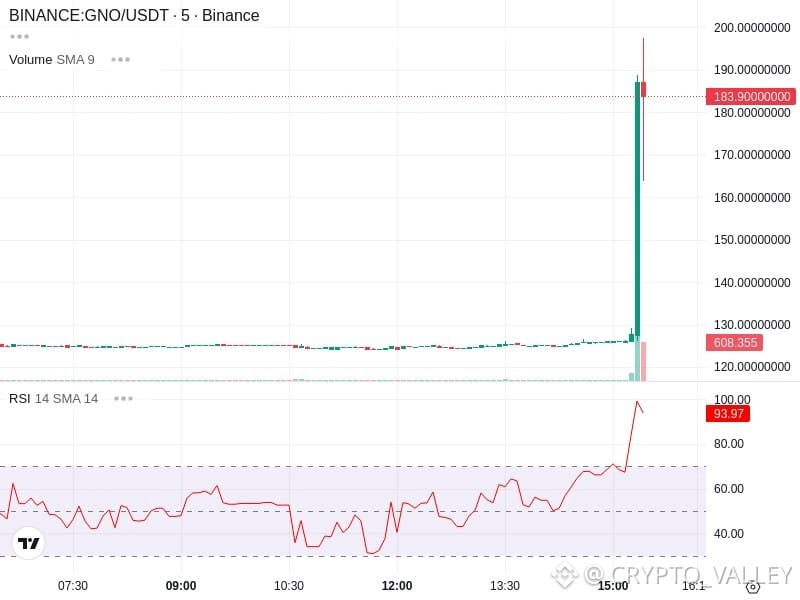
GNO/USDT [Binance]$GNO $GNO $GNO
Activité des gros volumes de vente 🔴
Vente de 84.72 GNO
💰Prix : 180.18 USDT (-8.54%)
🚨Volume de la commande : 15,411 USDT (5.08%)
⏳Durée : 22 secondes
📊Volume échangé sur 24 heures : 303.5 USDT
#GNO #GnosisPay #EthereumFoundationSellsETHtoBitmineAgain #BankofEnglandMayPauseDigitalPound #TrumpSaysIranConflictHasEnded
GNO/USDT [Binance]$GNO $GNO $GNO
Activité des gros volumes de vente 🔴
Vente de 84.72 GNO
💰Prix : 180.18 USDT (-8.54%)
🚨Volume de la commande : 15,411 USDT (5.08%)
⏳Durée : 22 secondes
📊Volume échangé sur 24 heures : 303.5 USDT
#GNO #GnosisPay #EthereumFoundationSellsETHtoBitmineAgain #BankofEnglandMayPauseDigitalPound #TrumpSaysIranConflictHasEnded
Activité des gros volumes de vente 🔴
Vente de 84.72 GNO
💰Prix : 180.18 USDT (-8.54%)
🚨Volume de la commande : 15,411 USDT (5.08%)
⏳Durée : 22 secondes
📊Volume échangé sur 24 heures : 303.5 USDT
#GNO #GnosisPay #EthereumFoundationSellsETHtoBitmineAgain #BankofEnglandMayPauseDigitalPound #TrumpSaysIranConflictHasEnded
96
·
--
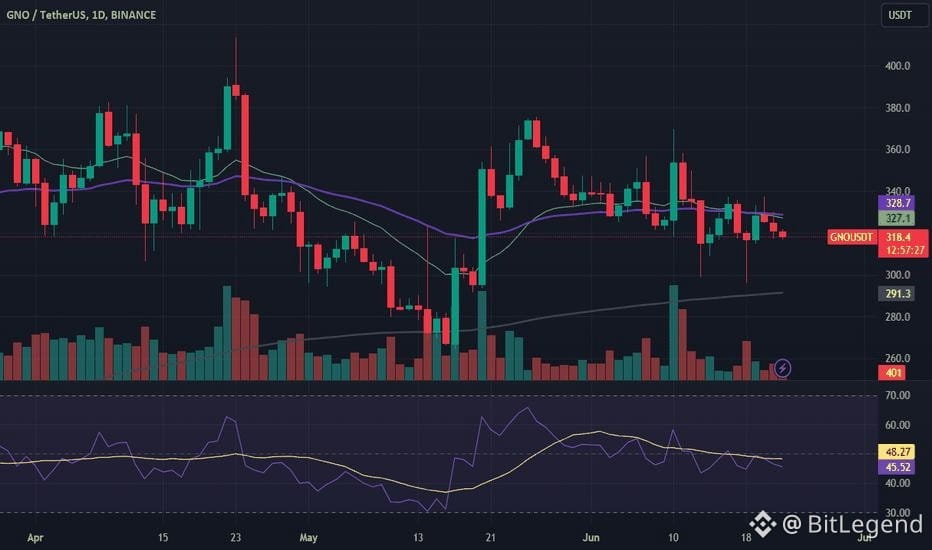
$GNO (Gnosis)
Prix actuel : autour de 113–114 $. Les échanges récents ont montré une activité accrue, avec un volume sur 24 heures d’environ 19,6 M$ sur CoinGecko.
📈 Vue technique : GNO a récemment connu un mouvement brusque à court terme, mais les commentaires récents du marché suggèrent que le mouvement est en partie dû à la liquidité plutôt qu’à l’effet d’un nouveau catalyseur majeur.
Facteurs haussiers :
• Hausse de l’activité de trading et regain d’intérêt du marché.
• Développements de l’écosystème Gnosis, notamment des progrès vers une orientation Layer-2, pourraient soutenir le sentiment à plus long terme.
• Gnosis Pay continue d’offrir une utilité concrète dans le monde réel, avec des dépenses par carte en juillet 2026 rapportées à environ 8,4 M$.
Perspectives : 🟢 Prudemment haussier, mais GNO reste volatil. Une cassure durable avec un fort volume renforcerait le scénario haussier, tandis qu’un échec à maintenir le support récent pourrait déclencher un repli.
Risque : Forte volatilité et variations de prix liées à la liquidité : les traders devraient utiliser une gestion des risques appropriée. Ceci est une analyse de marché, pas un conseil financier.
#GNO #GnosisPay #USStorageStocksExtendLosses #ChinaToDropOlderWindowsFromStateAgencies #UnitreeRockets629%OnShanghaiDebut
{spot}(GNOUSDT)
$GNO (Gnosis)
Prix actuel : autour de 113–114 $. Les échanges récents ont montré une activité accrue, avec un volume sur 24 heures d’environ 19,6 M$ sur CoinGecko.
📈 Vue technique : GNO a récemment connu un mouvement brusque à court terme, mais les commentaires récents du marché suggèrent que le mouvement est en partie dû à la liquidité plutôt qu’à l’effet d’un nouveau catalyseur majeur.
Facteurs haussiers :
• Hausse de l’activité de trading et regain d’intérêt du marché.
• Développements de l’écosystème Gnosis, notamment des progrès vers une orientation Layer-2, pourraient soutenir le sentiment à plus long terme.
• Gnosis Pay continue d’offrir une utilité concrète dans le monde réel, avec des dépenses par carte en juillet 2026 rapportées à environ 8,4 M$.
Perspectives : 🟢 Prudemment haussier, mais GNO reste volatil. Une cassure durable avec un fort volume renforcerait le scénario haussier, tandis qu’un échec à maintenir le support récent pourrait déclencher un repli.
Risque : Forte volatilité et variations de prix liées à la liquidité : les traders devraient utiliser une gestion des risques appropriée. Ceci est une analyse de marché, pas un conseil financier.
#GNO #GnosisPay #USStorageStocksExtendLosses #ChinaToDropOlderWindowsFromStateAgencies #UnitreeRockets629%OnShanghaiDebut
Prix actuel : autour de 113–114 $. Les échanges récents ont montré une activité accrue, avec un volume sur 24 heures d’environ 19,6 M$ sur CoinGecko.
📈 Vue technique : GNO a récemment connu un mouvement brusque à court terme, mais les commentaires récents du marché suggèrent que le mouvement est en partie dû à la liquidité plutôt qu’à l’effet d’un nouveau catalyseur majeur.
Facteurs haussiers :
• Hausse de l’activité de trading et regain d’intérêt du marché.
• Développements de l’écosystème Gnosis, notamment des progrès vers une orientation Layer-2, pourraient soutenir le sentiment à plus long terme.
• Gnosis Pay continue d’offrir une utilité concrète dans le monde réel, avec des dépenses par carte en juillet 2026 rapportées à environ 8,4 M$.
Perspectives : 🟢 Prudemment haussier, mais GNO reste volatil. Une cassure durable avec un fort volume renforcerait le scénario haussier, tandis qu’un échec à maintenir le support récent pourrait déclencher un repli.
Risque : Forte volatilité et variations de prix liées à la liquidité : les traders devraient utiliser une gestion des risques appropriée. Ceci est une analyse de marché, pas un conseil financier.
#GNO #GnosisPay #USStorageStocksExtendLosses #ChinaToDropOlderWindowsFromStateAgencies #UnitreeRockets629%OnShanghaiDebut
61
·
--
Signal de Trading GNO/USDT : Cibles pour le Token Gnosis en Vue d'une Reversal de Tendance Majeure Après Avoir Maintenu un Support EssentielGnosis (GNO) continue de se démarquer en tant qu'infrastructure premier et écosystème de marché de prédiction décentralisé. Réflétant un intérêt constant du marché, GNO est en hausse de +0,73%, se négociant solidement à 118,22 $.
$GNO
+------------------------------------------------------------+
| GNO/USDT |
| Résistance : 125,00 $ -----------> Objectif 2 : 148,00 $ |
| Prix Actuel : 118,22 $ --------> Objectif 1 : 134,00 $ |
| Support : 115,00 $ --------------> Stop Loss : 110,00 $ |
+------------------------------------------------------------+
Dynamique du Marché & Fondamentaux
Signal de Trading GNO/USDT : Cibles pour le Token Gnosis en Vue d'une Reversal de Tendance Majeure Après Avoir Maintenu un Support Essentiel
Gnosis (GNO) continue de se démarquer en tant qu'infrastructure premier et écosystème de marché de prédiction décentralisé. Réflétant un intérêt constant du marché, GNO est en hausse de +0,73%, se négociant solidement à 118,22 $.
$GNO
+------------------------------------------------------------+
| GNO/USDT |
| Résistance : 125,00 $ -----------> Objectif 2 : 148,00 $ |
| Prix Actuel : 118,22 $ --------> Objectif 1 : 134,00 $ |
| Support : 115,00 $ --------------> Stop Loss : 110,00 $ |
+------------------------------------------------------------+
Dynamique du Marché & Fondamentaux
$GNO
+------------------------------------------------------------+
| GNO/USDT |
| Résistance : 125,00 $ -----------> Objectif 2 : 148,00 $ |
| Prix Actuel : 118,22 $ --------> Objectif 1 : 134,00 $ |
| Support : 115,00 $ --------------> Stop Loss : 110,00 $ |
+------------------------------------------------------------+
Dynamique du Marché & Fondamentaux
1
65

·
--
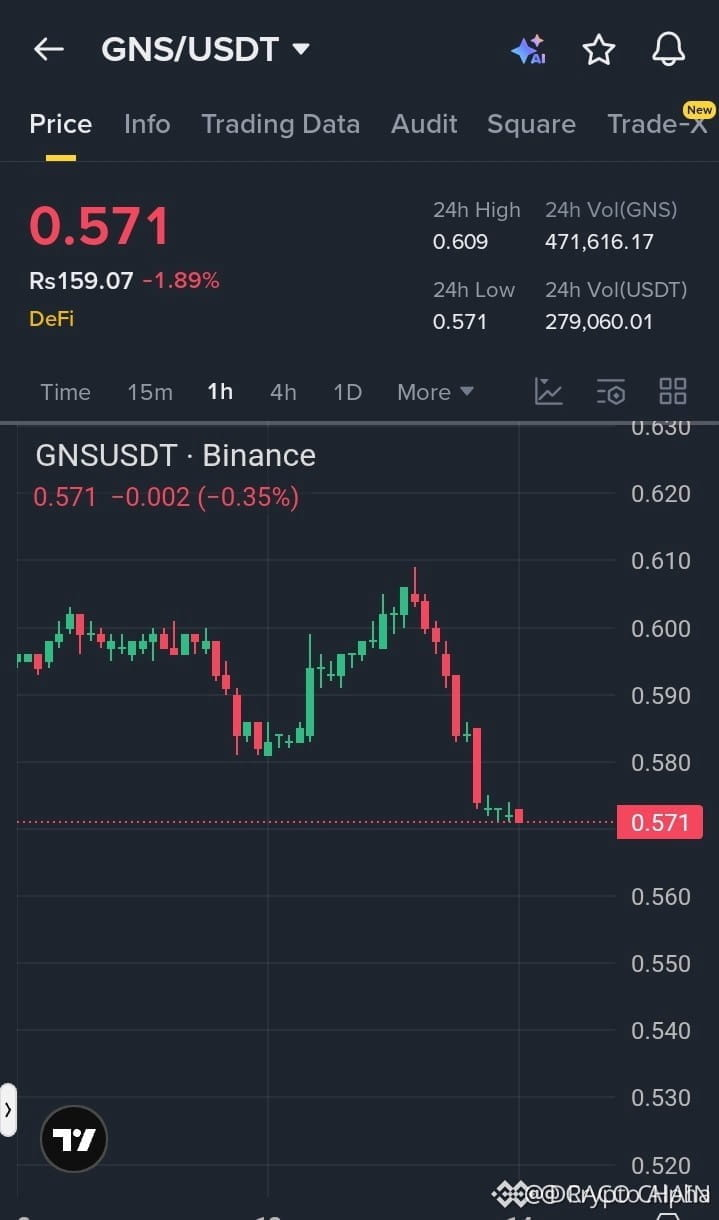
$GNS FACES DÉCLIN PLUS PRONONCÉ 🔻
Entrée : 0.570-0.573 🔥
Cible : 0.565, 0.558, 0.550 🚀
Stop Loss : 0.582 ⚠️
Plusieurs rejets au niveau de la résistance récente et une pression d'achat faible indiquent que les vendeurs gardent le contrôle. L'élan baissier se consolide, avec de la liquidité regroupée autour de la plage 0.570‑0.573. Une rupture du prochain support pourrait accélérer la baisse sur l'échange de premier ordre, où l'intérêt institutionnel semble limité.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Trading #Altcoins #GnosisPay #BearMarket 🚀
{spot}(GNSUSDT)
$GNS FACES DÉCLIN PLUS PRONONCÉ 🔻
Entrée : 0.570-0.573 🔥
Cible : 0.565, 0.558, 0.550 🚀
Stop Loss : 0.582 ⚠️
Plusieurs rejets au niveau de la résistance récente et une pression d'achat faible indiquent que les vendeurs gardent le contrôle. L'élan baissier se consolide, avec de la liquidité regroupée autour de la plage 0.570‑0.573. Une rupture du prochain support pourrait accélérer la baisse sur l'échange de premier ordre, où l'intérêt institutionnel semble limité.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Trading #Altcoins #GnosisPay #BearMarket 🚀
Entrée : 0.570-0.573 🔥
Cible : 0.565, 0.558, 0.550 🚀
Stop Loss : 0.582 ⚠️
Plusieurs rejets au niveau de la résistance récente et une pression d'achat faible indiquent que les vendeurs gardent le contrôle. L'élan baissier se consolide, avec de la liquidité regroupée autour de la plage 0.570‑0.573. Une rupture du prochain support pourrait accélérer la baisse sur l'échange de premier ordre, où l'intérêt institutionnel semble limité.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Trading #Altcoins #GnosisPay #BearMarket 🚀
1
107
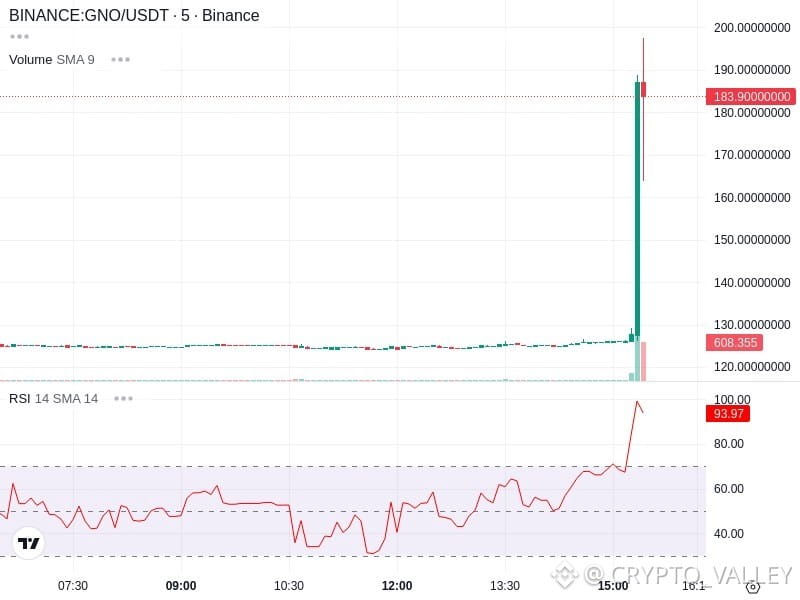
Achetez $GNO $GNO $GNO , ça va atteindre 200 dollars aujourd'hui ..
.#EthereumFoundationSellsETHtoBitmineAgain #GNO #GnosisPay #BuyTheDip #long
Achetez $GNO $GNO $GNO , ça va atteindre 200 dollars aujourd'hui ..
.#EthereumFoundationSellsETHtoBitmineAgain #GNO #GnosisPay #BuyTheDip #long
.#EthereumFoundationSellsETHtoBitmineAgain #GNO #GnosisPay #BuyTheDip #long
88

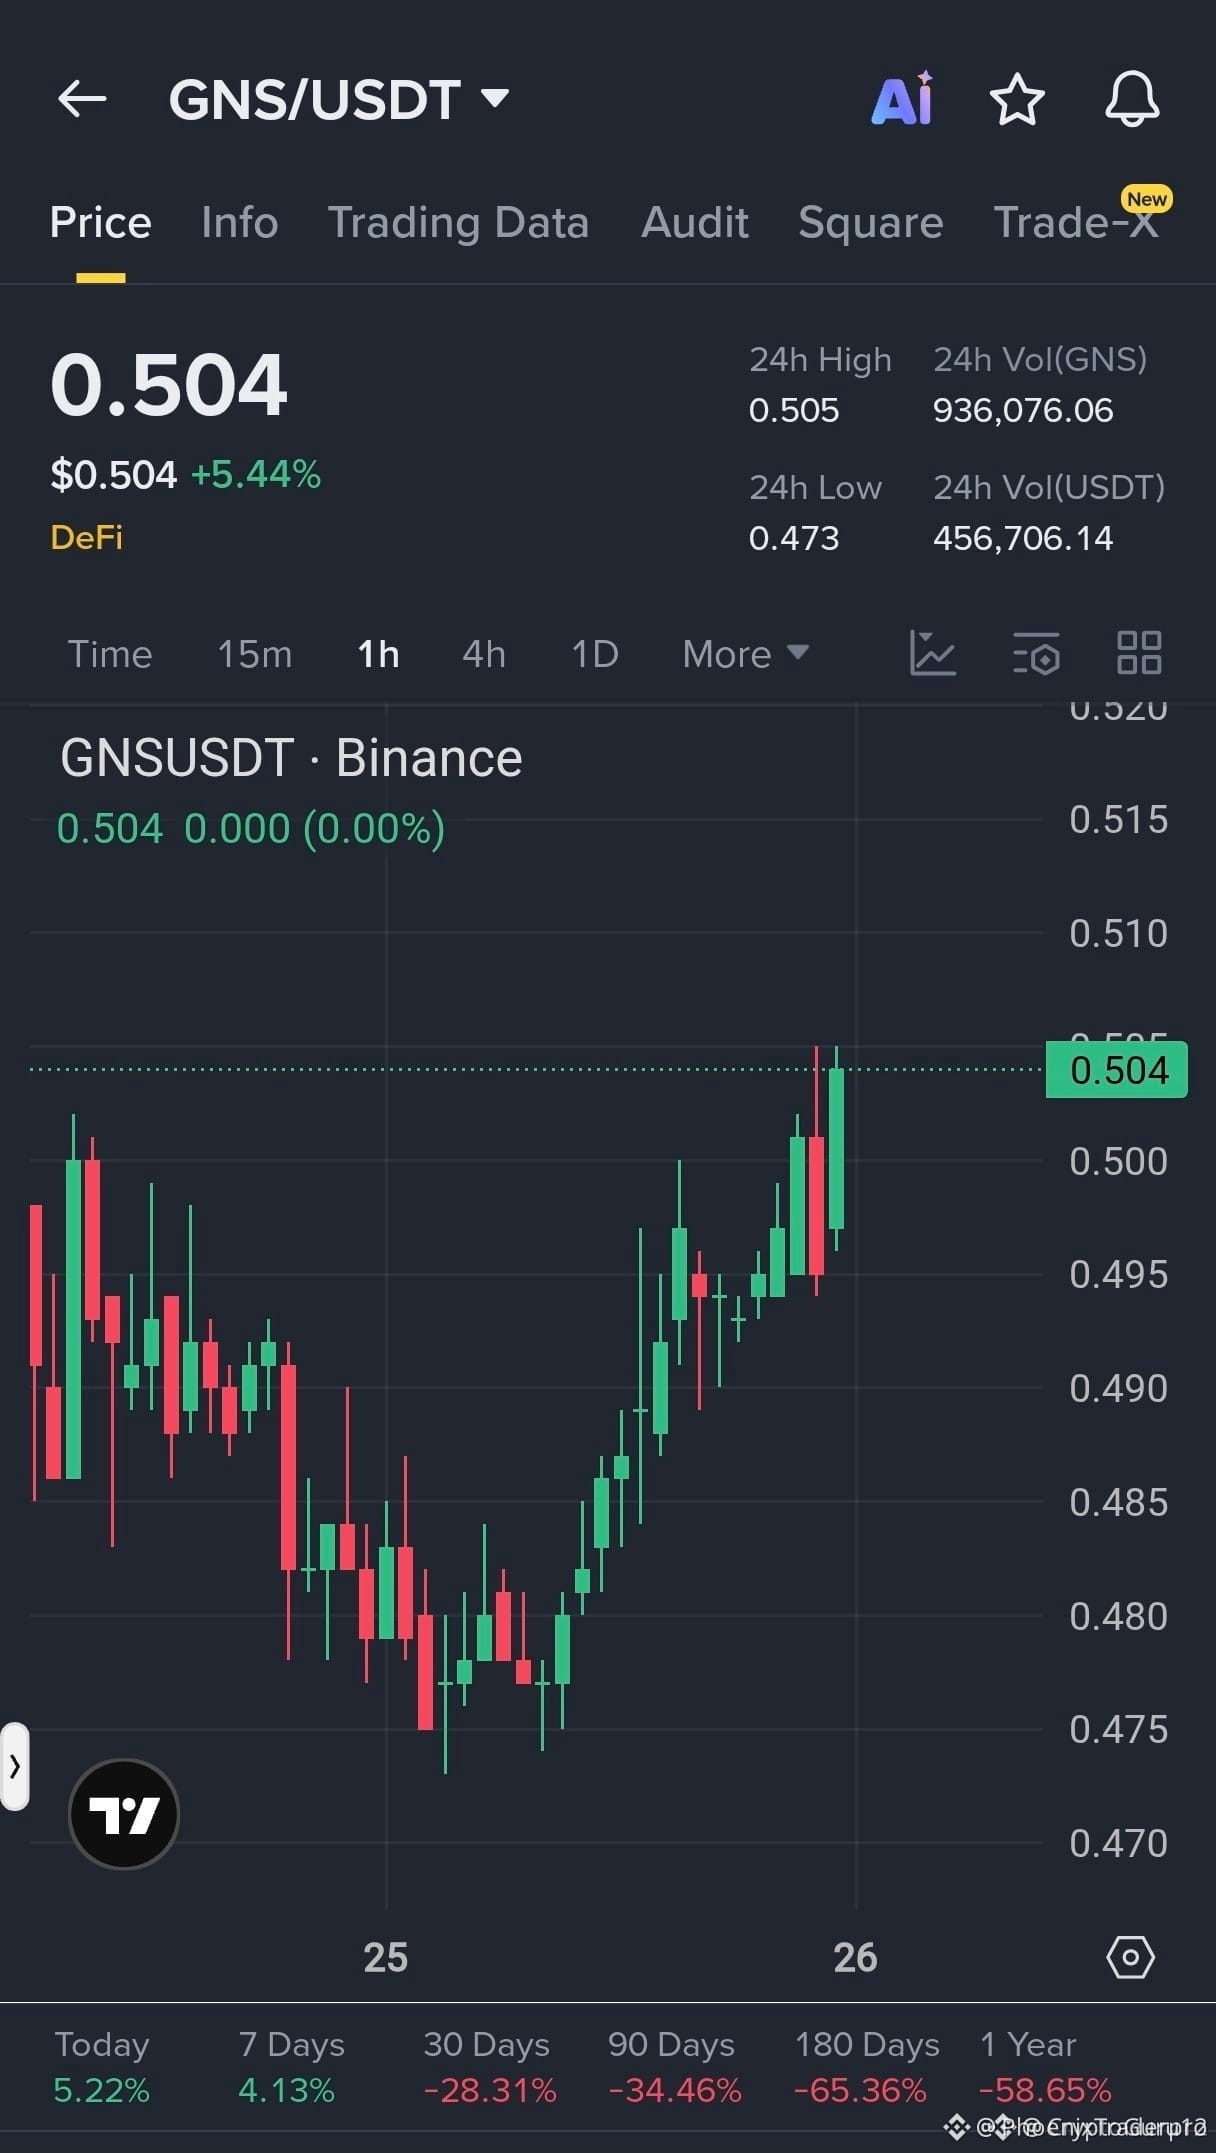
$GNS LA MARCHE HAUSSIÈRE PREND DE L'AMPLEUR 🔥
$0.500 - $0.505 🚥
$0.515 / $0.530 / $0.550 / $0.575 🚀
$0.490 🛑
Les acheteurs absorbent rapidement les retracements. Sommets plus hauts, momentum croissant, structure haussière maintenue. C'est le genre de configuration que les baleines surveillent quand la pression de continuation commence à se faire sentir près de la résistance. Si la structure tient, $GNS reste en mode breakout.
Ce n'est pas un conseil financier. Gérez votre risque.
#GnosisPay #CryptoTrading #Altcoins #BinanceSquare #CryptoSignals
⚡
{spot}(GNSUSDT)
$GNS LA MARCHE HAUSSIÈRE PREND DE L'AMPLEUR 🔥
$0.500 - $0.505 🚥
$0.515 / $0.530 / $0.550 / $0.575 🚀
$0.490 🛑
Les acheteurs absorbent rapidement les retracements. Sommets plus hauts, momentum croissant, structure haussière maintenue. C'est le genre de configuration que les baleines surveillent quand la pression de continuation commence à se faire sentir près de la résistance. Si la structure tient, $GNS reste en mode breakout.
Ce n'est pas un conseil financier. Gérez votre risque.
#GnosisPay #CryptoTrading #Altcoins #BinanceSquare #CryptoSignals
⚡
$0.500 - $0.505 🚥
$0.515 / $0.530 / $0.550 / $0.575 🚀
$0.490 🛑
Les acheteurs absorbent rapidement les retracements. Sommets plus hauts, momentum croissant, structure haussière maintenue. C'est le genre de configuration que les baleines surveillent quand la pression de continuation commence à se faire sentir près de la résistance. Si la structure tient, $GNS reste en mode breakout.
Ce n'est pas un conseil financier. Gérez votre risque.
#GnosisPay #CryptoTrading #Altcoins #BinanceSquare #CryptoSignals
⚡
64

·
--
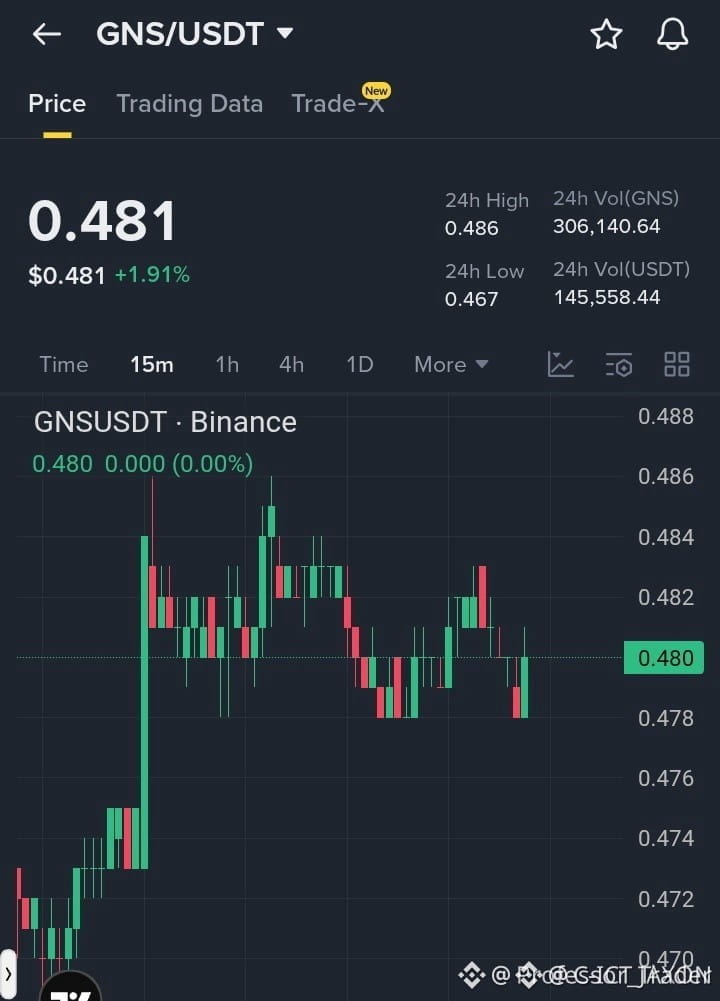
$GNO CONFIGURATION LONG TESTS UN FENÊTRE DE LIQUIDITÉ ÉTROITE ⚡
Entrée : 0.4780-0.4800 🎯
Cible : 0.4840 / 0.4880 / 0.4940 ✅
Stop Loss : 0.4720 🛡️
La configuration est définie par une zone d'entrée étroite et une invalidation proche, ce qui rend la discipline d'exécution importante. Si le prix passe en profit, déplacer le stop à l'entrée peut réduire l'exposition à la baisse, surtout avec l'effet de levier. Les traders doivent surveiller la liquidité autour de la première cible, car la prise de bénéfices partielle peut influencer l'élan à court terme.
Ce n'est pas un conseil financier. Gérez votre risque.
#CryptoTrading #Altcoins #BinanceSquar #GnosisPay
🧭
{spot}(GNSUSDT)
$GNO CONFIGURATION LONG TESTS UN FENÊTRE DE LIQUIDITÉ ÉTROITE ⚡
Entrée : 0.4780-0.4800 🎯
Cible : 0.4840 / 0.4880 / 0.4940 ✅
Stop Loss : 0.4720 🛡️
La configuration est définie par une zone d'entrée étroite et une invalidation proche, ce qui rend la discipline d'exécution importante. Si le prix passe en profit, déplacer le stop à l'entrée peut réduire l'exposition à la baisse, surtout avec l'effet de levier. Les traders doivent surveiller la liquidité autour de la première cible, car la prise de bénéfices partielle peut influencer l'élan à court terme.
Ce n'est pas un conseil financier. Gérez votre risque.
#CryptoTrading #Altcoins #BinanceSquar #GnosisPay
🧭
Entrée : 0.4780-0.4800 🎯
Cible : 0.4840 / 0.4880 / 0.4940 ✅
Stop Loss : 0.4720 🛡️
La configuration est définie par une zone d'entrée étroite et une invalidation proche, ce qui rend la discipline d'exécution importante. Si le prix passe en profit, déplacer le stop à l'entrée peut réduire l'exposition à la baisse, surtout avec l'effet de levier. Les traders doivent surveiller la liquidité autour de la première cible, car la prise de bénéfices partielle peut influencer l'élan à court terme.
Ce n'est pas un conseil financier. Gérez votre risque.
#CryptoTrading #Altcoins #BinanceSquar #GnosisPay
🧭
15
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BitcoinRebounds$75KAsChipsLead
3,981 vues
95 mentions
2
#JobsReportRaisesHikeOdds
73,956 vues
824 mentions
3
#US Data Center Rules May Constrain AI Expansion
8,711 vues
91 mentions
4
#$2TWipedOutHedgeFundsFaceLiquidation
10,683 vues
95 mentions
5
#WillAnthropicListOnTime
8,250 vues
217 mentions
6
#USNovemberMichiganExpectationsIndexPrelimAt50.9
16,260 vues
323 mentions
7
#OilPlungesBelow$100
17,446 vues
37 mentions
8
#TradFiForBeginners
10,052 vues
205 mentions
9
#USMidtermsCouldShakeUpUS-IranTies
34,392 vues
491 mentions
10
#RussianCentralBankNamesBTCETHUSDTForNonQualifiedInvestors
656 vues
11 mentions