
#btcpay
btcpay
1,716 vues
43 mentions
Populaire
Récents

·
--
Article
BTCPay Server exhorte les commerçants à arrêter leurs serveurs après des signalements de vols de bitcoins dans des portefeuilles chaudsBTCPay Server a averti les commerçants et les opérateurs de systèmes de paiement auto-hébergés qu’ils devaient mettre leurs serveurs hors ligne, après des signalements faisant état d’attaquants qui dérobaient des bitcoins dans des portefeuilles chauds connectés.
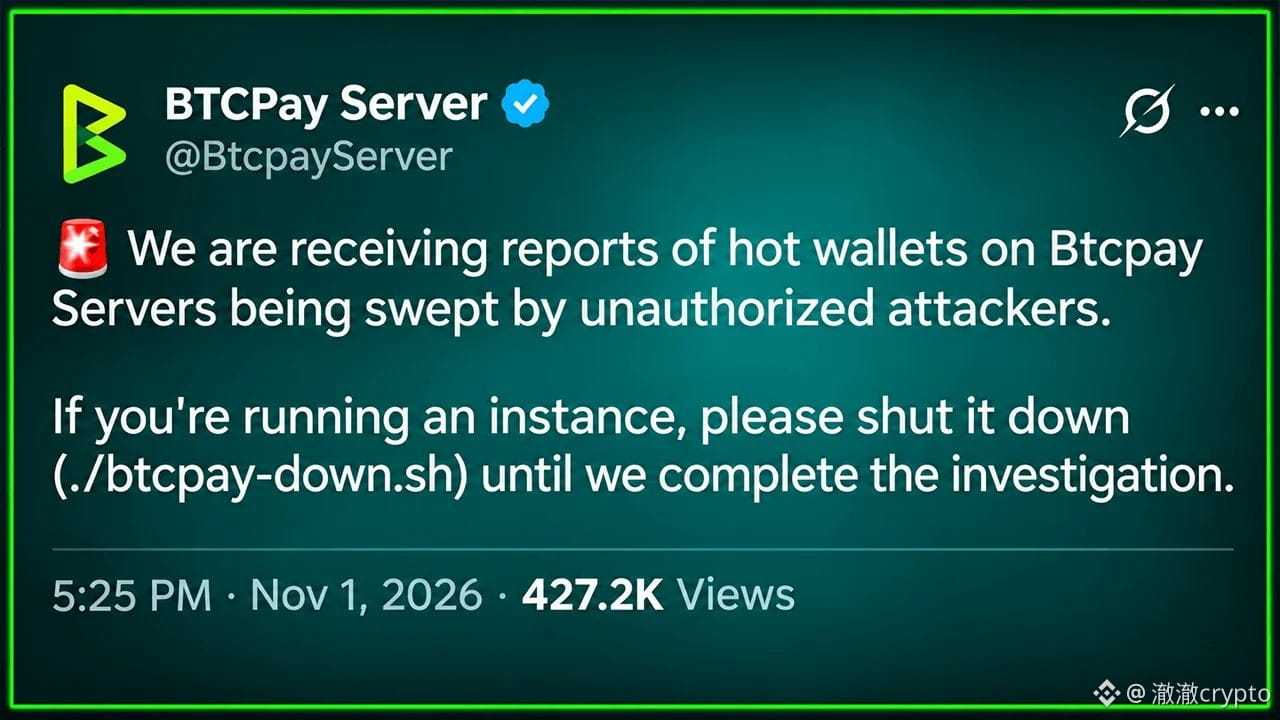
L’avis d’urgence, publié sur le compte officiel du projet vers 22 h 25 UTC le 1er novembre 2026, demandait aux opérateurs d’arrêter leurs instances BTCPay Server pendant que les développeurs enquêtaient sur les compromissions signalées.
L’incident soulève des inquiétudes pour les commerçants qui utilisent une infrastructure de paiement Bitcoin auto-hébergée afin d’éviter les intermédiaires de paiement traditionnels. Il met également en évidence un défi de sécurité pour les logiciels libres : un correctif de vulnérabilité ne protège que les installations qui reçoivent et appliquent effectivement la mise à jour.
BTCPay Server exhorte les commerçants à arrêter leurs serveurs après des signalements de vols de bitcoins dans des portefeuilles chauds
BTCPay Server a averti les commerçants et les opérateurs de systèmes de paiement auto-hébergés qu’ils devaient mettre leurs serveurs hors ligne, après des signalements faisant état d’attaquants qui dérobaient des bitcoins dans des portefeuilles chauds connectés.
L’avis d’urgence, publié sur le compte officiel du projet vers 22 h 25 UTC le 1er novembre 2026, demandait aux opérateurs d’arrêter leurs instances BTCPay Server pendant que les développeurs enquêtaient sur les compromissions signalées.
L’incident soulève des inquiétudes pour les commerçants qui utilisent une infrastructure de paiement Bitcoin auto-hébergée afin d’éviter les intermédiaires de paiement traditionnels. Il met également en évidence un défi de sécurité pour les logiciels libres : un correctif de vulnérabilité ne protège que les installations qui reçoivent et appliquent effectivement la mise à jour.
L’avis d’urgence, publié sur le compte officiel du projet vers 22 h 25 UTC le 1er novembre 2026, demandait aux opérateurs d’arrêter leurs instances BTCPay Server pendant que les développeurs enquêtaient sur les compromissions signalées.
L’incident soulève des inquiétudes pour les commerçants qui utilisent une infrastructure de paiement Bitcoin auto-hébergée afin d’éviter les intermédiaires de paiement traditionnels. Il met également en évidence un défi de sécurité pour les logiciels libres : un correctif de vulnérabilité ne protège que les installations qui reçoivent et appliquent effectivement la mise à jour.
1
368

Je suis de près une deuxième alerte de sécurité cette semaine, qui concerne les commerçants qui gèrent eux-mêmes leurs paiements en Bitcoin.
BTCPay Server a demandé aux opérateurs d’éteindre leurs instances pendant qu’il enquête sur des signalements selon lesquels des portefeuilles chauds de certains serveurs auto-hébergés auraient été vidés par des attaquants. Dans son suivi, l’entreprise a circonscrit le vecteur d’attaque présumé à la version 2.4.1 ou antérieure, sans signalement crédible de pertes sur la dernière version 2.4.7. Le fondateur, Nicolas Dorier, a déclaré que les attaquants s’étaient connectés aux serveurs touchés avec des privilèges d’administrateur, mais on ignore comment ils ont obtenu cet accès.
Aucun montant total des pertes, aucun décompte des serveurs touchés et aucun calendrier de correctif n’ont été communiqués. Je ne vais donc pas présenter la situation comme plus grave — ou moins grave — que ne le permettent les éléments disponibles. Ce qui rend l’affaire importante, c’est la conception du système : chaque commerçant héberge son propre serveur, il n’y a donc pas de commande centrale — chaque opérateur agit de son côté.
Si vous utilisez BTCPay, ou payez chez un commerçant qui l’utilise, que faudrait-il pour que vous fassiez à nouveau confiance à un portefeuille chaud après une semaine pareille ? Faites vos propres recherches — une affaire de sécurité en cours, pas un signal.
$BTC #Bitcoin #CryptoNews #BTCPay #WalletSecurity #AlerteSécurité
Je suis de près une deuxième alerte de sécurité cette semaine, qui concerne les commerçants qui gèrent eux-mêmes leurs paiements en Bitcoin.
BTCPay Server a demandé aux opérateurs d’éteindre leurs instances pendant qu’il enquête sur des signalements selon lesquels des portefeuilles chauds de certains serveurs auto-hébergés auraient été vidés par des attaquants. Dans son suivi, l’entreprise a circonscrit le vecteur d’attaque présumé à la version 2.4.1 ou antérieure, sans signalement crédible de pertes sur la dernière version 2.4.7. Le fondateur, Nicolas Dorier, a déclaré que les attaquants s’étaient connectés aux serveurs touchés avec des privilèges d’administrateur, mais on ignore comment ils ont obtenu cet accès.
Aucun montant total des pertes, aucun décompte des serveurs touchés et aucun calendrier de correctif n’ont été communiqués. Je ne vais donc pas présenter la situation comme plus grave — ou moins grave — que ne le permettent les éléments disponibles. Ce qui rend l’affaire importante, c’est la conception du système : chaque commerçant héberge son propre serveur, il n’y a donc pas de commande centrale — chaque opérateur agit de son côté.
Si vous utilisez BTCPay, ou payez chez un commerçant qui l’utilise, que faudrait-il pour que vous fassiez à nouveau confiance à un portefeuille chaud après une semaine pareille ? Faites vos propres recherches — une affaire de sécurité en cours, pas un signal.
$BTC #Bitcoin #CryptoNews #BTCPay #WalletSecurity #AlerteSécurité
BTCPay Server a demandé aux opérateurs d’éteindre leurs instances pendant qu’il enquête sur des signalements selon lesquels des portefeuilles chauds de certains serveurs auto-hébergés auraient été vidés par des attaquants. Dans son suivi, l’entreprise a circonscrit le vecteur d’attaque présumé à la version 2.4.1 ou antérieure, sans signalement crédible de pertes sur la dernière version 2.4.7. Le fondateur, Nicolas Dorier, a déclaré que les attaquants s’étaient connectés aux serveurs touchés avec des privilèges d’administrateur, mais on ignore comment ils ont obtenu cet accès.
Aucun montant total des pertes, aucun décompte des serveurs touchés et aucun calendrier de correctif n’ont été communiqués. Je ne vais donc pas présenter la situation comme plus grave — ou moins grave — que ne le permettent les éléments disponibles. Ce qui rend l’affaire importante, c’est la conception du système : chaque commerçant héberge son propre serveur, il n’y a donc pas de commande centrale — chaque opérateur agit de son côté.
Si vous utilisez BTCPay, ou payez chez un commerçant qui l’utilise, que faudrait-il pour que vous fassiez à nouveau confiance à un portefeuille chaud après une semaine pareille ? Faites vos propres recherches — une affaire de sécurité en cours, pas un signal.
$BTC #Bitcoin #CryptoNews #BTCPay #WalletSecurity #AlerteSécurité
26


🛑 L’équipe de BTCPay a demandé aux utilisateurs d’éteindre leurs serveurs pendant qu’elle enquête sur de récents signalements de portefeuilles vides. Le fondateur indique que les incidents semblent liés aux versions antérieures à la 2.4.2, mais aucun chiffre concernant les pertes ni aucun correctif n’ont encore été communiqués.
🔍 Pourquoi c’est important : si le bug touche les déploiements hérités, les commerçants qui utilisent encore d’anciennes versions pourraient être exposés. La nature open source du logiciel permet à quiconque de l’auditer, mais l’enquête est toujours en cours et l’ampleur réelle du problème reste donc incertaine.
⚠️ Risque : tant qu’un correctif n’est pas disponible, le plus sûr est de laisser les nœuds de production hors ligne ou de passer à la dernière version ; autrement, vous pourriez exposer involontairement vos fonds à une vulnérabilité qui n’a pas encore été vérifiée.
Ceci ne constitue pas un conseil financier.
#BTCPay #BitcoinPayments #CryptoSecurity #Write2Earn
🛑 L’équipe de BTCPay a demandé aux utilisateurs d’éteindre leurs serveurs pendant qu’elle enquête sur de récents signalements de portefeuilles vides. Le fondateur indique que les incidents semblent liés aux versions antérieures à la 2.4.2, mais aucun chiffre concernant les pertes ni aucun correctif n’ont encore été communiqués.
🔍 Pourquoi c’est important : si le bug touche les déploiements hérités, les commerçants qui utilisent encore d’anciennes versions pourraient être exposés. La nature open source du logiciel permet à quiconque de l’auditer, mais l’enquête est toujours en cours et l’ampleur réelle du problème reste donc incertaine.
⚠️ Risque : tant qu’un correctif n’est pas disponible, le plus sûr est de laisser les nœuds de production hors ligne ou de passer à la dernière version ; autrement, vous pourriez exposer involontairement vos fonds à une vulnérabilité qui n’a pas encore été vérifiée.
Ceci ne constitue pas un conseil financier.
#BTCPay #BitcoinPayments #CryptoSecurity #Write2Earn
🔍 Pourquoi c’est important : si le bug touche les déploiements hérités, les commerçants qui utilisent encore d’anciennes versions pourraient être exposés. La nature open source du logiciel permet à quiconque de l’auditer, mais l’enquête est toujours en cours et l’ampleur réelle du problème reste donc incertaine.
⚠️ Risque : tant qu’un correctif n’est pas disponible, le plus sûr est de laisser les nœuds de production hors ligne ou de passer à la dernière version ; autrement, vous pourriez exposer involontairement vos fonds à une vulnérabilité qui n’a pas encore été vérifiée.
Ceci ne constitue pas un conseil financier.
#BTCPay #BitcoinPayments #CryptoSecurity #Write2Earn
132


Voir la traduction
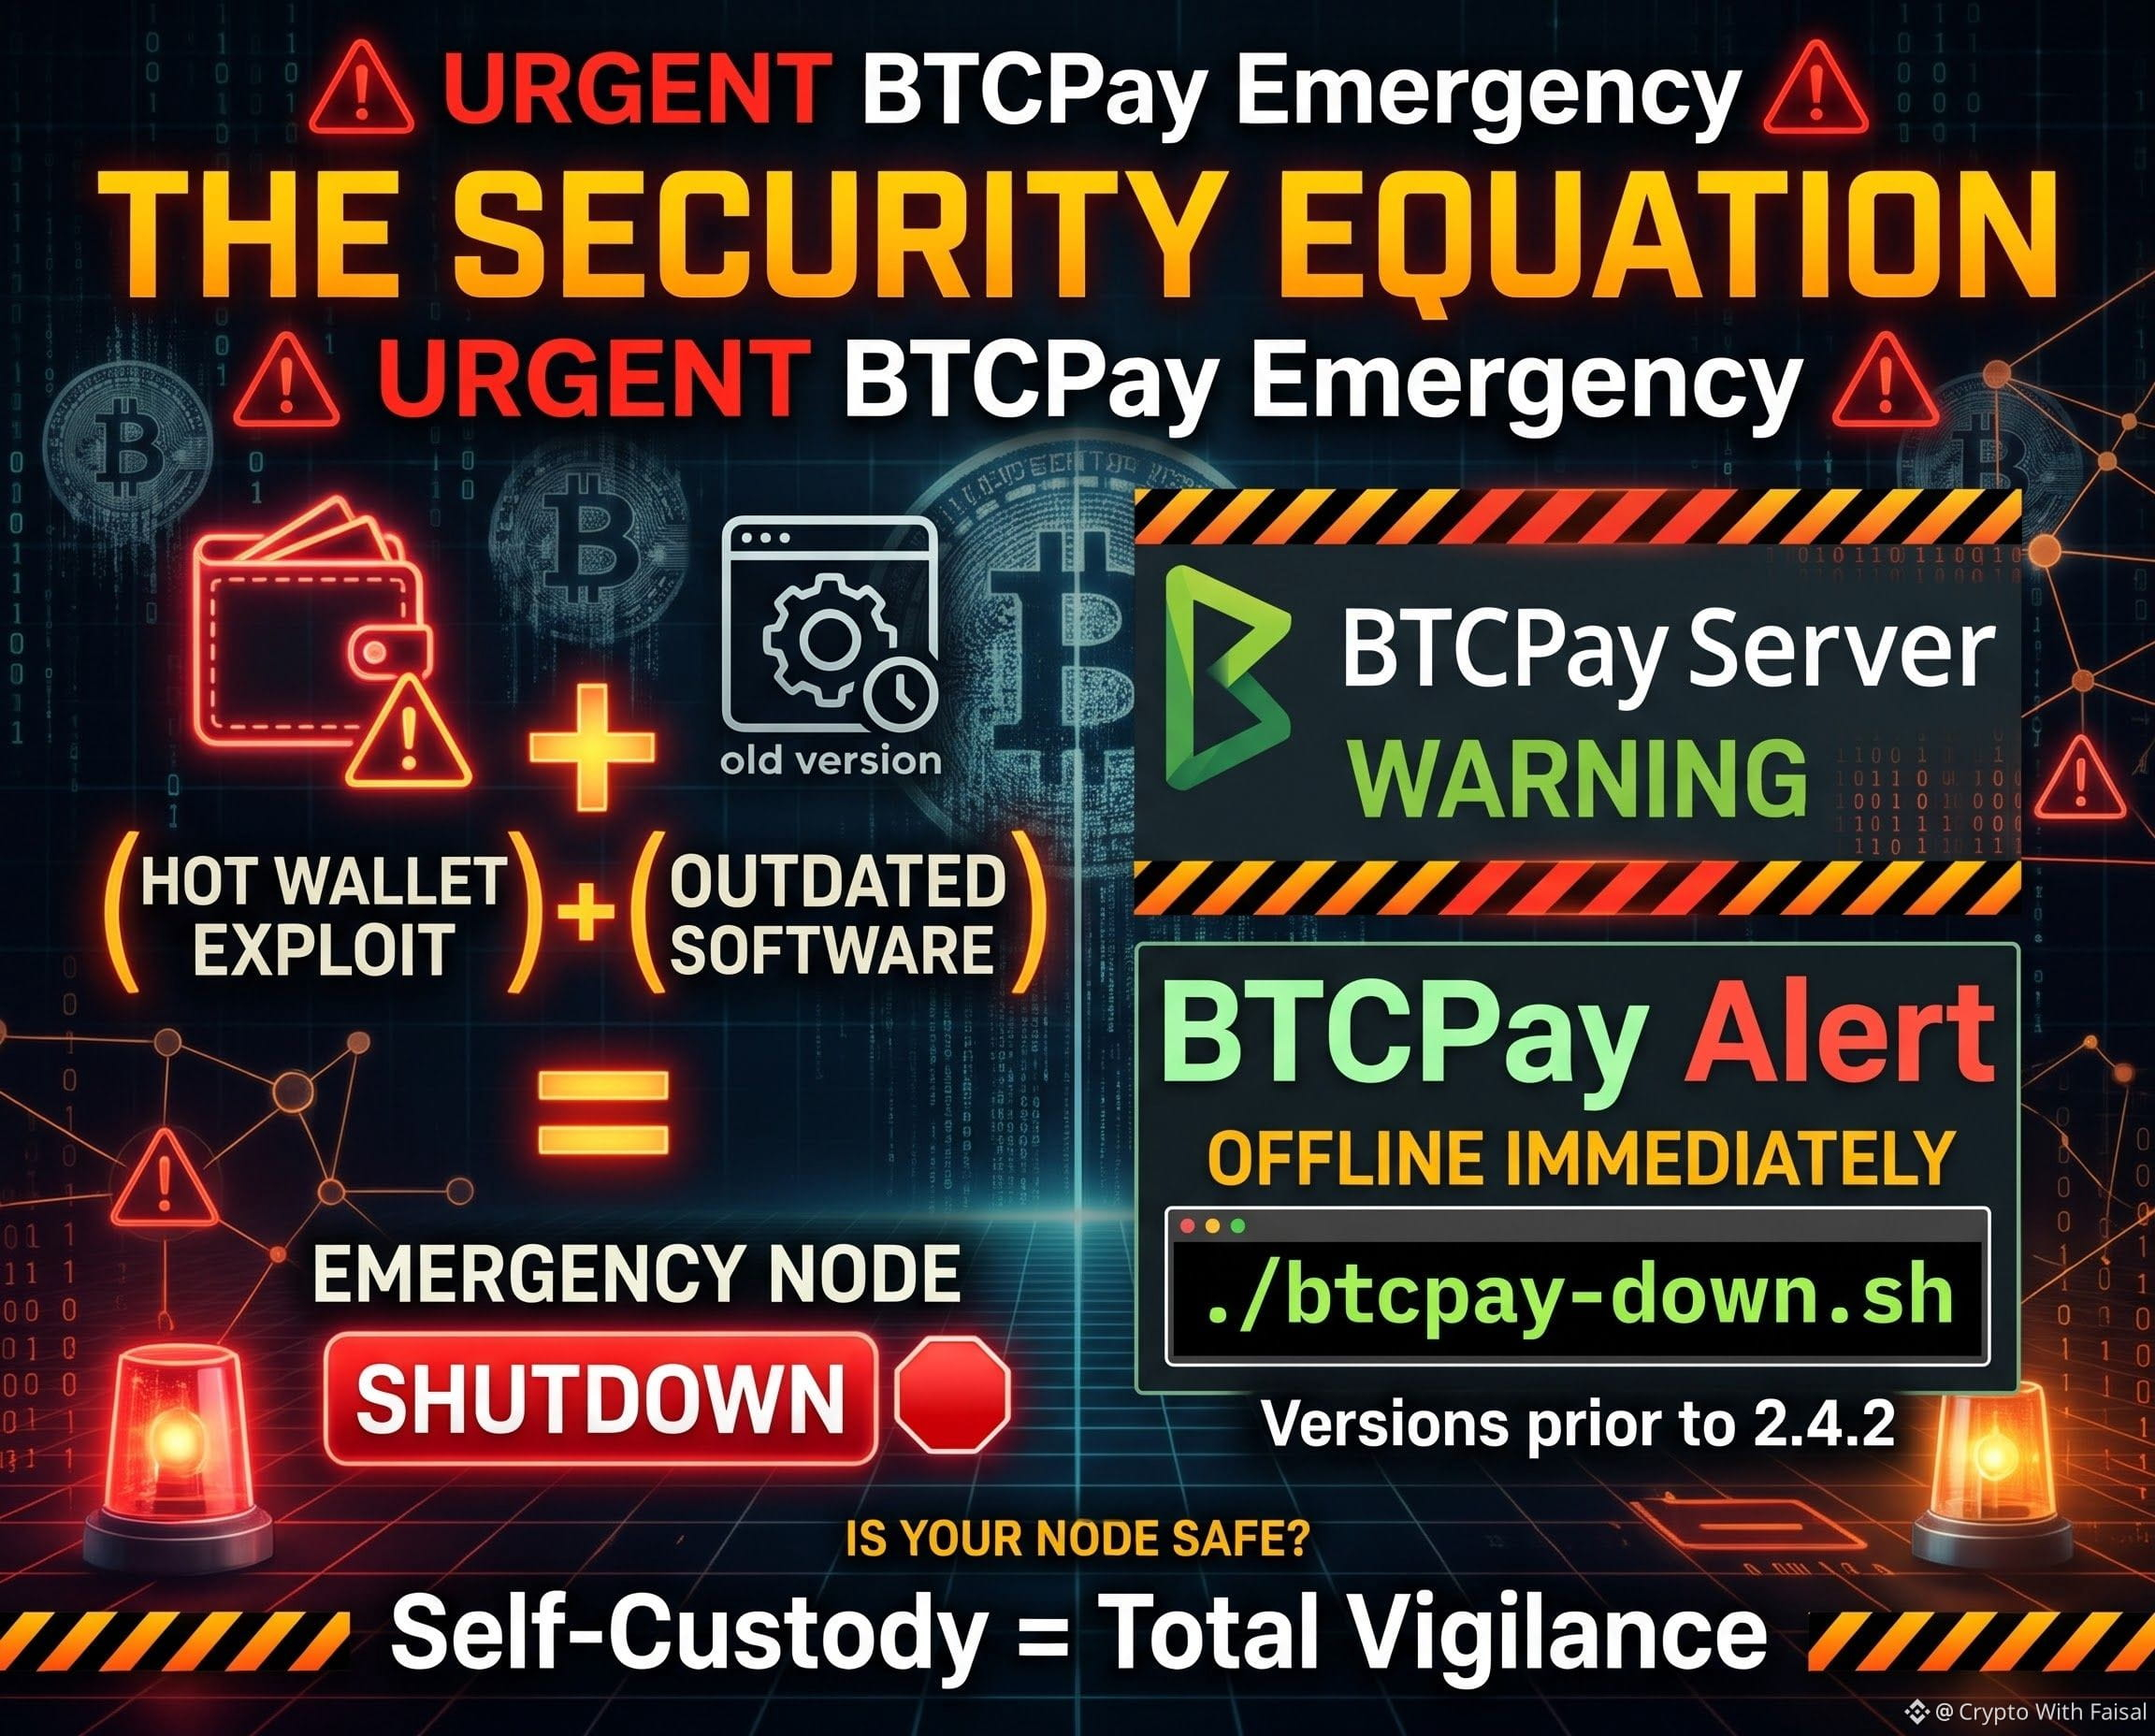
🚨 $BTC EMERGENCY NODE SHUTDOWN ALERT: HOT WALLET BREACH ⚡
Smart‑money scanners flagged an abnormal outflow from BTCPay‑linked hot wallets, a classic liquidity sweep that forces a rapid demand absorption. 📊 The exploit, tied to pre‑2.4.2 code, leveraged stale order blocks to siphon BTC before the network could re‑balance. 🦈
Operators must execute ./btcpay-down.sh now to seal the breach; every minute of delay compounds exposure. 📌 Updating to ≥2.4.2 restores the defensive order‑flow shield and re‑establishes the institutional liquidity buffer. ⚡
💬 Are you running the latest BTCPay version or still on legacy code? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #BTCPay #Security #CryptoNews
🚀 🔥
🚨 $BTC EMERGENCY NODE SHUTDOWN ALERT: HOT WALLET BREACH ⚡
Smart‑money scanners flagged an abnormal outflow from BTCPay‑linked hot wallets, a classic liquidity sweep that forces a rapid demand absorption. 📊 The exploit, tied to pre‑2.4.2 code, leveraged stale order blocks to siphon BTC before the network could re‑balance. 🦈
Operators must execute ./btcpay-down.sh now to seal the breach; every minute of delay compounds exposure. 📌 Updating to ≥2.4.2 restores the defensive order‑flow shield and re‑establishes the institutional liquidity buffer. ⚡
💬 Are you running the latest BTCPay version or still on legacy code? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #BTCPay #Security #CryptoNews
🚀 🔥
Smart‑money scanners flagged an abnormal outflow from BTCPay‑linked hot wallets, a classic liquidity sweep that forces a rapid demand absorption. 📊 The exploit, tied to pre‑2.4.2 code, leveraged stale order blocks to siphon BTC before the network could re‑balance. 🦈
Operators must execute ./btcpay-down.sh now to seal the breach; every minute of delay compounds exposure. 📌 Updating to ≥2.4.2 restores the defensive order‑flow shield and re‑establishes the institutional liquidity buffer. ⚡
💬 Are you running the latest BTCPay version or still on legacy code? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #BTCPay #Security #CryptoNews
🚀 🔥
5

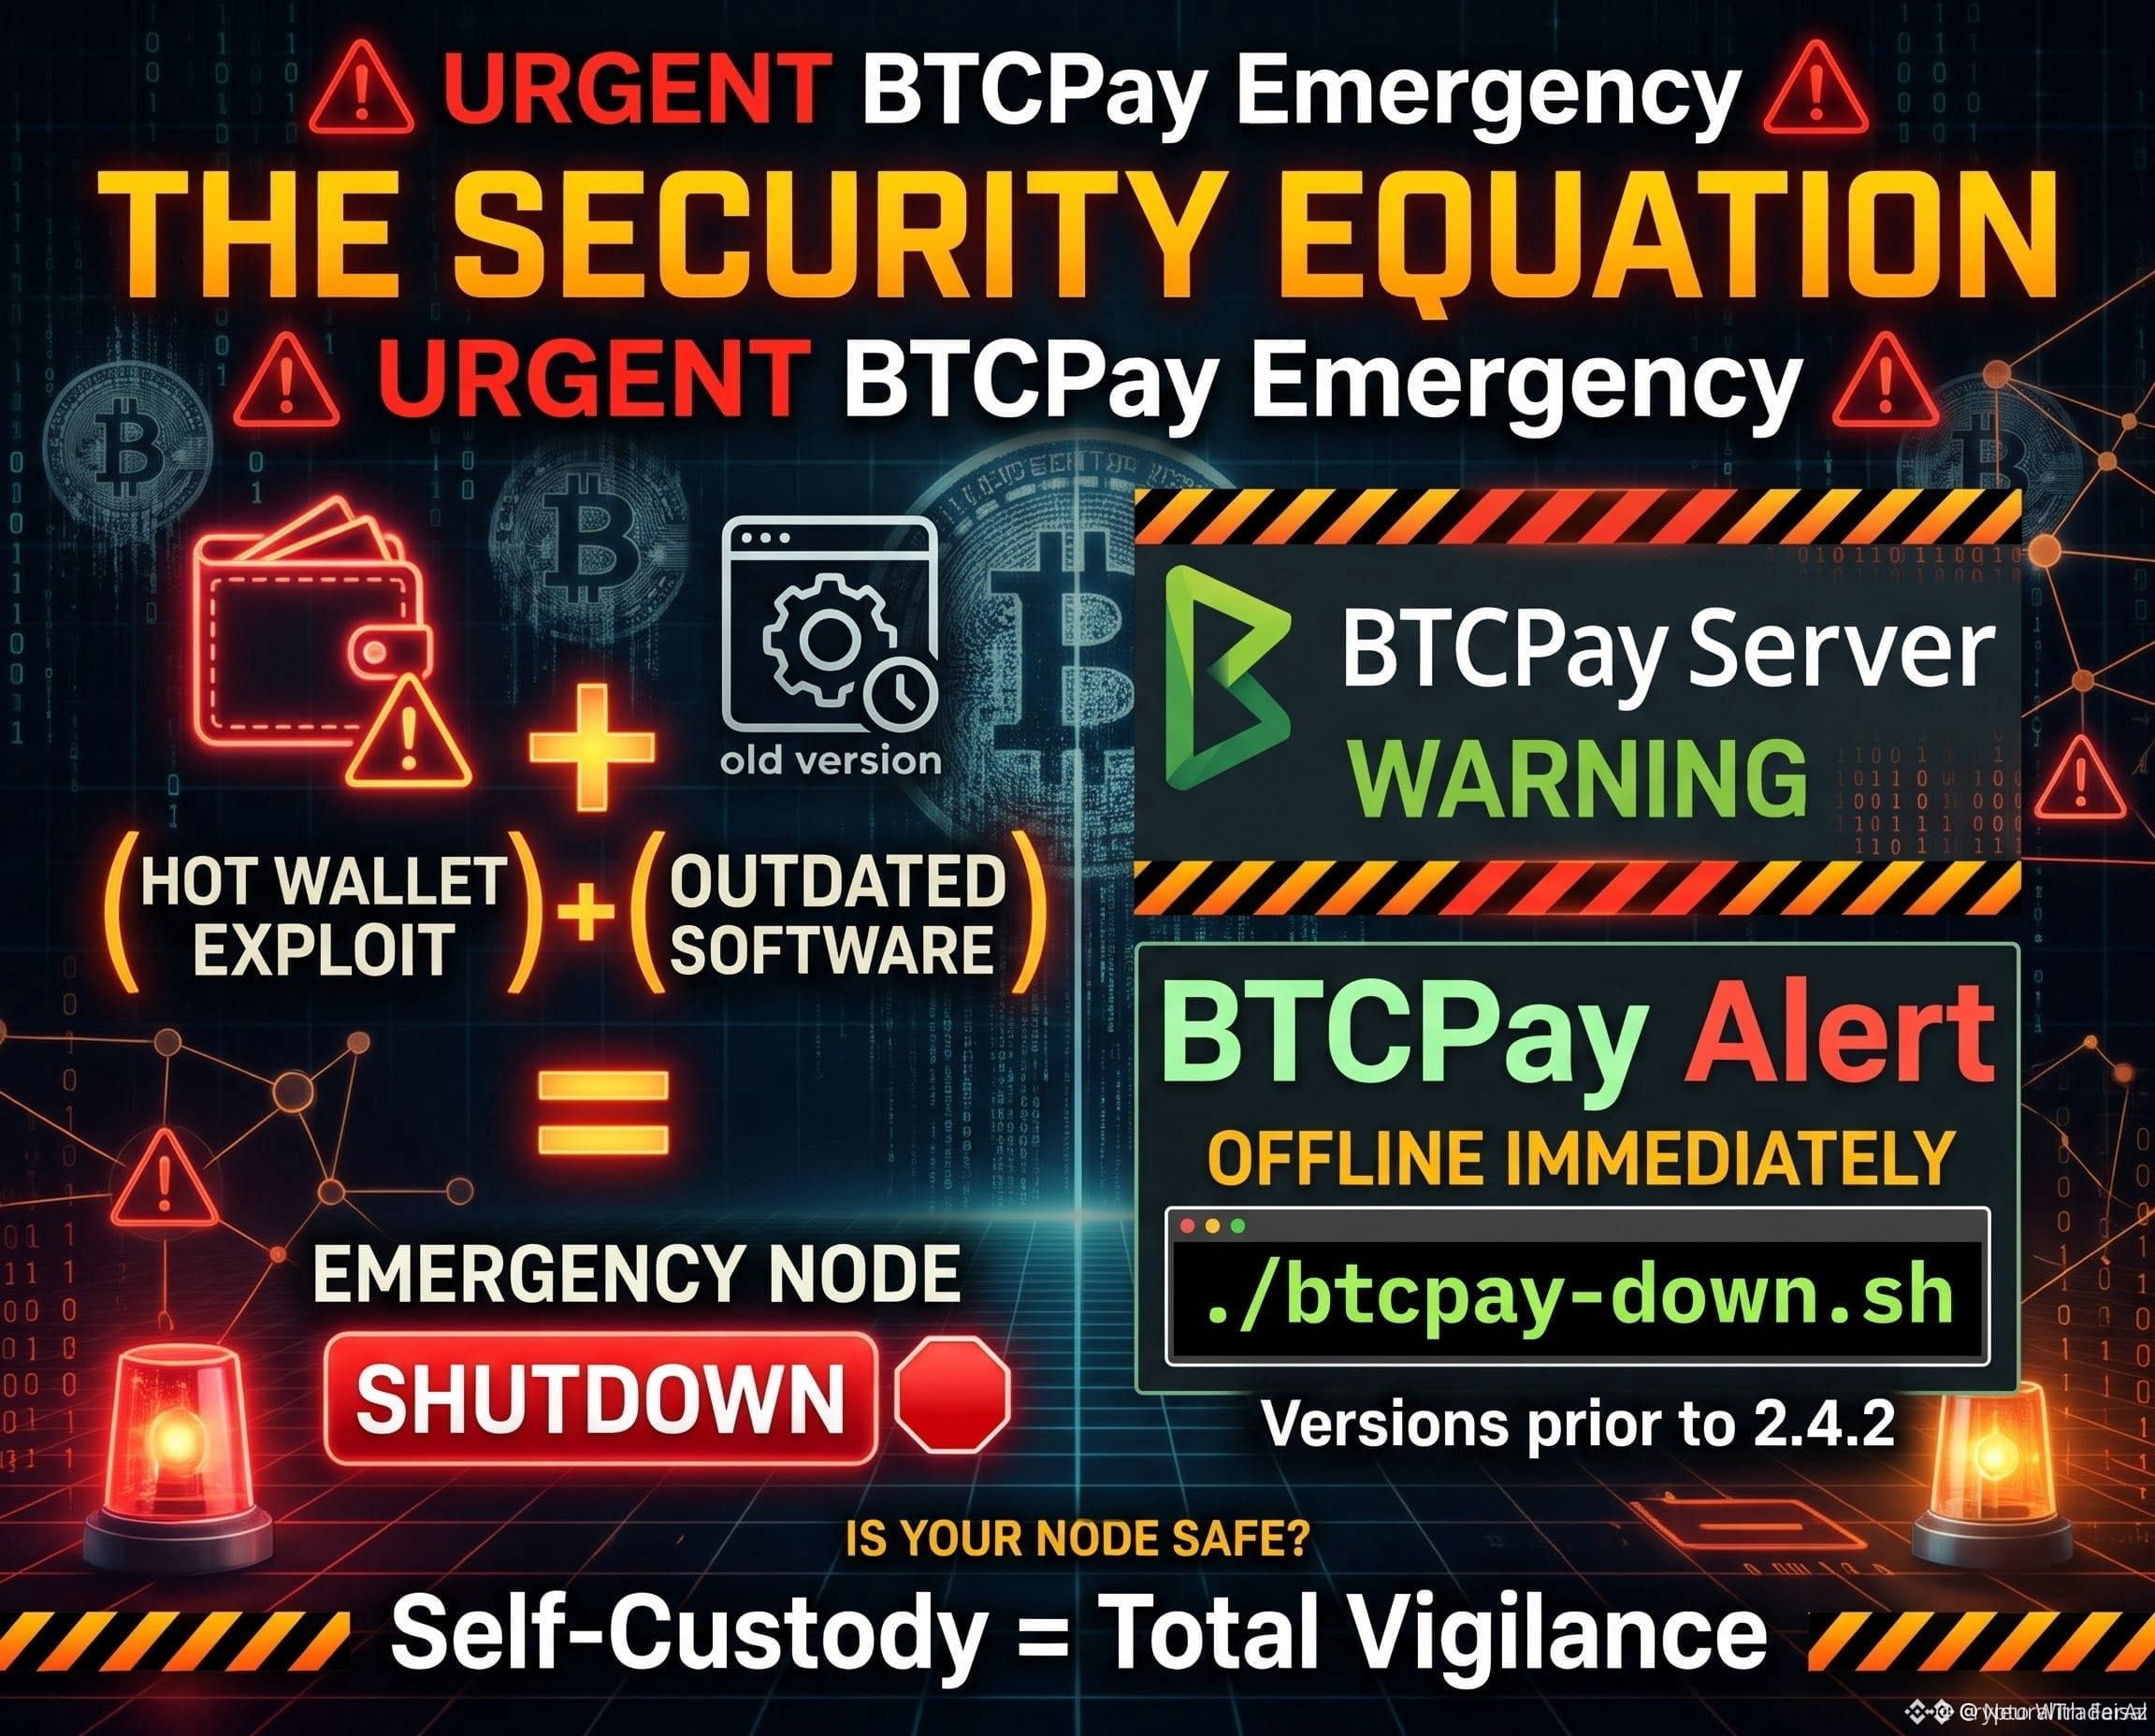
🚨 L’ÉQUATION DE LA SÉCURITÉ : urgence BTCPay 🚨#btcpayserverurgesoperatorstoshutdowninstances Décryptons cette alerte crypto urgente avec des maths toutes simples 🧮👇
(Exploitation d’un portefeuille chaud) + (Logiciel obsolète) = Arrêt d’urgence du nœud 🛑
Les éléments en jeu :
(Le déclencheur) = BTCPay Server a émis un avertissement d’arrêt d’urgence le 1er novembre, après que des signalements ont révélé que des attaquants étaient en train de dérober activement des bitcoins dans des portefeuilles chauds connectés. La cause exacte et l’ampleur totale de l’incident font toujours l’objet d’une enquête.
Le point essentiel :
(Les conséquences) ➔ Le projet a vivement recommandé aux opérateurs d’exécuter immédiatement la commande ./btcpay-down.sh afin de mettre leurs instances hors ligne. Les compromissions signalées ont été spécifiquement liées aux versions du logiciel antérieures à la 2.4.2.
En résumé :
L’autogarde de ses fonds offre une liberté absolue, mais exige une vigilance absolue. Cette attaque est survenue trois jours seulement après qu’un audit de sécurité assisté par IA a permis de corriger 85 vulnérabilités. Si vous gérez votre propre infrastructure de paiement, retarder une mise à jour critique d’un nœud peut vous coûter instantanément tout ce que vous avez.
Maintenez-vous rigoureusement votre infrastructure auto-hébergée à jour, ou est-il plus sûr de s’en tenir au stockage à froid ? ❓👇💬
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$ZEC
{future}(ZECUSDT)
#Bitcoin #BTCPay #CryptoSecurity #CryptoNews
🚨 L’ÉQUATION DE LA SÉCURITÉ : urgence BTCPay 🚨#btcpayserverurgesoperatorstoshutdowninstances Décryptons cette alerte crypto urgente avec des maths toutes simples 🧮👇
(Exploitation d’un portefeuille chaud) + (Logiciel obsolète) = Arrêt d’urgence du nœud 🛑
Les éléments en jeu :
(Le déclencheur) = BTCPay Server a émis un avertissement d’arrêt d’urgence le 1er novembre, après que des signalements ont révélé que des attaquants étaient en train de dérober activement des bitcoins dans des portefeuilles chauds connectés. La cause exacte et l’ampleur totale de l’incident font toujours l’objet d’une enquête.
Le point essentiel :
(Les conséquences) ➔ Le projet a vivement recommandé aux opérateurs d’exécuter immédiatement la commande ./btcpay-down.sh afin de mettre leurs instances hors ligne. Les compromissions signalées ont été spécifiquement liées aux versions du logiciel antérieures à la 2.4.2.
En résumé :
L’autogarde de ses fonds offre une liberté absolue, mais exige une vigilance absolue. Cette attaque est survenue trois jours seulement après qu’un audit de sécurité assisté par IA a permis de corriger 85 vulnérabilités. Si vous gérez votre propre infrastructure de paiement, retarder une mise à jour critique d’un nœud peut vous coûter instantanément tout ce que vous avez.
Maintenez-vous rigoureusement votre infrastructure auto-hébergée à jour, ou est-il plus sûr de s’en tenir au stockage à froid ? ❓👇💬
$BTC
$ETH
$ZEC
#Bitcoin #BTCPay #CryptoSecurity #CryptoNews
(Exploitation d’un portefeuille chaud) + (Logiciel obsolète) = Arrêt d’urgence du nœud 🛑
Les éléments en jeu :
(Le déclencheur) = BTCPay Server a émis un avertissement d’arrêt d’urgence le 1er novembre, après que des signalements ont révélé que des attaquants étaient en train de dérober activement des bitcoins dans des portefeuilles chauds connectés. La cause exacte et l’ampleur totale de l’incident font toujours l’objet d’une enquête.
Le point essentiel :
(Les conséquences) ➔ Le projet a vivement recommandé aux opérateurs d’exécuter immédiatement la commande ./btcpay-down.sh afin de mettre leurs instances hors ligne. Les compromissions signalées ont été spécifiquement liées aux versions du logiciel antérieures à la 2.4.2.
En résumé :
L’autogarde de ses fonds offre une liberté absolue, mais exige une vigilance absolue. Cette attaque est survenue trois jours seulement après qu’un audit de sécurité assisté par IA a permis de corriger 85 vulnérabilités. Si vous gérez votre propre infrastructure de paiement, retarder une mise à jour critique d’un nœud peut vous coûter instantanément tout ce que vous avez.
Maintenez-vous rigoureusement votre infrastructure auto-hébergée à jour, ou est-il plus sûr de s’en tenir au stockage à froid ? ❓👇💬
$BTC
$ETH
$ZEC
#Bitcoin #BTCPay #CryptoSecurity #CryptoNews
217
·
--
Après l’alerte générale demandant d’arrêter les serveurs, l’équipe BTCPay a précisé que l’attaque signalée concernait les versions 2.4.1 et antérieures ; elle n’a reçu aucun signalement fiable de retraits sur la version 2.4.7 à ce jour. Elle n’a communiqué ni le montant des pertes ni la manière dont l’attaquant a obtenu l’accès. Vérifiez votre version ? 🛡️₿🔎 $BTC #BTCPay #Bitcoin
Après l’alerte générale demandant d’arrêter les serveurs, l’équipe BTCPay a précisé que l’attaque signalée concernait les versions 2.4.1 et antérieures ; elle n’a reçu aucun signalement fiable de retraits sur la version 2.4.7 à ce jour. Elle n’a communiqué ni le montant des pertes ni la manière dont l’attaquant a obtenu l’accès. Vérifiez votre version ? 🛡️₿🔎 $BTC #BTCPay #Bitcoin
108

·
--
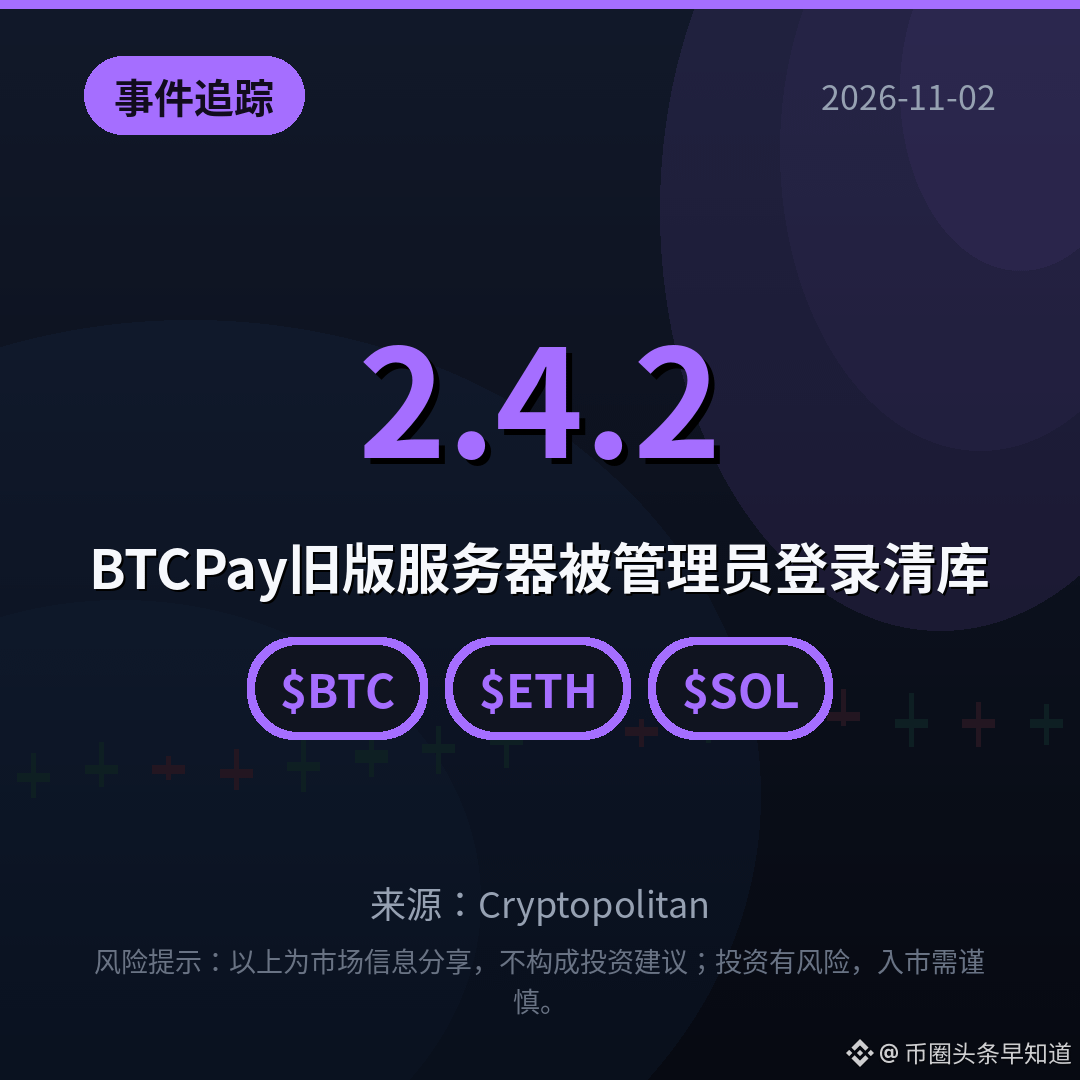
【Suivi de l’incident】Un ancien serveur BTCPay a été vidé après une connexion administrateur
L’incident connaît un nouveau développement : le fondateur de BTCPay indique que le balayage du portefeuille chaud concerne les versions antérieures à la 2.4.2. L’attaquant s’est connecté en tant qu’administrateur ; la méthode utilisée fait toujours l’objet d’une enquête. Aucun signalement crédible de vol n’a été confirmé pour la version 2.4.7. Les opérateurs ayant effectué la mise à niveau vers la 2.4.2 n’ont pas à s’inquiéter, mais il est déconseillé de conserver longtemps des sommes importantes dans un portefeuille chaud. Avez-vous vérifié votre version ?
$BTC $ETH $SOL
#比特币 #BTCPay #AlerteDeSécurité
(Source : Cryptopolitan)⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
【Suivi de l’incident】Un ancien serveur BTCPay a été vidé après une connexion administrateur
L’incident connaît un nouveau développement : le fondateur de BTCPay indique que le balayage du portefeuille chaud concerne les versions antérieures à la 2.4.2. L’attaquant s’est connecté en tant qu’administrateur ; la méthode utilisée fait toujours l’objet d’une enquête. Aucun signalement crédible de vol n’a été confirmé pour la version 2.4.7. Les opérateurs ayant effectué la mise à niveau vers la 2.4.2 n’ont pas à s’inquiéter, mais il est déconseillé de conserver longtemps des sommes importantes dans un portefeuille chaud. Avez-vous vérifié votre version ?
$BTC $ETH $SOL
#比特币 #BTCPay #AlerteDeSécurité
(Source : Cryptopolitan)⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
L’incident connaît un nouveau développement : le fondateur de BTCPay indique que le balayage du portefeuille chaud concerne les versions antérieures à la 2.4.2. L’attaquant s’est connecté en tant qu’administrateur ; la méthode utilisée fait toujours l’objet d’une enquête. Aucun signalement crédible de vol n’a été confirmé pour la version 2.4.7. Les opérateurs ayant effectué la mise à niveau vers la 2.4.2 n’ont pas à s’inquiéter, mais il est déconseillé de conserver longtemps des sommes importantes dans un portefeuille chaud. Avez-vous vérifié votre version ?
$BTC $ETH $SOL
#比特币 #BTCPay #AlerteDeSécurité
(Source : Cryptopolitan)⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
4
·
--
Portefeuilles chauds BTCPay vidés : les versions 2.4.1 et antérieures concernées, le projet recommande de mettre les serveurs hors ligneBTCPay Server demande d’urgence aux commerçants de mettre leurs serveurs hors ligne. Le projet a reçu dimanche des signalements de portefeuilles chauds vidés, puis a confirmé que l’attaque visait la version 2.4.1, publiée le 23 juillet 2026, et les versions antérieures. Aucun signalement crédible de vol de cryptomonnaies ne concerne pour l’instant la dernière version, la 2.4.7 (Decrypt, Cointelegraph, 1er et 2 novembre). Les attaquants se sont connectés aux serveurs compromis avec des privilèges d’administrateur. Le projet n’a pas encore communiqué le nombre de commerçants concernés ni le montant des pertes.
La version 2.4.7, publiée jeudi en urgence, corrige une vulnérabilité critique et plusieurs vulnérabilités de gravité moyenne, détectées par le scanner d’Anthropic. On ignore encore si l’attaque a exploité ces vulnérabilités. Les modes d’auto-hébergement et de portefeuille chaud stockent les clés privées sur des serveurs connectés à Internet : la compromission d’un seul point peut donc entraîner directement des pertes financières. Le réseau Bitcoin lui-même n’est pas considéré comme vulnérable.
Portefeuilles chauds BTCPay vidés : les versions 2.4.1 et antérieures concernées, le projet recommande de mettre les serveurs hors ligne
BTCPay Server demande d’urgence aux commerçants de mettre leurs serveurs hors ligne. Le projet a reçu dimanche des signalements de portefeuilles chauds vidés, puis a confirmé que l’attaque visait la version 2.4.1, publiée le 23 juillet 2026, et les versions antérieures. Aucun signalement crédible de vol de cryptomonnaies ne concerne pour l’instant la dernière version, la 2.4.7 (Decrypt, Cointelegraph, 1er et 2 novembre). Les attaquants se sont connectés aux serveurs compromis avec des privilèges d’administrateur. Le projet n’a pas encore communiqué le nombre de commerçants concernés ni le montant des pertes.
La version 2.4.7, publiée jeudi en urgence, corrige une vulnérabilité critique et plusieurs vulnérabilités de gravité moyenne, détectées par le scanner d’Anthropic. On ignore encore si l’attaque a exploité ces vulnérabilités. Les modes d’auto-hébergement et de portefeuille chaud stockent les clés privées sur des serveurs connectés à Internet : la compromission d’un seul point peut donc entraîner directement des pertes financières. Le réseau Bitcoin lui-même n’est pas considéré comme vulnérable.
La version 2.4.7, publiée jeudi en urgence, corrige une vulnérabilité critique et plusieurs vulnérabilités de gravité moyenne, détectées par le scanner d’Anthropic. On ignore encore si l’attaque a exploité ces vulnérabilités. Les modes d’auto-hébergement et de portefeuille chaud stockent les clés privées sur des serveurs connectés à Internet : la compromission d’un seul point peut donc entraîner directement des pertes financières. Le réseau Bitcoin lui-même n’est pas considéré comme vulnérable.
51
·
--
Marchands, ne dormez pas : BTCPay lance un appel d’urgence en pleine nuit, les portefeuilles chauds sont en train d’être vidés
Le 1er novembre à 22:25 UTC, l’équipe officielle de BTCPay a lancé un avertissement : des attaquants non autorisés sont en train de vider des portefeuilles chauds. Elle recommande d’arrêter les serveurs avec ./btcpay-down.sh le temps d’enquêter.
Environ deux heures plus tard, le fondateur Dorier a ajouté que les systèmes concernés seraient tous d’anciennes versions antérieures à la 2.4.2. Les attaquants auraient obtenu des droits d’administrateur, mais le mode d’intrusion n’a pas encore été établi.
Les propres serveurs de l’équipe, qui tournent sous la version 2.4.7, n’ont pas été touchés, mais elle n’a pas affirmé que la nouvelle version était forcément sûre. À ce jour, ni le montant des pertes ni le nombre de commerçants concernés n’ont été communiqués.
Ce qui me semble le plus rageant, c’est que les correctifs étaient disponibles depuis longtemps, mais que les serveurs n’avaient pas été mis à jour : la version 2.4.7 du 29 octobre corrigeait 85 problèmes, et la version 2.4.2 d’août avait aussi corrigé une vulnérabilité exploitée. Mais en auto-hébergement, personne ne clique sur le bouton de mise à jour à votre place.
Les graines des portefeuilles chauds sont stockées sur des serveurs connectés à Internet, et la documentation officielle elle-même affiche un avertissement « DANGER » : quiconque parvient à s’y introduire peut directement transférer les fonds.
Si vous utilisez BTCPay, arrêtez d’abord le serveur comme le recommande l’équipe officielle. Ne pariez pas sur le fait que « j’ai la nouvelle version » ; attendez qu’elle confirme le mode d’intrusion et donne des consignes de redémarrage avant d’agir.
Ce jugement ne sera réfuté que si l’équipe annonce officiellement avoir identifié le mode d’intrusion, précisé les versions concernées et levé la consigne d’arrêt.
Pour encaisser en auto-hébergement, préférez-vous la commodité d’un portefeuille chaud ou la tranquillité d’un portefeuille froid ?
$BTC $ETH $SOL
#BTCPay #SécuritéBitcoin
Marchands, ne dormez pas : BTCPay lance un appel d’urgence en pleine nuit, les portefeuilles chauds sont en train d’être vidés
Le 1er novembre à 22:25 UTC, l’équipe officielle de BTCPay a lancé un avertissement : des attaquants non autorisés sont en train de vider des portefeuilles chauds. Elle recommande d’arrêter les serveurs avec ./btcpay-down.sh le temps d’enquêter.
Environ deux heures plus tard, le fondateur Dorier a ajouté que les systèmes concernés seraient tous d’anciennes versions antérieures à la 2.4.2. Les attaquants auraient obtenu des droits d’administrateur, mais le mode d’intrusion n’a pas encore été établi.
Les propres serveurs de l’équipe, qui tournent sous la version 2.4.7, n’ont pas été touchés, mais elle n’a pas affirmé que la nouvelle version était forcément sûre. À ce jour, ni le montant des pertes ni le nombre de commerçants concernés n’ont été communiqués.
Ce qui me semble le plus rageant, c’est que les correctifs étaient disponibles depuis longtemps, mais que les serveurs n’avaient pas été mis à jour : la version 2.4.7 du 29 octobre corrigeait 85 problèmes, et la version 2.4.2 d’août avait aussi corrigé une vulnérabilité exploitée. Mais en auto-hébergement, personne ne clique sur le bouton de mise à jour à votre place.
Les graines des portefeuilles chauds sont stockées sur des serveurs connectés à Internet, et la documentation officielle elle-même affiche un avertissement « DANGER » : quiconque parvient à s’y introduire peut directement transférer les fonds.
Si vous utilisez BTCPay, arrêtez d’abord le serveur comme le recommande l’équipe officielle. Ne pariez pas sur le fait que « j’ai la nouvelle version » ; attendez qu’elle confirme le mode d’intrusion et donne des consignes de redémarrage avant d’agir.
Ce jugement ne sera réfuté que si l’équipe annonce officiellement avoir identifié le mode d’intrusion, précisé les versions concernées et levé la consigne d’arrêt.
Pour encaisser en auto-hébergement, préférez-vous la commodité d’un portefeuille chaud ou la tranquillité d’un portefeuille froid ?
$BTC $ETH $SOL
#BTCPay #SécuritéBitcoin
Le 1er novembre à 22:25 UTC, l’équipe officielle de BTCPay a lancé un avertissement : des attaquants non autorisés sont en train de vider des portefeuilles chauds. Elle recommande d’arrêter les serveurs avec ./btcpay-down.sh le temps d’enquêter.
Environ deux heures plus tard, le fondateur Dorier a ajouté que les systèmes concernés seraient tous d’anciennes versions antérieures à la 2.4.2. Les attaquants auraient obtenu des droits d’administrateur, mais le mode d’intrusion n’a pas encore été établi.
Les propres serveurs de l’équipe, qui tournent sous la version 2.4.7, n’ont pas été touchés, mais elle n’a pas affirmé que la nouvelle version était forcément sûre. À ce jour, ni le montant des pertes ni le nombre de commerçants concernés n’ont été communiqués.
Ce qui me semble le plus rageant, c’est que les correctifs étaient disponibles depuis longtemps, mais que les serveurs n’avaient pas été mis à jour : la version 2.4.7 du 29 octobre corrigeait 85 problèmes, et la version 2.4.2 d’août avait aussi corrigé une vulnérabilité exploitée. Mais en auto-hébergement, personne ne clique sur le bouton de mise à jour à votre place.
Les graines des portefeuilles chauds sont stockées sur des serveurs connectés à Internet, et la documentation officielle elle-même affiche un avertissement « DANGER » : quiconque parvient à s’y introduire peut directement transférer les fonds.
Si vous utilisez BTCPay, arrêtez d’abord le serveur comme le recommande l’équipe officielle. Ne pariez pas sur le fait que « j’ai la nouvelle version » ; attendez qu’elle confirme le mode d’intrusion et donne des consignes de redémarrage avant d’agir.
Ce jugement ne sera réfuté que si l’équipe annonce officiellement avoir identifié le mode d’intrusion, précisé les versions concernées et levé la consigne d’arrêt.
Pour encaisser en auto-hébergement, préférez-vous la commodité d’un portefeuille chaud ou la tranquillité d’un portefeuille froid ?
$BTC $ETH $SOL
#BTCPay #SécuritéBitcoin
1
486


·
--
Je vois passer BTCPay / TokenPost : plusieurs signalements font état de portefeuilles chauds vidés sans autorisation sur BTCPay Server, l’outil open source de paiement auto-hébergé. Le 1er novembre, l’équipe a demandé à tout le monde de commencer par arrêter son instance avec ./btcpay-down.sh.
À retenir : l’enquête a ensuite réduit le vecteur d’attaque aux versions 2.4.1 (2026-07-23) et antérieures ; aucun signalement crédible de vol n’a pour l’instant concerné les utilisateurs de la dernière version, la 2.4.7. Le fondateur indique que les attaquants se sont connectés en tant qu’administrateurs sur les instances touchées ; la façon dont ils ont obtenu ces droits fait encore l’objet d’une enquête. Le montant des pertes et le nombre d’instances concernées n’ont pas été divulgués. Des hébergeurs comme LunaNode ont déjà arrêté automatiquement les anciennes versions.
En août, une première vague d’attaques avait déjà exploité une faille dans les identifiants LND des versions antérieures à <2.4.2 — ne gardez pas dans un portefeuille chaud plus que ce que vous pouvez vous permettre de perdre.
#BTC #安全 #BTCPay
Je vois passer BTCPay / TokenPost : plusieurs signalements font état de portefeuilles chauds vidés sans autorisation sur BTCPay Server, l’outil open source de paiement auto-hébergé. Le 1er novembre, l’équipe a demandé à tout le monde de commencer par arrêter son instance avec ./btcpay-down.sh.
À retenir : l’enquête a ensuite réduit le vecteur d’attaque aux versions 2.4.1 (2026-07-23) et antérieures ; aucun signalement crédible de vol n’a pour l’instant concerné les utilisateurs de la dernière version, la 2.4.7. Le fondateur indique que les attaquants se sont connectés en tant qu’administrateurs sur les instances touchées ; la façon dont ils ont obtenu ces droits fait encore l’objet d’une enquête. Le montant des pertes et le nombre d’instances concernées n’ont pas été divulgués. Des hébergeurs comme LunaNode ont déjà arrêté automatiquement les anciennes versions.
En août, une première vague d’attaques avait déjà exploité une faille dans les identifiants LND des versions antérieures à <2.4.2 — ne gardez pas dans un portefeuille chaud plus que ce que vous pouvez vous permettre de perdre.
#BTC #安全 #BTCPay
À retenir : l’enquête a ensuite réduit le vecteur d’attaque aux versions 2.4.1 (2026-07-23) et antérieures ; aucun signalement crédible de vol n’a pour l’instant concerné les utilisateurs de la dernière version, la 2.4.7. Le fondateur indique que les attaquants se sont connectés en tant qu’administrateurs sur les instances touchées ; la façon dont ils ont obtenu ces droits fait encore l’objet d’une enquête. Le montant des pertes et le nombre d’instances concernées n’ont pas été divulgués. Des hébergeurs comme LunaNode ont déjà arrêté automatiquement les anciennes versions.
En août, une première vague d’attaques avait déjà exploité une faille dans les identifiants LND des versions antérieures à <2.4.2 — ne gardez pas dans un portefeuille chaud plus que ce que vous pouvez vous permettre de perdre.
#BTC #安全 #BTCPay
63
·
--
**CHOC ! VOTRE PORTEFEUILLE BITCOIN EST-IL EN DANGER ? BTCPay LANCE UNE ALERTE URGENTE !**
La communauté crypto ne peut absolument pas passer à côté de cette actualité brûlante, qui pourrait avoir un impact direct sur les actifs de tous ceux qui utilisent des outils de paiement Bitcoin en autogestion !
Voici un bref résumé des points essentiels à connaître :
* **BTCPay Server**, un projet open source proposant un outil de paiement Bitcoin très populaire, vient de lancer une **alerte urgente** à ses utilisateurs.
* Le projet appelle ainsi sa communauté d’utilisateurs à **ÉTEINDRE IMMÉDIATEMENT** leurs serveurs, après avoir reçu de nombreux signalements de **portefeuilles Bitcoin vidés (drained wallets)** dans des circonstances suspectes.
* Le projet mène actuellement une enquête, mais son fondateur indique que les premiers signalements semblent concerner les versions de BTCPay Server antérieures à la 2.4.2. Aucun chiffre officiel sur les pertes ni aucune annonce concernant un correctif spécifique n’ont été communiqués pour le moment.
---
**Mon point de vue personnel :**
Cet incident nous rappelle de manière coûteuse et alarmante l’importance d’une **sécurité absolue** dans l’univers crypto, en particulier lorsque nous utilisons des outils open source ou que nous gérons nous-mêmes nos actifs. Même si cette actualité n’a pas d’impact direct sur le prix de $BTC à court terme, elle pourrait provoquer une vague passagère d’inquiétude à l’égard des solutions de paiement Bitcoin et des méthodes d’autogestion des portefeuilles.
**La leçon à retenir :** privilégiez toujours la mise à jour de vos logiciels vers leur dernière version, vérifiez soigneusement la provenance de tous les logiciels et ne négligez jamais la sécurité. Pour les utilisateurs de BTCPay Server, il est crucial d’agir rapidement. Le marché privilégiera toujours la transparence et les solutions les plus sûres !
---
Que pensez-vous de cet grave incident de sécurité ? Est-ce un avertissement suffisamment fort pour toute la communauté de l’autogestion des actifs ? Laissez un commentaire et partagez votre avis ci-dessous !
Et n’oubliez pas de cliquer sur **Suivre** sur mon profil Binance Square pour recevoir des analyses approfondies et les dernières actualités du marché crypto !
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
**CHOC ! VOTRE PORTEFEUILLE BITCOIN EST-IL EN DANGER ? BTCPay LANCE UNE ALERTE URGENTE !**
La communauté crypto ne peut absolument pas passer à côté de cette actualité brûlante, qui pourrait avoir un impact direct sur les actifs de tous ceux qui utilisent des outils de paiement Bitcoin en autogestion !
Voici un bref résumé des points essentiels à connaître :
* **BTCPay Server**, un projet open source proposant un outil de paiement Bitcoin très populaire, vient de lancer une **alerte urgente** à ses utilisateurs.
* Le projet appelle ainsi sa communauté d’utilisateurs à **ÉTEINDRE IMMÉDIATEMENT** leurs serveurs, après avoir reçu de nombreux signalements de **portefeuilles Bitcoin vidés (drained wallets)** dans des circonstances suspectes.
* Le projet mène actuellement une enquête, mais son fondateur indique que les premiers signalements semblent concerner les versions de BTCPay Server antérieures à la 2.4.2. Aucun chiffre officiel sur les pertes ni aucune annonce concernant un correctif spécifique n’ont été communiqués pour le moment.
---
**Mon point de vue personnel :**
Cet incident nous rappelle de manière coûteuse et alarmante l’importance d’une **sécurité absolue** dans l’univers crypto, en particulier lorsque nous utilisons des outils open source ou que nous gérons nous-mêmes nos actifs. Même si cette actualité n’a pas d’impact direct sur le prix de $BTC à court terme, elle pourrait provoquer une vague passagère d’inquiétude à l’égard des solutions de paiement Bitcoin et des méthodes d’autogestion des portefeuilles.
**La leçon à retenir :** privilégiez toujours la mise à jour de vos logiciels vers leur dernière version, vérifiez soigneusement la provenance de tous les logiciels et ne négligez jamais la sécurité. Pour les utilisateurs de BTCPay Server, il est crucial d’agir rapidement. Le marché privilégiera toujours la transparence et les solutions les plus sûres !
---
Que pensez-vous de cet grave incident de sécurité ? Est-ce un avertissement suffisamment fort pour toute la communauté de l’autogestion des actifs ? Laissez un commentaire et partagez votre avis ci-dessous !
Et n’oubliez pas de cliquer sur **Suivre** sur mon profil Binance Square pour recevoir des analyses approfondies et les dernières actualités du marché crypto !
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
La communauté crypto ne peut absolument pas passer à côté de cette actualité brûlante, qui pourrait avoir un impact direct sur les actifs de tous ceux qui utilisent des outils de paiement Bitcoin en autogestion !
Voici un bref résumé des points essentiels à connaître :
* **BTCPay Server**, un projet open source proposant un outil de paiement Bitcoin très populaire, vient de lancer une **alerte urgente** à ses utilisateurs.
* Le projet appelle ainsi sa communauté d’utilisateurs à **ÉTEINDRE IMMÉDIATEMENT** leurs serveurs, après avoir reçu de nombreux signalements de **portefeuilles Bitcoin vidés (drained wallets)** dans des circonstances suspectes.
* Le projet mène actuellement une enquête, mais son fondateur indique que les premiers signalements semblent concerner les versions de BTCPay Server antérieures à la 2.4.2. Aucun chiffre officiel sur les pertes ni aucune annonce concernant un correctif spécifique n’ont été communiqués pour le moment.
---
**Mon point de vue personnel :**
Cet incident nous rappelle de manière coûteuse et alarmante l’importance d’une **sécurité absolue** dans l’univers crypto, en particulier lorsque nous utilisons des outils open source ou que nous gérons nous-mêmes nos actifs. Même si cette actualité n’a pas d’impact direct sur le prix de $BTC à court terme, elle pourrait provoquer une vague passagère d’inquiétude à l’égard des solutions de paiement Bitcoin et des méthodes d’autogestion des portefeuilles.
**La leçon à retenir :** privilégiez toujours la mise à jour de vos logiciels vers leur dernière version, vérifiez soigneusement la provenance de tous les logiciels et ne négligez jamais la sécurité. Pour les utilisateurs de BTCPay Server, il est crucial d’agir rapidement. Le marché privilégiera toujours la transparence et les solutions les plus sûres !
---
Que pensez-vous de cet grave incident de sécurité ? Est-ce un avertissement suffisamment fort pour toute la communauté de l’autogestion des actifs ? Laissez un commentaire et partagez votre avis ci-dessous !
Et n’oubliez pas de cliquer sur **Suivre** sur mon profil Binance Square pour recevoir des analyses approfondies et les dernières actualités du marché crypto !
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
31
·
--
【Flash marché】Le portefeuille chaud de BTCPay vidé, l’équipe recommande d’éteindre les serveurs
Le système open source de réception de paiements en bitcoins BTCPay Server a lancé une alerte : après avoir reçu des signalements de commerçants, l’équipe indique que des fonds ont été transférés sans autorisation depuis des portefeuilles chauds hébergés sur des serveurs autogérés. Elle demande aux opérateurs d’éteindre leurs serveurs en attendant les vérifications. L’enquête préliminaire porte sur les versions 2.4.1 et antérieures. Aucun signalement fiable de victime n’a été reçu à ce jour pour la version 2.4.7. Le montant dérobé et le nombre de victimes n’ont pas encore été communiqués. Les commerçants qui hébergent eux-mêmes leur serveur ont-ils vérifié leur version ?
$BTC $ETH $SOL
#市场快讯 #BTCPay #Bitcoin
(Source : ABMedia)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
【Flash marché】Le portefeuille chaud de BTCPay vidé, l’équipe recommande d’éteindre les serveurs
Le système open source de réception de paiements en bitcoins BTCPay Server a lancé une alerte : après avoir reçu des signalements de commerçants, l’équipe indique que des fonds ont été transférés sans autorisation depuis des portefeuilles chauds hébergés sur des serveurs autogérés. Elle demande aux opérateurs d’éteindre leurs serveurs en attendant les vérifications. L’enquête préliminaire porte sur les versions 2.4.1 et antérieures. Aucun signalement fiable de victime n’a été reçu à ce jour pour la version 2.4.7. Le montant dérobé et le nombre de victimes n’ont pas encore été communiqués. Les commerçants qui hébergent eux-mêmes leur serveur ont-ils vérifié leur version ?
$BTC $ETH $SOL
#市场快讯 #BTCPay #Bitcoin
(Source : ABMedia)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
Le système open source de réception de paiements en bitcoins BTCPay Server a lancé une alerte : après avoir reçu des signalements de commerçants, l’équipe indique que des fonds ont été transférés sans autorisation depuis des portefeuilles chauds hébergés sur des serveurs autogérés. Elle demande aux opérateurs d’éteindre leurs serveurs en attendant les vérifications. L’enquête préliminaire porte sur les versions 2.4.1 et antérieures. Aucun signalement fiable de victime n’a été reçu à ce jour pour la version 2.4.7. Le montant dérobé et le nombre de victimes n’ont pas encore été communiqués. Les commerçants qui hébergent eux-mêmes leur serveur ont-ils vérifié leur version ?
$BTC $ETH $SOL
#市场快讯 #BTCPay #Bitcoin
(Source : ABMedia)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
111

À propos de BTCPay, certains crient déjà : « Encore une faille, le BTC va tomber à 50 000 ». Mec, commence par comprendre ce qui a été compromis.
La déclaration officielle tient en une phrase : des fonds ont été transférés sans autorisation depuis les portefeuilles chauds de plusieurs instances BTCPay auto-hébergées. Tous les opérateurs doivent immédiatement lancer ./btcpay-down.sh pour éteindre leurs serveurs et attendre les conclusions de l’enquête. Aucun montant de pertes n’a été communiqué, aucune cause identifiée, aucune version affectée précisée, aucun correctif publié.
Le point important, ce sont les mots « portefeuille chaud ». Un portefeuille chaud BTCPay, c’est une seed stockée sur un serveur connecté à Internet 24 h/24, pour qu’il puisse signer les transactions lui-même. Quiconque obtient les droits d’administration de cette machine peut accéder aux fonds. Les commerçants qui utilisent uniquement un xpub en mode watch-only n’ont aucune clé privée utilisable sur leur serveur. Les solutions comme BTCPay Lite, qui utilisent un portefeuille externe, ne sont pas non plus concernées.
Donc, ce n’est pas le Bitcoin qui a un problème : c’est toute une série de petits commerçants qui gardent l’argent de la caisse comme s’il s’agissait d’un coffre-fort. « Auto-hébergé » ne signifie pas « sécurisé ». Laisser ses clés privées sur une machine accessible depuis Internet, c’est presque comme oublier son portefeuille dans un cybercafé.
Ceux qui profitent d’un incident concernant un outil de paiement pour crier que le BTC va être divisé par deux ne comprennent rien, ou cherchent à vous faire vendre dans la panique. Si vous acceptez des paiements avec BTCPay : éteignez d’abord le serveur, transférez les fonds vers un portefeuille froid et, à l’avenir, utilisez le mode watch-only pour les paiements. Ne laissez dans le portefeuille chaud que de quoi rendre la monnaie.
#BTCPay #Sécurité
À propos de BTCPay, certains crient déjà : « Encore une faille, le BTC va tomber à 50 000 ». Mec, commence par comprendre ce qui a été compromis.
La déclaration officielle tient en une phrase : des fonds ont été transférés sans autorisation depuis les portefeuilles chauds de plusieurs instances BTCPay auto-hébergées. Tous les opérateurs doivent immédiatement lancer ./btcpay-down.sh pour éteindre leurs serveurs et attendre les conclusions de l’enquête. Aucun montant de pertes n’a été communiqué, aucune cause identifiée, aucune version affectée précisée, aucun correctif publié.
Le point important, ce sont les mots « portefeuille chaud ». Un portefeuille chaud BTCPay, c’est une seed stockée sur un serveur connecté à Internet 24 h/24, pour qu’il puisse signer les transactions lui-même. Quiconque obtient les droits d’administration de cette machine peut accéder aux fonds. Les commerçants qui utilisent uniquement un xpub en mode watch-only n’ont aucune clé privée utilisable sur leur serveur. Les solutions comme BTCPay Lite, qui utilisent un portefeuille externe, ne sont pas non plus concernées.
Donc, ce n’est pas le Bitcoin qui a un problème : c’est toute une série de petits commerçants qui gardent l’argent de la caisse comme s’il s’agissait d’un coffre-fort. « Auto-hébergé » ne signifie pas « sécurisé ». Laisser ses clés privées sur une machine accessible depuis Internet, c’est presque comme oublier son portefeuille dans un cybercafé.
Ceux qui profitent d’un incident concernant un outil de paiement pour crier que le BTC va être divisé par deux ne comprennent rien, ou cherchent à vous faire vendre dans la panique. Si vous acceptez des paiements avec BTCPay : éteignez d’abord le serveur, transférez les fonds vers un portefeuille froid et, à l’avenir, utilisez le mode watch-only pour les paiements. Ne laissez dans le portefeuille chaud que de quoi rendre la monnaie.
#BTCPay #Sécurité
La déclaration officielle tient en une phrase : des fonds ont été transférés sans autorisation depuis les portefeuilles chauds de plusieurs instances BTCPay auto-hébergées. Tous les opérateurs doivent immédiatement lancer ./btcpay-down.sh pour éteindre leurs serveurs et attendre les conclusions de l’enquête. Aucun montant de pertes n’a été communiqué, aucune cause identifiée, aucune version affectée précisée, aucun correctif publié.
Le point important, ce sont les mots « portefeuille chaud ». Un portefeuille chaud BTCPay, c’est une seed stockée sur un serveur connecté à Internet 24 h/24, pour qu’il puisse signer les transactions lui-même. Quiconque obtient les droits d’administration de cette machine peut accéder aux fonds. Les commerçants qui utilisent uniquement un xpub en mode watch-only n’ont aucune clé privée utilisable sur leur serveur. Les solutions comme BTCPay Lite, qui utilisent un portefeuille externe, ne sont pas non plus concernées.
Donc, ce n’est pas le Bitcoin qui a un problème : c’est toute une série de petits commerçants qui gardent l’argent de la caisse comme s’il s’agissait d’un coffre-fort. « Auto-hébergé » ne signifie pas « sécurisé ». Laisser ses clés privées sur une machine accessible depuis Internet, c’est presque comme oublier son portefeuille dans un cybercafé.
Ceux qui profitent d’un incident concernant un outil de paiement pour crier que le BTC va être divisé par deux ne comprennent rien, ou cherchent à vous faire vendre dans la panique. Si vous acceptez des paiements avec BTCPay : éteignez d’abord le serveur, transférez les fonds vers un portefeuille froid et, à l’avenir, utilisez le mode watch-only pour les paiements. Ne laissez dans le portefeuille chaud que de quoi rendre la monnaie.
#BTCPay #Sécurité
236

·
--
Alerte de BTCPay Server : des portefeuilles chauds obsolètes visés par une attaque et vidés de leurs fonds
L’infrastructure de paiement open source BTCPay Server a lancé une alerte de sécurité, exhortant les opérateurs à arrêter immédiatement leurs serveurs et à les mettre à niveau. Cette mise en garde fait suite à des attaques ciblées de pirates informatiques contre des nœuds utilisant des logiciels obsolètes, dont les portefeuilles chauds ont été vidés de leurs fonds.
Selon Cointelegraph, l’équipe de BTCPay Server a exhorté les opérateurs à arrêter leurs serveurs après avoir reçu plusieurs signalements d’« attaquants non autorisés vidant des fonds ». Il ne s’agit pas d’un simple avis de mise à jour, mais d’une mesure d’urgence en réponse à des pertes bien réelles en cours.
Pourquoi cet incident mérite-t-il l’attention ? Parce que BTCPay Server joue le rôle de « couche de paiement autogérée » dans l’écosystème crypto : de nombreux commerçants et nœuds communautaires s’en servent pour recevoir et gérer des bitcoins. Le système ne présente aucun risque centralisé lié à la détention de clés privées par un tiers, mais les nœuds qui ne sont pas à jour peuvent devenir des cibles privilégiées pour les attaquants. Le problème ne vient pas d’une faille au niveau du protocole, mais du respect des bonnes pratiques d’exploitation : des logiciels obsolètes et des correctifs installés trop tard exposent les portefeuilles chauds au risque d’être vidés à la suite d’une attaque ciblée.
Sur le plan technique, les portefeuilles chauds présentent davantage de risques parce qu’ils doivent rester en ligne pour faciliter les paiements. Si un point de terminaison logiciel comporte une vulnérabilité connue et exploitable, les attaquants peuvent chercher à contourner les protections de manière ciblée. Le choix de l’équipe d’« recommander l’arrêt du serveur », plutôt que de simplement « déployer un correctif », témoigne d’une formulation particulièrement ferme et laisse penser que la faille est peut-être déjà exploitée dans la nature : attendre la prochaine fenêtre de mise à jour pourrait ne pas suffire.
À l’échelle du marché, l’incident reste relativement circonscrit et relève davantage d’un problème de sécurité opérationnelle touchant une infrastructure particulière que d’une crise de sécurité à l’échelle du secteur. À court terme, son effet direct sur les prix du marché dans son ensemble pourrait donc être limité. Cependant, avec les récents incidents concernant les portefeuilles matériels Trezor et Keystone, il illustre les enjeux de sécurité des paiements : qu’il s’agisse d’un nœud logiciel ou d’un portefeuille matériel, chaque point de terminaison de la chaîne d’autogarde peut constituer une porte d’entrée.
Il faut toutefois garder à l’esprit que la responsabilité incombe ici aux opérateurs et que cet incident ne remet pas en cause la sécurité du protocole sous-jacent ni celle du réseau Bitcoin. Si la panique s’amplifie, elle pourrait prendre une ampleur disproportionnée par rapport aux conséquences réelles de l’incident. Il conviendra de surveiller les prochaines communications officielles pour savoir si davantage de détails seront publiés sur les nœuds touchés, les modalités précises de l’exploitation de la faille et le calendrier de rétablissement et de mise à niveau annoncé par l’équipe.
#BTCPay #CryptoSecurity #PortefeuilleChaud
Les informations et analyses personnelles ci-dessus ne constituent pas des conseils en investissement.
Je continuerai à suivre la situation et à vous tenir informés de toute évolution importante.
Alerte de BTCPay Server : des portefeuilles chauds obsolètes visés par une attaque et vidés de leurs fonds
L’infrastructure de paiement open source BTCPay Server a lancé une alerte de sécurité, exhortant les opérateurs à arrêter immédiatement leurs serveurs et à les mettre à niveau. Cette mise en garde fait suite à des attaques ciblées de pirates informatiques contre des nœuds utilisant des logiciels obsolètes, dont les portefeuilles chauds ont été vidés de leurs fonds.
Selon Cointelegraph, l’équipe de BTCPay Server a exhorté les opérateurs à arrêter leurs serveurs après avoir reçu plusieurs signalements d’« attaquants non autorisés vidant des fonds ». Il ne s’agit pas d’un simple avis de mise à jour, mais d’une mesure d’urgence en réponse à des pertes bien réelles en cours.
Pourquoi cet incident mérite-t-il l’attention ? Parce que BTCPay Server joue le rôle de « couche de paiement autogérée » dans l’écosystème crypto : de nombreux commerçants et nœuds communautaires s’en servent pour recevoir et gérer des bitcoins. Le système ne présente aucun risque centralisé lié à la détention de clés privées par un tiers, mais les nœuds qui ne sont pas à jour peuvent devenir des cibles privilégiées pour les attaquants. Le problème ne vient pas d’une faille au niveau du protocole, mais du respect des bonnes pratiques d’exploitation : des logiciels obsolètes et des correctifs installés trop tard exposent les portefeuilles chauds au risque d’être vidés à la suite d’une attaque ciblée.
Sur le plan technique, les portefeuilles chauds présentent davantage de risques parce qu’ils doivent rester en ligne pour faciliter les paiements. Si un point de terminaison logiciel comporte une vulnérabilité connue et exploitable, les attaquants peuvent chercher à contourner les protections de manière ciblée. Le choix de l’équipe d’« recommander l’arrêt du serveur », plutôt que de simplement « déployer un correctif », témoigne d’une formulation particulièrement ferme et laisse penser que la faille est peut-être déjà exploitée dans la nature : attendre la prochaine fenêtre de mise à jour pourrait ne pas suffire.
À l’échelle du marché, l’incident reste relativement circonscrit et relève davantage d’un problème de sécurité opérationnelle touchant une infrastructure particulière que d’une crise de sécurité à l’échelle du secteur. À court terme, son effet direct sur les prix du marché dans son ensemble pourrait donc être limité. Cependant, avec les récents incidents concernant les portefeuilles matériels Trezor et Keystone, il illustre les enjeux de sécurité des paiements : qu’il s’agisse d’un nœud logiciel ou d’un portefeuille matériel, chaque point de terminaison de la chaîne d’autogarde peut constituer une porte d’entrée.
Il faut toutefois garder à l’esprit que la responsabilité incombe ici aux opérateurs et que cet incident ne remet pas en cause la sécurité du protocole sous-jacent ni celle du réseau Bitcoin. Si la panique s’amplifie, elle pourrait prendre une ampleur disproportionnée par rapport aux conséquences réelles de l’incident. Il conviendra de surveiller les prochaines communications officielles pour savoir si davantage de détails seront publiés sur les nœuds touchés, les modalités précises de l’exploitation de la faille et le calendrier de rétablissement et de mise à niveau annoncé par l’équipe.
#BTCPay #CryptoSecurity #PortefeuilleChaud
Les informations et analyses personnelles ci-dessus ne constituent pas des conseils en investissement.
Je continuerai à suivre la situation et à vous tenir informés de toute évolution importante.
L’infrastructure de paiement open source BTCPay Server a lancé une alerte de sécurité, exhortant les opérateurs à arrêter immédiatement leurs serveurs et à les mettre à niveau. Cette mise en garde fait suite à des attaques ciblées de pirates informatiques contre des nœuds utilisant des logiciels obsolètes, dont les portefeuilles chauds ont été vidés de leurs fonds.
Selon Cointelegraph, l’équipe de BTCPay Server a exhorté les opérateurs à arrêter leurs serveurs après avoir reçu plusieurs signalements d’« attaquants non autorisés vidant des fonds ». Il ne s’agit pas d’un simple avis de mise à jour, mais d’une mesure d’urgence en réponse à des pertes bien réelles en cours.
Pourquoi cet incident mérite-t-il l’attention ? Parce que BTCPay Server joue le rôle de « couche de paiement autogérée » dans l’écosystème crypto : de nombreux commerçants et nœuds communautaires s’en servent pour recevoir et gérer des bitcoins. Le système ne présente aucun risque centralisé lié à la détention de clés privées par un tiers, mais les nœuds qui ne sont pas à jour peuvent devenir des cibles privilégiées pour les attaquants. Le problème ne vient pas d’une faille au niveau du protocole, mais du respect des bonnes pratiques d’exploitation : des logiciels obsolètes et des correctifs installés trop tard exposent les portefeuilles chauds au risque d’être vidés à la suite d’une attaque ciblée.
Sur le plan technique, les portefeuilles chauds présentent davantage de risques parce qu’ils doivent rester en ligne pour faciliter les paiements. Si un point de terminaison logiciel comporte une vulnérabilité connue et exploitable, les attaquants peuvent chercher à contourner les protections de manière ciblée. Le choix de l’équipe d’« recommander l’arrêt du serveur », plutôt que de simplement « déployer un correctif », témoigne d’une formulation particulièrement ferme et laisse penser que la faille est peut-être déjà exploitée dans la nature : attendre la prochaine fenêtre de mise à jour pourrait ne pas suffire.
À l’échelle du marché, l’incident reste relativement circonscrit et relève davantage d’un problème de sécurité opérationnelle touchant une infrastructure particulière que d’une crise de sécurité à l’échelle du secteur. À court terme, son effet direct sur les prix du marché dans son ensemble pourrait donc être limité. Cependant, avec les récents incidents concernant les portefeuilles matériels Trezor et Keystone, il illustre les enjeux de sécurité des paiements : qu’il s’agisse d’un nœud logiciel ou d’un portefeuille matériel, chaque point de terminaison de la chaîne d’autogarde peut constituer une porte d’entrée.
Il faut toutefois garder à l’esprit que la responsabilité incombe ici aux opérateurs et que cet incident ne remet pas en cause la sécurité du protocole sous-jacent ni celle du réseau Bitcoin. Si la panique s’amplifie, elle pourrait prendre une ampleur disproportionnée par rapport aux conséquences réelles de l’incident. Il conviendra de surveiller les prochaines communications officielles pour savoir si davantage de détails seront publiés sur les nœuds touchés, les modalités précises de l’exploitation de la faille et le calendrier de rétablissement et de mise à niveau annoncé par l’équipe.
#BTCPay #CryptoSecurity #PortefeuilleChaud
Les informations et analyses personnelles ci-dessus ne constituent pas des conseils en investissement.
Je continuerai à suivre la situation et à vous tenir informés de toute évolution importante.
72

BTCPay Server alerte sur le risque de vol de portefeuilles chauds dû à des logiciels obsolètes
- Des attaquants ont dérobé des fonds dans les portefeuilles chauds de BTCPay Server en raison de logiciels obsolètes.
- Il est recommandé aux opérateurs d’éteindre immédiatement leurs serveurs afin d’éviter toute perte de fonds.
- Cet incident souligne l’importance de mettre régulièrement à jour les logiciels dans l’écosystème des paiements en cryptomonnaies.
#BinanceSquare #CryptoNews #BTCPay #Security
$btc $eth
#vlikevn Titanbot
Source : CoinTelegraph
BTCPay Server alerte sur le risque de vol de portefeuilles chauds dû à des logiciels obsolètes
- Des attaquants ont dérobé des fonds dans les portefeuilles chauds de BTCPay Server en raison de logiciels obsolètes.
- Il est recommandé aux opérateurs d’éteindre immédiatement leurs serveurs afin d’éviter toute perte de fonds.
- Cet incident souligne l’importance de mettre régulièrement à jour les logiciels dans l’écosystème des paiements en cryptomonnaies.
#BinanceSquare #CryptoNews #BTCPay #Security
$btc $eth
#vlikevn Titanbot
Source : CoinTelegraph
- Des attaquants ont dérobé des fonds dans les portefeuilles chauds de BTCPay Server en raison de logiciels obsolètes.
- Il est recommandé aux opérateurs d’éteindre immédiatement leurs serveurs afin d’éviter toute perte de fonds.
- Cet incident souligne l’importance de mettre régulièrement à jour les logiciels dans l’écosystème des paiements en cryptomonnaies.
#BinanceSquare #CryptoNews #BTCPay #Security
$btc $eth
#vlikevn Titanbot
Source : CoinTelegraph
225
·
--
Voir la traduction
🚨 Binance刚经历62亿美元被盗,比特币圈又爆一个雷:BTCPay Server商户热钱包被批量掏空!
📌 发生了什么
• BTCPay是商户收比特币的开源工具,项目方周日紧急呼吁:所有运营者立刻关停服务器(./btcpay-down.sh)
• 多台实例的热钱包被未授权攻击者清扫,攻击者拿到了管理员权限
• 创始人称受影响的似乎是2.4.2以前的旧版本,但漏洞入口、损失金额、补丁目前都没公布
• 论坛里已有商户留言:「准备月度提币,发现已经有人替我提走了」
📊 盘面
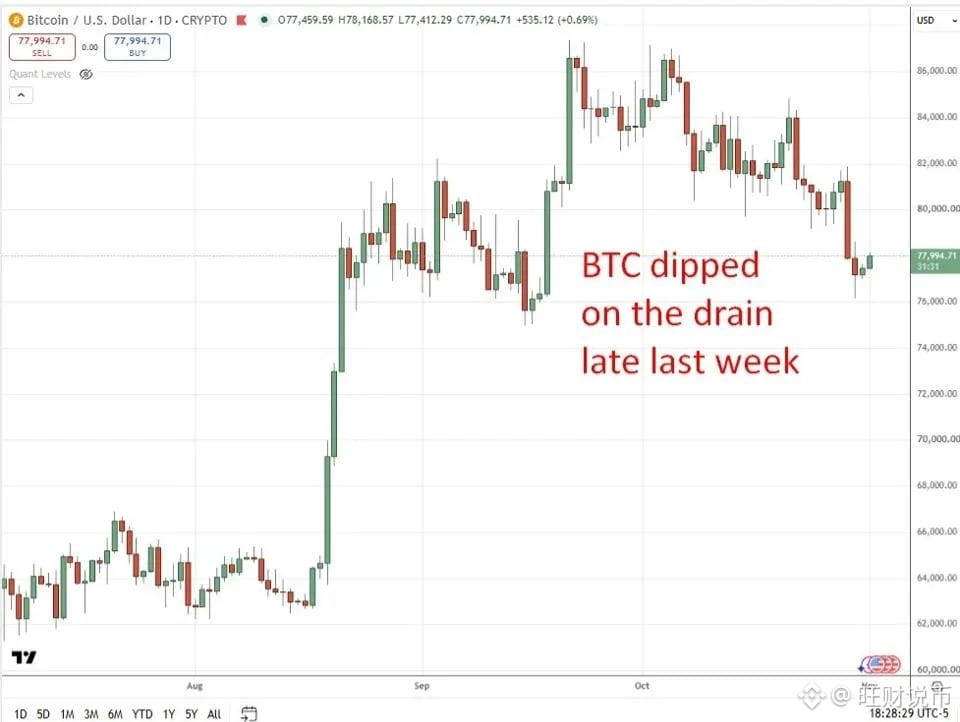
BTC约$78,400,24h +0.8%,恐慌贪婪指数37(恐惧)。市场对黑客消息已经有些钝感,但安全事件连环出现,是实打实的风险。
💡 给大家的提醒
1️⃣ 热钱包只放日常小额,大额一律冷存储
2️⃣ 自托管软件必须及时升级,别拖
3️⃣ 开启最小权限、IP白名单、多重验证
你觉得这波黑客潮会让更多人回到「不要自己托管」,还是反而推动冷钱包普及?评论区聊聊👇
$BTC $ETH #BTCPay #加密安全 #币安广场
仅为个人观点,不构成投资建议
🚨 Binance刚经历62亿美元被盗,比特币圈又爆一个雷:BTCPay Server商户热钱包被批量掏空!
📌 发生了什么
• BTCPay是商户收比特币的开源工具,项目方周日紧急呼吁:所有运营者立刻关停服务器(./btcpay-down.sh)
• 多台实例的热钱包被未授权攻击者清扫,攻击者拿到了管理员权限
• 创始人称受影响的似乎是2.4.2以前的旧版本,但漏洞入口、损失金额、补丁目前都没公布
• 论坛里已有商户留言:「准备月度提币,发现已经有人替我提走了」
📊 盘面
BTC约$78,400,24h +0.8%,恐慌贪婪指数37(恐惧)。市场对黑客消息已经有些钝感,但安全事件连环出现,是实打实的风险。
💡 给大家的提醒
1️⃣ 热钱包只放日常小额,大额一律冷存储
2️⃣ 自托管软件必须及时升级,别拖
3️⃣ 开启最小权限、IP白名单、多重验证
你觉得这波黑客潮会让更多人回到「不要自己托管」,还是反而推动冷钱包普及?评论区聊聊👇
$BTC $ETH #BTCPay #加密安全 #币安广场
仅为个人观点,不构成投资建议
📌 发生了什么
• BTCPay是商户收比特币的开源工具,项目方周日紧急呼吁:所有运营者立刻关停服务器(./btcpay-down.sh)
• 多台实例的热钱包被未授权攻击者清扫,攻击者拿到了管理员权限
• 创始人称受影响的似乎是2.4.2以前的旧版本,但漏洞入口、损失金额、补丁目前都没公布
• 论坛里已有商户留言:「准备月度提币,发现已经有人替我提走了」
📊 盘面
BTC约$78,400,24h +0.8%,恐慌贪婪指数37(恐惧)。市场对黑客消息已经有些钝感,但安全事件连环出现,是实打实的风险。
💡 给大家的提醒
1️⃣ 热钱包只放日常小额,大额一律冷存储
2️⃣ 自托管软件必须及时升级,别拖
3️⃣ 开启最小权限、IP白名单、多重验证
你觉得这波黑客潮会让更多人回到「不要自己托管」,还是反而推动冷钱包普及?评论区聊聊👇
$BTC $ETH #BTCPay #加密安全 #币安广场
仅为个人观点,不构成投资建议
242
·
--
L’outil de paiement auto-hébergé BTCPay Server a été victime d’un incident : l’équipe officielle a émis une alerte ce matin à 6 h 25, heure de Pékin. Les portefeuilles chauds de plusieurs serveurs ont été vidés par des attaquants non autorisés. Les opérateurs doivent immédiatement exécuter ./btcpay-down.sh pour arrêter leurs serveurs et attendre la fin de l’enquête avant de les redémarrer.
Le fondateur, Dorier, a précisé à 8 h 28 que toutes les versions touchées étaient antérieures à la 2.4.2. Les attaquants se sont connectés avec un compte administrateur, mais le point d’entrée n’a pas encore été identifié. Les serveurs publics sous 2.4.7 n’ont pas été attaqués.
Le montant des pertes et le nombre de commerçants concernés n’ont pas encore été annoncés. Si vous acceptez des paiements via BTCPay avec $BTC , arrêtez d’abord le serveur, mettez-le à niveau et transférez au plus vite les fonds du portefeuille chaud vers un portefeuille froid.
$BTC s’échange actuellement autour de 78 658 dollars, en hausse de 1,2 % sur 24 heures.
#BTCPay #比特币 #Sécurité crypto
L’outil de paiement auto-hébergé BTCPay Server a été victime d’un incident : l’équipe officielle a émis une alerte ce matin à 6 h 25, heure de Pékin. Les portefeuilles chauds de plusieurs serveurs ont été vidés par des attaquants non autorisés. Les opérateurs doivent immédiatement exécuter ./btcpay-down.sh pour arrêter leurs serveurs et attendre la fin de l’enquête avant de les redémarrer.
Le fondateur, Dorier, a précisé à 8 h 28 que toutes les versions touchées étaient antérieures à la 2.4.2. Les attaquants se sont connectés avec un compte administrateur, mais le point d’entrée n’a pas encore été identifié. Les serveurs publics sous 2.4.7 n’ont pas été attaqués.
Le montant des pertes et le nombre de commerçants concernés n’ont pas encore été annoncés. Si vous acceptez des paiements via BTCPay avec $BTC , arrêtez d’abord le serveur, mettez-le à niveau et transférez au plus vite les fonds du portefeuille chaud vers un portefeuille froid.
$BTC s’échange actuellement autour de 78 658 dollars, en hausse de 1,2 % sur 24 heures.
#BTCPay #比特币 #Sécurité crypto
Le fondateur, Dorier, a précisé à 8 h 28 que toutes les versions touchées étaient antérieures à la 2.4.2. Les attaquants se sont connectés avec un compte administrateur, mais le point d’entrée n’a pas encore été identifié. Les serveurs publics sous 2.4.7 n’ont pas été attaqués.
Le montant des pertes et le nombre de commerçants concernés n’ont pas encore été annoncés. Si vous acceptez des paiements via BTCPay avec $BTC , arrêtez d’abord le serveur, mettez-le à niveau et transférez au plus vite les fonds du portefeuille chaud vers un portefeuille froid.
$BTC s’échange actuellement autour de 78 658 dollars, en hausse de 1,2 % sur 24 heures.
#BTCPay #比特币 #Sécurité crypto
64
Cette fois, si BTCPay s’est fait pirater, c’est tout simplement parce qu’une série de commerçants n’avaient pas fait de mise à jour depuis trois mois.
D’après Dorier lui-même, toutes les instances piratées utilisent une ancienne version, antérieure à la 2.4.2. Les attaquants se sont connectés à l’interface d’administration avec des droits d’administrateur, mais la façon dont ils y sont parvenus n’a pas encore été déterminée. La version 2.4.2 est sortie le 7 août, et le serveur public qu’il exploite lui-même, sous la version 2.4.7, n’a pas été touché.
Alors, arrêtez de relayer ces messages alarmistes du genre « le paiement en bitcoins est en grave danger » : le BTC lui-même n’a aucun problème. Ce qui a été compromis, c’est la combinaison suivante : un serveur auto-hébergé, de l’argent dans un portefeuille chaud et une interface d’administration qui n’est jamais mise à jour.
Ce qui est encore plus absurde, c’est que les informations ont été déformées en circulant : plusieurs comptes ont écrit que « les versions touchées sont les 2.4.2 », en oubliant le mot « antérieures ». Le sens est complètement inversé ; ceux qui sont passés à la version 2.4.2 ont pu croire, en lisant ça, que leur version était justement celle qui était à risque.
Autre point que beaucoup n’ont pas compris : la méthode d’intrusion n’a pas été déterminée, et les responsables n’ont toujours pas communiqué le montant des pertes ni le nombre de commerçants touchés. Donc, même si vous utilisez déjà une version récente, mieux vaut éteindre votre serveur et attendre les consignes. Videz votre portefeuille chaud et ne continuez pas à encaisser des paiements sous prétexte que votre numéro de version est récent.
« Être sa propre banque », ça sonne bien, mais le prix à payer, c’est qu’il faut aussi être son propre administrateur système et son propre responsable de la sécurité. Si vous ne voulez pas gérer les correctifs du serveur, contentez-vous d’utiliser un xpub en mode watch-only pour recevoir les paiements, et ne stockez pas vos clés privées sur une machine connectée à Internet.
#BTCPay #Bitcoin
Cette fois, si BTCPay s’est fait pirater, c’est tout simplement parce qu’une série de commerçants n’avaient pas fait de mise à jour depuis trois mois.
D’après Dorier lui-même, toutes les instances piratées utilisent une ancienne version, antérieure à la 2.4.2. Les attaquants se sont connectés à l’interface d’administration avec des droits d’administrateur, mais la façon dont ils y sont parvenus n’a pas encore été déterminée. La version 2.4.2 est sortie le 7 août, et le serveur public qu’il exploite lui-même, sous la version 2.4.7, n’a pas été touché.
Alors, arrêtez de relayer ces messages alarmistes du genre « le paiement en bitcoins est en grave danger » : le BTC lui-même n’a aucun problème. Ce qui a été compromis, c’est la combinaison suivante : un serveur auto-hébergé, de l’argent dans un portefeuille chaud et une interface d’administration qui n’est jamais mise à jour.
Ce qui est encore plus absurde, c’est que les informations ont été déformées en circulant : plusieurs comptes ont écrit que « les versions touchées sont les 2.4.2 », en oubliant le mot « antérieures ». Le sens est complètement inversé ; ceux qui sont passés à la version 2.4.2 ont pu croire, en lisant ça, que leur version était justement celle qui était à risque.
Autre point que beaucoup n’ont pas compris : la méthode d’intrusion n’a pas été déterminée, et les responsables n’ont toujours pas communiqué le montant des pertes ni le nombre de commerçants touchés. Donc, même si vous utilisez déjà une version récente, mieux vaut éteindre votre serveur et attendre les consignes. Videz votre portefeuille chaud et ne continuez pas à encaisser des paiements sous prétexte que votre numéro de version est récent.
« Être sa propre banque », ça sonne bien, mais le prix à payer, c’est qu’il faut aussi être son propre administrateur système et son propre responsable de la sécurité. Si vous ne voulez pas gérer les correctifs du serveur, contentez-vous d’utiliser un xpub en mode watch-only pour recevoir les paiements, et ne stockez pas vos clés privées sur une machine connectée à Internet.
#BTCPay #Bitcoin
D’après Dorier lui-même, toutes les instances piratées utilisent une ancienne version, antérieure à la 2.4.2. Les attaquants se sont connectés à l’interface d’administration avec des droits d’administrateur, mais la façon dont ils y sont parvenus n’a pas encore été déterminée. La version 2.4.2 est sortie le 7 août, et le serveur public qu’il exploite lui-même, sous la version 2.4.7, n’a pas été touché.
Alors, arrêtez de relayer ces messages alarmistes du genre « le paiement en bitcoins est en grave danger » : le BTC lui-même n’a aucun problème. Ce qui a été compromis, c’est la combinaison suivante : un serveur auto-hébergé, de l’argent dans un portefeuille chaud et une interface d’administration qui n’est jamais mise à jour.
Ce qui est encore plus absurde, c’est que les informations ont été déformées en circulant : plusieurs comptes ont écrit que « les versions touchées sont les 2.4.2 », en oubliant le mot « antérieures ». Le sens est complètement inversé ; ceux qui sont passés à la version 2.4.2 ont pu croire, en lisant ça, que leur version était justement celle qui était à risque.
Autre point que beaucoup n’ont pas compris : la méthode d’intrusion n’a pas été déterminée, et les responsables n’ont toujours pas communiqué le montant des pertes ni le nombre de commerçants touchés. Donc, même si vous utilisez déjà une version récente, mieux vaut éteindre votre serveur et attendre les consignes. Videz votre portefeuille chaud et ne continuez pas à encaisser des paiements sous prétexte que votre numéro de version est récent.
« Être sa propre banque », ça sonne bien, mais le prix à payer, c’est qu’il faut aussi être son propre administrateur système et son propre responsable de la sécurité. Si vous ne voulez pas gérer les correctifs du serveur, contentez-vous d’utiliser un xpub en mode watch-only pour recevoir les paiements, et ne stockez pas vos clés privées sur une machine connectée à Internet.
#BTCPay #Bitcoin
91
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceWithdrawalScamWarning
59,877 vues
785 mentions
2
#USMidtermElections
633,787 vues
3,339 mentions
3
#USOctoberNFP-AreRateCutsStillPossible
64,476 vues
616 mentions
4
#AppleEarningsAhead-CanStockHitNewHigh
23,476 vues
441 mentions
5
#Verify1to1BinanceReserves
54,752 vues
460 mentions
6
#BinanceRestores28FiatWithdrawals
184,255 vues
1,107 mentions
7
#StrategyRepurchases$208MSTRCAdds811Bitcoin
8,626 vues
18 mentions
8
#FATFLaunchesReviewOfCryptoHubsMoneyLaunderingControls
981 vues
21 mentions
9
#BinanceProcesses$4.65BWithdrawals
130,978 vues
370 mentions
10
#HKMALaunchesSAGEAgenticFinanceProject
5,271 vues
203 mentions