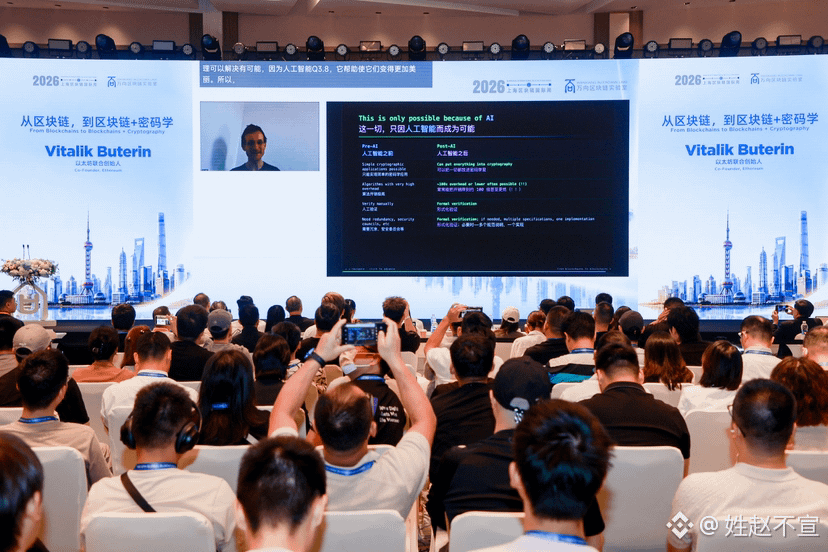

🔥 Vitalik hoy dio una charla en Shanghái, y los jugadores de ETH tienen que leer esto.
Hace 12 años, Bitcoin todavía era un experimento en una lista de correo. Hoy, el núcleo de la cripto ya cambió de kernel: pasamos de “blockchain + firmas + PoW” a una criptografía programable liderada por SNARK/STARK.
Antes el código solo respondía una cosa: quién puede enviar qué. Ahora empezamos a responder preguntas más duras: quién puede ver qué. La privacidad ya no es una función adicional; es programable.
La IA ha reducido el coste de la verificación formal y de ZK: el razonamiento con SNARK ya puede hacerse con un gasto de menos de 10 veces, y el FHE también está bajando rápidamente. La hoja de ruta de ETH ya no es solo PowerPoint: EIP-8288, FOCIL con múltiples partes generando bloques, agregación de pruebas y una transformación completa hacia STARK. Todo esto se está empujando hacia el campo de batalla principal.
L1, L2 y el mempool se están convirtiendo en una red criptográfica completa: la mayor parte del cómputo se realiza en el dispositivo del usuario y fuera de la cadena, y en cadena solo se valida una prueba. La escalabilidad ya no depende de sacrificar la generalidad a lo bruto.
Esto no es otro “dibujar castillos en el aire”. Es un punto de inflexión: ETH evoluciona de “computadora global” a una “capa de privacidad programable”.
La próxima aplicación realmente fuerte, sin duda, nacerá sobre “quién puede ver qué”, y no será “otro token más para hacer transferencias”.
¿Qué creéis que explotará primero: pagos privados, identidades on-chain o el cómputo verificable para agentes de IA?
Hace 12 años, Bitcoin todavía era un experimento en una lista de correo. Hoy, el núcleo de la cripto ya cambió de kernel: pasamos de “blockchain + firmas + PoW” a una criptografía programable liderada por SNARK/STARK.
Antes el código solo respondía una cosa: quién puede enviar qué. Ahora empezamos a responder preguntas más duras: quién puede ver qué. La privacidad ya no es una función adicional; es programable.
La IA ha reducido el coste de la verificación formal y de ZK: el razonamiento con SNARK ya puede hacerse con un gasto de menos de 10 veces, y el FHE también está bajando rápidamente. La hoja de ruta de ETH ya no es solo PowerPoint: EIP-8288, FOCIL con múltiples partes generando bloques, agregación de pruebas y una transformación completa hacia STARK. Todo esto se está empujando hacia el campo de batalla principal.
L1, L2 y el mempool se están convirtiendo en una red criptográfica completa: la mayor parte del cómputo se realiza en el dispositivo del usuario y fuera de la cadena, y en cadena solo se valida una prueba. La escalabilidad ya no depende de sacrificar la generalidad a lo bruto.
Esto no es otro “dibujar castillos en el aire”. Es un punto de inflexión: ETH evoluciona de “computadora global” a una “capa de privacidad programable”.
La próxima aplicación realmente fuerte, sin duda, nacerá sobre “quién puede ver qué”, y no será “otro token más para hacer transferencias”.
¿Qué creéis que explotará primero: pagos privados, identidades on-chain o el cómputo verificable para agentes de IA?