Un oráculo puede tener grandes datos y aun así tener un problema de seguridad.
Así que he estado mirando con más atención cómo DIA gestiona la parte de seguridad.
La arquitectura tiene varias capas.
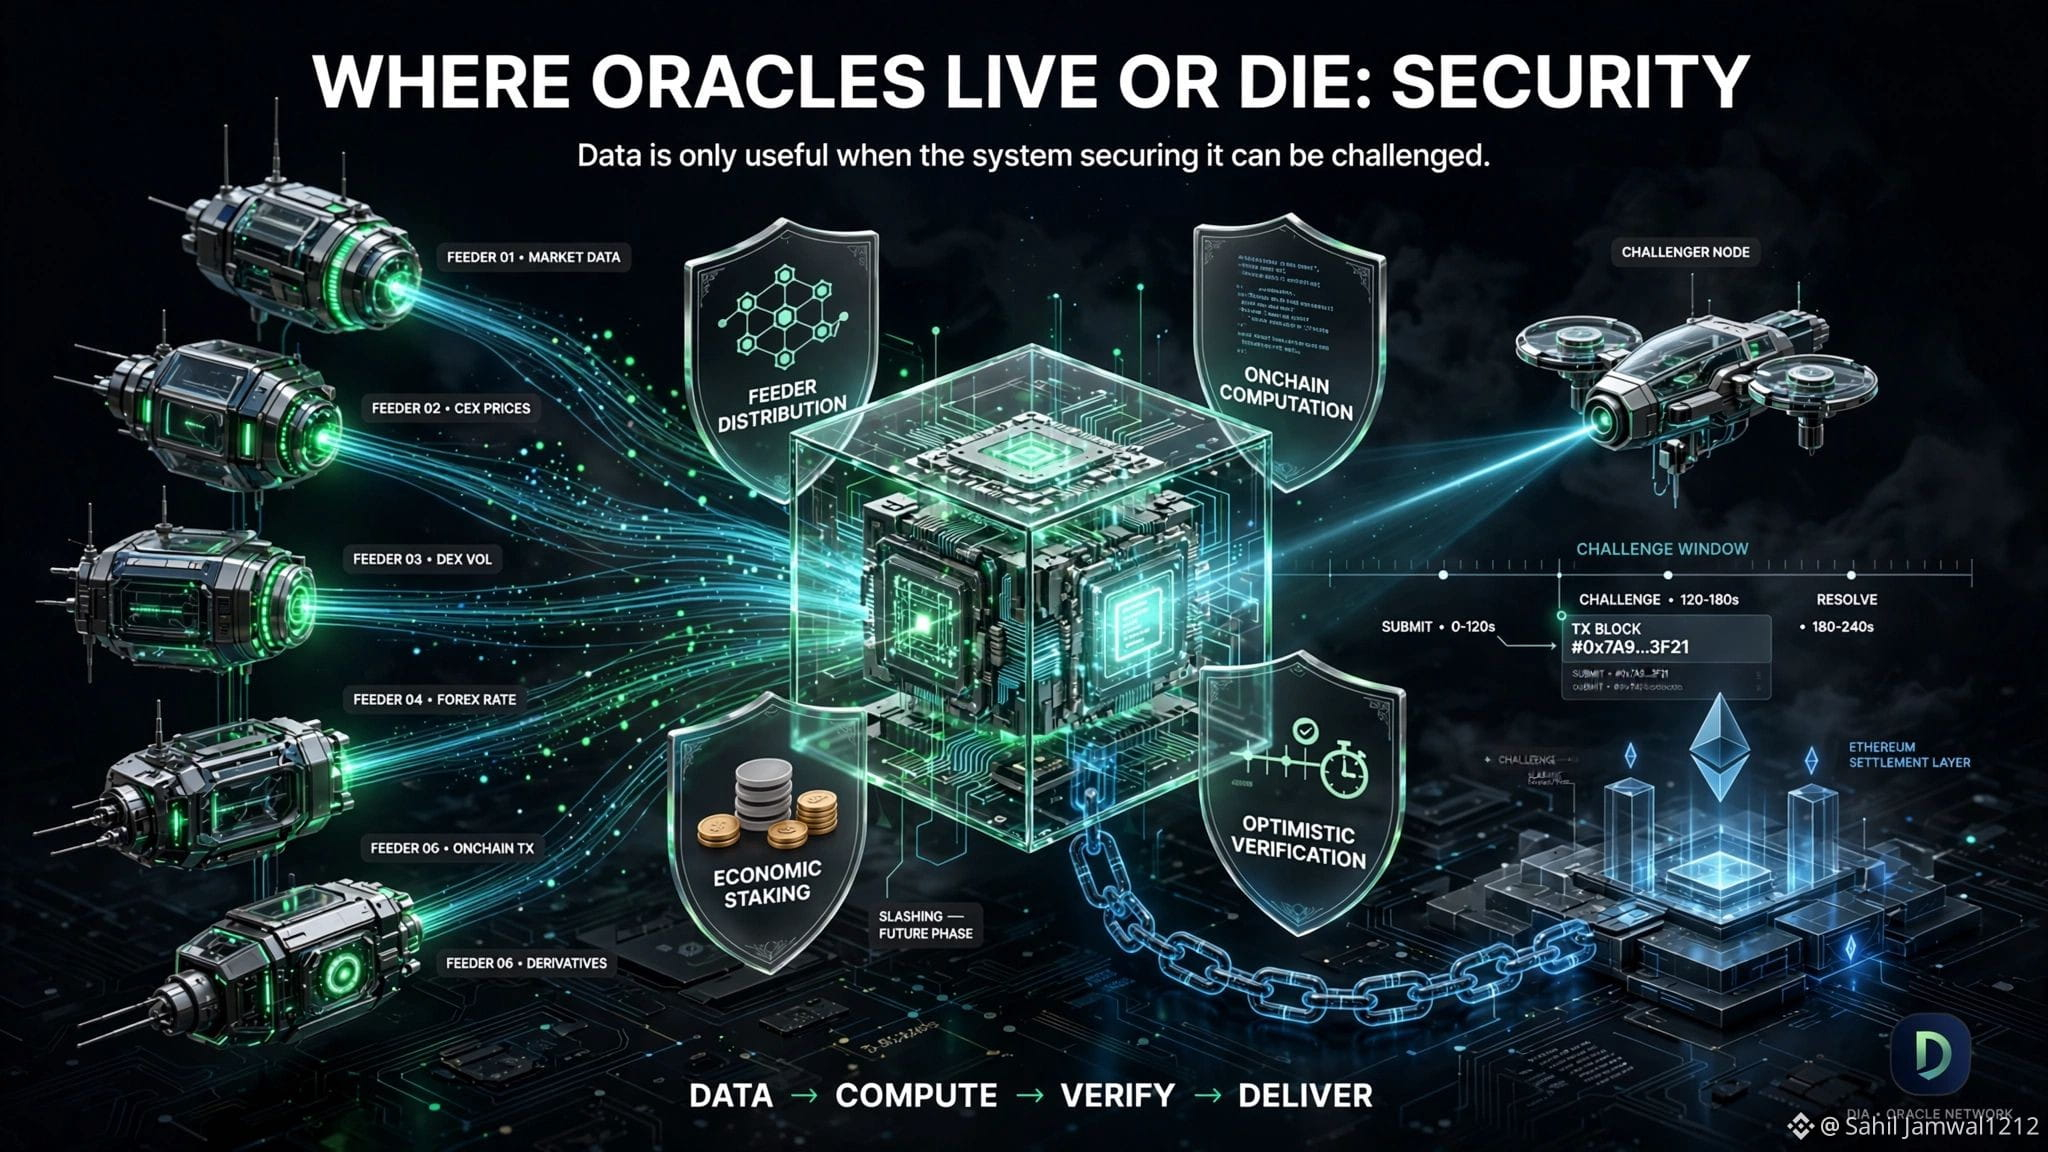
1. Computación onchain
Lasernet de DIA gestiona las operaciones del oráculo a través de contratos inteligentes, haciendo que el cómputo y el procesamiento de datos sean inspeccionables en la cadena.
2. Verificación optimista
Lasernet utiliza un modelo de optimistic-rollup: las transacciones se asumen inicialmente válidas, mientras que un periodo de desafío brinda la oportunidad de disputar actividades inválidas mediante pruebas de fraude.
3. Proveedores distribuidos
Múltiples operadores independientes de feeder recopilan y procesan datos de mercado en lugar de depender de un único proveedor de datos.
4. Seguridad económica
El staking de DIA bloquea $DIA para asegurar las operaciones del oráculo y recompensar la entrega de datos precisos.
Una distinción importante: el slashing aún no está en vivo. $DIA indica que está planeado para una fase futura.
5. Infraestructura auditada
DIA afirma que MixBytes auditó su arquitectura central y de staking.
Por eso no reduciría el modelo de seguridad de DIA a algo como “los feeders apuestan tokens y los malos actores reciben slashing”.
La imagen real es más amplia:
Datos distribuidos → computación onchain → verificación optimista → seguridad económica → rollup anclado a Ethereum.
Es un sistema mucho más interesante para analizar.
Y como cualquier sistema descentralizado, su seguridad depende en última instancia de las suposiciones y mecanismos que realmente se implementen, no solo de los que están planificados para el futuro.
Así que he estado mirando con más atención cómo DIA gestiona la parte de seguridad.
La arquitectura tiene varias capas.
1. Computación onchain
Lasernet de DIA gestiona las operaciones del oráculo a través de contratos inteligentes, haciendo que el cómputo y el procesamiento de datos sean inspeccionables en la cadena.
2. Verificación optimista
Lasernet utiliza un modelo de optimistic-rollup: las transacciones se asumen inicialmente válidas, mientras que un periodo de desafío brinda la oportunidad de disputar actividades inválidas mediante pruebas de fraude.
3. Proveedores distribuidos
Múltiples operadores independientes de feeder recopilan y procesan datos de mercado en lugar de depender de un único proveedor de datos.
4. Seguridad económica
El staking de DIA bloquea $DIA para asegurar las operaciones del oráculo y recompensar la entrega de datos precisos.
Una distinción importante: el slashing aún no está en vivo. $DIA indica que está planeado para una fase futura.
5. Infraestructura auditada
DIA afirma que MixBytes auditó su arquitectura central y de staking.
Por eso no reduciría el modelo de seguridad de DIA a algo como “los feeders apuestan tokens y los malos actores reciben slashing”.
La imagen real es más amplia:
Datos distribuidos → computación onchain → verificación optimista → seguridad económica → rollup anclado a Ethereum.
Es un sistema mucho más interesante para analizar.
Y como cualquier sistema descentralizado, su seguridad depende en última instancia de las suposiciones y mecanismos que realmente se implementen, no solo de los que están planificados para el futuro.