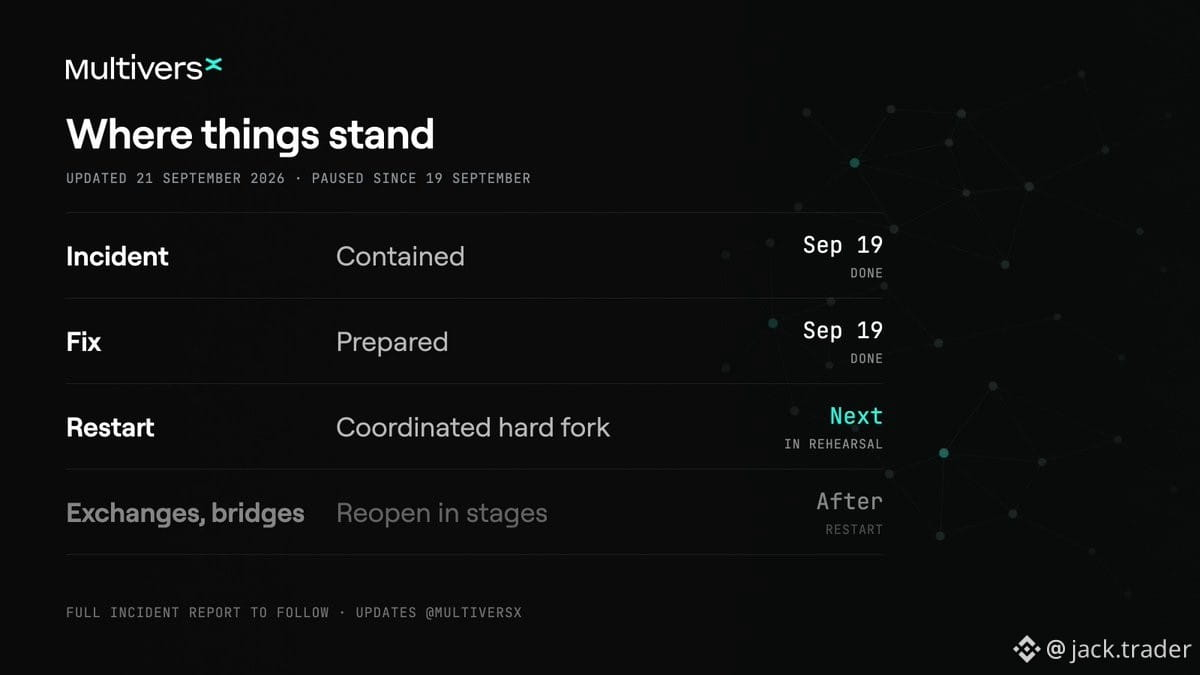
MultiversX se detuvo tras un exploit de la VM el 19 de septiembre: el atacante aprovechó un error de atomicidad en casos límite, causando cambios de estado inválidos. La red se pausó de inmediato para proteger a los usuarios.
Estado actual:
• Causa raíz identificada el mismo día; se desplegó una corrección
• Carteras del atacante congeladas en los principales CEX, con las fuerzas del orden involucradas
• Recuperación = hard fork coordinado desde un punto de control limpio
• El código es público y se está probando en vivo en Testnet/Devnet con validadores
Hasta el reinicio de mainnet:
• NO enviar ni reenviar/retransmitir txs
• NO depositar/retirar $EGLD o ESDT en CEXs ni puentes
• Los intercambios/puentes se reabrirán por etapas después del reinicio
Se publicará un postmortem completo. Aplausos a los validadores y socios por la respuesta rápida. La seguridad de la red > todo.
Estado actual:
• Causa raíz identificada el mismo día; se desplegó una corrección
• Carteras del atacante congeladas en los principales CEX, con las fuerzas del orden involucradas
• Recuperación = hard fork coordinado desde un punto de control limpio
• El código es público y se está probando en vivo en Testnet/Devnet con validadores
Hasta el reinicio de mainnet:
• NO enviar ni reenviar/retransmitir txs
• NO depositar/retirar $EGLD o ESDT en CEXs ni puentes
• Los intercambios/puentes se reabrirán por etapas después del reinicio
Se publicará un postmortem completo. Aplausos a los validadores y socios por la respuesta rápida. La seguridad de la red > todo.