🚨 $235K Robados en 48 Horas: Secuestro Troyano de Sesiones Activas
Un sigiloso ataque de malware ha drenado más de $235K a través de cientos de carteras cripto en solo 48 horas. 💻⚠️
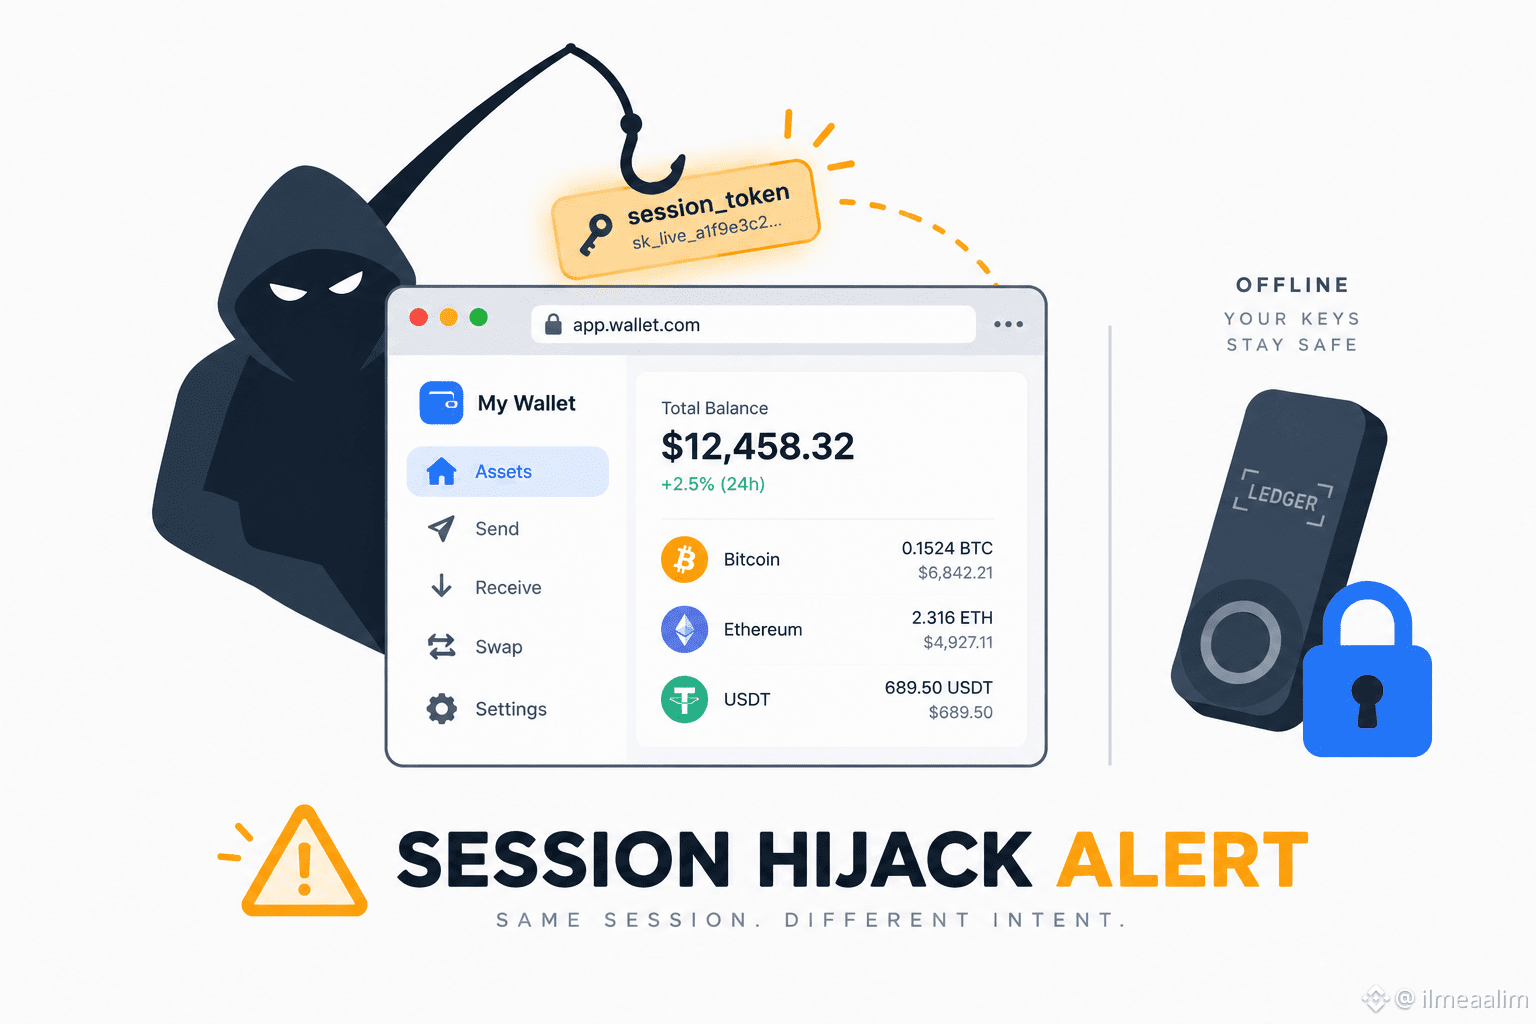
Este troyano de acceso remoto se dirige a sesiones activas del navegador en billeteras y exchanges “calientes”. Los atacantes no necesitan tus claves privadas ni tu frase semilla. Si ya hay una pestaña de exchange o de billetera web iniciada en una máquina infectada, el malware roba el token de sesión en vivo y firma transferencias directamente. 🔓
La mayoría de los activos robados se convirtieron en $USDC y se concentraron en una única dirección de cartera del atacante:
0x7028174ED69A237DE0791101b5b85D1E6Db35887 📦
Reportes de Coin Bureau señalan que el vector de entrega aún no está confirmado, y se sospechan extensiones maliciosas y actualizaciones falsas. 🛡️
Pasos esenciales de defensa:
🔹 Mueve saldos grandes a billeteras de hardware sin conexión.
🔸 Cierra la sesión (cerrar sesión) de las pestañas del exchange inmediatamente después de usarlas.
🔹 Usa llaves de hardware como un YubiKey para retiros.
¿Cierras la sesión de tus pestañas de billetera después de operar? 👇
#CryptoSecurity #CyberSecurity #USDC #Web3
Un sigiloso ataque de malware ha drenado más de $235K a través de cientos de carteras cripto en solo 48 horas. 💻⚠️
Este troyano de acceso remoto se dirige a sesiones activas del navegador en billeteras y exchanges “calientes”. Los atacantes no necesitan tus claves privadas ni tu frase semilla. Si ya hay una pestaña de exchange o de billetera web iniciada en una máquina infectada, el malware roba el token de sesión en vivo y firma transferencias directamente. 🔓
La mayoría de los activos robados se convirtieron en $USDC y se concentraron en una única dirección de cartera del atacante:
0x7028174ED69A237DE0791101b5b85D1E6Db35887 📦
Reportes de Coin Bureau señalan que el vector de entrega aún no está confirmado, y se sospechan extensiones maliciosas y actualizaciones falsas. 🛡️
Pasos esenciales de defensa:
🔹 Mueve saldos grandes a billeteras de hardware sin conexión.
🔸 Cierra la sesión (cerrar sesión) de las pestañas del exchange inmediatamente después de usarlas.
🔹 Usa llaves de hardware como un YubiKey para retiros.
¿Cierras la sesión de tus pestañas de billetera después de operar? 👇
#CryptoSecurity #CyberSecurity #USDC #Web3