
Según Wu Shuo, Dengmow Seguridad, el director de seguridad de la información (CISO) de 23pds, emitió una alerta de seguridad y pidió a los usuarios de iOS que actualicen el sistema cuanto antes. Señaló que el sector de “black/grey” (mercado ilícito) ya ha logrado robar claves privadas y frases mnemotécnicas (seed) de dispositivos iOS mediante un ataque de “cadena completa” (full-chain).
La ruta de ataque incluye: mediante ingeniería social o ataques por “watering hole” inducir a los usuarios a acceder, desde Safari, a páginas web maliciosas; aprovechar la corrupción de memoria en WebKit/JavaScriptCore (JSC) para obtener permisos de lectura/escritura a nivel de JS; luego eludir la protección de códigos de autenticación de puntero (PAC) para conseguir capacidad de llamadas nativas; escapar del sandbox de WebContent y elevar privilegios hasta el kernel para obtener permisos de root; así, se roba Keychain (llavero) y los datos de aplicaciones de carteras cifradas.
Este ataque proviene del kit de explotación de vulnerabilidades full-chain en iOS “DarkSword” que se filtró con anterioridad. Debido a que el material se filtró, el sector negro/gris lo ha reutilizado, lo que amenaza gravemente la seguridad de carteras móviles autohospedadas.
0xFrancis(@xiao_zcloak):
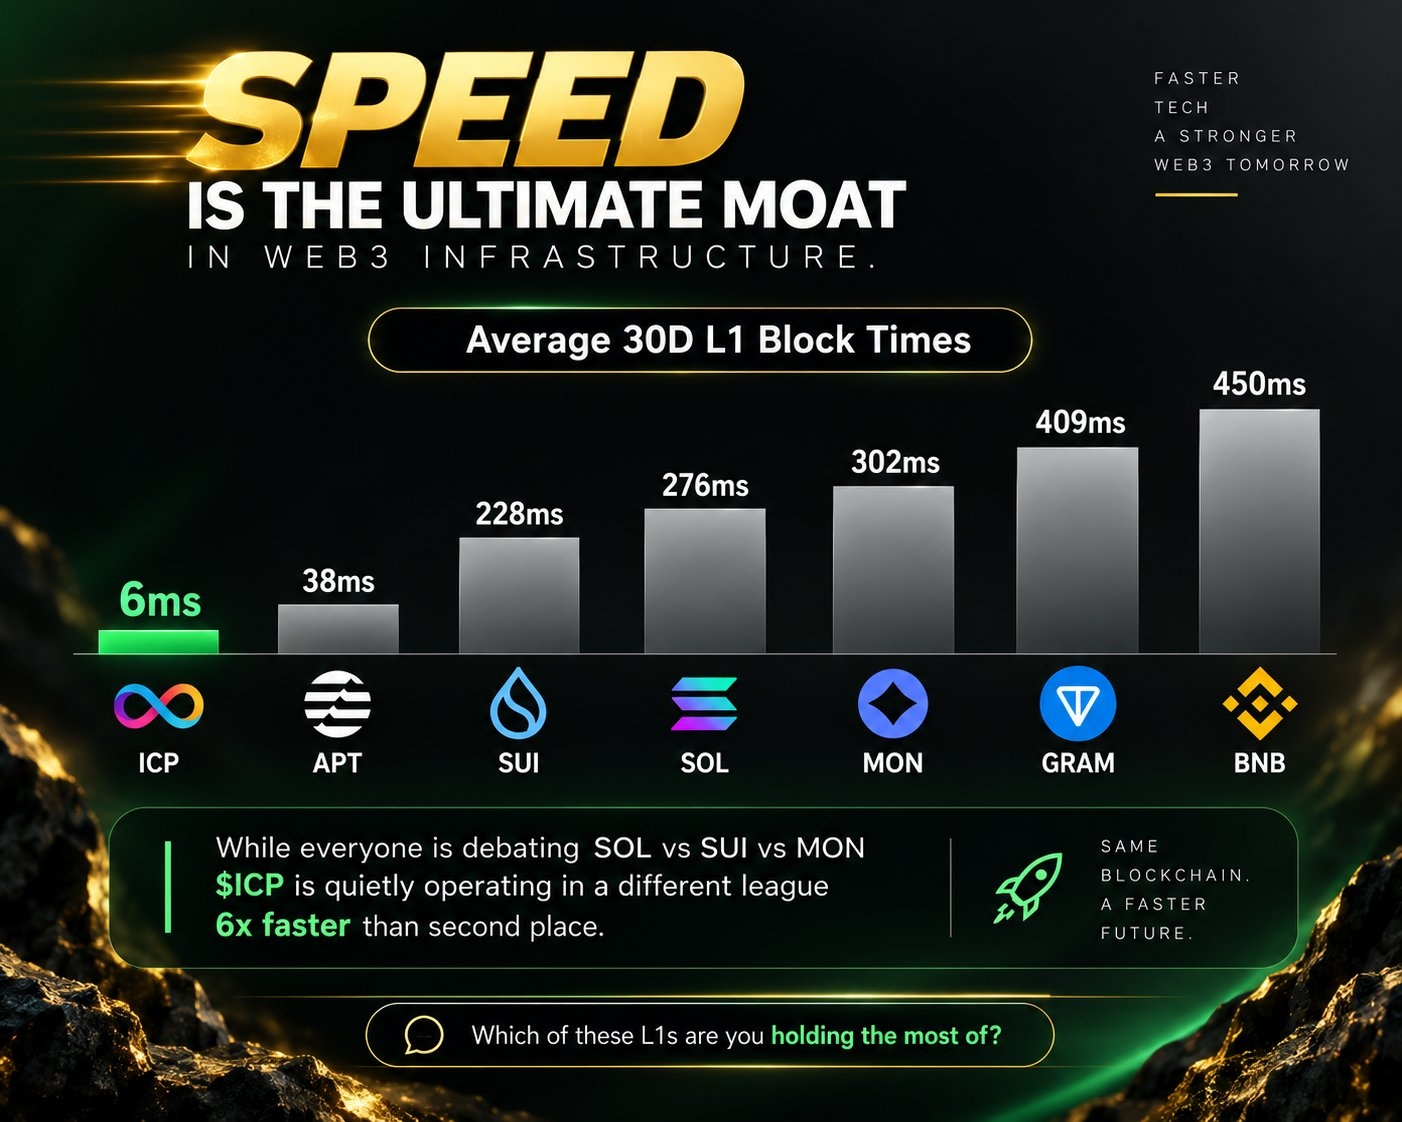
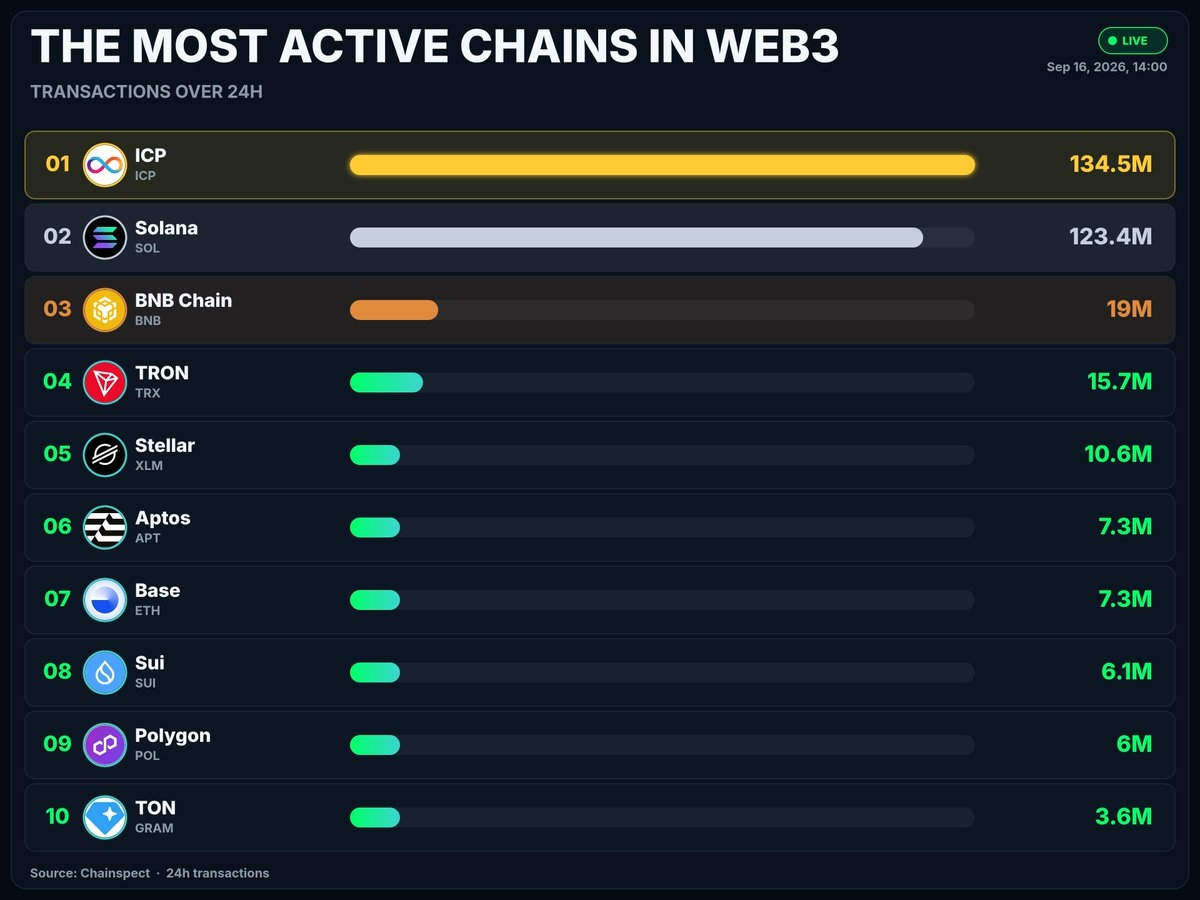
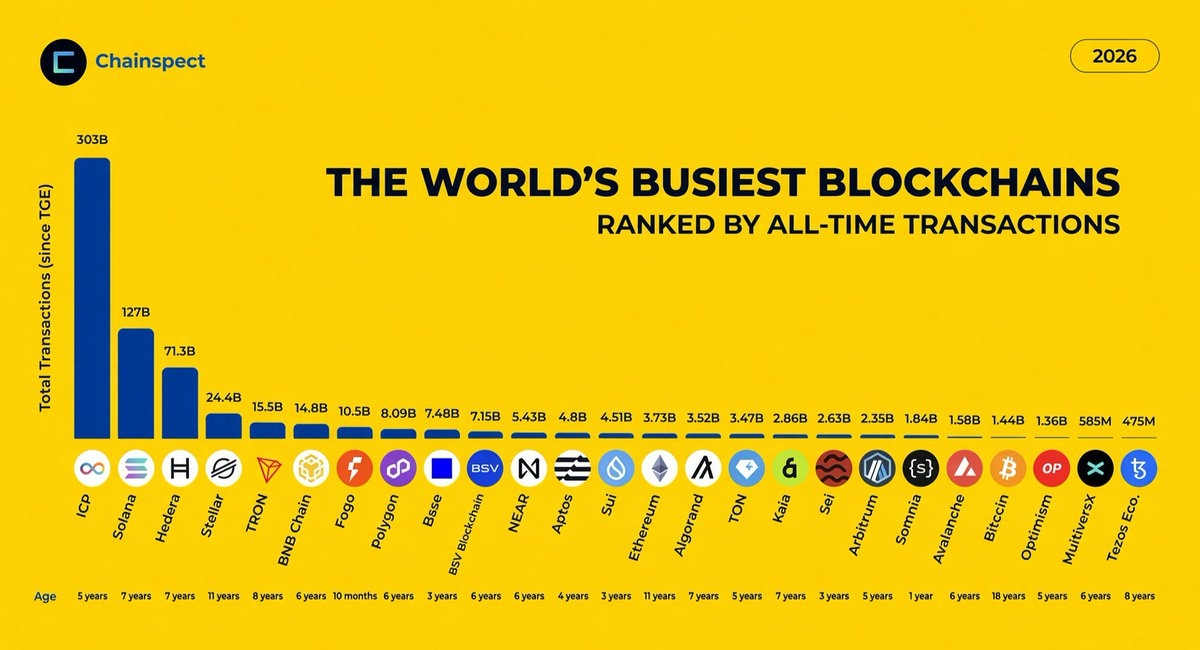
ICP debería ser la única cadena pública en toda la industria Web3 que está completamente inmune a este tipo de ataque. Su contribución la hacen el front-end inmodificable incorporado en los contratos inteligentes y las carteras Passkey.
Además, recientemente Near ha experimentado un auge en activos multi-cadena debido al relato de privacidad y las “firmas de cadena”; y aun así, hay pocas personas en la industria que sepan que esto es un truco ya producido e implementado por ICP hace años.
Así que, la tecnología es demasiado avanzada… realmente no sirve para mucho……
La ruta de ataque incluye: mediante ingeniería social o ataques por “watering hole” inducir a los usuarios a acceder, desde Safari, a páginas web maliciosas; aprovechar la corrupción de memoria en WebKit/JavaScriptCore (JSC) para obtener permisos de lectura/escritura a nivel de JS; luego eludir la protección de códigos de autenticación de puntero (PAC) para conseguir capacidad de llamadas nativas; escapar del sandbox de WebContent y elevar privilegios hasta el kernel para obtener permisos de root; así, se roba Keychain (llavero) y los datos de aplicaciones de carteras cifradas.
Este ataque proviene del kit de explotación de vulnerabilidades full-chain en iOS “DarkSword” que se filtró con anterioridad. Debido a que el material se filtró, el sector negro/gris lo ha reutilizado, lo que amenaza gravemente la seguridad de carteras móviles autohospedadas.
0xFrancis(@xiao_zcloak):
ICP debería ser la única cadena pública en toda la industria Web3 que está completamente inmune a este tipo de ataque. Su contribución la hacen el front-end inmodificable incorporado en los contratos inteligentes y las carteras Passkey.
Además, recientemente Near ha experimentado un auge en activos multi-cadena debido al relato de privacidad y las “firmas de cadena”; y aun así, hay pocas personas en la industria que sepan que esto es un truco ya producido e implementado por ICP hace años.
Así que, la tecnología es demasiado avanzada… realmente no sirve para mucho……