En esta ocasión del evento FomoPeek, también cayó un amigo mío que tengo cerca; perdió cerca de 1000U y el dinero probablemente no vuelva.
Al ver la cronología de FomoPeek, no sé si los desarrolladores lo hicieron a propósito.
1.0 (aprox. 29 de agosto): el paquete no incluía ese marco malicioso
1.1 (aprox. 9 de septiembre): se inyectó apptrace + libapptracecore
1.2 (aprox. 12 de septiembre): aún incluía ese marco
1.3 (aprox. 17 de septiembre): el marco fue retirado; fue dos días antes del aviso público de SlowMist
Los que cayeron probablemente usaron las versiones 1.1–1.2, pero casi nadie se quedó todo el tiempo en la versión 1.0.
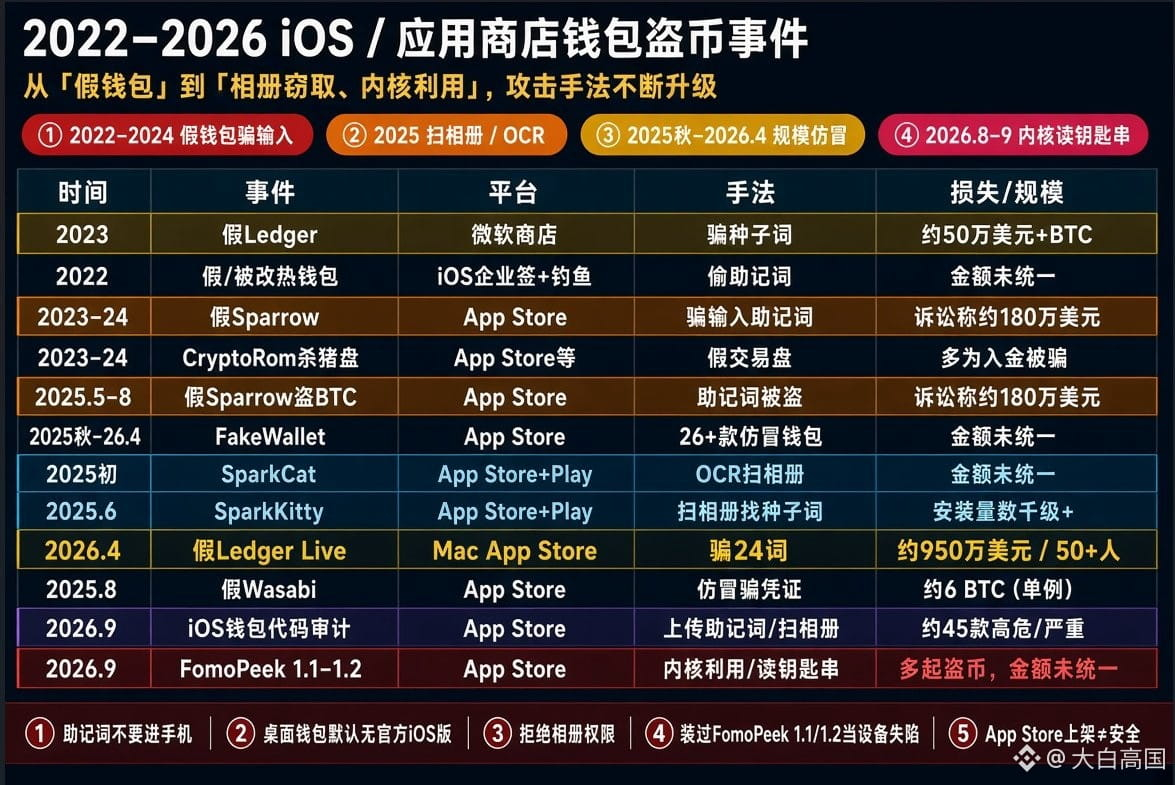
Volví a revisar los principales fallos de los últimos años en la App Store: el cifrado sigue siendo una zona especialmente afectada, y los métodos de ataque también han avanzado.
Billetera falsa para engañar e introducir datos → escanear la galería para encontrar la frase mnemotécnica → explotación del kernel para leer directamente el llavero.
Ahora roban tus activos y ni siquiera hace falta que se filtre la frase mnemotécnica o que hagas clic en un enlace falso: directamente pueden leer la clave privada.
No pienses que por haber sido publicado en la App Store ya es seguro; la seguridad de Apple también es relativa.
En lugares donde el teléfono o el ordenador puedan conectarse a internet, solo usa wallets calientes que puedas tolerar perder a cero; para montos grandes, lo mejor es usar una wallet de hardware.
No permitas que el dinero que tanto te costó ganar desaparezca con una actualización predeterminada; sería demasiado injusto.
Al ver la cronología de FomoPeek, no sé si los desarrolladores lo hicieron a propósito.
1.0 (aprox. 29 de agosto): el paquete no incluía ese marco malicioso
1.1 (aprox. 9 de septiembre): se inyectó apptrace + libapptracecore
1.2 (aprox. 12 de septiembre): aún incluía ese marco
1.3 (aprox. 17 de septiembre): el marco fue retirado; fue dos días antes del aviso público de SlowMist
Los que cayeron probablemente usaron las versiones 1.1–1.2, pero casi nadie se quedó todo el tiempo en la versión 1.0.
Volví a revisar los principales fallos de los últimos años en la App Store: el cifrado sigue siendo una zona especialmente afectada, y los métodos de ataque también han avanzado.
Billetera falsa para engañar e introducir datos → escanear la galería para encontrar la frase mnemotécnica → explotación del kernel para leer directamente el llavero.
Ahora roban tus activos y ni siquiera hace falta que se filtre la frase mnemotécnica o que hagas clic en un enlace falso: directamente pueden leer la clave privada.
No pienses que por haber sido publicado en la App Store ya es seguro; la seguridad de Apple también es relativa.
En lugares donde el teléfono o el ordenador puedan conectarse a internet, solo usa wallets calientes que puedas tolerar perder a cero; para montos grandes, lo mejor es usar una wallet de hardware.
No permitas que el dinero que tanto te costó ganar desaparezca con una actualización predeterminada; sería demasiado injusto.