Hackers franceses descubrieron un nuevo y aterrador método para robar criptomonedas: convencen a las víctimas para que programen por su cuenta un software que vaciará su monedero.
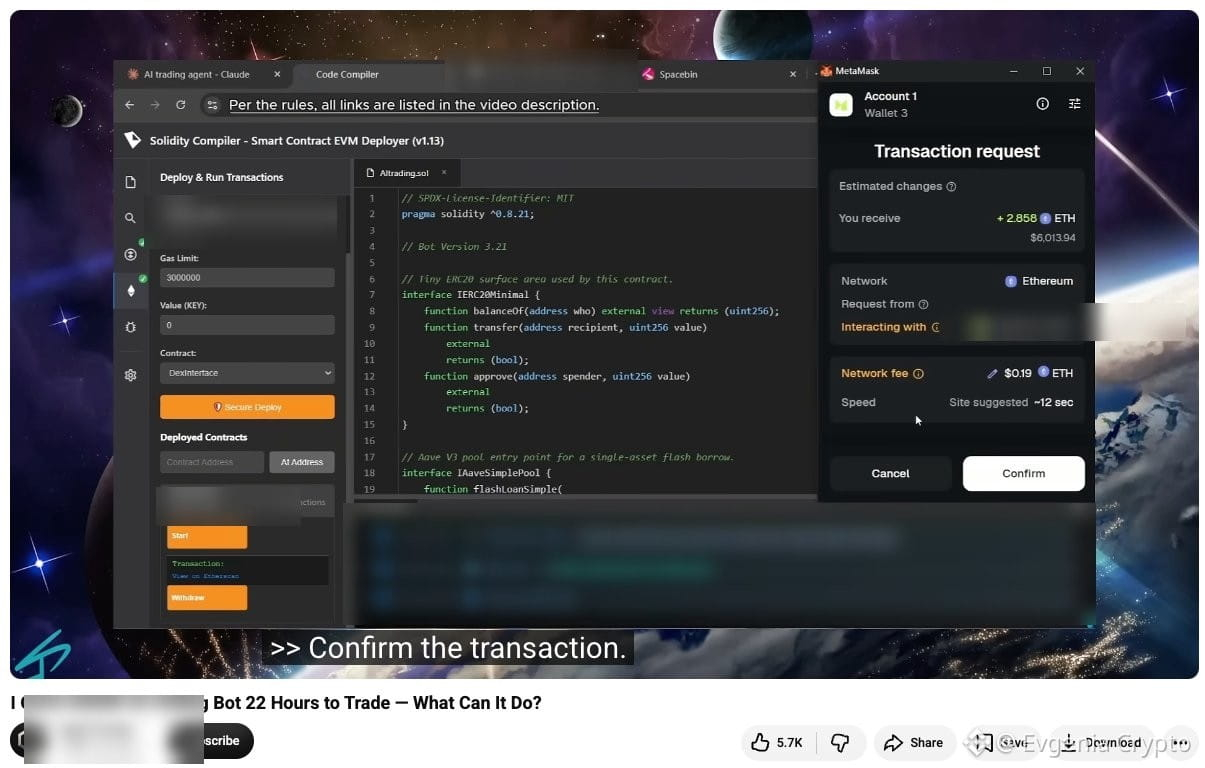
TRM Labs identificó 9 guías falsas en YouTube que explicaban cómo crear, supuestamente, un bot de arbitraje de criptomonedas con Claude.
Los videos guiaban a los usuarios paso a paso hasta el despliegue del contrato inteligente. Pero el compilador falso utilizado reemplazaba de forma imperceptible el código mostrado por un contrato malicioso.
De febrero a agosto de 2026, 224 víctimas supuestamente perdieron 274,60 $ETH , lo que equivale a aproximadamente 517 000 $ en el momento del robo.
Lo más ingenioso es que no hubo enlaces clásicos de phishing, ni permisos sospechosos, ni monederos hackeados.
Las víctimas desplegaron el contrato por sí mismas, enviaron en él sus ETH y luego confirmaron cada transacción.
Incluso los videos usaron presentadores y voces generadas por IA, además de testimonios falsos.
TRM Labs identificó 9 guías falsas en YouTube que explicaban cómo crear, supuestamente, un bot de arbitraje de criptomonedas con Claude.
Los videos guiaban a los usuarios paso a paso hasta el despliegue del contrato inteligente. Pero el compilador falso utilizado reemplazaba de forma imperceptible el código mostrado por un contrato malicioso.
De febrero a agosto de 2026, 224 víctimas supuestamente perdieron 274,60 $ETH , lo que equivale a aproximadamente 517 000 $ en el momento del robo.
Lo más ingenioso es que no hubo enlaces clásicos de phishing, ni permisos sospechosos, ni monederos hackeados.
Las víctimas desplegaron el contrato por sí mismas, enviaron en él sus ETH y luego confirmaron cada transacción.
Incluso los videos usaron presentadores y voces generadas por IA, además de testimonios falsos.