🚨 CRÍTICO: Se alega que la app iOS de FomoPeek drenó billeteras
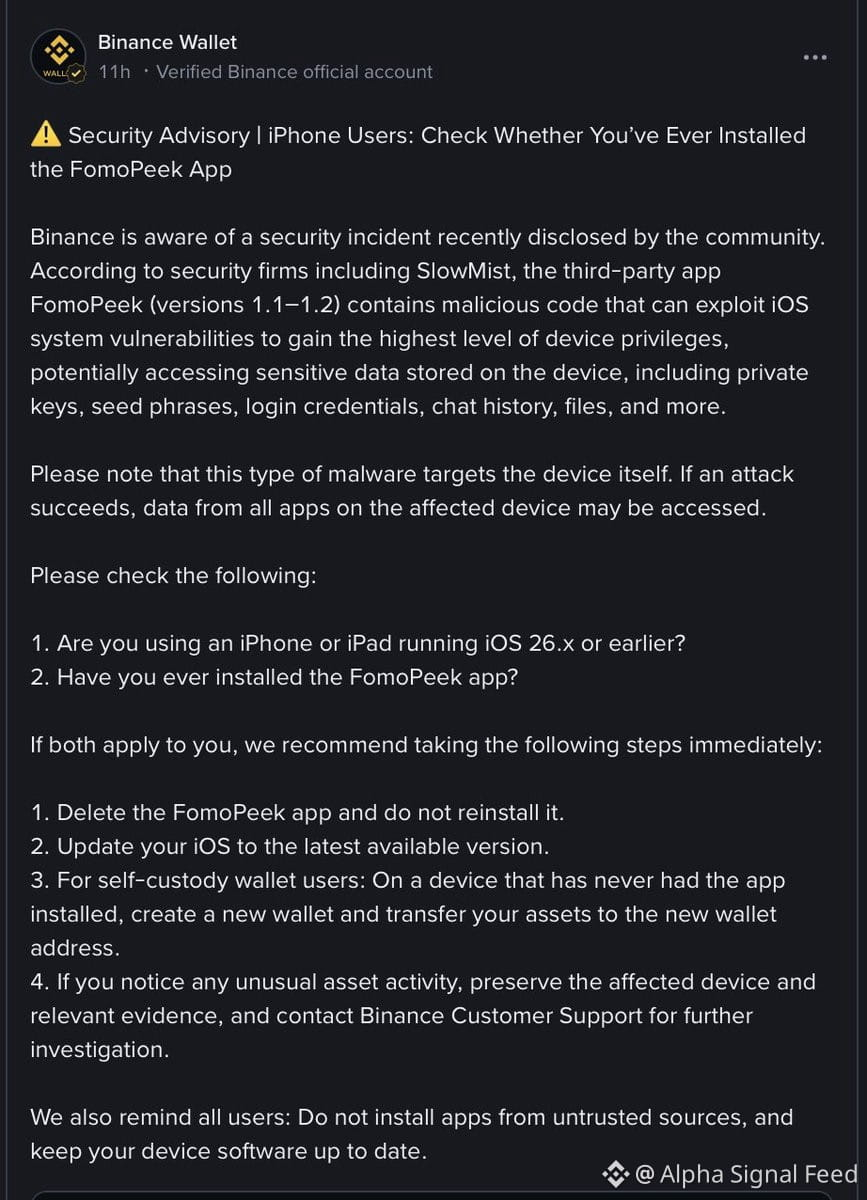
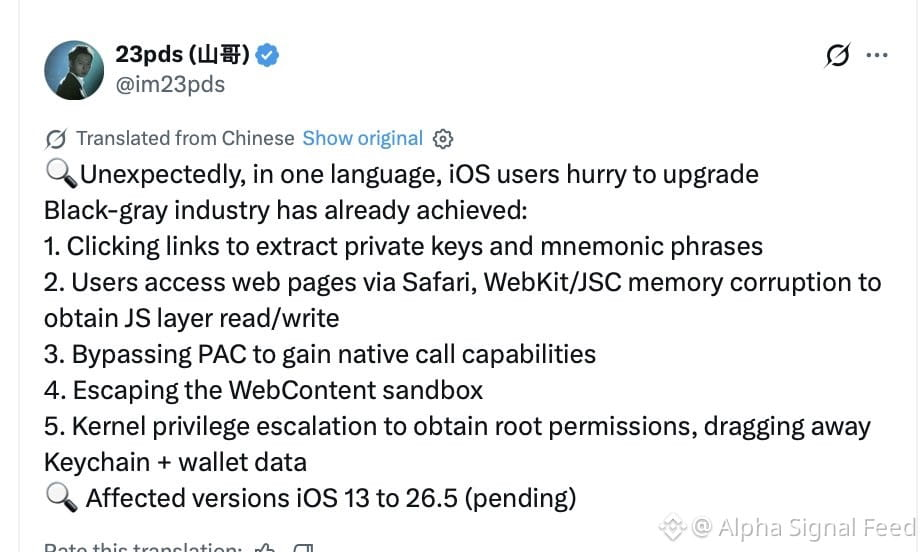
Investigadores de SlowMist + OKX encontraron código malicioso en FomoPeek v1.1 y v1.2 — no es solo un fallo, es un exploit completo del kernel de iOS con 8 vectores de ataque.
Lo que podría hacer:
→ Romper el sandbox de iOS
→ Descifrar el llavero (Keychain)
→ Robar claves privadas y frases semilla
→ Exfiltrar archivos y credenciales
→ Ejecutar comandos remotos desde servidores del atacante
Ya hay múltiples reportes de robos vinculados a usuarios que instalaron estas versiones.
Si alguna vez descargaste FomoPeek:
→ Elimínalo AHORA
→ Actualiza iOS inmediatamente
→ Crea una NUEVA billetera en un dispositivo LIMPIO
→ Mueve todos los activos a la nueva billetera
→ Vigila transacciones sospechosas
⚠️ Eliminar la app NO arregla una frase semilla ya expuesta. Si tus claves se vieron comprometidas, ya está hecho: quedaron inutilizadas. Punto final.
El total de víctimas y pérdidas aún se desconoce. Esto también evidencia cómo el código malicioso se cuela tras la revisión de la App Store.
Tus claves privadas son tu última línea de defensa. Trátalas como tal.
Investigadores de SlowMist + OKX encontraron código malicioso en FomoPeek v1.1 y v1.2 — no es solo un fallo, es un exploit completo del kernel de iOS con 8 vectores de ataque.
Lo que podría hacer:
→ Romper el sandbox de iOS
→ Descifrar el llavero (Keychain)
→ Robar claves privadas y frases semilla
→ Exfiltrar archivos y credenciales
→ Ejecutar comandos remotos desde servidores del atacante
Ya hay múltiples reportes de robos vinculados a usuarios que instalaron estas versiones.
Si alguna vez descargaste FomoPeek:
→ Elimínalo AHORA
→ Actualiza iOS inmediatamente
→ Crea una NUEVA billetera en un dispositivo LIMPIO
→ Mueve todos los activos a la nueva billetera
→ Vigila transacciones sospechosas
⚠️ Eliminar la app NO arregla una frase semilla ya expuesta. Si tus claves se vieron comprometidas, ya está hecho: quedaron inutilizadas. Punto final.
El total de víctimas y pérdidas aún se desconoce. Esto también evidencia cómo el código malicioso se cuela tras la revisión de la App Store.
Tus claves privadas son tu última línea de defensa. Trátalas como tal.