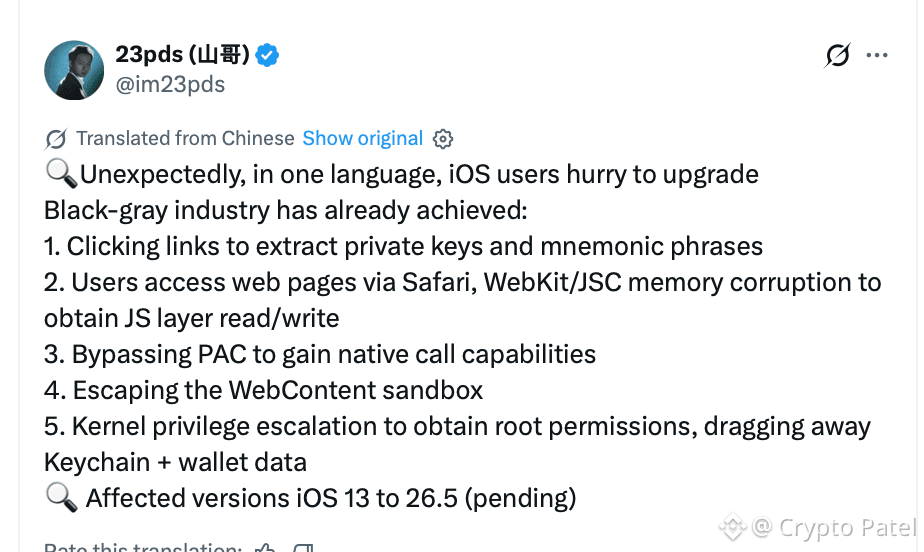
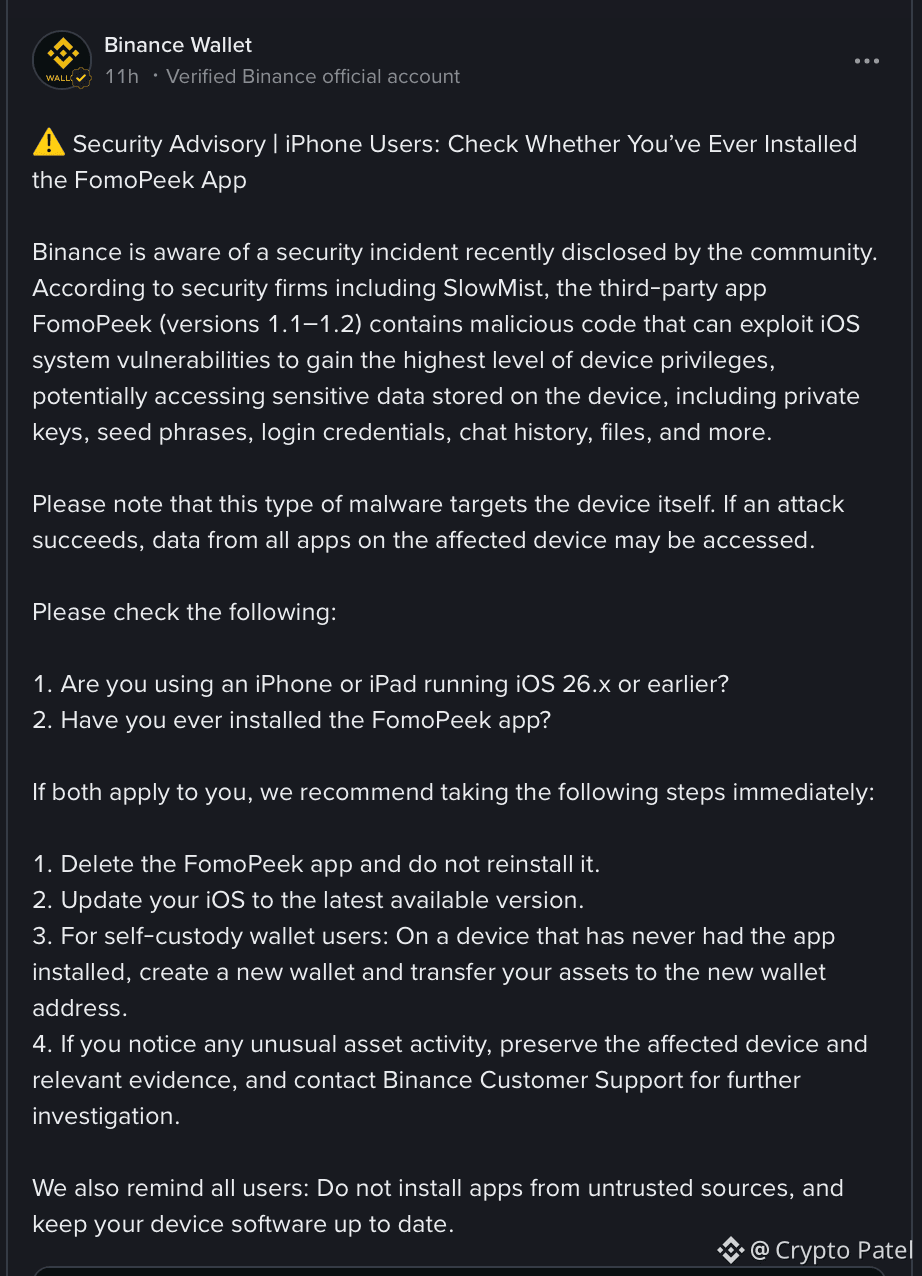
FomoPeek App iOS Supuestamente Expuesta Claves Privadas de Carteras Cripto | Se Instó a los Usuarios a Actuar Inmediatamente Un importante incidente de seguridad en iOS ha generado serias preocupaciones en toda la comunidad cripto. Según se informa, investigadores de seguridad de SlowMist y OKX identificaron código malicioso en las versiones 1.1 y 1.2 de FomoPeek, incluido un marco de explotación del kernel de iOS con 8 métodos de ataque. La cadena de ataque reportada podría potencialmente: → Escapar del sandbox de la app de iOS → Acceder y descifrar los datos del Keychain → Exponer claves privadas y frases semilla → Acceder a credenciales y archivos sensibles → Recibir comandos remotos desde servidores externos Se informó que varios reportes de robo de cripto se han vinculado a usuarios que anteriormente instalaron las versiones afectadas. Binance Wallet ha instado a los usuarios potencialmente afectados a: → Eliminar FomoPeek de inmediato → Actualizar iOS a la versión más reciente disponible → Crear una NUEVA cartera en un dispositivo limpio → Transferir los activos restantes a la nueva cartera → Monitorear las carteras para detectar transacciones sospechosas IMPORTANTE: Simplemente eliminar FomoPeek NO rota una frase semilla o una clave privada ya expuesta. Si sus credenciales de cartera fueron comprometidas, las propias credenciales deben considerarse comprometidas. No se ha establecido públicamente el número exacto de víctimas ni la cantidad total de cripto robada, según se informa. Este incidente también plantea nuevas preguntas sobre qué tan sofisticado puede ser el código malicioso al pasar los procesos de distribución y revisión de aplicaciones móviles. Manténgase Alerta. Sus Claves Privadas Son Su Capa Final de Seguridad.

Publicación
Aviso legal: Incluye opiniones de terceros. No es asesoramiento. Binance Ai puede utilizarse sin garantía. Consultar Términos y condiciones.