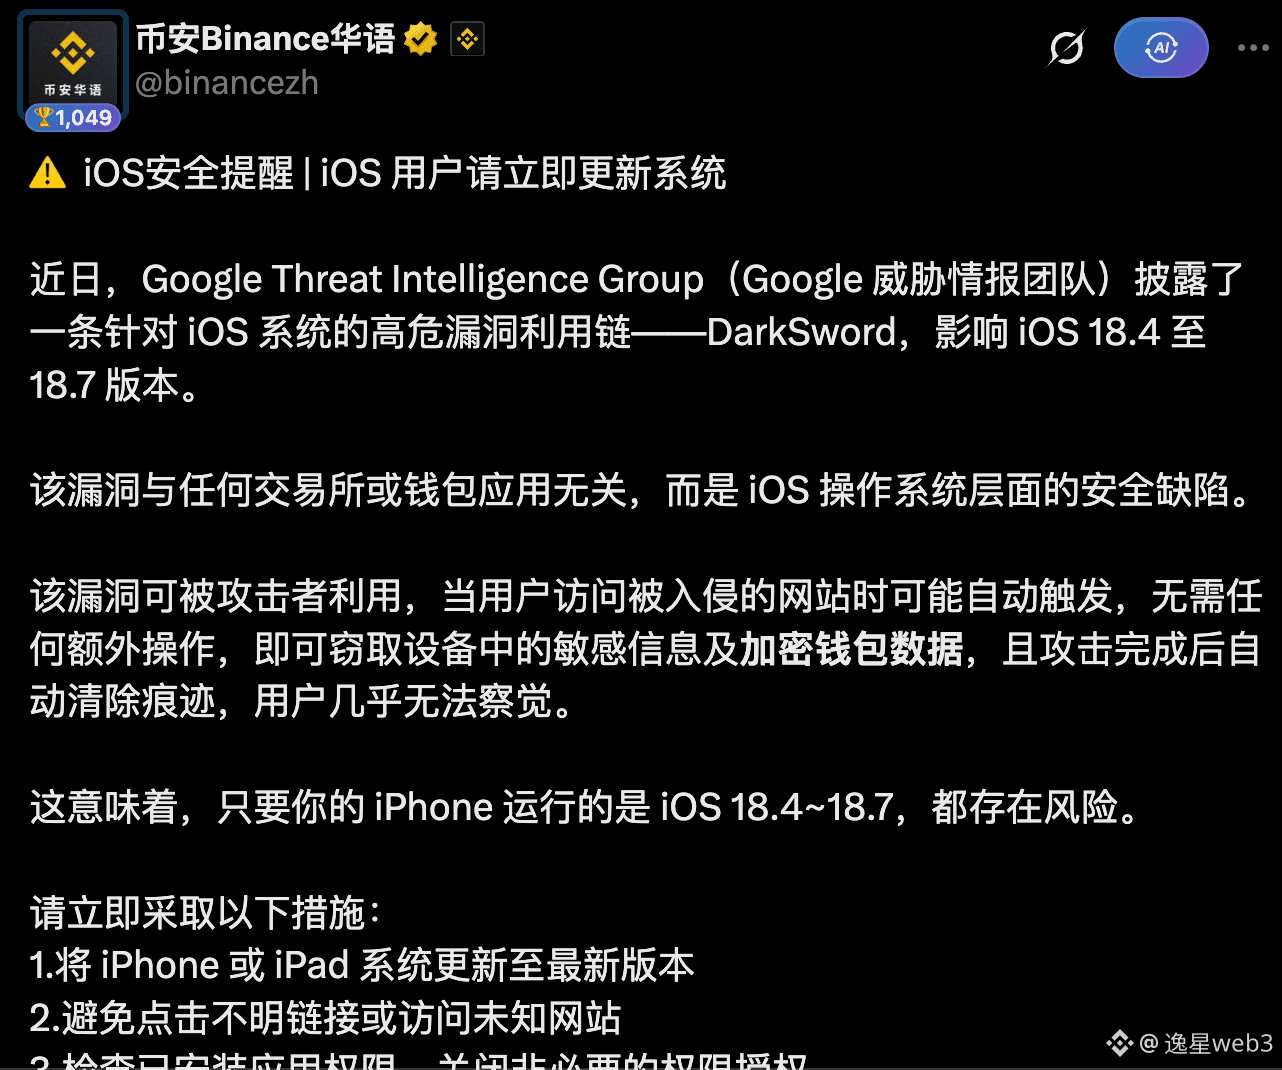
Binance ya lo advirtió en marzo: la versión antigua de iOS tiene una vulnerabilidad ⚠️
Esta vez, FomoPeek podría haber explotado una vulnerabilidad crítica de iOS que se descubrió hace tiempo — DarkSword:
Los usuarios no necesitan descargar una app específica; con solo hacer clic en un enlace dentro de una página web de Safari,
se ejecuta código malicioso y roba los datos del iPhone del usuario
En ese momento, Binance, Google y Apple también avisaron a los usuarios de iOS para que actualizaran el sistema:
Google, en marzo, sobre la investigación de la vulnerabilidad de iOS DarkSword
Google observó que los atacantes pueden obtener, entre otros:
Correos, registros de llamadas, contactos
El llavero del dispositivo (Keychain)
Fotos, notas, iCloud Drive
Historial de Safari, marcadores y cookies
Datos de monederos de criptomonedas
La lista de apps instaladas y todos los archivos de las apps
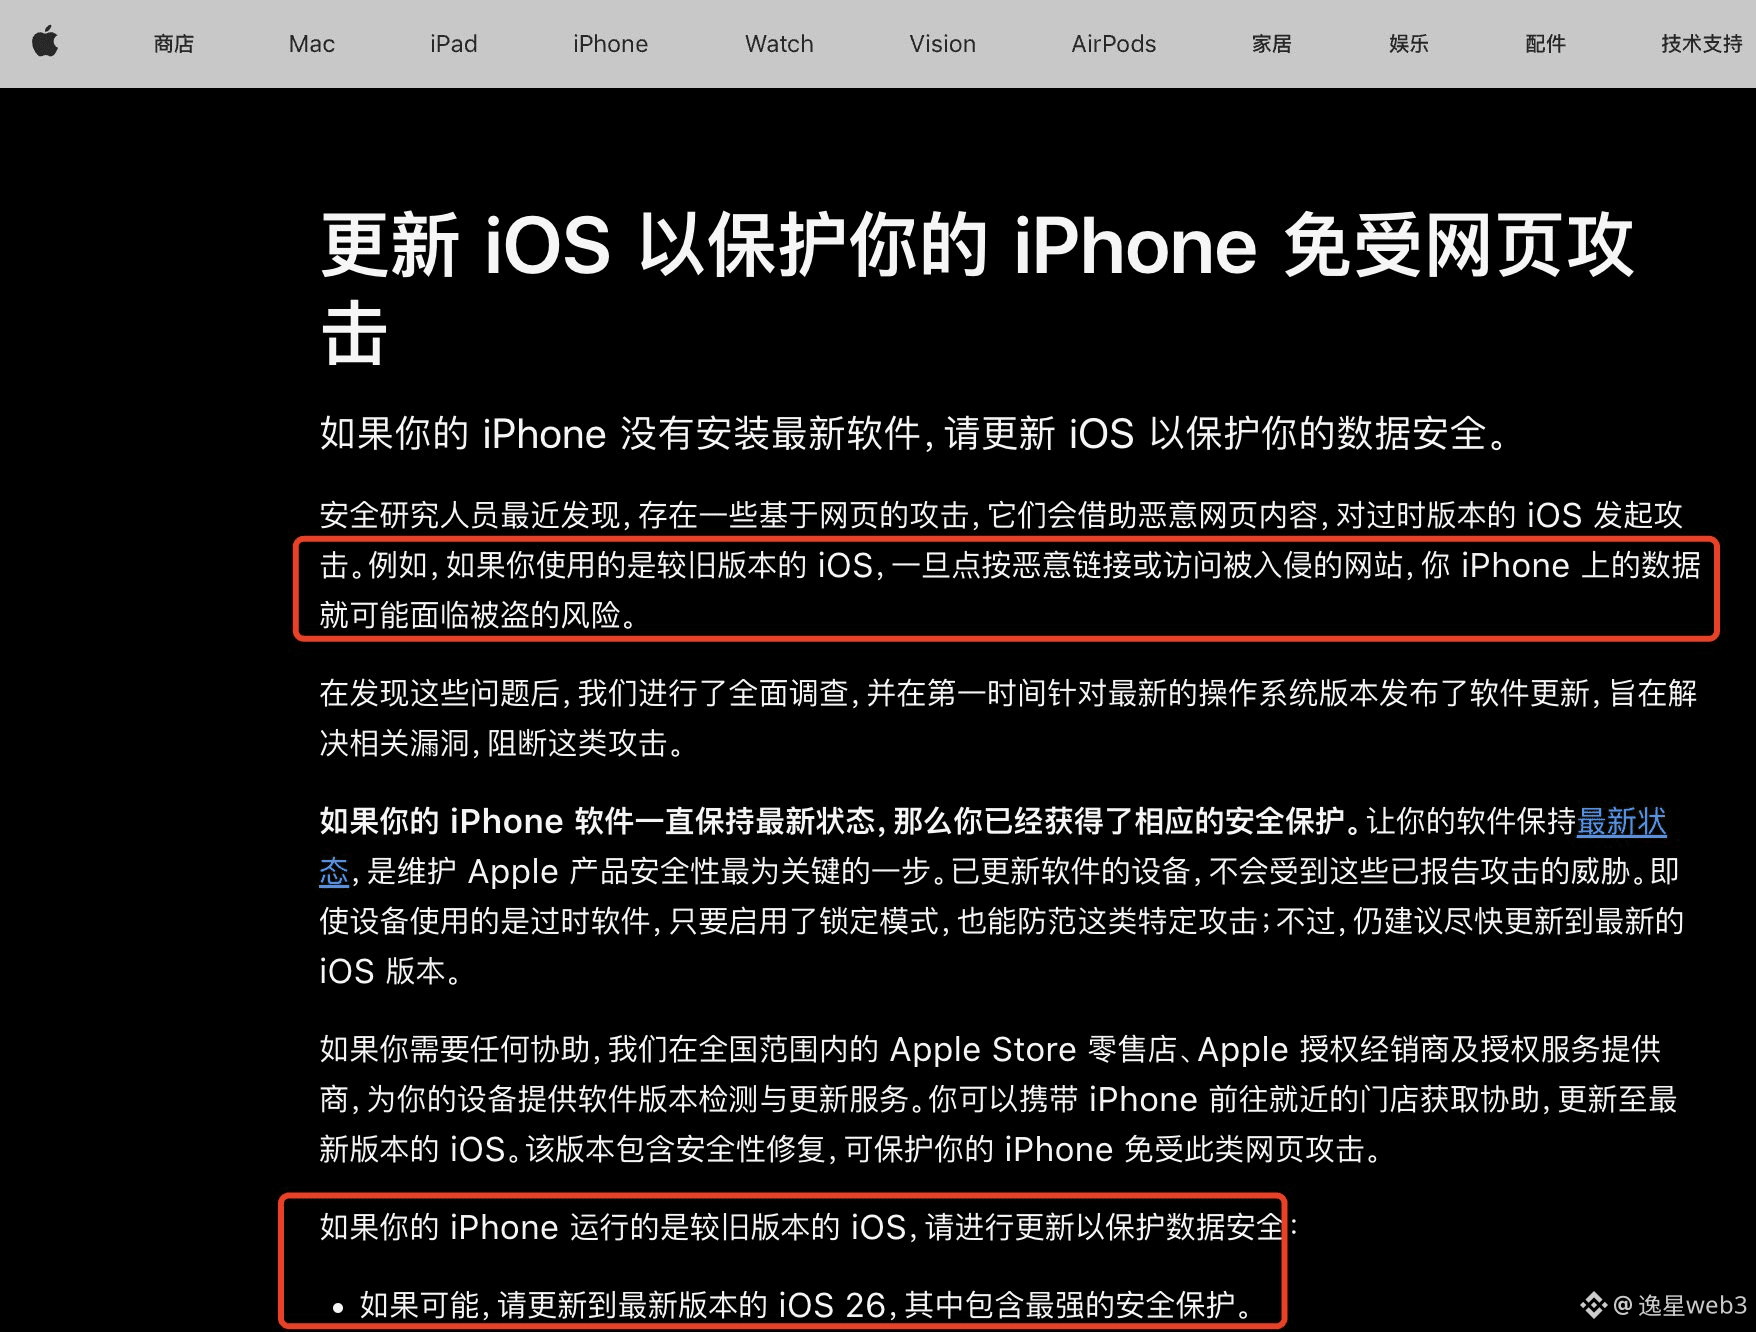
Apple, en el aviso de seguridad de abril, recordó a los usuarios que actualizaran a la última versión del sistema
Pero no mencionó el nombre de la vulnerabilidad ni el alcance de la filtración; solo pidió a los usuarios que actualizaran lo antes posible
Dicho de otro modo, FomoPeek solo es una puerta de entrada para que el usuario crea que la app descargada desde App Store es segura
Aunque no se haya instalado la app, al hacer clic en un enlace desconocido dentro de Safari, el código malicioso aún podría ejecutarse
Por lo tanto, todos los usuarios de iOS 26 o inferior deben actualizar a iOS 26.7 o iOS 27
#iOS #安全漏洞
Esta vez, FomoPeek podría haber explotado una vulnerabilidad crítica de iOS que se descubrió hace tiempo — DarkSword:
Los usuarios no necesitan descargar una app específica; con solo hacer clic en un enlace dentro de una página web de Safari,
se ejecuta código malicioso y roba los datos del iPhone del usuario
En ese momento, Binance, Google y Apple también avisaron a los usuarios de iOS para que actualizaran el sistema:
Google, en marzo, sobre la investigación de la vulnerabilidad de iOS DarkSword
Google observó que los atacantes pueden obtener, entre otros:
Correos, registros de llamadas, contactos
El llavero del dispositivo (Keychain)
Fotos, notas, iCloud Drive
Historial de Safari, marcadores y cookies
Datos de monederos de criptomonedas
La lista de apps instaladas y todos los archivos de las apps
Apple, en el aviso de seguridad de abril, recordó a los usuarios que actualizaran a la última versión del sistema
Pero no mencionó el nombre de la vulnerabilidad ni el alcance de la filtración; solo pidió a los usuarios que actualizaran lo antes posible
Dicho de otro modo, FomoPeek solo es una puerta de entrada para que el usuario crea que la app descargada desde App Store es segura
Aunque no se haya instalado la app, al hacer clic en un enlace desconocido dentro de Safari, el código malicioso aún podría ejecutarse
Por lo tanto, todos los usuarios de iOS 26 o inferior deben actualizar a iOS 26.7 o iOS 27
#iOS #安全漏洞