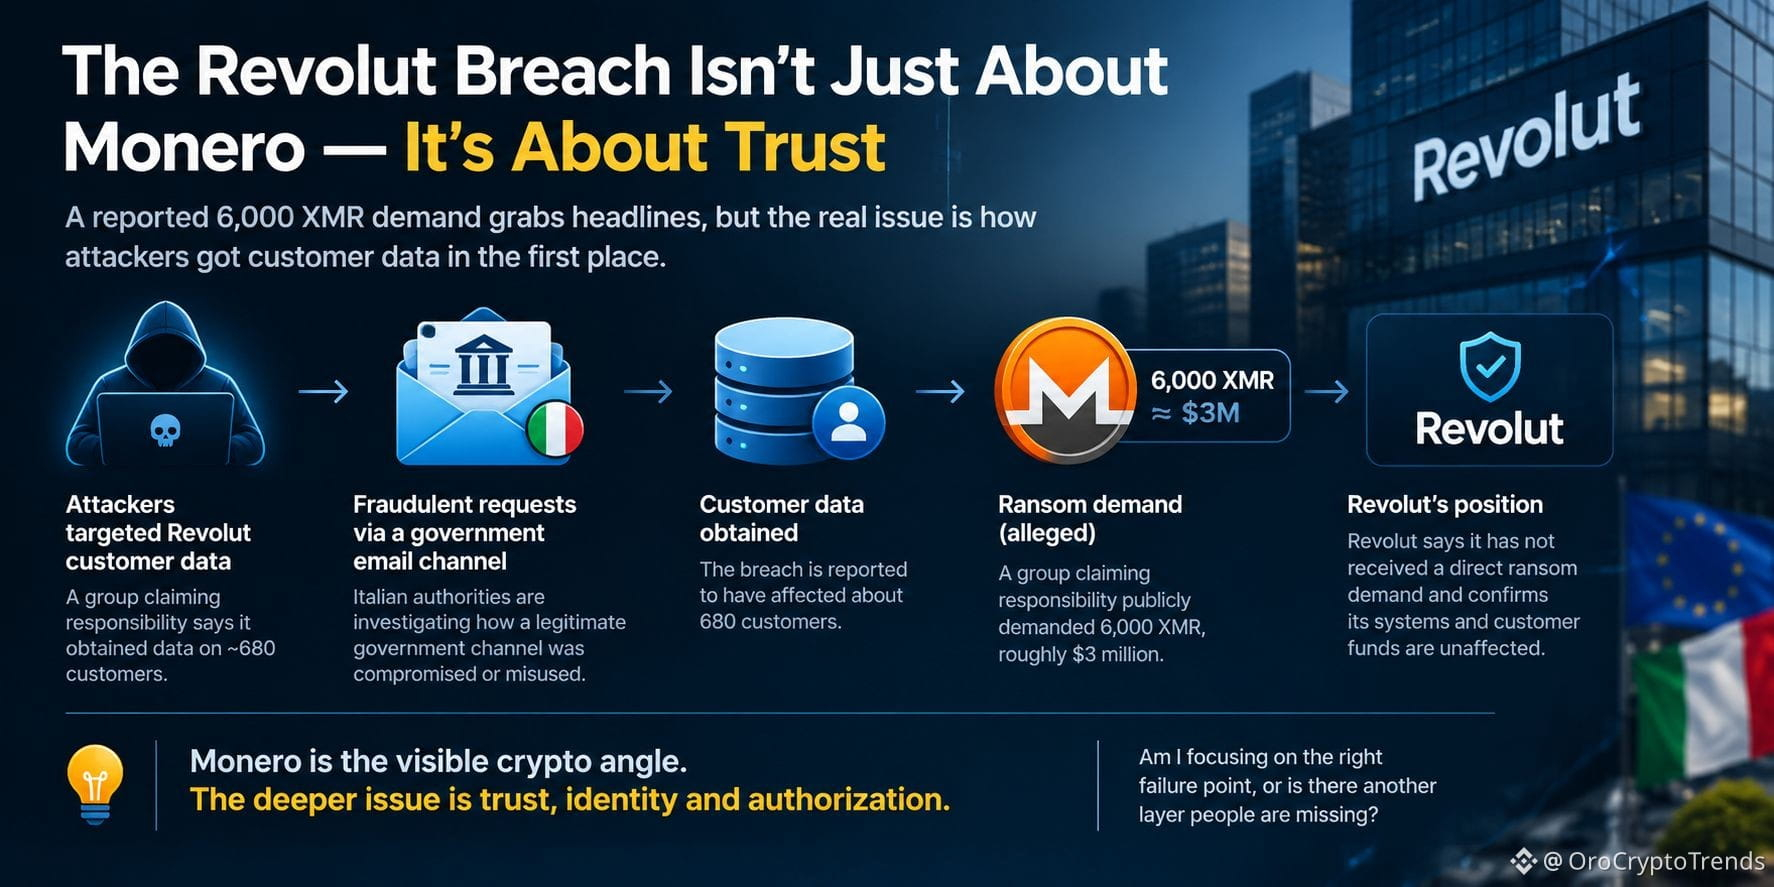
6.000 XMR no es la parte más importante de la filtración de Revolut.
La pregunta más interesante es cómo, según se informa, los atacantes obtuvieron los datos del cliente en primer lugar.
Un grupo que afirma ser responsable del incidente ha exigido públicamente 6.000 XMR, aproximadamente 3 millones de dólares, mientras amenaza con vender datos vinculados a cientos de clientes de Revolut. Los informes dicen que la filtración afectó a unas 680 personas.
Pero hay una distinción importante: Revolut afirma que no ha recibido una demanda de rescate directa del grupo. Así que yo trataría la cifra de 6.000 XMR como una afirmación pública de los presuntos atacantes, no como evidencia de una negociación de rescate activa.
Eso cambia la forma en que leo la noticia.
La narrativa cripto más evidente es: “los hackers usaron Monero para el rescate”.
Creo que eso pasa por alto el problema más grande.
El fallo que se informó ocurrió antes de la demanda de rescate. Solicitudes fraudulentas, que supuestamente provenían de un canal de correo electrónico legítimo del gobierno italiano, aparentemente se utilizaron para obtener información sensible de los clientes. Las autoridades italianas están investigando el incidente.
Ese es un problema de arquitectura de confianza.
Una institución financiera puede tener una infraestructura sólida y aun así quedar expuesta si el proceso utilizado para verificar una solicitud oficial puede ser aprovechado.
Monero es el ángulo cripto visible. La lección más profunda trata sobre identidad, autorización y confianza institucional.
¿Me estoy enfocando en el punto de fallo correcto o hay otra capa que la gente está pasando por alto?
#XMR $XMR
La pregunta más interesante es cómo, según se informa, los atacantes obtuvieron los datos del cliente en primer lugar.
Un grupo que afirma ser responsable del incidente ha exigido públicamente 6.000 XMR, aproximadamente 3 millones de dólares, mientras amenaza con vender datos vinculados a cientos de clientes de Revolut. Los informes dicen que la filtración afectó a unas 680 personas.
Pero hay una distinción importante: Revolut afirma que no ha recibido una demanda de rescate directa del grupo. Así que yo trataría la cifra de 6.000 XMR como una afirmación pública de los presuntos atacantes, no como evidencia de una negociación de rescate activa.
Eso cambia la forma en que leo la noticia.
La narrativa cripto más evidente es: “los hackers usaron Monero para el rescate”.
Creo que eso pasa por alto el problema más grande.
El fallo que se informó ocurrió antes de la demanda de rescate. Solicitudes fraudulentas, que supuestamente provenían de un canal de correo electrónico legítimo del gobierno italiano, aparentemente se utilizaron para obtener información sensible de los clientes. Las autoridades italianas están investigando el incidente.
Ese es un problema de arquitectura de confianza.
Una institución financiera puede tener una infraestructura sólida y aun así quedar expuesta si el proceso utilizado para verificar una solicitud oficial puede ser aprovechado.
Monero es el ángulo cripto visible. La lección más profunda trata sobre identidad, autorización y confianza institucional.
¿Me estoy enfocando en el punto de fallo correcto o hay otra capa que la gente está pasando por alto?
#XMR $XMR