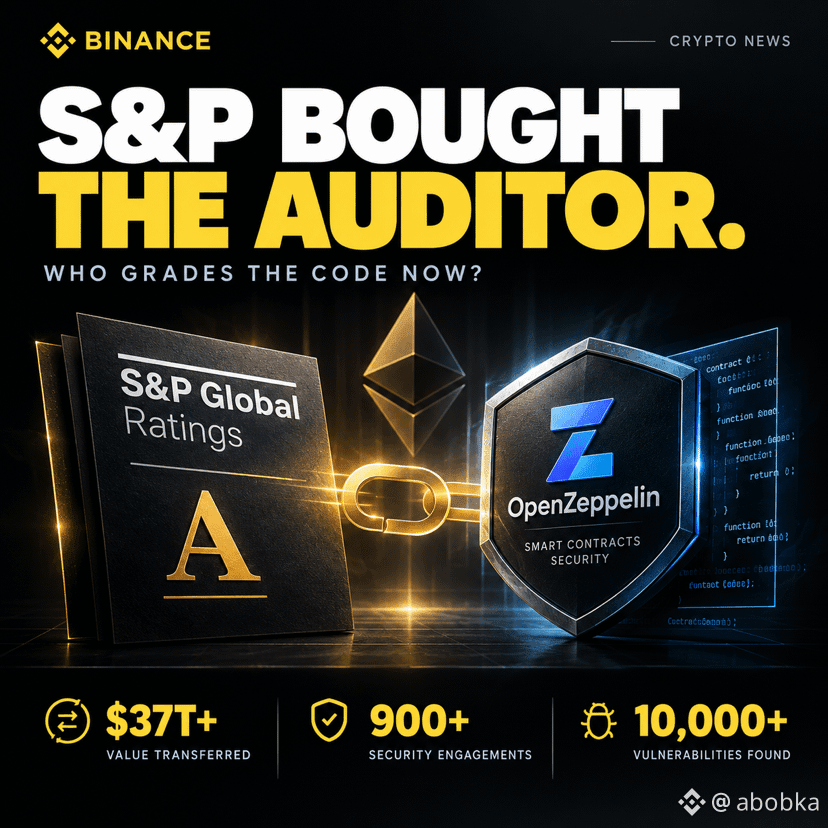
🔸 S&P Global compra al auditor
La empresa que audita el código que S&P quiere calificar. Firmado hoy, sin revelar el precio, lo que normalmente significa que la cifra fue lo bastante grande como para resultar incómoda)
Lo que OpenZeppelin es, para cualquiera que solo lo conozca por el nombre como línea de importación:
🔸 más de 37 billones de dólares han pasado por su biblioteca de Contracts
🔸 900+ auditorías de seguridad
🔸 10.000+ vulnerabilidades encontradas antes de que algo llegue a producción
La biblioteca en sí está bien:
open source, para siempre
cada versión lanzada se mantiene activa y nadie puede retirarla
Brener sigue como CEO, las auditorías siguen en marcha
todo el sistema ahora solo se integra en S&P Global Ratings
El conflicto:
el grupo que quiere evaluar el riesgo de tu contrato ahora es dueño del taller que lo encuentra. Le Pallec, en S&P Ratings, dice el plan en voz alta: OpenZeppelin complementa su evaluación de riesgo onchain. Sin misterio.
Las auditorías no empeoran de la noche a la mañana. Cambió el cliente, eso sí. Una auditoría es algo que un protocolo compra para sí mismo y publica. Una calificación se vende a la institución del otro lado, y ese comprador quiere una sola letra, no una lista.
Esa es la dirección para todo lo que se asienta sobre rieles de $ETH: fondos tokenizados, stablecoins, mesas de tesorería. Siempre iban a poner precio al riesgo de los contratos inteligentes. Resulta que son los de crédito, y compraron al fabricante de la herramienta en lugar de construirla.
Compra inteligente por su parte, honestamente. Solo lee la auditoría y la calificación como dos documentos, porque a partir de hoy comparten un padre.
¿Cambiarías una calificación de S&P por la auditoría en sí?
#snp500 #S&P500
La empresa que audita el código que S&P quiere calificar. Firmado hoy, sin revelar el precio, lo que normalmente significa que la cifra fue lo bastante grande como para resultar incómoda)
Lo que OpenZeppelin es, para cualquiera que solo lo conozca por el nombre como línea de importación:
🔸 más de 37 billones de dólares han pasado por su biblioteca de Contracts
🔸 900+ auditorías de seguridad
🔸 10.000+ vulnerabilidades encontradas antes de que algo llegue a producción
La biblioteca en sí está bien:
open source, para siempre
cada versión lanzada se mantiene activa y nadie puede retirarla
Brener sigue como CEO, las auditorías siguen en marcha
todo el sistema ahora solo se integra en S&P Global Ratings
El conflicto:
el grupo que quiere evaluar el riesgo de tu contrato ahora es dueño del taller que lo encuentra. Le Pallec, en S&P Ratings, dice el plan en voz alta: OpenZeppelin complementa su evaluación de riesgo onchain. Sin misterio.
Las auditorías no empeoran de la noche a la mañana. Cambió el cliente, eso sí. Una auditoría es algo que un protocolo compra para sí mismo y publica. Una calificación se vende a la institución del otro lado, y ese comprador quiere una sola letra, no una lista.
Esa es la dirección para todo lo que se asienta sobre rieles de $ETH: fondos tokenizados, stablecoins, mesas de tesorería. Siempre iban a poner precio al riesgo de los contratos inteligentes. Resulta que son los de crédito, y compraron al fabricante de la herramienta en lugar de construirla.
Compra inteligente por su parte, honestamente. Solo lee la auditoría y la calificación como dos documentos, porque a partir de hoy comparten un padre.
¿Cambiarías una calificación de S&P por la auditoría en sí?
#snp500 #S&P500