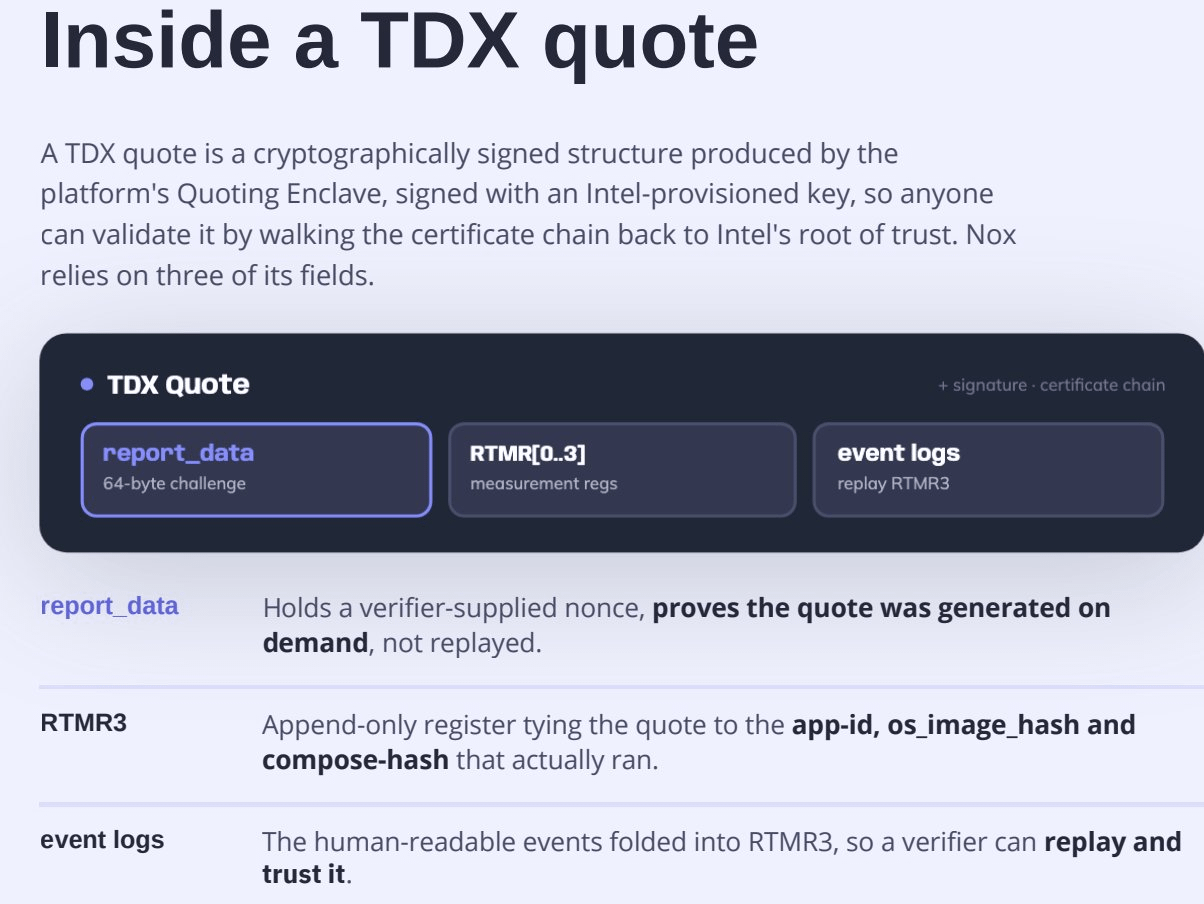

Los registros de eventos hacen que RTMR3 sea interpretable.
Un verificador reproduce el registro de eventos y lo compara con el RTMR3 firmado. Si coinciden, la imagen del sistema operativo y los hashes de docker-compose pueden considerarse de confianza como representativos de lo que realmente se ejecutó.
Tres campos. Una cadena de evidencia👇
https://trust.noxprotocol.io/
Un verificador reproduce el registro de eventos y lo compara con el RTMR3 firmado. Si coinciden, la imagen del sistema operativo y los hashes de docker-compose pueden considerarse de confianza como representativos de lo que realmente se ejecutó.
Tres campos. Una cadena de evidencia👇
https://trust.noxprotocol.io/