Alerta de seguridad GoPlus sobre un ataque de propuesta activa en #Ampleforth
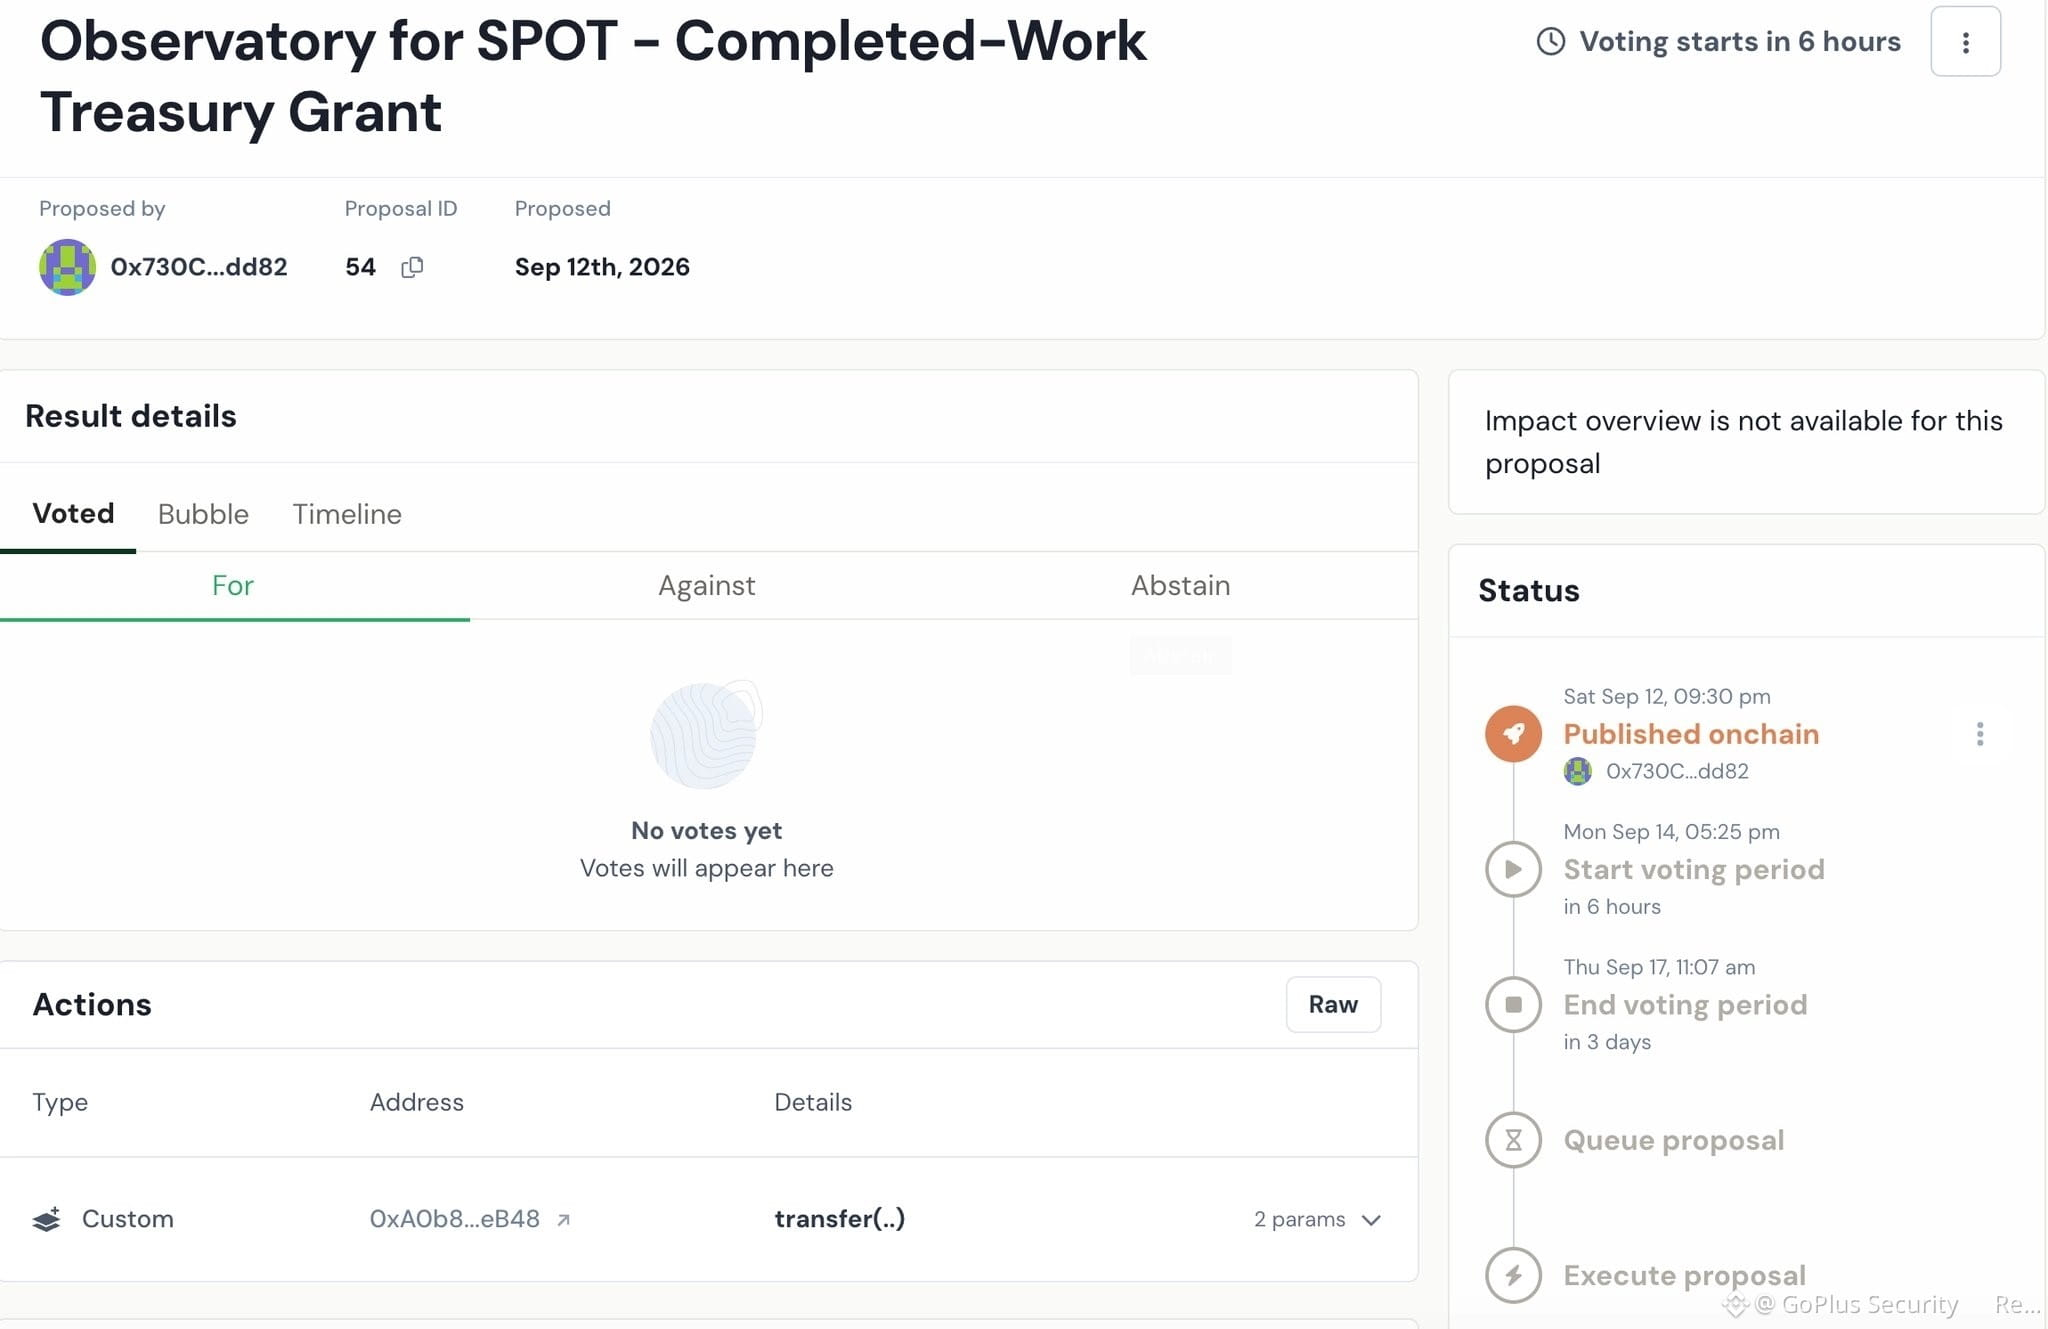
Queremos llamar la atención de la comunidad sobre una situación crítica. El 12 de septiembre, un EOA recién financiado presentó una propuesta de gobernanza maliciosa en @AmpleforthOrg.
Aunque se disfraza como una subvención por trabajo completado para herramientas de analítica del ecosistema SPOT, la solicitud en realidad busca transferir 2.500.000 USDC desde la tesorería directamente al proponente. Para ponerlo en perspectiva, esta cantidad representa casi todos los fondos líquidos de la tesorería.
Puedes revisar los detalles de la propuesta aquí: https://tally.xyz/gov/ampleforth/proposal/54
Actualmente, el estado sigue como pendiente. No hay votos y los fondos no se han movido.
El riesgo real en este escenario es el umbral de aprobación. Requiere 75.000 FORTH para proponer y 600.000 FORTH para aprobar. Considerando el precio en el momento de la alerta de $0,27, un actor malicioso solo necesitaría aproximadamente $160k de poder de voto para vaciar 2,5M USDC. Por favor, manténganse atentos.
Para aclarar cómo se desarrolló este evento, hemos detallado las cuentas involucradas en orden cronológico.
La dirección del relé y financiador es 0x92fc19271fce6d48cd41a0eff6f5dd40f1090d72. Esta billetera inició el proceso enviando 87.238 FORTH y 0,005 ETH para gas a una cuenta delegadora.
Esa delegadora, ubicada en 0x38cAaa5782BF8afF646403D567D76b016d5c24D8, terminó con los mismos 87.238,546 FORTH. Exactamente 19 minutos antes de la presentación de la propuesta, esta billetera delegó su poder de voto al proponente final.
Por último, el proponente y la dirección de pago prevista es 0x730C97E793f6F7c476C6AeB3E1c3fDad4714dd82. Gracias a la delegación, esta cuenta ahora controla 87.238,546 FORTH en poder de voto.
Queremos llamar la atención de la comunidad sobre una situación crítica. El 12 de septiembre, un EOA recién financiado presentó una propuesta de gobernanza maliciosa en @AmpleforthOrg.
Aunque se disfraza como una subvención por trabajo completado para herramientas de analítica del ecosistema SPOT, la solicitud en realidad busca transferir 2.500.000 USDC desde la tesorería directamente al proponente. Para ponerlo en perspectiva, esta cantidad representa casi todos los fondos líquidos de la tesorería.
Puedes revisar los detalles de la propuesta aquí: https://tally.xyz/gov/ampleforth/proposal/54
Actualmente, el estado sigue como pendiente. No hay votos y los fondos no se han movido.
El riesgo real en este escenario es el umbral de aprobación. Requiere 75.000 FORTH para proponer y 600.000 FORTH para aprobar. Considerando el precio en el momento de la alerta de $0,27, un actor malicioso solo necesitaría aproximadamente $160k de poder de voto para vaciar 2,5M USDC. Por favor, manténganse atentos.
Para aclarar cómo se desarrolló este evento, hemos detallado las cuentas involucradas en orden cronológico.
La dirección del relé y financiador es 0x92fc19271fce6d48cd41a0eff6f5dd40f1090d72. Esta billetera inició el proceso enviando 87.238 FORTH y 0,005 ETH para gas a una cuenta delegadora.
Esa delegadora, ubicada en 0x38cAaa5782BF8afF646403D567D76b016d5c24D8, terminó con los mismos 87.238,546 FORTH. Exactamente 19 minutos antes de la presentación de la propuesta, esta billetera delegó su poder de voto al proponente final.
Por último, el proponente y la dirección de pago prevista es 0x730C97E793f6F7c476C6AeB3E1c3fDad4714dd82. Gracias a la delegación, esta cuenta ahora controla 87.238,546 FORTH en poder de voto.