Un suplantador envió solicitudes de información sobre clientes de Bitcoin a Revolut desde el dominio de correo electrónico legítimo de una agencia gubernamental.
Como el mensaje provenía de un servidor gubernamental auténtico, pasó sin problemas SPF, DKIM y DMARC. Para los filtros de Revolut, parecía una solicitud genuina. Y la información se entregó antes de que la solicitud se verificara directamente.
Pasaportes. Verificaciones de selfies. Direcciones. IBANs. Extractos de cuenta. Historiales de transacciones de Bitcoin.
Los fondos de los clientes no se vieron comprometidos. Los datos eran.
Aquí hay algo muy importante: los controles técnicos no fallaron. Funcionaron correctamente en un correo que era técnicamente auténtico.
Lo que faltaba era un control de proceso: verificar de forma independiente que la persona que hacía la solicitud era realmente quien decía ser antes de entregar la información.
ZachXBT (un reconocido investigador de seguridad onchain) señaló que las personas afectadas parecían ser clientes con un mayor patrimonio neto. En otras palabras, esto no parece una filtración indiscriminada. Parece haber habido algún tipo de focalización seria. 👀
En cuanto a la IA: ni siquiera la necesitó este ataque. Bastó con un buzón de correo gubernamental legítimo.
Lo que cambia la IA no es necesariamente la sofisticación del vector de ataque. Cambia el costo de replicarlo a gran escala.
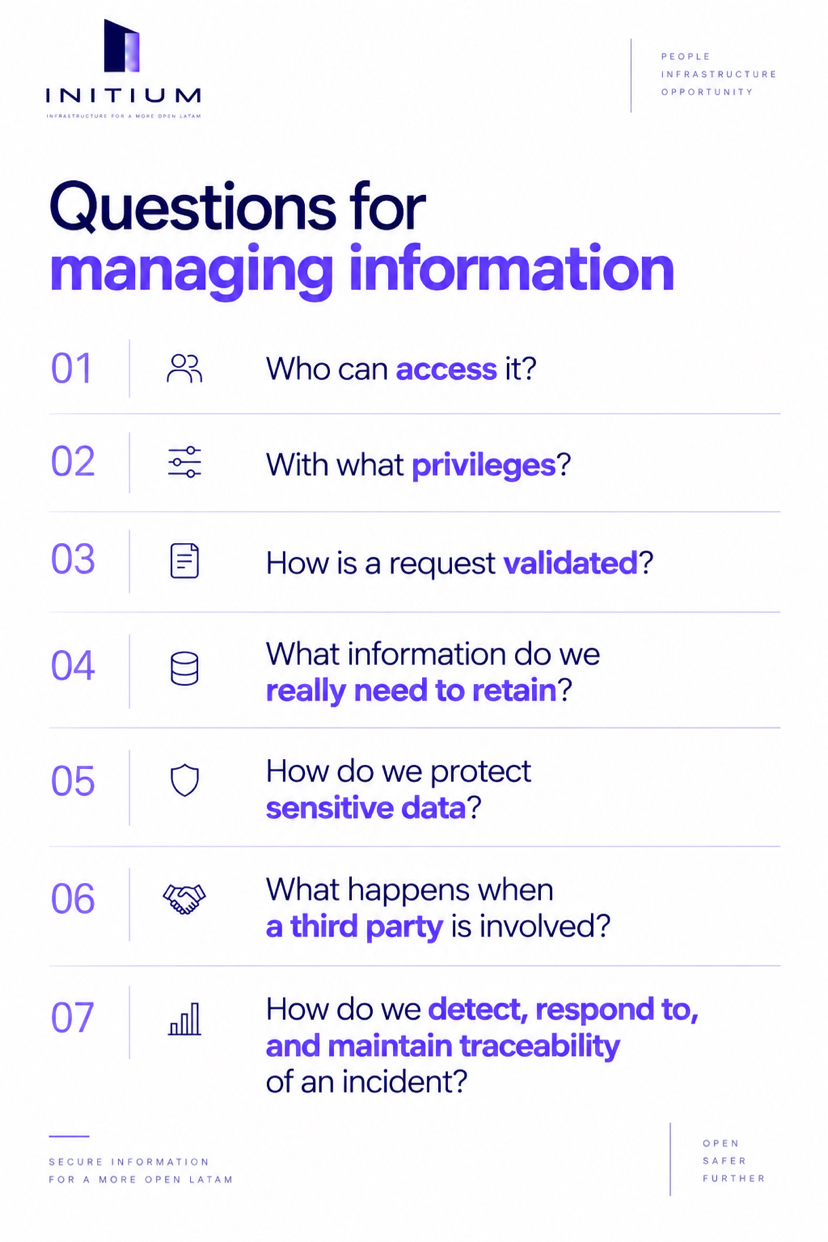
Por eso vale la pena hablar de buenas prácticas y estándares como ISO/IEC 27001 y 27002. No porque una certificación haga que alguien sea invulnerable, sino porque obliga a las organizaciones a hacerse preguntas concretas en lugar de dejarlas para más tarde o para “cuando haya tiempo”.
En este caso en particular, dos controles podrían haber cambiado el resultado: la verificación independiente de las solicitudes de las autoridades y minimizar lo que realmente se divulga en comparación con lo que se solicita.
La seguridad no es solo tecnología.
Son las personas, los procesos y las políticas.
Síguenos en LinkedIn