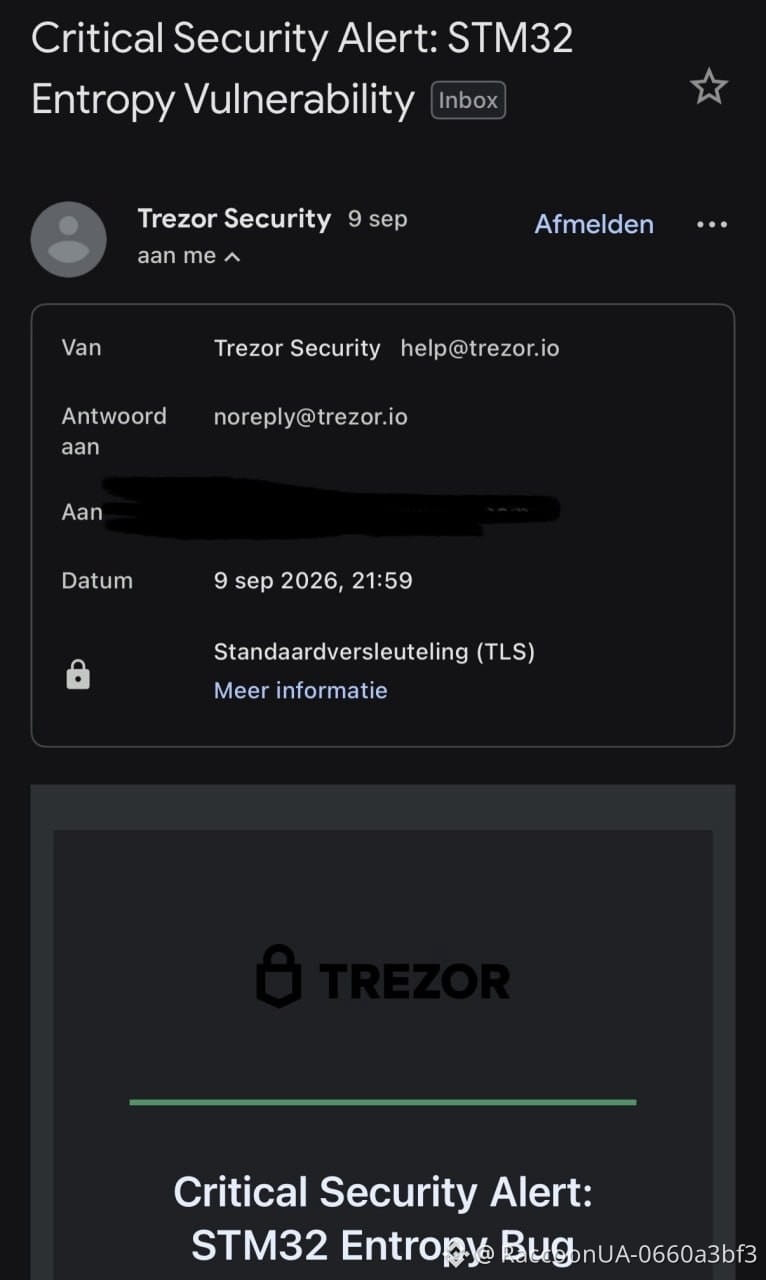
⚠️ Los hackers envían correos de phishing en nombre de Trezor
La empresa Trezor informó sobre la intrusión en un proveedor de correo externo: los atacantes obtuvieron la posibilidad de enviar cartas que parecían mensajes de la compañía.
En el correo falso, titulado «Critical Security Alert: STM32 Entropy Vulnerability», se intenta hacer que los usuarios hagan clic en un enlace malicioso.
Trezor ya deshabilitó el dominio relacionado y está investigando el incidente. La empresa pide no seguir enlaces de esos correos.
$TRB
$CRMB
$SOL
La empresa Trezor informó sobre la intrusión en un proveedor de correo externo: los atacantes obtuvieron la posibilidad de enviar cartas que parecían mensajes de la compañía.
En el correo falso, titulado «Critical Security Alert: STM32 Entropy Vulnerability», se intenta hacer que los usuarios hagan clic en un enlace malicioso.
Trezor ya deshabilitó el dominio relacionado y está investigando el incidente. La empresa pide no seguir enlaces de esos correos.
$TRB
$CRMB
$SOL