
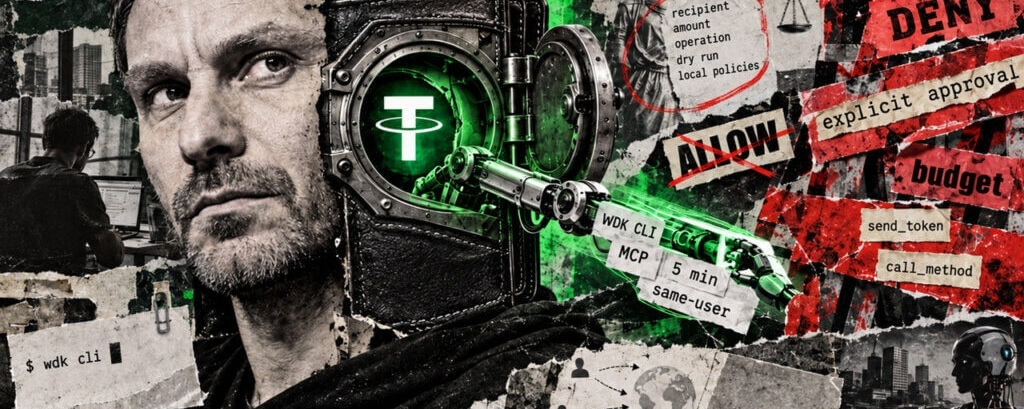

He estado observando de cerca el impulso de Tether para integrar agentes de IA en los pagos digitales, y hay algo que destaca: dar a una IA acceso a una cartera no es lo mismo que decidir qué es realmente lo que esa IA está autorizada a gastar. Esa diferencia podría convertirse en uno de los mayores desafíos a medida que los agentes financieros autónomos sean cada vez más comunes.
El CEO de Tether, Paolo Ardoino, ha descrito una visión más amplia en la que las personas, las máquinas y los agentes de IA pueden interactuar con dinero programable mientras los usuarios mantienen el control de sus fondos. El Wallet Development Kit (WDK) de Tether está diseñado para respaldar esa visión, pero sus herramientas más recientes también ponen de relieve una responsabilidad importante para los desarrolladores: definir los límites de la autoridad financiera de un agente de IA.
La CLI de WDK de Tether separa el acceso a la billetera de la aprobación de transacciones. Un usuario puede desbloquear una billetera para una sesión temporal, tras lo cual otro proceso que opere bajo la misma cuenta del sistema puede solicitar transacciones a través del endpoint local de billetera. El agente no necesariamente necesita de nuevo la contraseña de la billetera para cada pago.
Eso crea una distinción importante entre "autocustodia" y "control de gasto". Mantener las claves privadas bajo el control del usuario protege la custodia, pero no determina automáticamente qué destinatario puede pagar un AI, cuánto puede gastar o qué operaciones puede ejecutar.
La sesión CLI predeterminada dura cinco minutos después de desbloquearse, mientras que los usuarios pueden bloquearla antes o desbloquearla de nuevo para reiniciar el temporizador. La sesión también puede configurarse sin caducidad automática.
Estos controles ayudan a limitar durante cuánto tiempo una billetera desbloqueada permanece accesible, pero una sesión breve no crea automáticamente un límite de gasto. Un AI aún podría hacer varias transacciones durante el periodo en el que la billetera está disponible.
Tether describe este acceso del mismo usuario como un intercambio práctico de hot-wallet y recomienda medidas como usar una billetera dedicada, mantener dentro de ella solo fondos limitados y separar la billetera bajo una cuenta dedicada de sistema operativo. Estas son precauciones, más que evidencia de un exploit o robo reportado.
La interfaz MCP agrega otra capa. Sus herramientas integradas mantienen la administración sensible de la billetera, como la exportación de la seed y el desbloqueo, fuera del conjunto de herramientas orientado al agente. Sin embargo, esa protección depende de cómo esté configurado el entorno. Si un cliente de IA también tiene acceso independiente a la shell, las restricciones de la lista de herramientas del MCP podrían no cubrir cada ruta posible hacia la billetera.
Para transferencias, Tether recomienda un flujo de trabajo más seguro: primero previsualizar la transacción, mostrar detalles como la red, el destinatario, el token, el monto y la tarifa estimada, y luego obtener confirmación antes de transmitirla.
Pero hay un punto crucial aquí: "confirmación recomendada" no es necesariamente lo mismo que "autorización impuesta". El demonio subyacente puede procesar una solicitud de transacción válida desde una billetera desbloqueada sin demostrar que realmente ocurrieron los pasos de vista previa y confirmación anteriores.
Eso significa que importa la ubicación de la verificación de seguridad. Una pantalla de aprobación bien pulida puede parecer tranquilizadora, pero si otra ruta permitida puede omitir esa pantalla, la restricción de gasto solo es tan fuerte como el diseño de la aplicación que la rodea.
WDK ofrece a los desarrolladores herramientas adicionales a través de su SDK. Las políticas locales de transacciones pueden definir reglas de PERMITIR y DENEGAR para ciertas operaciones de billeteras o protocolos, incluidas condiciones que involucren destinatarios aprobados y montos de transacción.
Pero estos controles no son un sandbox completo. Funcionan de forma local y dentro de un alcance definido; es decir, los desarrolladores aún necesitan entender qué operaciones y referencias de cuenta quedan fuera de esas comprobaciones.
Esto cobra especial importancia cuando los desarrolladores prometen a los usuarios un límite de gasto acumulativo.
Por ejemplo, bloquear una sola transacción por encima de $100 no impone automáticamente un presupuesto diario de $500. La aplicación debe llevar el control del gasto previo, conservar esa información de forma fiable y manejar correctamente solicitudes simultáneas. En otras palabras, los "límites de gasto diarios" requieren contabilidad además de comprobaciones a nivel de transacción.
El MCP Toolkit separado de Tether adopta un enfoque diferente. Sus herramientas de escritura integradas usan una aprobación explícita del usuario antes de transmitir transacciones, mientras que los desarrolladores pueden elegir qué herramientas exponer y pueden crear operaciones adicionales.
Esa flexibilidad es útil, pero también pone más responsabilidad en el desarrollador. Cuanto más se personalice el agente, más cuidadosamente deben definirse sus permisos.
Tether ofrece efectivamente rutas diferentes para distintos casos de uso: la CLI para flujos locales, el SDK para aplicaciones y el MCP Toolkit para servidores personalizados de agentes de IA. Por lo tanto, los desarrolladores pueden elegir cuánta automatización y participación humana desean.
El intercambio es sencillo. "Aprobar cada transacción" le da a los usuarios control directo sobre cada pago. "Establecer un presupuesto de gasto y dejar que el agente opere" ofrece mayor automatización, pero requiere reglas confiables que cubran montos, destinatarios, tipos de transacción y gasto acumulativo.
Para los usuarios, la pregunta real no es simplemente si una billetera de IA es autocustodiada o si muestra un aviso de aprobación.
Las preguntas importantes son: "¿Cuánto puede gastar este agente?" "¿A dónde puede enviar mi dinero?" y "¿Qué es exactamente lo que pone fin a su autoridad?"
El enfoque de Tether de autocustodia le da a los desarrolladores una forma de construir sistemas financieros impulsados por IA sin entregar la propiedad de la billetera a un custodio centralizado. Pero la capa final de protección pertenece al propio producto.
El mayor desafío puede no ser dar acceso a dinero a los agentes de IA. Puede ser asegurarse de que la autoridad que les otorgamos sea exactamente tan limitada como creemos.