⚠️ Incidente de seguridad de la billetera web de $MINIMA ⚠️
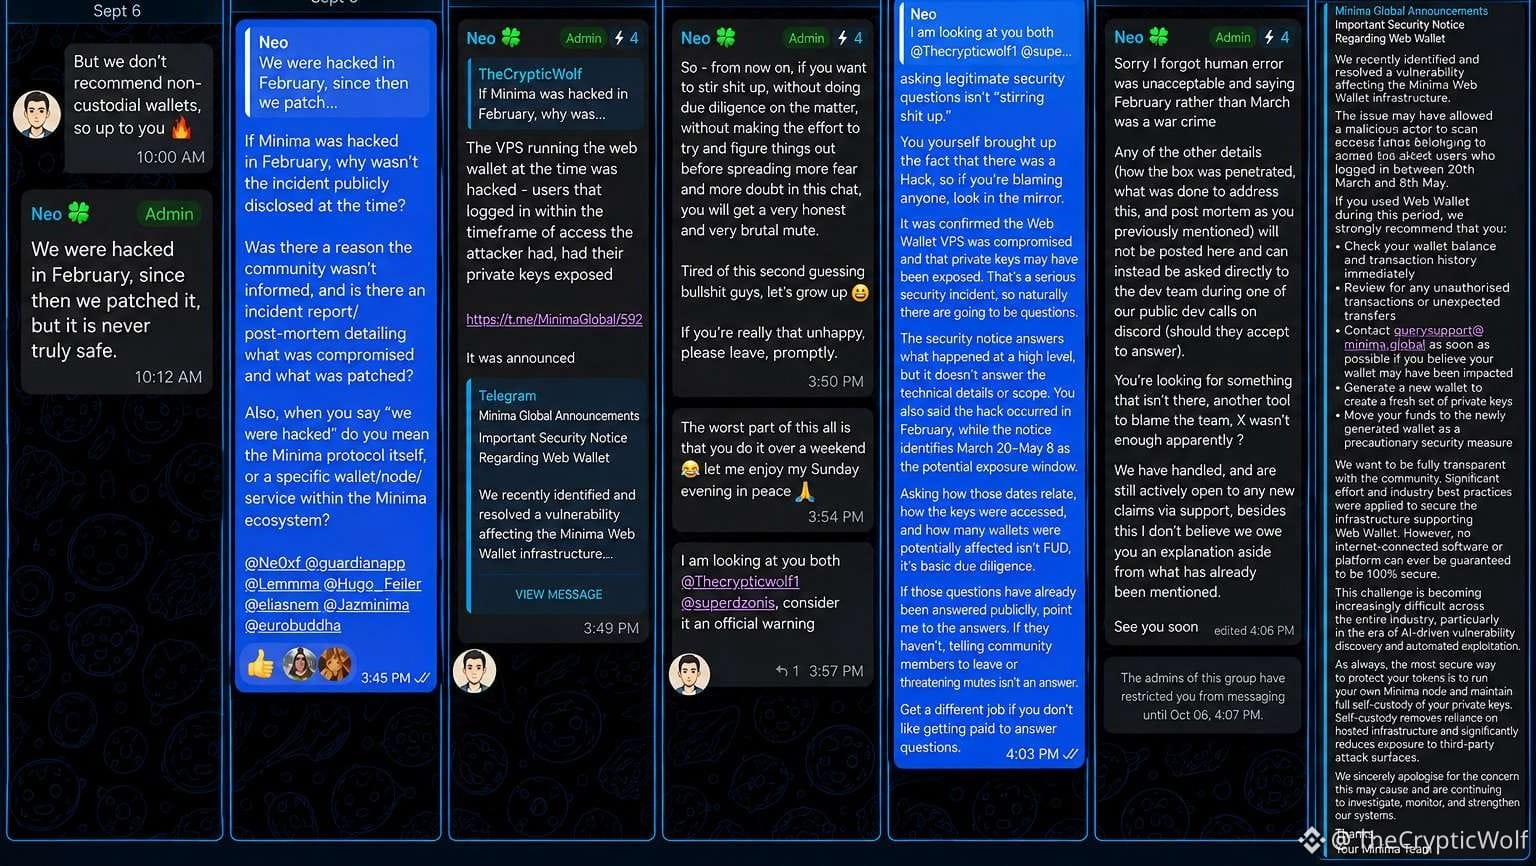
Según el aviso de seguridad de Minima, una vulnerabilidad pudo haber permitido a un actor malicioso escanear claves privadas expuestas y acceder a fondos pertenecientes a algunos usuarios de billeteras web que iniciaron sesión entre el 20 de marzo y el 8 de mayo. Se recomendó a los usuarios generar billeteras nuevas y mover sus fondos.
En Telegram, el responsable de Operaciones de Productos & Comunidad de Minima también declaró hoy: "Nos hackearon en febrero"
Más tarde aclaró que el VPS que ejecutaba la billetera web fue comprometido y que los usuarios que iniciaron sesión durante el período de acceso del atacante tuvieron sus claves privadas expuestas.
Pregunté:
-¿Cómo se expusieron técnicamente las claves privadas?
-¿Cuántas billeteras se vieron potencialmente afectadas?
-¿Cómo se relaciona la fecha del compromiso de febrero con la ventana de exposición del 20 de marzo al 8 de mayo?
-¿Hubo un informe/posmortem del incidente que detallara qué ocurrió y qué se remediò?
Posteriormente se me emitió una "advertencia oficial" y, finalmente, se me prohibió estar en el grupo de Minima TG hasta el 6 de octubre.
Después de la prohibición me dijeron que la fecha de febrero fue un error humano y que las preguntas técnicas adicionales podían dirigirse al equipo de desarrollo en un foro de discord "si aceptan responder".
Hay otro punto que vale la pena mencionar:
NO he encontrado una divulgación oficial de seguridad sobre este incidente en la cuenta principal de X @Minima_Global.
Sin embargo, se divulgó el 21 de mayo, casi dos semanas después, en el canal oficial de anuncios de TG de Minima.
No estoy afirmando que la propia blockchain de Minima haya sido hackeada. El incidente divulgado concierne a la infraestructura de la billetera web, lo cual es extremadamente serio, considerando que se expusieron claves privadas y que los fondos podrían haber sido robados.
Simplemente estoy documentando lo que Minima divulgó, lo que sigue sin responderse públicamente y lo que ocurrió cuando se plantearon esas preguntas.
Los incidentes de seguridad merecen transparencia. Preguntar por el alcance, el cronograma, el mecanismo de ataque y la remediación es una debida diligencia básica, no FUD.
Según el aviso de seguridad de Minima, una vulnerabilidad pudo haber permitido a un actor malicioso escanear claves privadas expuestas y acceder a fondos pertenecientes a algunos usuarios de billeteras web que iniciaron sesión entre el 20 de marzo y el 8 de mayo. Se recomendó a los usuarios generar billeteras nuevas y mover sus fondos.
En Telegram, el responsable de Operaciones de Productos & Comunidad de Minima también declaró hoy: "Nos hackearon en febrero"
Más tarde aclaró que el VPS que ejecutaba la billetera web fue comprometido y que los usuarios que iniciaron sesión durante el período de acceso del atacante tuvieron sus claves privadas expuestas.
Pregunté:
-¿Cómo se expusieron técnicamente las claves privadas?
-¿Cuántas billeteras se vieron potencialmente afectadas?
-¿Cómo se relaciona la fecha del compromiso de febrero con la ventana de exposición del 20 de marzo al 8 de mayo?
-¿Hubo un informe/posmortem del incidente que detallara qué ocurrió y qué se remediò?
Posteriormente se me emitió una "advertencia oficial" y, finalmente, se me prohibió estar en el grupo de Minima TG hasta el 6 de octubre.
Después de la prohibición me dijeron que la fecha de febrero fue un error humano y que las preguntas técnicas adicionales podían dirigirse al equipo de desarrollo en un foro de discord "si aceptan responder".
Hay otro punto que vale la pena mencionar:
NO he encontrado una divulgación oficial de seguridad sobre este incidente en la cuenta principal de X @Minima_Global.
Sin embargo, se divulgó el 21 de mayo, casi dos semanas después, en el canal oficial de anuncios de TG de Minima.
No estoy afirmando que la propia blockchain de Minima haya sido hackeada. El incidente divulgado concierne a la infraestructura de la billetera web, lo cual es extremadamente serio, considerando que se expusieron claves privadas y que los fondos podrían haber sido robados.
Simplemente estoy documentando lo que Minima divulgó, lo que sigue sin responderse públicamente y lo que ocurrió cuando se plantearon esas preguntas.
Los incidentes de seguridad merecen transparencia. Preguntar por el alcance, el cronograma, el mecanismo de ataque y la remediación es una debida diligencia básica, no FUD.