1/3
Aquí tienes una mirada detallada sobre la reciente brecha de seguridad.
El 4 de septiembre, la plataforma basada en Ethereum @NotionalFinance sufrió un exploit en el que aproximadamente $1.72M fue desviado desde sus contratos en custodia.
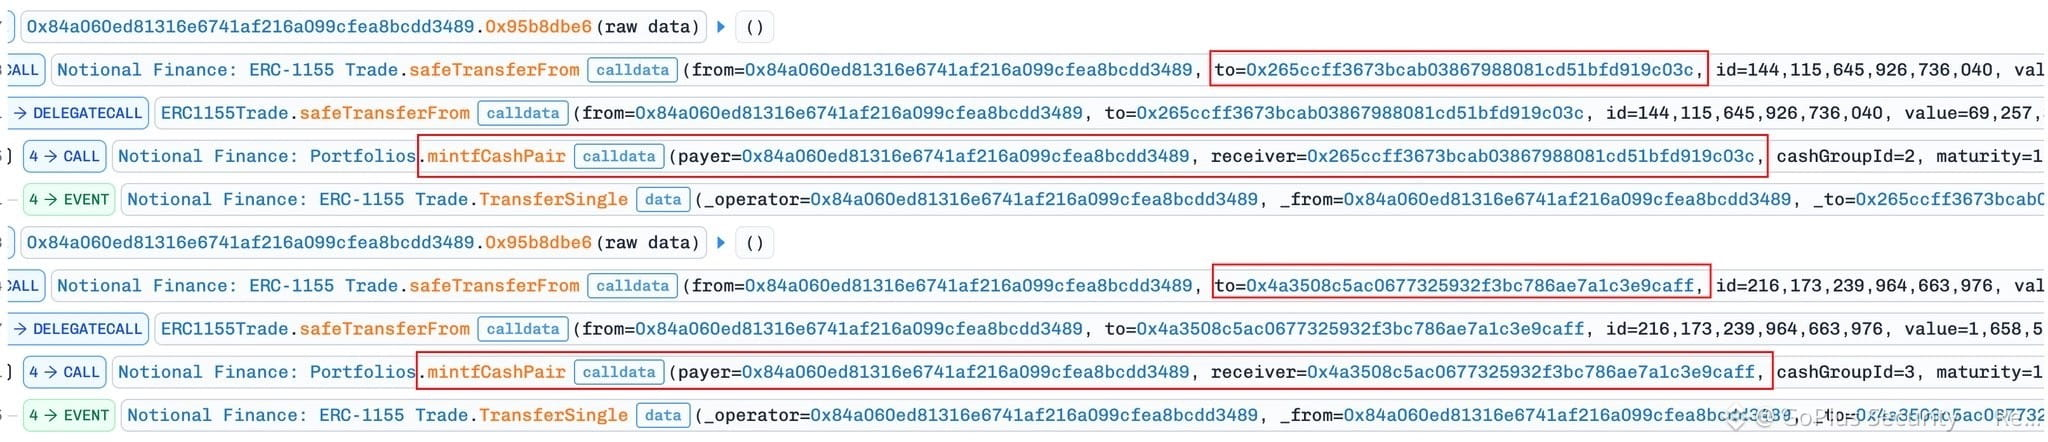
La persona responsable aprovechó el proceso de acuñación de pares fCash en Notional V2. Específicamente, manipuló la ruta de transacción que pasa de ERC1155Trade.safeTransferFrom a Portfolios.mintfCashPair().
Al usar varias carteras bajo su mando, el perpetrador estableció posiciones largas y cortas de fCash altamente agresivas a través de diferentes vencimientos. La función freeCollateral del sistema solo evalúa la solvencia a nivel de cuenta individual. Por lo tanto, no pudo impedir que el atacante aislara su riesgo en distintas cuentas y vencimientos. Esta estrategia generó con éxito un enorme crédito inmediato para el atacante, mientras dejaba atrás un gran déficit para el futuro.
Puedes ver el registro completo de la transacción aquí:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a
Aquí tienes una mirada detallada sobre la reciente brecha de seguridad.
El 4 de septiembre, la plataforma basada en Ethereum @NotionalFinance sufrió un exploit en el que aproximadamente $1.72M fue desviado desde sus contratos en custodia.
La persona responsable aprovechó el proceso de acuñación de pares fCash en Notional V2. Específicamente, manipuló la ruta de transacción que pasa de ERC1155Trade.safeTransferFrom a Portfolios.mintfCashPair().
Al usar varias carteras bajo su mando, el perpetrador estableció posiciones largas y cortas de fCash altamente agresivas a través de diferentes vencimientos. La función freeCollateral del sistema solo evalúa la solvencia a nivel de cuenta individual. Por lo tanto, no pudo impedir que el atacante aislara su riesgo en distintas cuentas y vencimientos. Esta estrategia generó con éxito un enorme crédito inmediato para el atacante, mientras dejaba atrás un gran déficit para el futuro.
Puedes ver el registro completo de la transacción aquí:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a