
¿Una solicitud de jetton maliciosa puede afectar a un usuario de STON.fi?
La seguridad en DeFi no se trata solo del protocolo que usas. También se trata de entender exactamente qué le están pidiendo a tu billetera que autorice.
Para los usuarios de STON.fi en TON, una distinción importante a menudo se pasa por alto: los jettons estándar de TON no utilizan el modelo de approve y allowance estilo ERC-20. Con TEP-74, una transferencia de jetton autoriza una solicitud de transferencia específica en lugar de otorgar una autorización reutilizable que otro contrato pueda gastar más tarde.
Esa diferencia cambia la forma en que los usuarios deberían pensar sobre solicitudes de intercambio maliciosas, interfaces falsas y permisos de la billetera.
En qué se diferencian los jettons de TON de ERC-20
En Ethereum, los tokens ERC-20 suelen depender de approve, allowance y transferFrom. Un usuario puede aprobar a un gastador por una cantidad determinada, después de lo cual ese gastador puede mover tokens sin requerir una nueva aprobación para cada transacción.
Los jettons estándar de TON funcionan de manera diferente.
Bajo TEP-74, no existe un mecanismo estándar de approve, allowance ni transferFrom. En cambio, una transferencia de jetton se autoriza para la transacción que se está ejecutando.
En una billetera de jettons correctamente implementada, una transferencia que no provenga del propietario debe ser rechazada. Esto significa que simplemente interactuar con un token o conectar una billetera no crea automáticamente una autorización de gasto de jettons ilimitada y persistente.
Esa es una distinción de seguridad crucial.
Entonces, ¿una solicitud maliciosa de jetton aún puede causar daños?
Sí.
La ausencia de autorizaciones ERC20 no hace que un usuario sea inmune a solicitudes maliciosas. El peligro puede venir de lo que el usuario está firmando realmente.
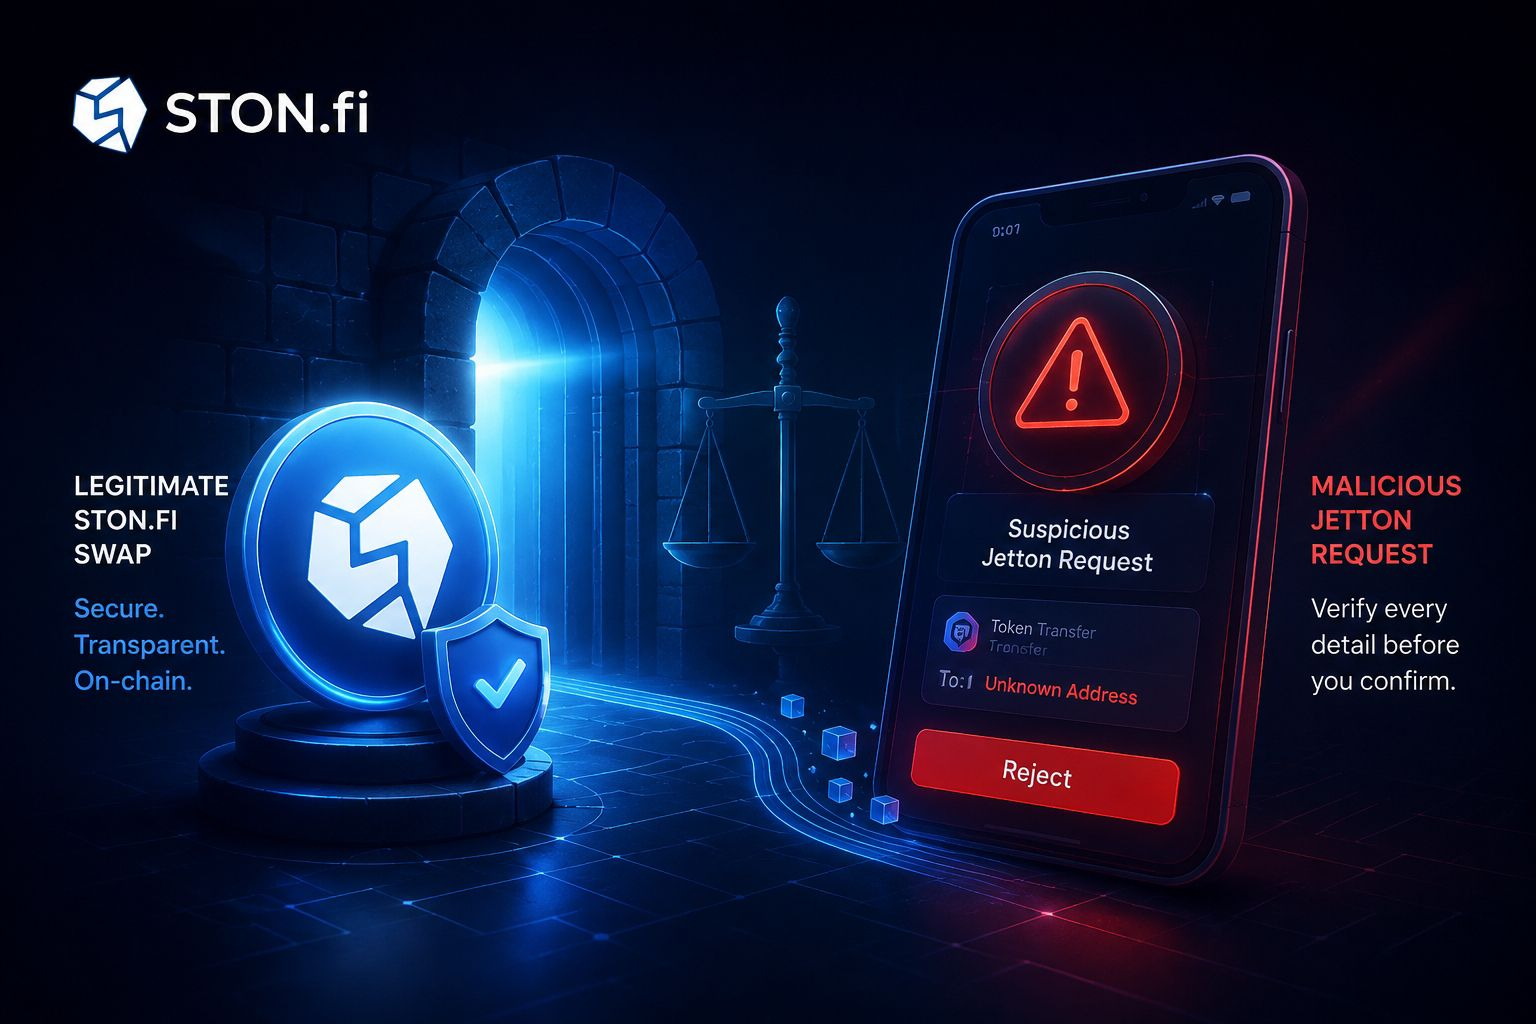
Un sitio web falso podría imitar una interfaz DeFi legítima y presentar una transacción que parece ser un intercambio en STON.fi, mientras en realidad solicita una transferencia directa de jettons a una dirección controlada por el atacante.
A primera vista, la transacción puede parecer legítima, pero la pregunta importante es:
¿Qué exactamente me está pidiendo enviar mi billetera y a dónde va?
TON Connect también puede presentar solicitudes que contienen uno o más mensajes salientes. Una vez que el usuario autoriza esos mensajes, la billetera ejecuta lo que fue aprobado.
Por eso hacer clic ciegamente en Confirmar es peligroso, incluso cuando la solicitud parece involucrar un token o protocolo familiar.
Cómo funciona un intercambio genuino de jetton en STON.fi
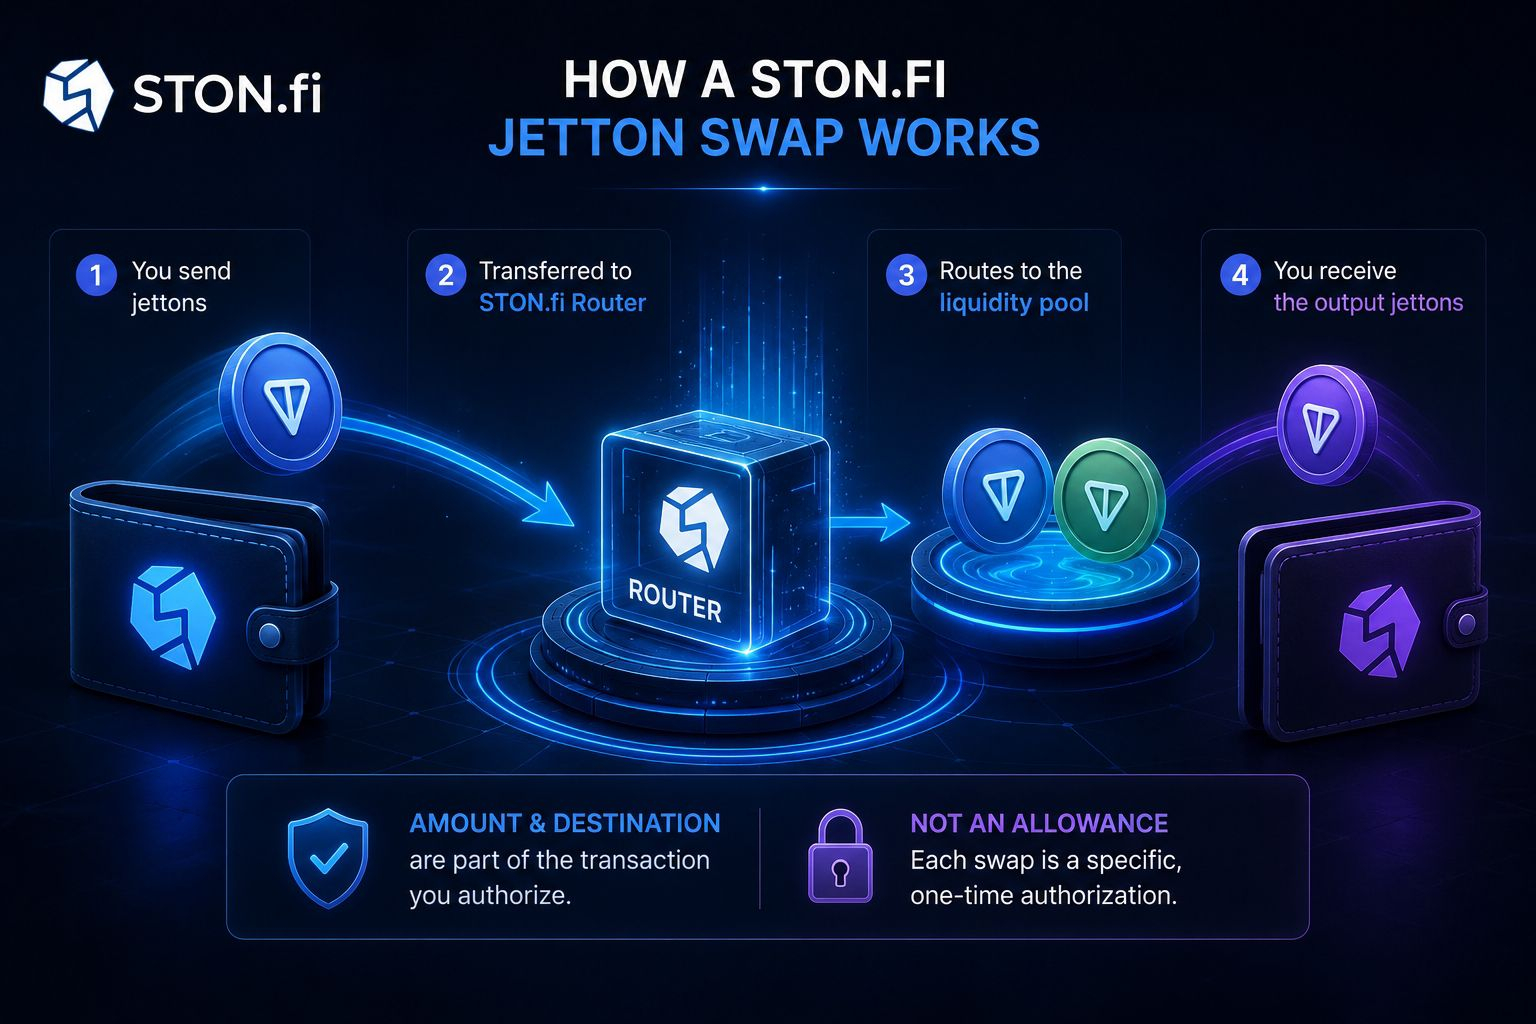
Un intercambio normal de jetton a jetton en STON.fi sigue un flujo de transacción definido.
Los jettons del usuario se transfieren al flujo relevante del Router con una carga útil que contiene información que ayuda al Router a procesar el intercambio. Luego, el Router reenvía la solicitud hacia el pool de liquidez adecuado y el intercambio continúa según la lógica del protocolo.
El punto de seguridad importante es que la cantidad que se transfiere forma parte de la transacción que el usuario autoriza.
No equivale a otorgar a STON.fi una autorización TEP-74 ilimitada y reutilizable.
Por lo tanto, autorizar un intercambio legítimo no significa automáticamente que un contrato de jetton estándar haya dado a STON.fi u otro contrato permiso para gastar un saldo ilimitado en transacciones futuras.
Dónde aparecen los riesgos reales
El mayor riesgo a menudo no es una autorización oculta al estilo ERC-20, sino que el usuario apruebe sin saberlo la transacción equivocada.
Una interfaz maliciosa puede solicitar:
Una transferencia directa de jetton
En lugar de enviar tokens al Router previsto de STON.fi, la transacción puede enviarlos directamente a la billetera de un atacante.
Una cantidad inesperada
La cantidad solicitada puede ser mayor de la que el usuario pretendía intercambiar.
Un destino engañoso
La interfaz podría parecer visualmente STON.fi mientras dirige los fondos a un lugar completamente distinto.
Una extensión de billetera o capacidad más amplia
Las extensiones de Wallet V5 pueden introducir capacidades que van más allá de una simple transferencia única. Deben evaluarse con mucha más atención porque las implicaciones de seguridad pueden ser más amplias que un intercambio individual.
¿Qué deberían verificar los usuarios de STON.fi antes de firmar?
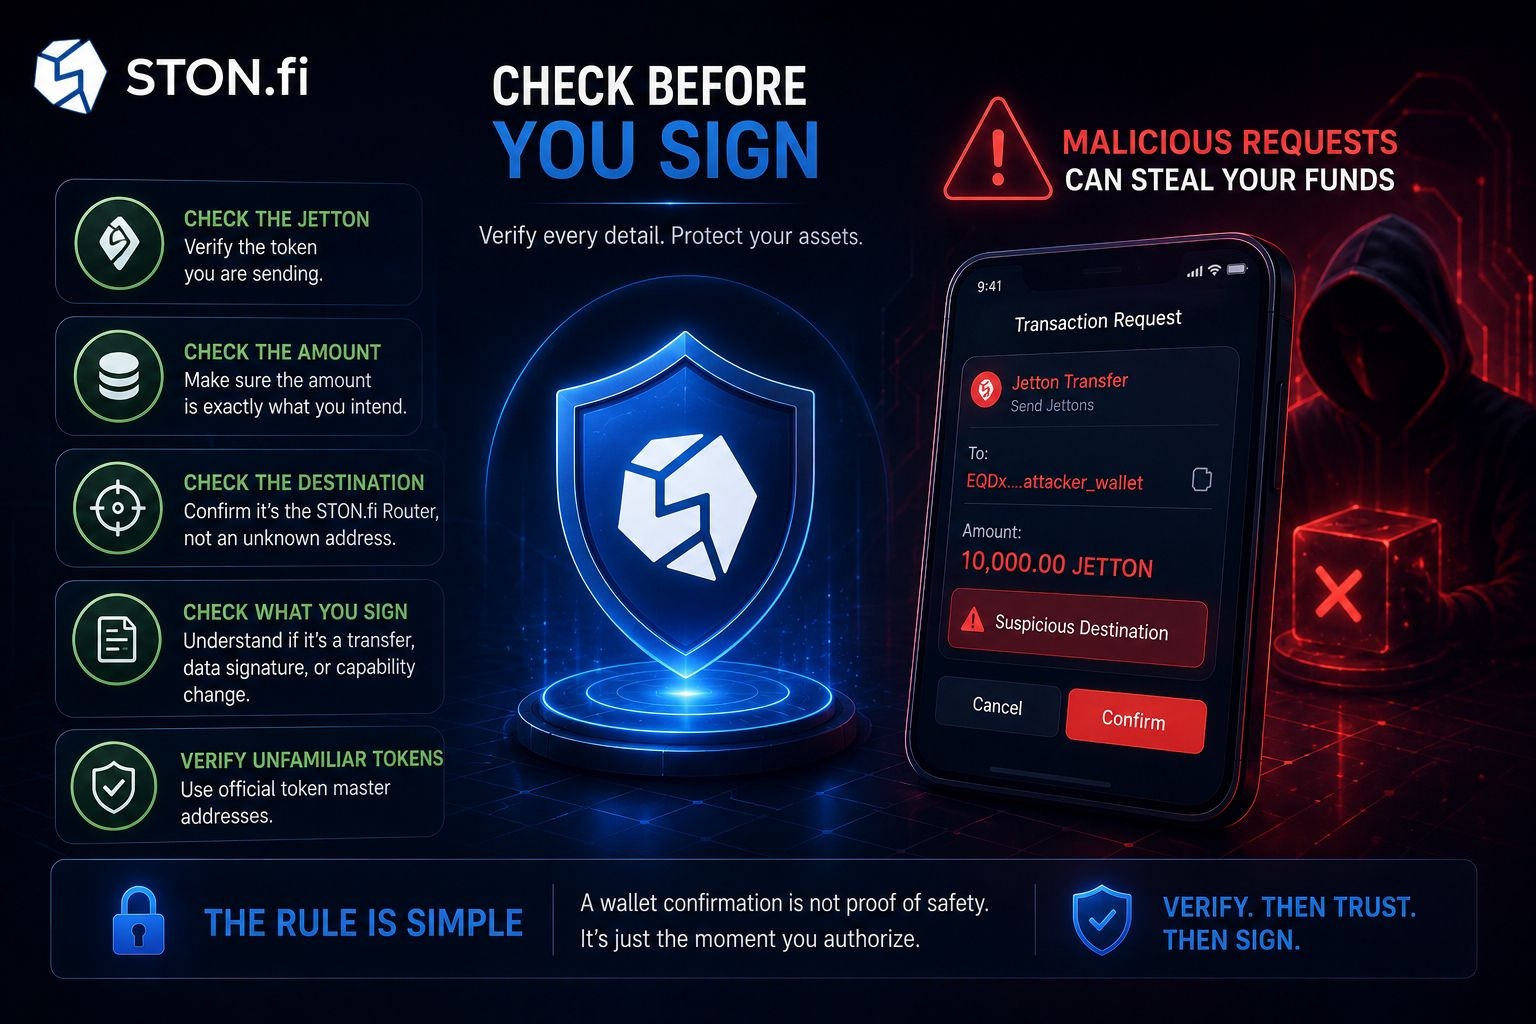
Antes de aprobar una transacción, no te fijes solo en el aspecto del sitio web. Examina la transacción en sí.
Verifica el jetton que estás enviando y confirma que es el activo previsto.
Verifica la cantidad exacta que se está transfiriendo. Un token familiar no vuelve segura una cantidad desconocida.
Inspecciona el destino y la estructura de la transacción. Confirma que la solicitud coincide con la interacción esperada de STON.fi en lugar de una transferencia ordinaria a una dirección desconocida.
Determina también qué estás firmando. ¿Es:
una transferencia de token,
una firma de datos,
o un cambio de extensión/capacidad de la billetera?
Esas acciones tienen implicaciones de seguridad muy distintas.
Para activos desconocidos, verifica la dirección oficial del master del token en lugar de confiar solo en el nombre, ticker, logotipo o marca del sitio web. Los atacantes pueden crear jettons parecidos que parezcan legítimos.
Un punto clave sobre las transferencias maliciosas únicas
Supongamos que engañan a un usuario para que apruebe una transferencia maliciosa de jetton.
Esa transacción puede resultar en la pérdida inmediata de la cantidad autorizada. Sin embargo, esa transferencia completada no se convierte automáticamente en una autorización TEP-74 reutilizable que un atacante pueda explotar más tarde para intercambios arbitrarios en STON.fi.
Esta distinción importa.
Una transacción maliciosa sigue siendo peligrosa, pero su peligro debe entenderse correctamente. El comportamiento estándar de TEP-74 no es lo mismo que darle a un atacante una autorización ilimitada de ERC-20.
Sin embargo, la situación cambia drásticamente si la propia billetera subyacente se ve comprometida.
¿Qué pasa si la billetera o la clave están comprometidas?
Una frase semilla comprometida, una clave privada o una extensión de billetera suficientemente poderosa pueden afectar mucho más que una sola transacción de STON.fi.
En ese escenario, el atacante podría ser capaz de autorizar transacciones futuras directamente desde la billetera, dependiendo de las capacidades que haya obtenido.
Por eso la seguridad de la billetera sigue siendo fundamental incluso cuando el estándar del token en sí no implementa autorizaciones persistentes.
También hay otra consideración importante:
Jettons no estándar
No todos los jettons se comportan exactamente como una simple implementación del estándar.
Un jetton no estándar o personalizado puede introducir lógica administrativa adicional, restricciones de transferencia, hooks, permisos u otros comportamientos del contrato. Por lo tanto, los usuarios no deben asumir que cada activo conlleva exactamente el mismo perfil de riesgo que una implementación básica de TEP-74.
La regla práctica de seguridad
La mentalidad más segura es simple:
No preguntes solo: “¿Estoy usando STON.fi?”
Pregunta:
“¿Qué transacción me está pidiendo autorizar mi billetera?”
Una interfaz legítima de STON.fi aún debe tratarse con cuidado. Verifica el activo, la cantidad, el destino de la transacción y la acción de la billetera antes de firmar.
La confirmación en la billetera no es una prueba de que una transacción sea segura. Es simplemente el momento en que autorizas que la transacción ocurra.
Conclusión final
Una solicitud maliciosa de jetton בהחלטamente puede afectar a un usuario de STON.fi, pero no porque los jettons estándar de TON funcionen en secreto como las autorizaciones ilimitadas de ERC-20.
Bajo TEP-74, no existe un modelo estándar de approve, allowance o transferFrom. En cambio, una transferencia normal de jetton se autoriza como una transacción específica.
El verdadero peligro proviene de firmar la transacción incorrecta, confiar en una interfaz maliciosa, interactuar con un jetton falso, aprobar mensajes salientes inesperados o exponer la propia billetera a través de una clave o extensión comprometida.
En cada interacción con STON.fi, tómate un momento antes de firmar.
Verifica el jetton.
Verifica la cantidad.
Verifica el destino.
Comprueba qué está autorizando realmente tu billetera.
En DeFi, la transacción más segura no es la que parece familiar.
Es la que has verificado.
Explora más en STON.FI