
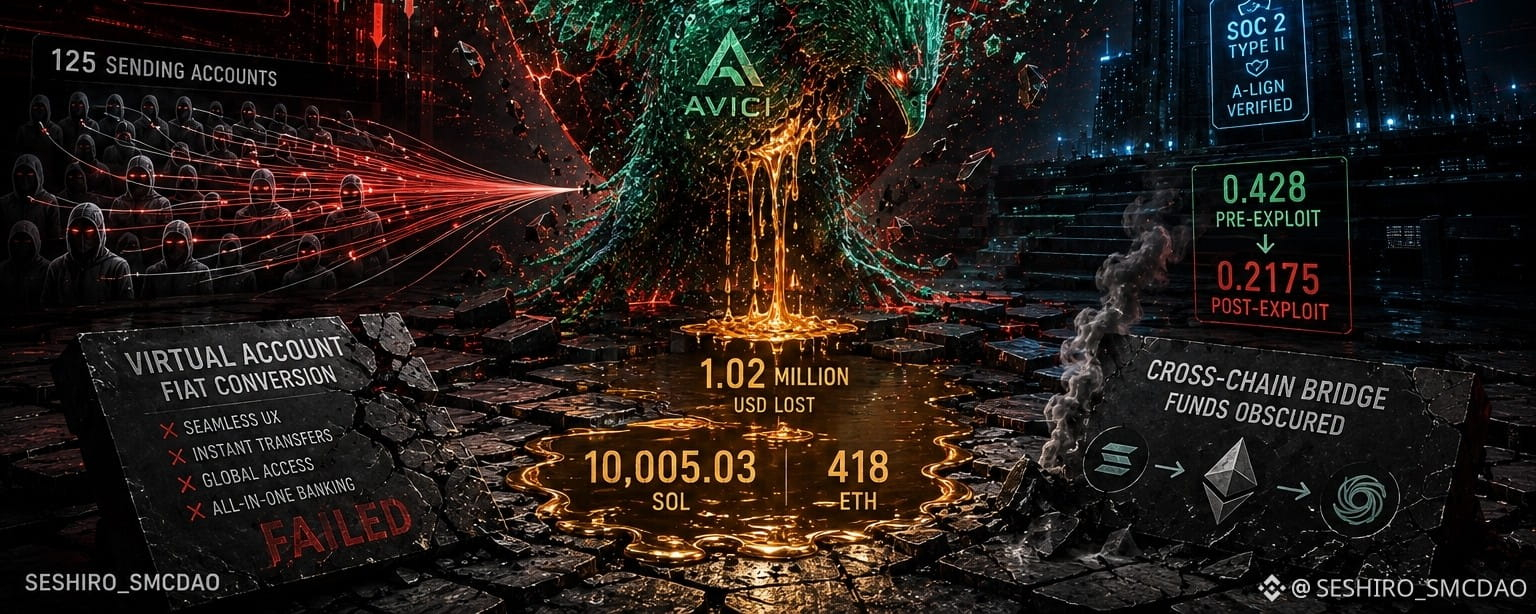

Avici, el protocolo de banca digital basado en Solana, sufrió un devastador exploit durante las primeras horas, perdiendo aproximadamente 1,02 millones de dólares en fondos de usuarios. El ataque se desarrolló mientras la mayoría de los traders dormían, con alertas de CertiK Skynet que se activaron entre las 1:00 y las 3:00 UTC: la franja en la que la liquidez se reduce y los equipos de seguridad se apresuran.
El vector de ataque
El monitoreo on-chain por parte de Onchain Lens reveló la metodología del explotador: 10.005,03 SOL (~1,07 millones) drenados a través de los programas de autorización y colateral de Avici. El atacante extrajo fondos a través de [125] cuentas de envío, con transacciones individuales que iban desde 9 USDC hasta más de 26.000 dólares en USDT. Los activos robados se convirtieron rápidamente a ~418 ETH mediante puentes entre cadenas, ofuscando las rutas de recuperación.
El retraso en la respuesta
Cronología crítica: transcurrieron 1 hora y 53 minutos entre la primera transacción maliciosa y el reconocimiento oficial de Avici. En seguridad de DeFi, cada minuto cuenta. El retraso amplificó las pérdidas mientras el atacante continuaba drenando sin obstáculos.
Devastación del mercado
El token AVICI se desplomó un 49.4% en 24 horas, cayendo a 0.2175 — un mínimo histórico. La capitalización de mercado se evaporó hasta ~2.84 millones. Para los poseedores que entraron durante el impulso del 47% en un solo día en ciclos promocionales anteriores del protocolo, la reversión fue total.
El contexto de CertiK
La puntuación de seguridad de CertiK de Avici cayó en picado a 59.53 (grado CCC), reflejando una reevaluación del riesgo posterior al exploit. El descenso coloca a Avici en el nivel más bajo de grado de inversión, junto con protocolos que tienen antecedentes de vulnerabilidades repetidas.
Implicaciones para Binance
Si bien Avici no aparece directamente en Binance, el exploit resuena en los tokens del ecosistema de Solana que se negocian en la bolsa. Los estándares de auditoría SOC 2 Tipo II de Binance — completados en diciembre de 2023 con verificación de terceros de A-LIGN — representan la base de seguridad que protocolos como Avici no lograron cumplir internamente . El contraste muestra por qué las auditorías de seguridad a nivel de exchange importan: evitan exactamente este tipo de escenario.
La lección más amplia
La funcionalidad de cuenta virtual de Avici — antes promocionada para la conversión automática de fiat a stablecoin — se convirtió en el vector de ataque. Las funciones que habilitan una experiencia de usuario fluida a menudo aumentan la complejidad de los contratos inteligentes, incrementando los vectores de exploit.
Para los traders de Binance: las puntuaciones de seguridad no son solo decoración. Cuando CertiK rebaja la calificación, la liquidez huye. La ventana del exploit de 1AM a 3AM no es casualidad: es cuando la fatiga del monitoreo coincide con atacantes oportunistas.