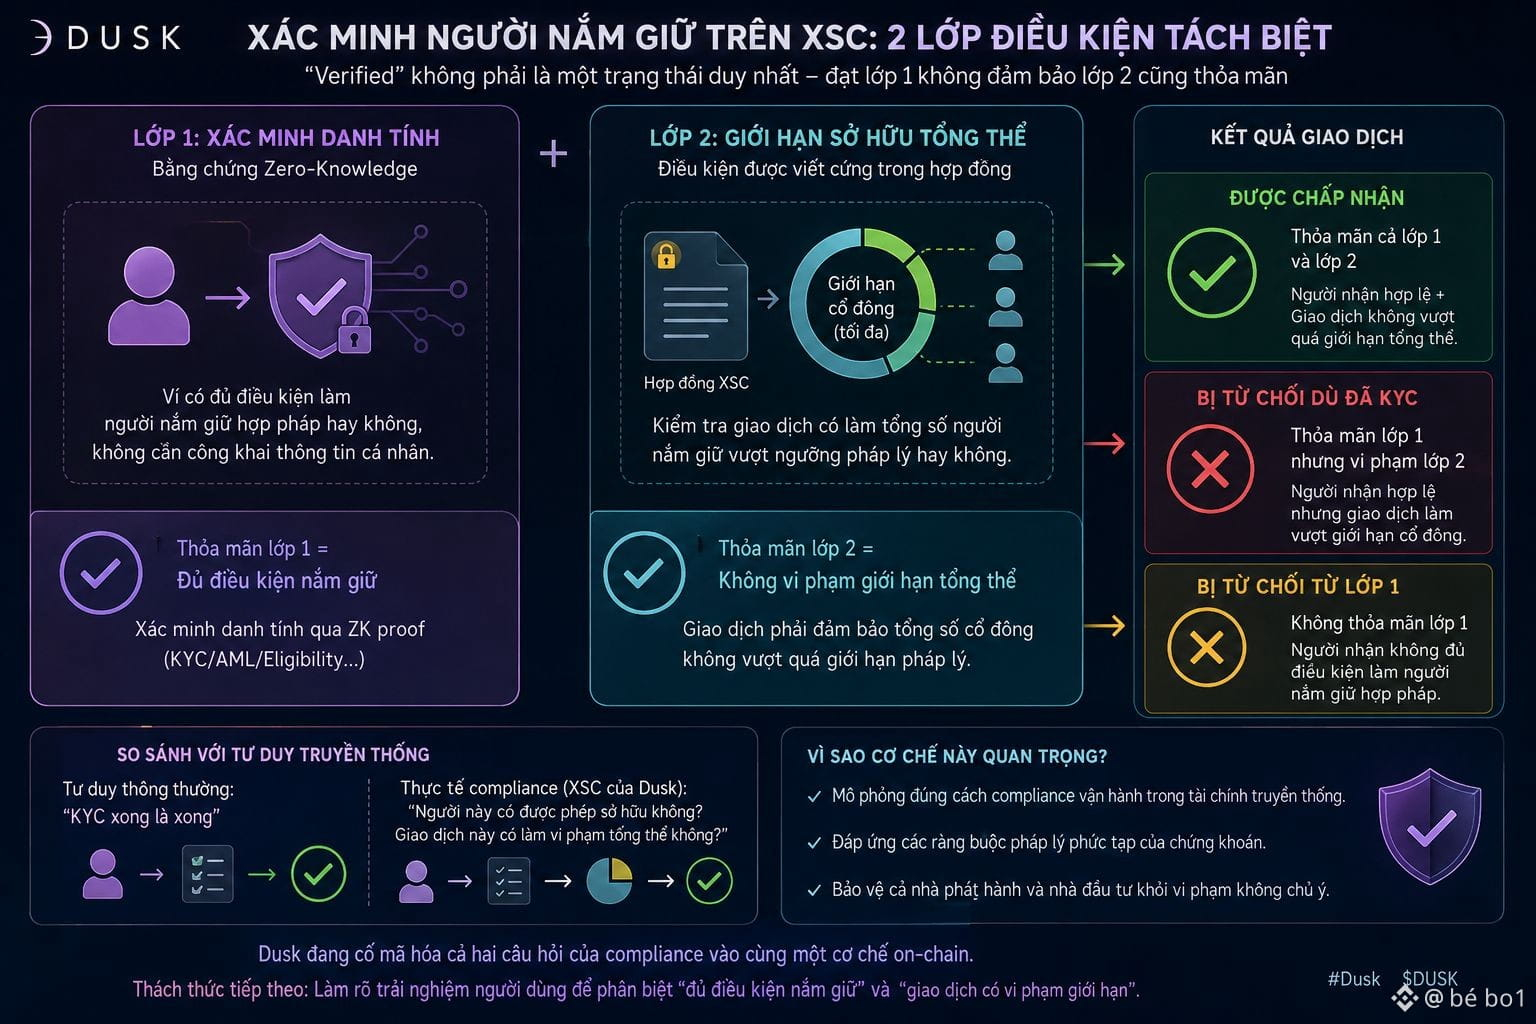
Veo un detalle que puede causar confusión al estudiar cómo la XSC con @Dusk gestiona la verificación de la tenencia: “verified” no es un único estado, sino dos capas de condiciones separadas: lograr la primera capa no garantiza que la segunda también se cumpla.
La primera capa es la verificación de identidad mediante pruebas de conocimiento cero (zero-knowledge): si la billetera tiene las condiciones necesarias para que el titular sea legítimo, sin necesidad de divulgar información personal. Pero la segunda capa es completamente distinta: el límite de propiedad total está fijado de forma rígida en el contrato; por ejemplo, el número máximo de accionistas según la normativa legal.
Una transacción concreta puede hacer que el total de tenedores supere ese umbral, independientemente de si el destinatario tiene la identidad válida o no. Este es el punto que vuelve “verified” mucho más complejo de lo que la gente suele entender. Una billetera puede superar completamente el KYC pero aun así ser rechazada en una transacción específica.
En esencia, así es como realmente opera el cumplimiento en las finanzas tradicionales: no solo preguntas “¿esta persona está autorizada para poseer?”, sino también “¿esta transacción hace que el conjunto incumpla la normativa?”. Dusk está intentando codificar ambas preguntas dentro del mismo mecanismo on-chain.
Autocrítica: esta experiencia puede ser confusa para quienes están acostumbrados a la mentalidad de “si ya hice el KYC, ya está”; pero ese es el costo necesario para cumplir correctamente con las complejas limitaciones legales de los valores.
Estoy esperando ver si $DUSK aclara más mediante la interfaz la diferencia entre “cumple las condiciones para mantener” y “esta transacción viola el límite total”, para evitar la sensación inversa que muchos recién llegados podrían encontrar.
#dusk $BTC $ETH
La primera capa es la verificación de identidad mediante pruebas de conocimiento cero (zero-knowledge): si la billetera tiene las condiciones necesarias para que el titular sea legítimo, sin necesidad de divulgar información personal. Pero la segunda capa es completamente distinta: el límite de propiedad total está fijado de forma rígida en el contrato; por ejemplo, el número máximo de accionistas según la normativa legal.
Una transacción concreta puede hacer que el total de tenedores supere ese umbral, independientemente de si el destinatario tiene la identidad válida o no. Este es el punto que vuelve “verified” mucho más complejo de lo que la gente suele entender. Una billetera puede superar completamente el KYC pero aun así ser rechazada en una transacción específica.
En esencia, así es como realmente opera el cumplimiento en las finanzas tradicionales: no solo preguntas “¿esta persona está autorizada para poseer?”, sino también “¿esta transacción hace que el conjunto incumpla la normativa?”. Dusk está intentando codificar ambas preguntas dentro del mismo mecanismo on-chain.
Autocrítica: esta experiencia puede ser confusa para quienes están acostumbrados a la mentalidad de “si ya hice el KYC, ya está”; pero ese es el costo necesario para cumplir correctamente con las complejas limitaciones legales de los valores.
Estoy esperando ver si $DUSK aclara más mediante la interfaz la diferencia entre “cumple las condiciones para mantener” y “esta transacción viola el límite total”, para evitar la sensación inversa que muchos recién llegados podrían encontrar.
#dusk $BTC $ETH