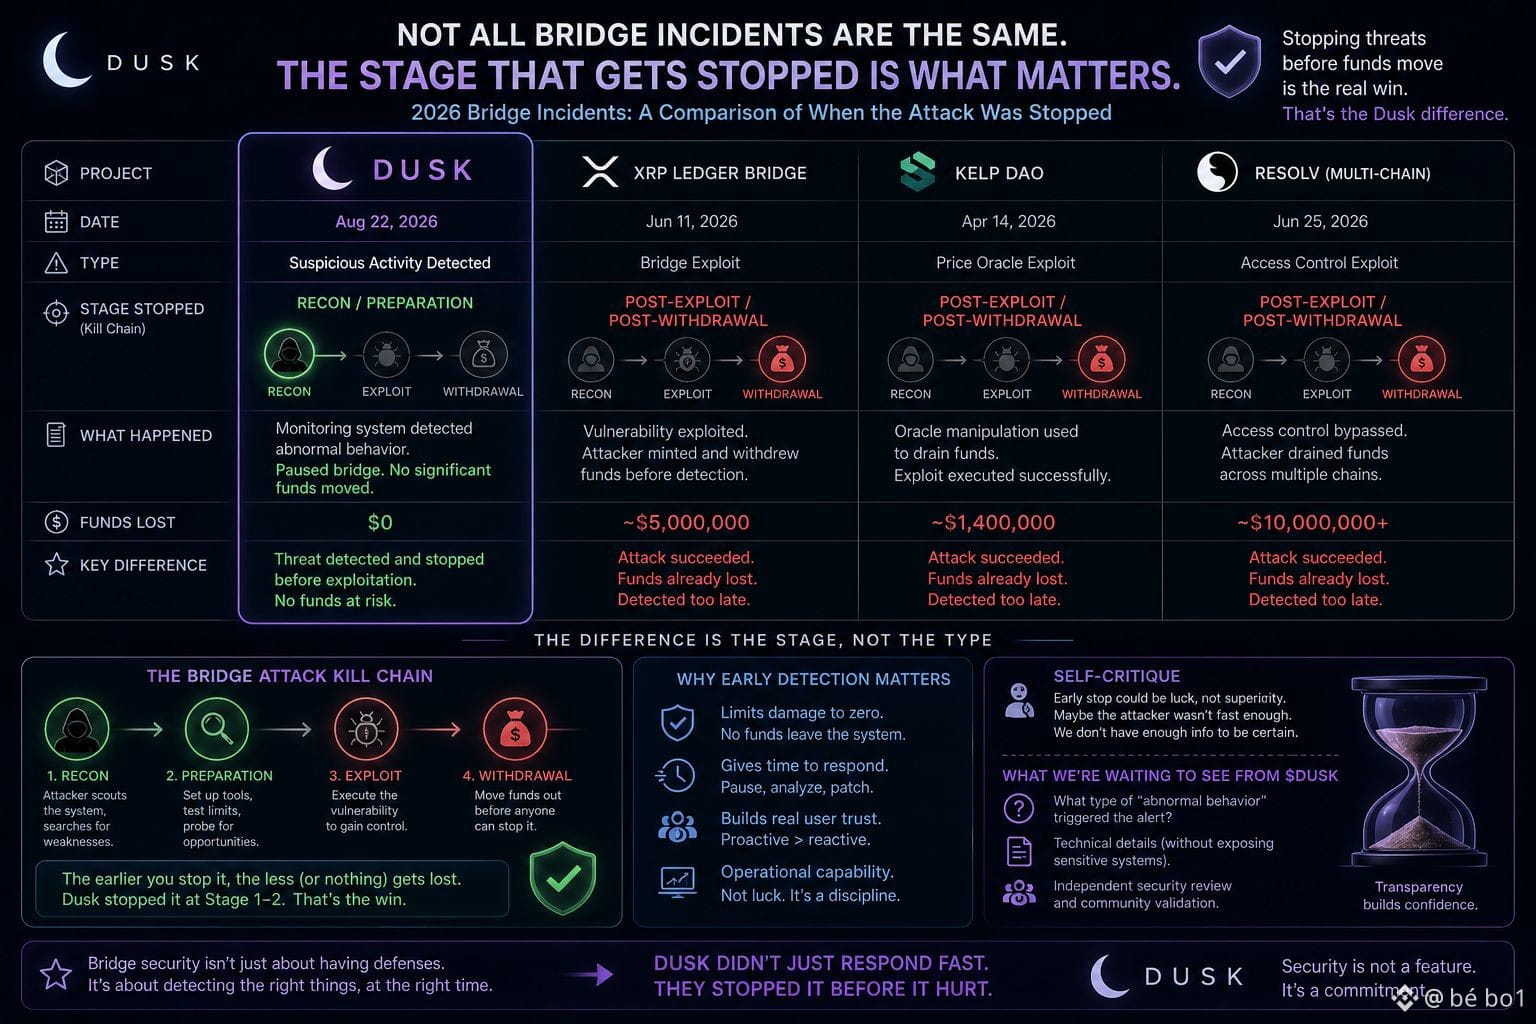
Veo algo digno de notar al comparar la brecha del bridge <0-9>{11}@Dusk cerca de la lista de grandes incidentes de bridge hackeados en 2026: la diferencia esencial no está en si fue atacado o no, sino en la fase del ataque en la que se detuvo.
En el caso de los incidentes de bridge de XRP o Kelp DAO, el atacante logró explotar la vulnerabilidad y retirar el dinero sin problemas: el problema solo se detectó después de que los activos ya habían salido del sistema. Pero en el caso de Dusk, el sistema de monitoreo detectó “comportamientos anómalos” antes de que hubiera retiros significativos, deteniéndose en la fase de reconocimiento o preparación, no después de que la explotación ya hubiera ocurrido.
Esta diferencia en la fase de un ataque es mucho más importante que la apariencia de que “ambos tienen incidentes de seguridad”. Esto sugiere que, incluso si el mecanismo de detección se basa en monitoreo manual, el hecho de poder configurar un umbral de alertas lo bastante sensible como para detectar señales anómalas en una fase temprana sigue siendo una capacidad operativa valiosa y no debería equipararse con “no hay nada especial porque todos saben que el bridge tiene riesgos”.
Auto-refutación: que se detenga en una fase temprana también podría significar simplemente que el atacante no alcanzó a actuar con rapidez; no necesariamente implica que el sistema de monitoreo de Dusk sea superior. No hay suficiente información para afirmar si se trata de una detección temprana intencional o solo de buena suerte en el momento.
Estoy esperando ver si $DUSK publica detalles técnicos sobre qué tipo de “comportamiento anómalo” activó la alerta, para que la comunidad de seguridad pueda evaluar si fue una detección temprana real o solo un incidente menor gestionado a tiempo por suerte.
#dusk $BTC $ETH
En el caso de los incidentes de bridge de XRP o Kelp DAO, el atacante logró explotar la vulnerabilidad y retirar el dinero sin problemas: el problema solo se detectó después de que los activos ya habían salido del sistema. Pero en el caso de Dusk, el sistema de monitoreo detectó “comportamientos anómalos” antes de que hubiera retiros significativos, deteniéndose en la fase de reconocimiento o preparación, no después de que la explotación ya hubiera ocurrido.
Esta diferencia en la fase de un ataque es mucho más importante que la apariencia de que “ambos tienen incidentes de seguridad”. Esto sugiere que, incluso si el mecanismo de detección se basa en monitoreo manual, el hecho de poder configurar un umbral de alertas lo bastante sensible como para detectar señales anómalas en una fase temprana sigue siendo una capacidad operativa valiosa y no debería equipararse con “no hay nada especial porque todos saben que el bridge tiene riesgos”.
Auto-refutación: que se detenga en una fase temprana también podría significar simplemente que el atacante no alcanzó a actuar con rapidez; no necesariamente implica que el sistema de monitoreo de Dusk sea superior. No hay suficiente información para afirmar si se trata de una detección temprana intencional o solo de buena suerte en el momento.
Estoy esperando ver si $DUSK publica detalles técnicos sobre qué tipo de “comportamiento anómalo” activó la alerta, para que la comunidad de seguridad pueda evaluar si fue una detección temprana real o solo un incidente menor gestionado a tiempo por suerte.
#dusk $BTC $ETH