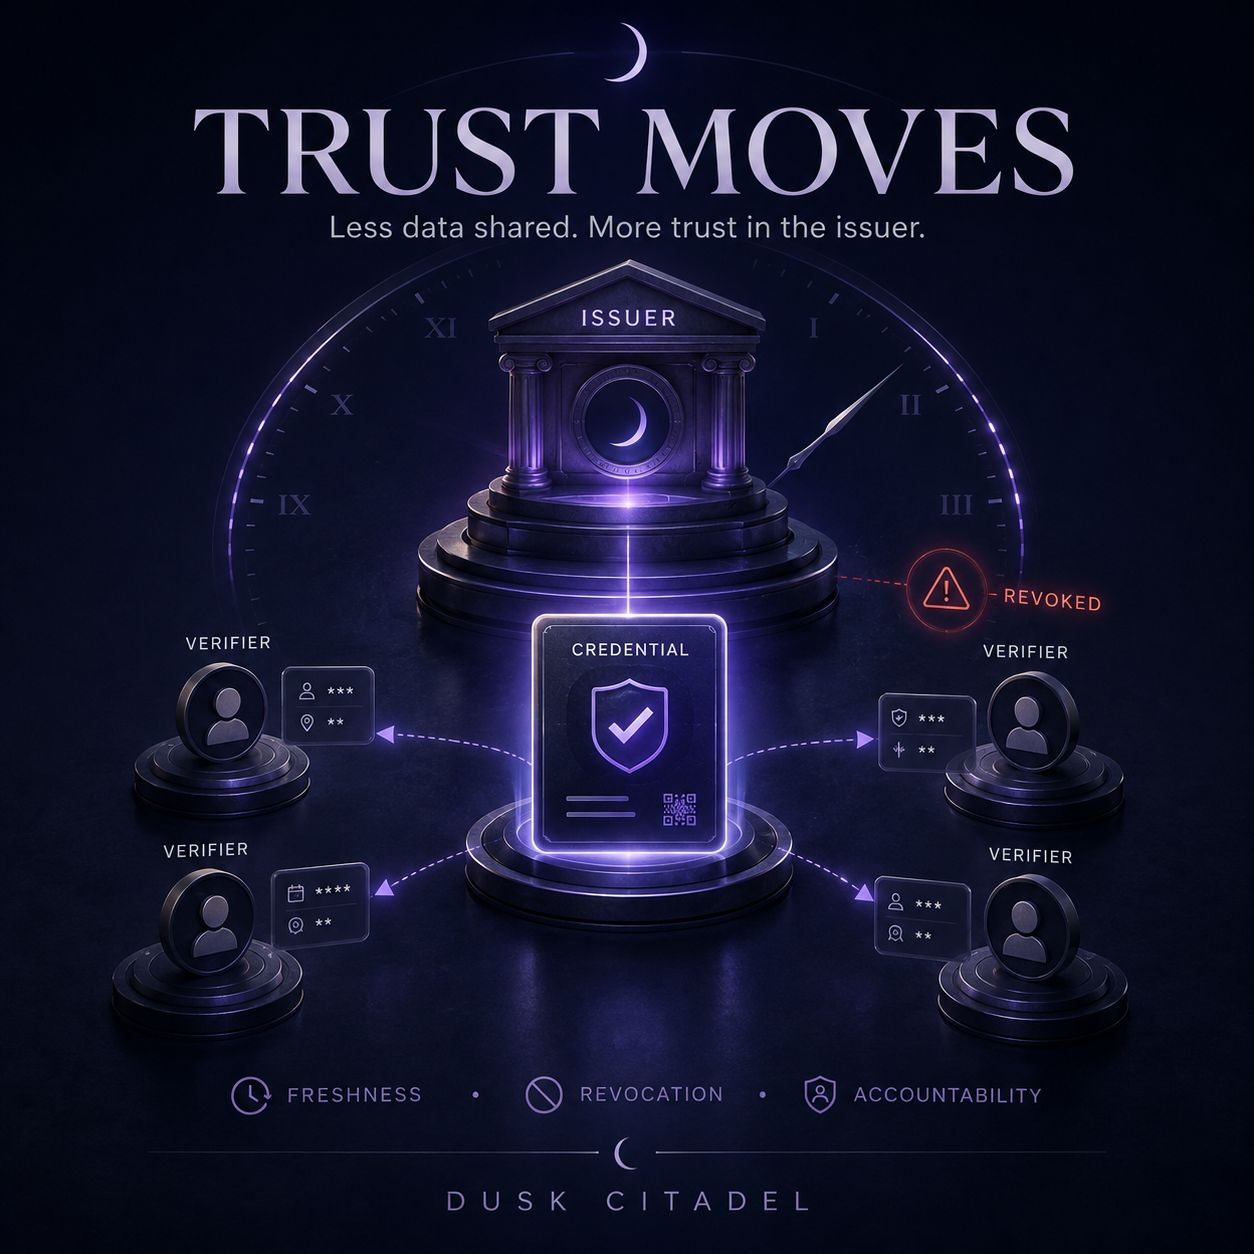
Citadel reduce los datos que es necesario compartir, pero al mismo tiempo hace que me fije más en la persona que emite las credenciales
Lo que me parece interesante de Citadel es que los usuarios no necesitan proporcionar todo el expediente KYC a cada parte con la que quieren verificarse.
Después de la verificación, una credencial puede usarse para demostrar cosas específicas como la jurisdicción legal, el estatus de inversionista o el cumplimiento de algún requisito de compliance. La parte verificadora recibe exactamente la información necesaria, en lugar de todo el conjunto de datos de identidad.
Al principio pensé que esto solo era una forma de reducir la confianza.
Pero mirando con más detenimiento, la confianza en realidad se traslada a otra parte.
Si varias organizaciones aceptan una misma credencial, la decisión inicial del emisor tiene aún más peso. Una evaluación puede reutilizarse muchas veces, por lo que un error al emitir credenciales también puede propagarse más, en vez de afectar únicamente a una transacción.
El tiempo además vuelve el problema más difícil. Una credencial correcta hoy no necesariamente seguirá siendo correcta dentro de unos meses. El estado de las sanciones, la jurisdicción o la elegibilidad pueden cambiar.
Por eso, para mí, lo más importante de Citadel no es solo la divulgación selectiva. También está en la vigencia (freshness), la revocación y la responsabilidad del emisor cuando los datos de base han cambiado.
También me interesaría saber más sobre cuántas credenciales realmente se reutilizan, más que sobre cuántas integraciones se anuncian.
Porque la privacidad solo resuelve la pregunta de “cuántos datos necesita ver la parte verificadora”.
Pero cuando la credencial está mal o ya está desactualizada, la pregunta difícil sigue ahí: ¿quién se hace responsable de una decisión en la que todo el sistema ha confiado?
@Dusk $DUSK #dusk
$APR $BNB
Lo que me parece interesante de Citadel es que los usuarios no necesitan proporcionar todo el expediente KYC a cada parte con la que quieren verificarse.
Después de la verificación, una credencial puede usarse para demostrar cosas específicas como la jurisdicción legal, el estatus de inversionista o el cumplimiento de algún requisito de compliance. La parte verificadora recibe exactamente la información necesaria, en lugar de todo el conjunto de datos de identidad.
Al principio pensé que esto solo era una forma de reducir la confianza.
Pero mirando con más detenimiento, la confianza en realidad se traslada a otra parte.
Si varias organizaciones aceptan una misma credencial, la decisión inicial del emisor tiene aún más peso. Una evaluación puede reutilizarse muchas veces, por lo que un error al emitir credenciales también puede propagarse más, en vez de afectar únicamente a una transacción.
El tiempo además vuelve el problema más difícil. Una credencial correcta hoy no necesariamente seguirá siendo correcta dentro de unos meses. El estado de las sanciones, la jurisdicción o la elegibilidad pueden cambiar.
Por eso, para mí, lo más importante de Citadel no es solo la divulgación selectiva. También está en la vigencia (freshness), la revocación y la responsabilidad del emisor cuando los datos de base han cambiado.
También me interesaría saber más sobre cuántas credenciales realmente se reutilizan, más que sobre cuántas integraciones se anuncian.
Porque la privacidad solo resuelve la pregunta de “cuántos datos necesita ver la parte verificadora”.
Pero cuando la credencial está mal o ya está desactualizada, la pregunta difícil sigue ahí: ¿quién se hace responsable de una decisión en la que todo el sistema ha confiado?
@Dusk $DUSK #dusk
$APR $BNB