#dusk $DUSK @Dusk 昨晚我在查NPEX的接入方案时,原本以为托管这块会是最没什么可写的部分——"钱包保管资产"听起来太自明了,没人会专门拿这个写文章。结果发现NPEX没有自己搭托管系统,而是选了一个叫Cordial Systems的合作方,而选它的原因,恰恰才是真正值得写的部分。
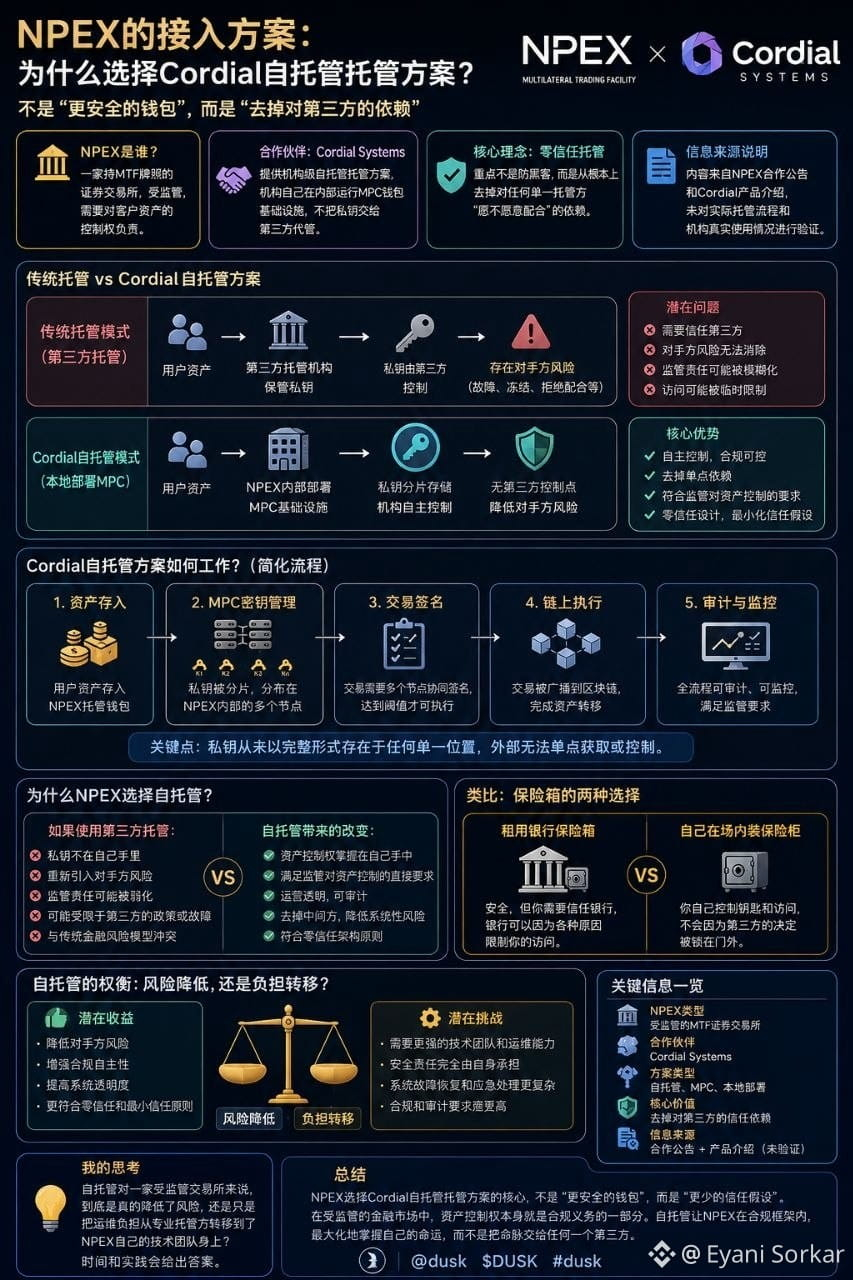
一开始以为机构级托管无非就是"更安全一点的交易所钱包"。但Cordial实际提供的是自托管、本地部署的托管方案——机构自己在内部运行MPC钱包基础设施,而不是把私钥交给某个第三方代管。Cordial自己的说法也很直白:自己运行这套技术,不依赖沉重的第三方中间环节。
想清楚这一点后,再看NPEX是谁就更关键了。它不是一个把区块链硬套上去的加密原生交易所,而是一家持MTF牌照的证券交易所,本身就背负着"谁能控制客户资产"的既有监管义务。如果找第三方托管方代持私钥,恰恰重新引入了受监管金融体系一直想消灭的那种对手方风险。自托管意味着NPEX自己保留操作控制权,而不是把命脉交给某个中间方,赌它不会出故障或临时冻结访问。
这让我想起自己在银行租保险箱,和自己在场内装一个保险柜的区别。两者都能存放资产,但只有后者不会因为第三方的一个决定就被锁在门外。
想通之后就明白为什么这被称为"零信任"托管,而不只是"安全"托管——重点不是防黑客,而是从根本上去掉对任何单一托管方"愿不愿意配合"的依赖,这跟大多数散户钱包设计所针对的威胁模型完全不是一回事。
得说清楚,这些内容来自合作公告和Cordial自己的产品介绍,我没有拿实际的托管流程去验证过——在真实机构交易量下这套方案表现如何,从外部我没法确认。
还在想:自托管对一家受监管交易所来说,到底是真的降低了风险,还是只是把运维负担从专业托管方转移到了NPEX自己的技术团队身上?
@Dusk $DUSK #dusk
一开始以为机构级托管无非就是"更安全一点的交易所钱包"。但Cordial实际提供的是自托管、本地部署的托管方案——机构自己在内部运行MPC钱包基础设施,而不是把私钥交给某个第三方代管。Cordial自己的说法也很直白:自己运行这套技术,不依赖沉重的第三方中间环节。
想清楚这一点后,再看NPEX是谁就更关键了。它不是一个把区块链硬套上去的加密原生交易所,而是一家持MTF牌照的证券交易所,本身就背负着"谁能控制客户资产"的既有监管义务。如果找第三方托管方代持私钥,恰恰重新引入了受监管金融体系一直想消灭的那种对手方风险。自托管意味着NPEX自己保留操作控制权,而不是把命脉交给某个中间方,赌它不会出故障或临时冻结访问。
这让我想起自己在银行租保险箱,和自己在场内装一个保险柜的区别。两者都能存放资产,但只有后者不会因为第三方的一个决定就被锁在门外。
想通之后就明白为什么这被称为"零信任"托管,而不只是"安全"托管——重点不是防黑客,而是从根本上去掉对任何单一托管方"愿不愿意配合"的依赖,这跟大多数散户钱包设计所针对的威胁模型完全不是一回事。
得说清楚,这些内容来自合作公告和Cordial自己的产品介绍,我没有拿实际的托管流程去验证过——在真实机构交易量下这套方案表现如何,从外部我没法确认。
还在想:自托管对一家受监管交易所来说,到底是真的降低了风险,还是只是把运维负担从专业托管方转移到了NPEX自己的技术团队身上?
@Dusk $DUSK #dusk