#dusk $DUSK @Dusk
¡Hermanos! En estos días, al estar revisando continuamente DUSK, cuanto más veo hacia el final, más siento que las dos palabras “privacidad” no son tan importantes.
Cuando antes hablábamos de Phoenix, yo lo entendía así: cómo ocultar las transacciones.
Luego, al mirar Zedger y XSC, el enfoque es: cómo emitir, transferir y hacer funcionar los activos financieros en un estado de privacidad.
Pero aquí está el problema.
Si todos los datos están ocultos, ¿por qué alguien habría de confiar en ti? Esta es la barrera a la que las instituciones financieras realmente no pueden escapar. La lógica de una moneda de privacidad común es muy simple: no te dejo mirar. Pero el mercado financiero no puede jugar así.
Las participaciones en un fondo pueden ocultarse, el monto de las transacciones puede ocultarse, la relación con los clientes puede ocultarse, pero la supervisión igual tiene que verificar; la auditoría igual tiene que verificar; y la contraparte también tiene que confirmar que cumples las reglas.
Así que lo realmente interesante de la arquitectura de DUSK es que convierte el problema de: “¿Cómo ocultar datos?”
En: después de ocultar los datos, ¿cómo demostrar que el resultado es verdadero?
Aquí, el mecanismo ZK de Phoenix se vuelve crucial.
No se trata de ocultar la verificación junto con todo lo demás, sino de permitir que la red verifique una prueba: no tienes que decirme todos los datos originales, pero debes demostrar que esta transacción cumple las reglas, que no hay gasto doble y que el origen de los activos es válido.
Más adelante, con DuskEVM, Hedger lleva esta idea hacia el cálculo de contratos inteligentes: comienza a explorar la computación de datos cifrados y luego completa la verificación del resultado mediante ZK.
En ese momento, toda la lógica se conecta:
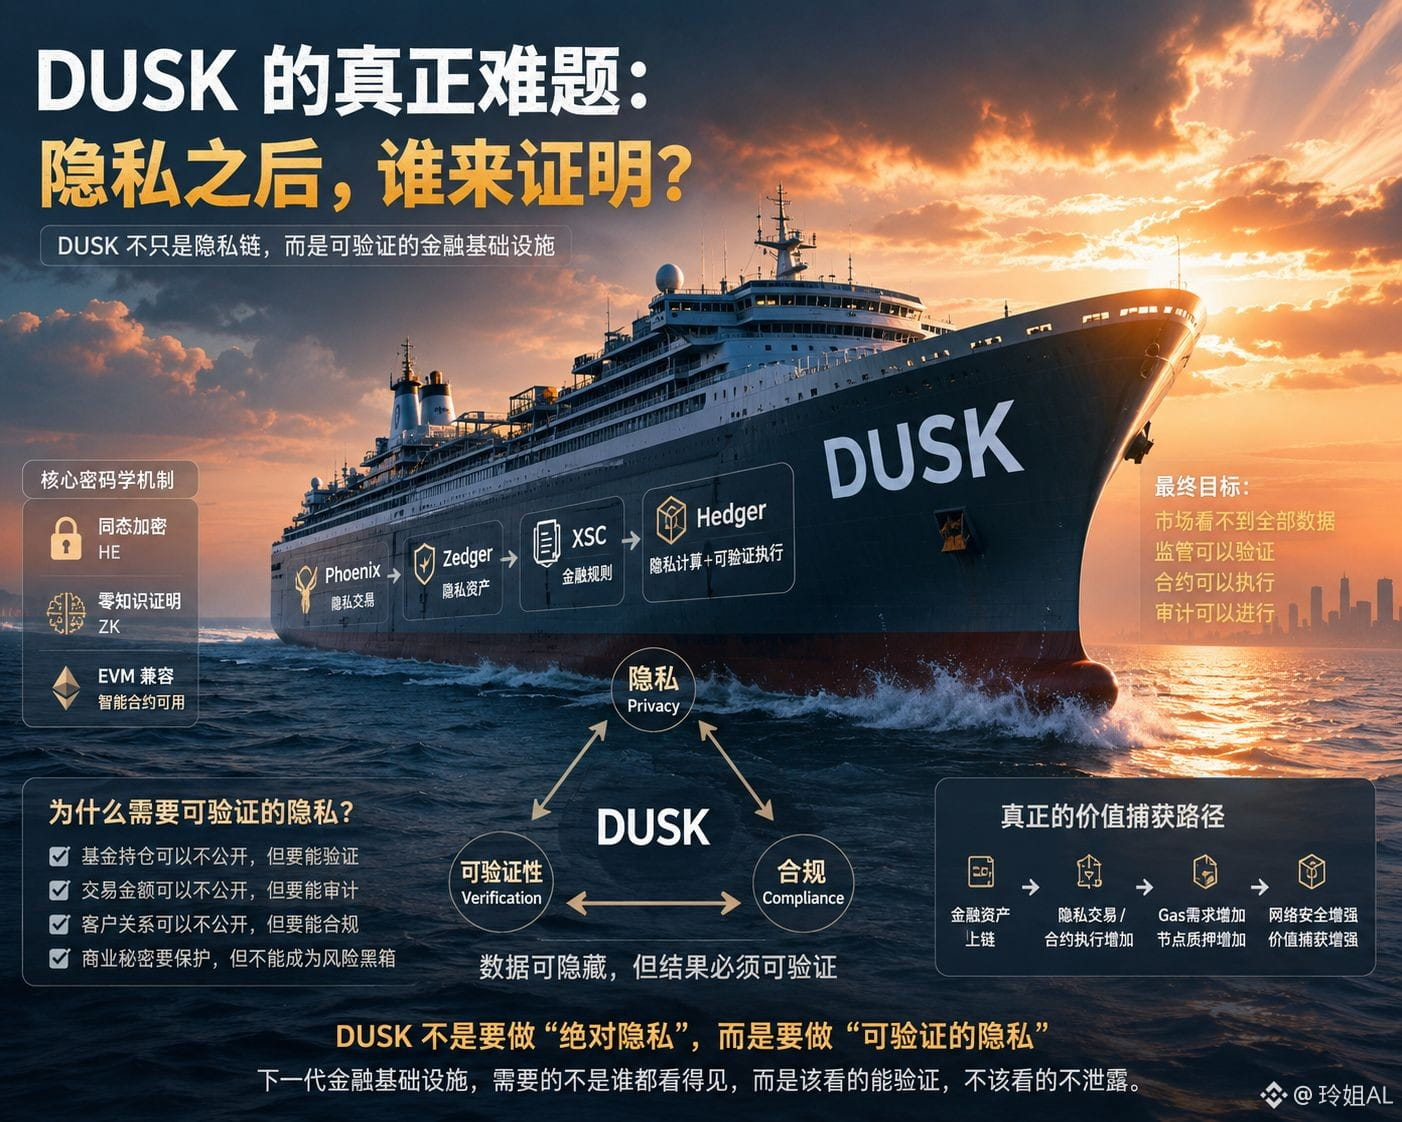
Phoenix: transacciones privadas ↓ Zedger: activos privados ↓ XSC: reglas financieras ↓ Hedger: computación privada + ejecución verificable
Esta es, para mí, la mayor diferencia de comprensión que veo hoy en DUSK.
Lo que de verdad intenta resolver no es “hacer que nadie vea nada”.
Sino crear un estado que una institución financiera podría necesitar realmente:
El mercado no ve todos los datos, el regulador puede verificar, el contrato puede ejecutarse y la auditoría puede realizarse.
Por eso pienso que la verdadera relación triangular de DUSK es:
Privacidad × Verificación × Cumplimiento
La privacidad es demasiado fuerte y, aun así, no hay forma de que la supervisión se quede fuera. Solo si se logra “los datos pueden ocultarse, pero el resultado debe ser verificable”, esta cadena tiene la oportunidad de pasar del camino de la privacidad hacia una verdadera infraestructura financiera de base.
¡Hermanos! En estos días, al estar revisando continuamente DUSK, cuanto más veo hacia el final, más siento que las dos palabras “privacidad” no son tan importantes.
Cuando antes hablábamos de Phoenix, yo lo entendía así: cómo ocultar las transacciones.
Luego, al mirar Zedger y XSC, el enfoque es: cómo emitir, transferir y hacer funcionar los activos financieros en un estado de privacidad.
Pero aquí está el problema.
Si todos los datos están ocultos, ¿por qué alguien habría de confiar en ti? Esta es la barrera a la que las instituciones financieras realmente no pueden escapar. La lógica de una moneda de privacidad común es muy simple: no te dejo mirar. Pero el mercado financiero no puede jugar así.
Las participaciones en un fondo pueden ocultarse, el monto de las transacciones puede ocultarse, la relación con los clientes puede ocultarse, pero la supervisión igual tiene que verificar; la auditoría igual tiene que verificar; y la contraparte también tiene que confirmar que cumples las reglas.
Así que lo realmente interesante de la arquitectura de DUSK es que convierte el problema de: “¿Cómo ocultar datos?”
En: después de ocultar los datos, ¿cómo demostrar que el resultado es verdadero?
Aquí, el mecanismo ZK de Phoenix se vuelve crucial.
No se trata de ocultar la verificación junto con todo lo demás, sino de permitir que la red verifique una prueba: no tienes que decirme todos los datos originales, pero debes demostrar que esta transacción cumple las reglas, que no hay gasto doble y que el origen de los activos es válido.
Más adelante, con DuskEVM, Hedger lleva esta idea hacia el cálculo de contratos inteligentes: comienza a explorar la computación de datos cifrados y luego completa la verificación del resultado mediante ZK.
En ese momento, toda la lógica se conecta:
Phoenix: transacciones privadas ↓ Zedger: activos privados ↓ XSC: reglas financieras ↓ Hedger: computación privada + ejecución verificable
Esta es, para mí, la mayor diferencia de comprensión que veo hoy en DUSK.
Lo que de verdad intenta resolver no es “hacer que nadie vea nada”.
Sino crear un estado que una institución financiera podría necesitar realmente:
El mercado no ve todos los datos, el regulador puede verificar, el contrato puede ejecutarse y la auditoría puede realizarse.
Por eso pienso que la verdadera relación triangular de DUSK es:
Privacidad × Verificación × Cumplimiento
La privacidad es demasiado fuerte y, aun así, no hay forma de que la supervisión se quede fuera. Solo si se logra “los datos pueden ocultarse, pero el resultado debe ser verificable”, esta cadena tiene la oportunidad de pasar del camino de la privacidad hacia una verdadera infraestructura financiera de base.