Ayer publiqué sobre el modelo de divulgación selectiva de Dusk. Pasé la noche pensando en qué me equivoco.
No la criptografía. El planteamiento.
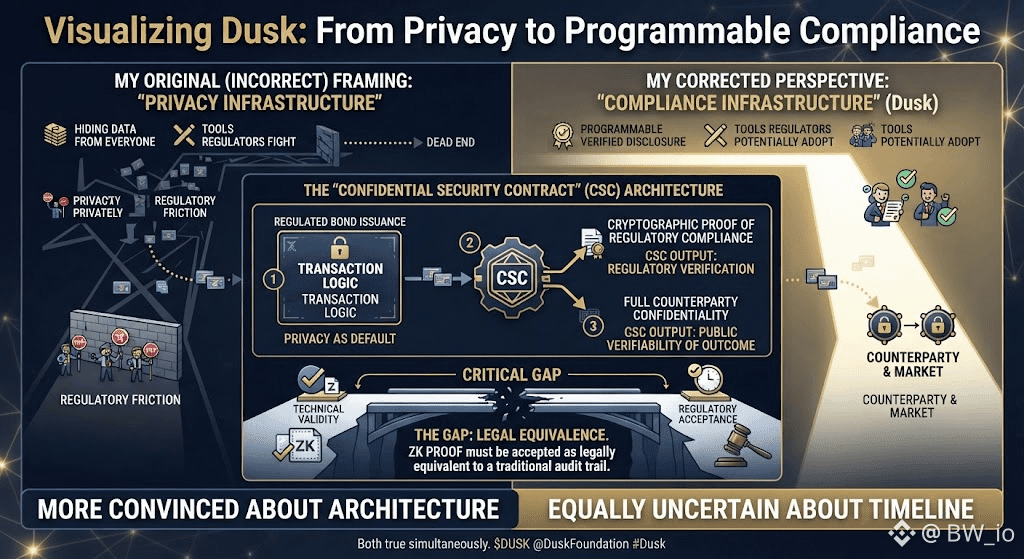
Lo describí como infraestructura de privacidad. Eso es la lectura superficial. Lo que Dusk está construyendo en realidad es infraestructura de cumplimiento con privacidad como estado predeterminado. Suenan parecidos. No lo son.
La infraestructura de privacidad pregunta cómo mantener las transacciones ocultas. La infraestructura de cumplimiento pregunta cómo hacer que la divulgación verificada sea programable. La primera produce herramientas contra las que los reguladores pelean. La segunda produce herramientas que los reguladores podrían adoptar.
Aquí es donde se pone técnicamente interesante. La arquitectura de Confidential Security Contract permite que la lógica de las transacciones se ejecute en privado mientras el resultado siga siendo verificable públicamente. Una emisión regulada de bonos podría liquidarse con total confidencialidad para las contrapartes y, al mismo tiempo, generar una prueba criptográfica de cumplimiento regulatorio. Sin informes manuales. Sin retraso en la divulgación. Sin exposición del mercado durante la liquidación.
Eso no es una mejora incremental. Es eliminar una capa entera de fricción institucional que actualmente requiere equipos legales, departamentos de cumplimiento y retrasos de liquidación medidos en días.
El vacío que no puedo cerrar: los reguladores deben aceptar la verificación de pruebas de ZK como legalmente equivalente a los rastros de auditoría tradicionales antes de que todo esto escale. La validez técnica y la aceptación regulatoria tienen cronogramas completamente distintos. Ese vacío ha terminado con infraestructura genuinamente buena antes.
Más convencido de la arquitectura hoy que ayer.
Igualmente incierto sobre el cronograma.
Ambas cosas son ciertas simultáneamente.
$DUSK @Dusk #dusk $ACE $VELVET
No la criptografía. El planteamiento.
Lo describí como infraestructura de privacidad. Eso es la lectura superficial. Lo que Dusk está construyendo en realidad es infraestructura de cumplimiento con privacidad como estado predeterminado. Suenan parecidos. No lo son.
La infraestructura de privacidad pregunta cómo mantener las transacciones ocultas. La infraestructura de cumplimiento pregunta cómo hacer que la divulgación verificada sea programable. La primera produce herramientas contra las que los reguladores pelean. La segunda produce herramientas que los reguladores podrían adoptar.
Aquí es donde se pone técnicamente interesante. La arquitectura de Confidential Security Contract permite que la lógica de las transacciones se ejecute en privado mientras el resultado siga siendo verificable públicamente. Una emisión regulada de bonos podría liquidarse con total confidencialidad para las contrapartes y, al mismo tiempo, generar una prueba criptográfica de cumplimiento regulatorio. Sin informes manuales. Sin retraso en la divulgación. Sin exposición del mercado durante la liquidación.
Eso no es una mejora incremental. Es eliminar una capa entera de fricción institucional que actualmente requiere equipos legales, departamentos de cumplimiento y retrasos de liquidación medidos en días.
El vacío que no puedo cerrar: los reguladores deben aceptar la verificación de pruebas de ZK como legalmente equivalente a los rastros de auditoría tradicionales antes de que todo esto escale. La validez técnica y la aceptación regulatoria tienen cronogramas completamente distintos. Ese vacío ha terminado con infraestructura genuinamente buena antes.
Más convencido de la arquitectura hoy que ayer.
Igualmente incierto sobre el cronograma.
Ambas cosas son ciertas simultáneamente.
$DUSK @Dusk #dusk $ACE $VELVET