Antes pensaba que los modelos de seguridad eran binarios. O el sistema es seguro, o no lo es.
Luego seguí el camino de corte (slashing) de Babylon frente a un escenario que nadie me había advertido: un validador que nunca firma doble, nunca equivoca (equivocates), pero aun así termina siendo sancionado. No porque fuera deshonesto.
Sino porque la bifurcación que finalizó perdió, y su firma se convirtió en evidencia de un delito que nunca pretendieron cometer.
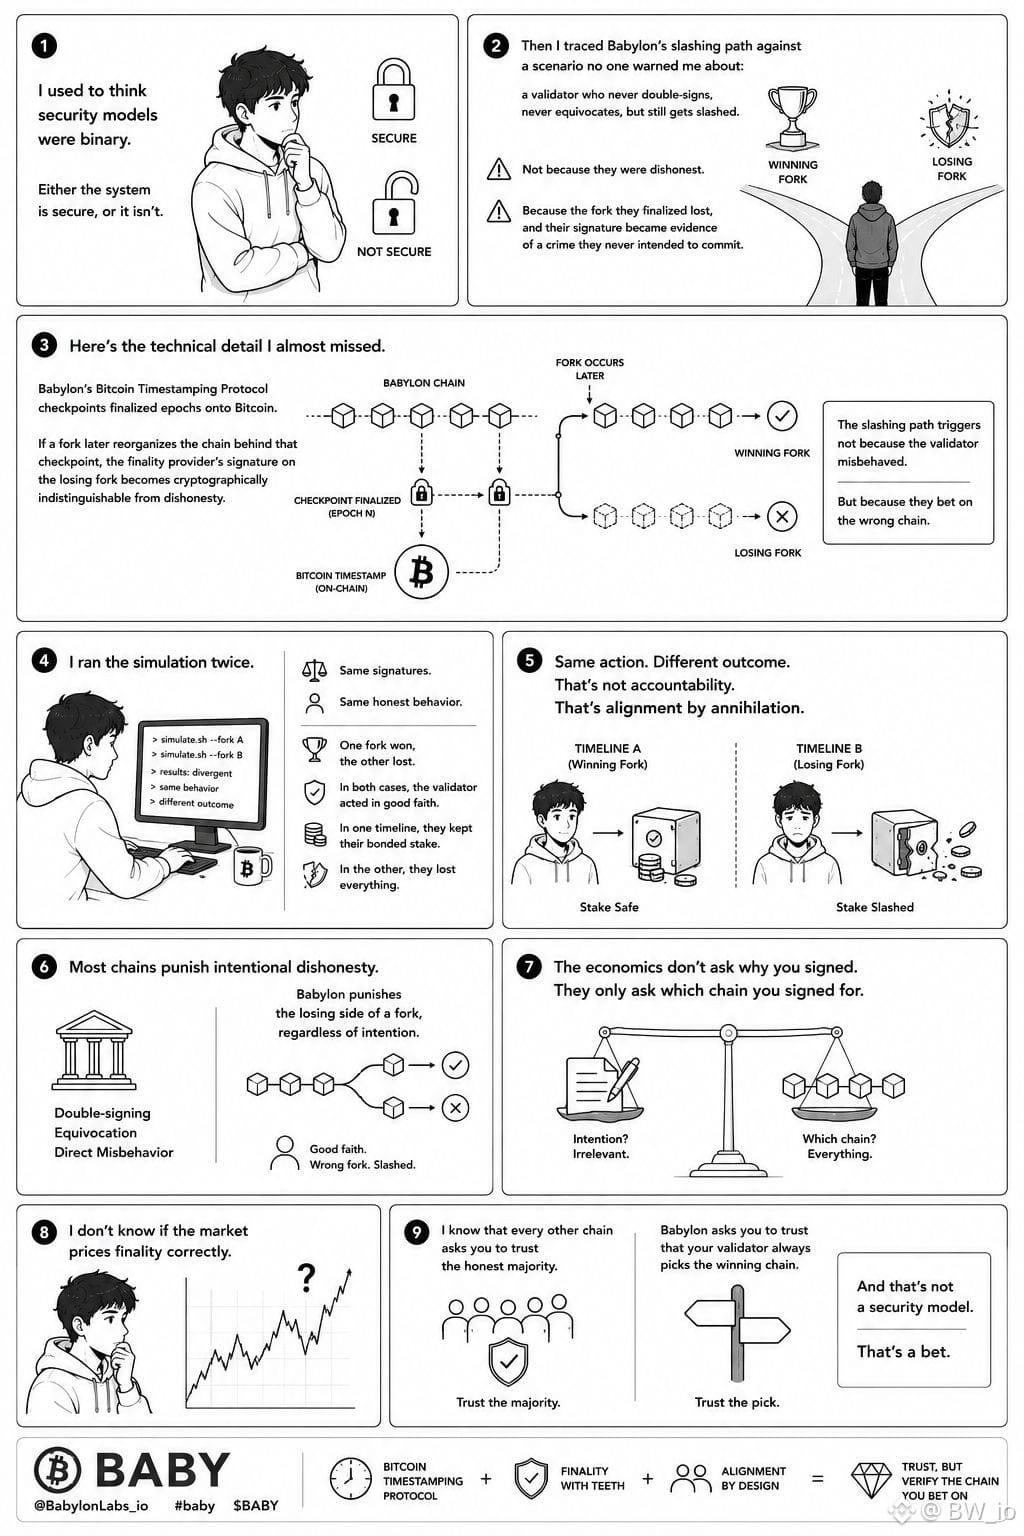
Aquí está el detalle técnico que casi se me pasó. El Protocolo de Timestamping de Bitcoin de Babylon hace checkpoints de los epochs finalizados sobre Bitcoin.
Si más tarde una bifurcación reorganiza la cadena detrás de ese checkpoint, la firma del proveedor de finalización en la bifurcación perdedora se vuelve criptográficamente indistinguible de la deshonestidad.
La ruta del slashing se activa no porque el validador haya hecho algo indebido. Pero porque apostó por la cadena equivocada.
Ejecuté la simulación dos veces. Mismas firmas. Mismo comportamiento honesto. En una bifurcación ganó y en la otra perdió. En ambos casos, el validador actuó de buena fe. En una línea de tiempo, conservó su stake bloqueado. En la otra, lo perdió todo. Misma acción. Resultado distinto. Eso no es rendición de cuentas. Eso es alineación por aniquilación.
La mayoría de las cadenas castigan la deshonestidad intencional. Babylon castiga al bando perdedor de una bifurcación, independientemente de la intención. La economía no pregunta por qué firmaste. Solo pregunta por qué cadena firmaste.
No sé si el mercado valora la finalización correctamente. Sé que cada otra cadena te pide que confíes en la mayoría honesta. Babylon te pide que confíes en que tu validador siempre elige la cadena ganadora. Y eso no es un modelo de seguridad. Eso es una apuesta.
@BabylonLabs_io #baby $BABY $AA $BTC
Luego seguí el camino de corte (slashing) de Babylon frente a un escenario que nadie me había advertido: un validador que nunca firma doble, nunca equivoca (equivocates), pero aun así termina siendo sancionado. No porque fuera deshonesto.
Sino porque la bifurcación que finalizó perdió, y su firma se convirtió en evidencia de un delito que nunca pretendieron cometer.
Aquí está el detalle técnico que casi se me pasó. El Protocolo de Timestamping de Bitcoin de Babylon hace checkpoints de los epochs finalizados sobre Bitcoin.
Si más tarde una bifurcación reorganiza la cadena detrás de ese checkpoint, la firma del proveedor de finalización en la bifurcación perdedora se vuelve criptográficamente indistinguible de la deshonestidad.
La ruta del slashing se activa no porque el validador haya hecho algo indebido. Pero porque apostó por la cadena equivocada.
Ejecuté la simulación dos veces. Mismas firmas. Mismo comportamiento honesto. En una bifurcación ganó y en la otra perdió. En ambos casos, el validador actuó de buena fe. En una línea de tiempo, conservó su stake bloqueado. En la otra, lo perdió todo. Misma acción. Resultado distinto. Eso no es rendición de cuentas. Eso es alineación por aniquilación.
La mayoría de las cadenas castigan la deshonestidad intencional. Babylon castiga al bando perdedor de una bifurcación, independientemente de la intención. La economía no pregunta por qué firmaste. Solo pregunta por qué cadena firmaste.
No sé si el mercado valora la finalización correctamente. Sé que cada otra cadena te pide que confíes en la mayoría honesta. Babylon te pide que confíes en que tu validador siempre elige la cadena ganadora. Y eso no es un modelo de seguridad. Eso es una apuesta.
@BabylonLabs_io #baby $BABY $AA $BTC