Pasé un tiempo en la tarea de CreatorPad leyendo el desglose de @NewtonProtocol con RedStone, y una parte cambió por completo la manera en que veo el sistema.
A primera vista, la arquitectura es sencilla:
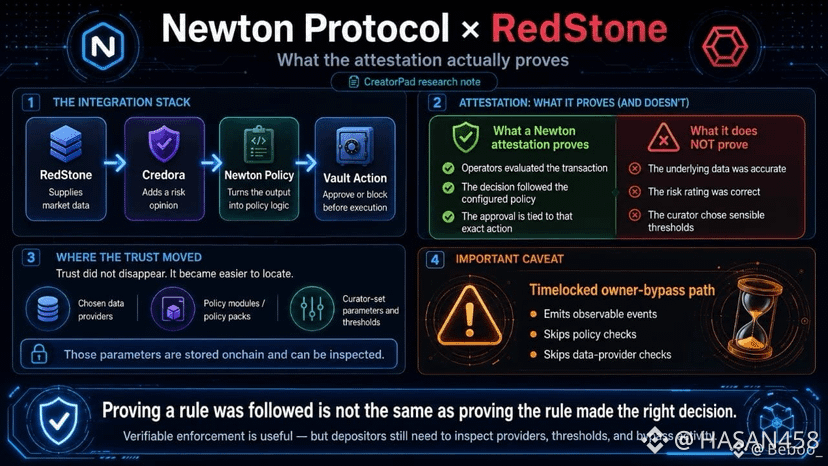
* RedStone proporciona los datos del mercado.
* Credora agrega una evaluación de riesgos.
* Newton aplica la lógica de la política para decidir si se debe aprobar una acción de bóveda antes de ejecutarla.
Nada más.
Pero esto fue lo que me llamó la atención.
Una atestación de Newton demuestra que una transacción se evaluó bajo la política configurada y que la aprobación pertenece a esa transacción exacta. Lo que no demuestra es que los datos de mercado subyacentes fueran correctos, que la evaluación de riesgos fuera precisa, o que el curador haya seleccionado los proveedores y umbrales adecuados.
Eso significa que la confianza no ha desaparecido: simplemente se ha desplazado.
En lugar de confiar en alguien para gestionar el riesgo de forma manual, ahora los usuarios confían en la elección del curador de proveedores de datos, módulos de políticas y configuración. Lo bueno es que estos ajustes son transparentes y están almacenados en cadena, lo que los hace mucho más fáciles de verificar que procesos internos ocultos.
También existe un mecanismo de omisión del propietario con time-lock. Aunque es visible públicamente a través de eventos on-chain, las acciones ejecutadas por esa vía omiten por completo las comprobaciones normales de política y validación de datos.
No estoy criticando el modelo: la aplicación verificable de políticas es una mejora significativa.
Solo creo que es importante recordar que demostrar que se siguió una regla no es lo mismo que demostrar que la regla llevó a la decisión correcta.
La pregunta real es: ¿cuántos usuarios realmente revisarán por su cuenta los proveedores, los umbrales y la actividad de bypass, en lugar de asumir que una atestación de Newton garantiza automáticamente una gestión de riesgos perfecta?
$NEWT
$BASEDUSDT
$ESPORTS
$VANRY
Esta es mi comprensión y opinión personal después de leer la documentación. Haz siempre tu propia investigación.
A primera vista, la arquitectura es sencilla:
* RedStone proporciona los datos del mercado.
* Credora agrega una evaluación de riesgos.
* Newton aplica la lógica de la política para decidir si se debe aprobar una acción de bóveda antes de ejecutarla.
Nada más.
Pero esto fue lo que me llamó la atención.
Una atestación de Newton demuestra que una transacción se evaluó bajo la política configurada y que la aprobación pertenece a esa transacción exacta. Lo que no demuestra es que los datos de mercado subyacentes fueran correctos, que la evaluación de riesgos fuera precisa, o que el curador haya seleccionado los proveedores y umbrales adecuados.
Eso significa que la confianza no ha desaparecido: simplemente se ha desplazado.
En lugar de confiar en alguien para gestionar el riesgo de forma manual, ahora los usuarios confían en la elección del curador de proveedores de datos, módulos de políticas y configuración. Lo bueno es que estos ajustes son transparentes y están almacenados en cadena, lo que los hace mucho más fáciles de verificar que procesos internos ocultos.
También existe un mecanismo de omisión del propietario con time-lock. Aunque es visible públicamente a través de eventos on-chain, las acciones ejecutadas por esa vía omiten por completo las comprobaciones normales de política y validación de datos.
No estoy criticando el modelo: la aplicación verificable de políticas es una mejora significativa.
Solo creo que es importante recordar que demostrar que se siguió una regla no es lo mismo que demostrar que la regla llevó a la decisión correcta.
La pregunta real es: ¿cuántos usuarios realmente revisarán por su cuenta los proveedores, los umbrales y la actividad de bypass, en lugar de asumir que una atestación de Newton garantiza automáticamente una gestión de riesgos perfecta?
$NEWT
$BASEDUSDT
$ESPORTS
$VANRY
Esta es mi comprensión y opinión personal después de leer la documentación. Haz siempre tu propia investigación.