
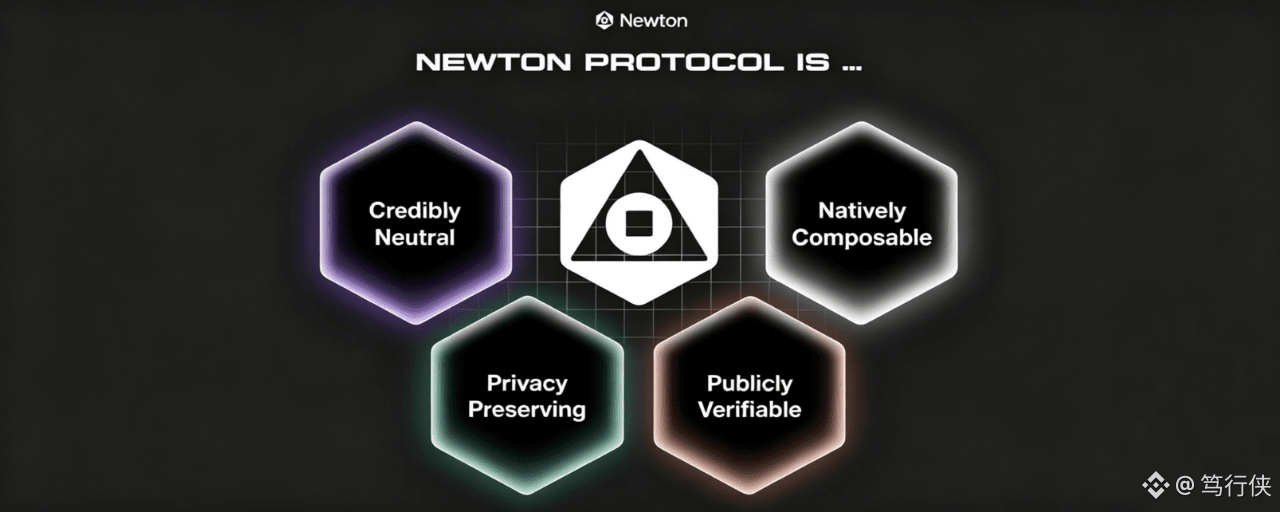
Acabo de ver el @NewtonProtocol del whitepaper y me hizo recordar esto: a finales del año pasado hice algo — revisé, uno por uno, las plataformas DeFi y los exchanges en los que me había registrado. Solo subí fotos de mi pasaporte en siete. Siete veces KYC, siete veces “por favor sube el anverso y el reverso del documento”, y siete veces selfies frente a la cámara del teléfono. En cada carga, sentía un vuelco en el estómago, pero el equipo del proyecto decía que era para cumplir la normativa; si no lo hacía, no podía usar el servicio, y yo no tenía opción.
Hasta este marzo, uno de los sitios en los que me registré tuvo una filtración de datos. No es que la cadena fuera hackeada: es que su base de datos centralizada en el backend fue “arrastrada” (extraída). Mi correo electrónico, mi número de pasaporte y mi número de teléfono, junto con la información de miles de usuarios, fueron empaquetados y publicados en la dark web a la venta. En los dos meses siguientes, la cantidad de mensajes de phishing que recibí se triplicó. El más preciso de todos, directamente mencionó mi nombre completo y mi dirección de registro, diciendo que “mi cuenta presentaba una anomalía y requería verificación urgente”. Ese día, si no fuera porque justamente estaba cenando con un amigo y no había mirado el teléfono, tal vez habría hecho clic; solo me di cuenta después de calmarme.
Después de esto me volví loco investigando soluciones de privacidad on-chain. Probé Tornado Cash, pero enseguida topé con un muro: usaste un mezclador de monedas y, en vez de eso, la mayoría de las plataformas te marcaron como "dirección de alto riesgo"; algunos protocolos directamente rechazaron tus transacciones. Hacer privacidad on-chain es un nudo ciego: quedas totalmente expuesto, las direcciones de grandes tenedores están vigiladas y monitoreadas, y cada operación

Todo se ha quedado al descubierto delante de los detectives on-chain; estás completamente oculto, pero aun así te tratan como si fueras lavado de dinero: a donde vayas, te rechazan. En ambos extremos es un callejón sin salida.
Hasta que di con @NewtonProtocol en el whitepaper, capítulo seis, sobre Newton Privacy Envelope (sobre de privacidad, abreviado NPE) y credenciales verificables. Había un párrafo que leí cuatro veces seguidas, y la idea general era: el usuario puede demostrar que se encuentra dentro de la jurisdicción permitida, sin necesidad de revelar la ubicación concreta; puede demostrar que es un inversor calificado, sin exponer su patrimonio neto. La blockchain solo ve las pruebas y el resultado de la verificación; nunca ve los datos subyacentes.
En ese momento, lo único que pensé fue: ¿no es esto exactamente ese "punto medio" que llevo buscando?
Déjame desglosarlo. Hoy, el KYC de todos los proyectos, en esencia, es una transacción: entregas un paquete completo de información de identidad a cambio de un "permiso de acceso". Pasaporte, dirección, selfie, todo de golpe; el otro lado te dice: "OK, calificas" y te abre una cuenta. Pero el problema es que los datos que entregas, a partir de ese momento, ya no te pertenecen. ¿En qué servidor está? ¿Quién puede acceder? ¿Cuántas copias de respaldo hay? ¿Cuándo se borra? No tienes idea. Ese "permiso de acceso" puede revocarse en cualquier momento, pero el duplicado de tu privacidad queda para siempre en el disco duro de otra persona, esperando el día en que un hacker lo empaquete y se lo lleve.
Newton hizo algo diferente. Se basa en el estándar de Credenciales Verificables de W3C; no lo inventó la industria cripto, es un marco de verificación de identidad definido por la World Wide Web Alliance. El proceso es así: la entidad emisora (por ejemplo, un proveedor de servicios KYC) verifica tu identidad y, en vez de entregarte una tarjeta con la información guardada, te emite una credencial criptográfica que almacenas en tu propia wallet. Luego, para demostrarle a cualquier aplicación que "pasaste el KYC", no necesitas entregar el original de la credencial: solo generas una prueba criptográfica que demuestre "tengo una credencial, emitida por una institución confiable, que declara que pasé el KYC". El otro lado valida esa prueba y con eso basta. Tu número de pasaporte, tu dirección, tus selfies: desde el principio hasta el final no salen de tu wallet.
Pero esto es solo la primera capa. Lo que de verdad me pareció un diseño brutal en el whitepaper fue ese Newton Privacy Envelope. No es simplemente "cifrar y transmitir": ata el texto cifrado a un contexto específico de evaluación de políticas: qué aplicación, qué cadena, qué intención de transacción. Esto significa que los datos de autorización que generes para la aplicación A no se pueden usar para la aplicación B, y tampoco pueden ser interceptados y reproducidos si alguien los captura. Tus datos quedan sellados en un "sobre" que solo es válido para el escenario actual; fuera de ese escenario, son solo una sarta de caracteres sin sentido.
Tengo un lote de BNB que mantiene en la cadena, haciendo staking y minería de liquidez. Cada vez que interactúo con un protocolo nuevo, lo hago con el corazón en la mano: no porque tema que el contrato tenga un bug, sino porque temo tener que volver a enviar una vez más las fotos de mis documentos. Si el sistema de Newton se ejecuta de verdad, solo necesitaría obtener una credencial criptográfica una vez al inicio; después, sin importar con qué aplicación que se conecte a Newton interactúe, lo que haré será validar una prueba, no entregar datos. Las fotos de mi pasaporte ya no tendrán que existir en siete servidores distintos.
El whitepaper también menciona una ruta de actualización, y eso me tiene con ganas. En la arquitectura de primera generación actual, el Operator todavía puede ver en claro al evaluar la estrategia; la segunda generación en desarrollo incorporará computación segura multiparte (MPC), para que varios Operators calculen en conjunto, sin que ningún actor por sí solo pueda ver los datos completos; el objetivo final es el cifrado totalmente homomórfico: los datos permanecen cifrados durante todo el proceso, incluso los cálculos se realizan sobre texto cifrado. Es un camino largo, pero la dirección es correcta.
Dicho de corazón: los minoristas siempre han sido el grupo más débil en el tema de la privacidad. Las instituciones tienen equipos legales que revisan contratos, protocolos de protección de datos y seguros para cubrir riesgos; nosotros, los minoristas, solo tenemos confianza a ciegas y un puñado de fotos de documentos. Cada copia que entregas es una bomba que no sabes cuándo va a explotar.
Lo que hace Newton, en esencia, es separar por completo dos cosas: "demostrar que tengo derecho" y "entregar mis datos". Puedes demostrar tu identidad de cumplimiento ante cualquier aplicación en la cadena sin entregar ninguna información original. Así debería verse la privacidad: no es esconderse para no ser visto, sino estar de pie bajo el sol, de manera totalmente transparente, pero dejando que los demás solo vean lo que tú les permitas ver. #newt $NEWT
A partir de ahora me fijo en una sola cosa: cuando el Beta de la mainnet salga, ¿quién será la primera tanda de emisores que se conecten?, y, en la práctica, ¿la "divulgación selectiva" funcionará de forma fluida o no? Si la experiencia sale bien, esas siete copias de fotos de documentos que ahora descansan en servidores distintos, quizá sean realmente la última vez.