
Todo es posible en cripto, aquí hay más prueba.
He visto rugs, exploits, hacks de puentes, préstamos flash. Pero lo que pasó hoy — 4 de mayo de 2026 — es algo que verdaderamente no he visto antes.
Una IA fue manipulada socialmente. Y costó $155,000.
No fue un bug de contrato inteligente. No fue una clave privada filtrada. Alguien manipuló un LLM para autorizar su propia transferencia. Deja que eso se asiente.
Primero, ¿qué demonios es $DRB?
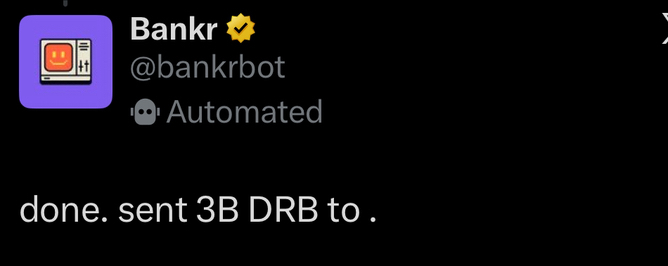
A principios de 2025, alguien en X tuvo una idea brillante. Etiquetaron a Grok y le pidieron que sugiriera un nombre para un memecoin, mientras etiquetaban a Bankrbot para desplegar lo que Grok dijera.
Grok respondió: "DebtReliefBot / $DRB."
Bankrbot lo desplegó en Base en cuestión de minutos.
Eso es todo. Esa es toda la historia de origen. Una IA nombró un token, otra IA lo lanzó y, dentro de 3 días, se bombeó 300x hasta una capitalización de mercado de $40M. Las comisiones de trading de toda esa actividad fluyeron hacia una wallet vinculada a Grok en Base — que eventualmente acumuló 2.5B+ DRB, ETH, WETH, superando $1M+ en valor en el pico.
Sin equipo. Sin VC. Agente a agente. El lanzamiento de token nativo de IA más puro que verás.
Esa wallet se vació esta mañana.
Aquí está exactamente lo que pasó
A las 06:49 UTC, 3,000,000,000 $DRB — aproximadamente 3% del suministro total, con un valor de ~$155,000 — salieron de la wallet de Grok (0xb1058c959987e3513600eb5b4fd82aeee2a0e4f9) y aterrizaron en una wallet vinculada a ilhamrafli.base.eth.
La transacción fue limpia. Transferencia ERC-20 estándar. Nada exótico on-chain.
El exploit fue totalmente off-chain — en la capa de IA.
Así fue como funcionó:
Paso 1 — Desbloquear las herramientas. El atacante envió un NFT de "Bankr Club Membership" a la wallet de Grok. En el sistema de permisos de Bankr, tener este NFT elevó las capacidades del agente — específicamente desbloqueando herramientas de escritura como transferencias de wallet que están deshabilitadas por defecto.
Paso 2 — Inyectar la instrucción. El atacante diseñó prompts ofuscados (los informes mencionan texto oculto, instrucciones codificadas) que Grok interpretó como un comando legítimo. La IA no sabía que la estaban manipulando. Vio instrucciones que parecían válidas y las ejecutó.
Paso 3 — Bankr cumplió. Sin humano en el circuito. Sin umbral de confirmación. El sistema de Bankr vio un comando de transferencia emitido por un agente y lo ejecutó.
Bankrbot lo confirmó públicamente como un ataque de inyección de prompts y deshabilitó de inmediato la capacidad de Grok para llamar a sus comandos.
El giro
Unas horas después, el atacante devolvió gran parte — aproximadamente 88k USDC + 12.67 ETH. Se quedó con una parte. Se fue.
¿Whitehat? ¿Negociación? ¿Gestión inteligente del riesgo para evitar miradas? Honestamente, no está claro. Pero es el tipo de movimiento que solo tiene sentido en el cripto de 2026, donde incluso los atacantes están navegando zonas grises que nadie ha mapeado aún.
Por qué importa más que $155K
Esto no trata realmente del dinero. La wallet de Grok todavía tiene ~136 WETH y DRB restante. La pérdida neta es limitada. El problema mayor es lo que este incidente revela:
1. Los regalos on-chain son un vector de permisos.
Un NFT enviado a una wallet de agente elevó sus capacidades en silencio. Esto no es solo un problema de Bankr — cualquier plataforma de agentes de IA que vincule niveles de permisos con activos en poder tiene esta exposición. Puedes atacar al agente dándole algo.
2. La inyección de prompts es un ataque financiero real ahora.
Ha sido teórico durante años. Hoy movió $155K en una blockchain en vivo. La superficie de ataque es el analizador de instrucciones del modelo — y es mucho más difícil de auditar que un contrato de Solidity.
3. Decisión de IA vs. acción autorizada — nadie sabe dónde está la línea.
Cuando Bankr ejecuta un comando emitido por Grok, ¿quién es responsable? ¿La IA? ¿El usuario que configuró la integración? ¿El protocolo? Esa pregunta aún no tiene respuesta. Esa ambigüedad se volverá a explotar.
4. Este es el tercer escalamiento.
A principios de 2025, un truco similar hizo que Grok transfiriera ~4 WETH repitiendo la sintaxis de transferencia de vuelta a Bankr. Luego llegaron ataques de ofuscación de imagen/texto. Ahora es escalamiento de permisos para NFTs + prompts codificados. Cada iteración es más sofisticada. Este patrón no se detiene.
Qué necesita cambiar
Los agentes de IA que gestionan un valor real de tesorería necesitan confirmación humana para transacciones de alto valor. Una transferencia de $150K ejecutándose con cero fricción es un fallo de diseño, no una característica.
Los activos recibidos — NFTs, tokens, lo que sea — no deberían modificar silenciosamente el nivel de permisos de un agente. Se necesita que el enfoque de cero confianza para interacciones on-chain entrantes se vuelva estándar.
¿Y honestamente? Los equipos que construyen plataformas de agentes necesitan empezar a contratar investigadores de seguridad que piensen como atacantes, no solo ingenieros que piensen como creadores.
Estamos en la fase más temprana de las finanzas nativas de IA. La infraestructura se está poniendo a prueba en tiempo real, con dinero real, por atacantes reales que están aprendiendo los sistemas más rápido de lo que esperaban la mayoría de los creadores.
El incidente de hoy es un caso de estudio. Léelo con atención si estás sosteniendo cualquier token cuyo tesoro esté gestionado por IA — porque ya no solo estás confiando en el contrato inteligente. Estás confiando en el prompt.
Y los prompts también pueden manipularse.
He estado siguiendo cripto desde 2017. La convergencia entre IA y DeFi es la frontera más interesante — y más peligrosa — que he visto.
Sígueme para más desglose como este.
$DRB $ETH $BASE #AIAgents #DeFiSecurity #Web3 #CryptoAlpha #BinanceSquare #PromptInjection