


Un investigador de seguridad brasileño ha advertido a otros sobre la última estafa de dispositivos Ledger falsificados destinada a robar criptomonedas de los usuarios.
Publicando como “Past_Computer2901” en el canal de Reddit “ledgerwallet” el jueves, el investigador de seguridad dijo que compró lo que pensaba que era un dispositivo Ledger legítimo para uso personal, pero pronto se dio cuenta después de que llegó que era un sofisticado falsificado destinado a robar fondos de los usuarios.
“Esto no está destinado a causar pánico, sino más bien a servir como una advertencia seria — Honestamente, todavía estoy un poco conmocionado por la enorme escala de esta operación,” dijeron.
Los estafadores están adoptando estrategias cada vez más sofisticadas para dirigirse a los usuarios que optan por la autogestión, desde ataques a la cadena de suministro hasta ingeniería social y estafas de aprobación.
A principios de este mes, más de 50 víctimas fueron engañadas para revelar sus frases semilla en una aplicación falsa de Ledger Live que llegó a la App Store de Apple a través de una estrategia de cebo y cambio. Las víctimas perdieron un total de $9.5 millones antes de que Apple retirara la aplicación maliciosa.
Cómo funciona la estafa del dispositivo Ledger falsificado
El investigador dijo que compró el Ledger Nano S Plus en un mercado chino, que tenía un precio igual al de la tienda oficial de Ledger. El embalaje y la lista también parecían legítimos al principio.
Sin embargo, cuando conectaron el dispositivo a la aplicación genuina de Ledger Live — que afortunadamente ya estaba instalada en su computadora — falló la “Verificación de Autenticidad” incorporada de Ledger.
Esto los llevó a desarmar el dispositivo, descubriendo hardware y firmware modificados diseñados para capturar y exponer datos sensibles de la billetera.
El investigador de seguridad dijo que los estafadores apuntan a usuarios de Ledger por primera vez, ya que el código QR que viene en la caja normalmente dirigiría a los usuarios a descargar una versión maliciosa de la aplicación Ledger Live que mostraría una falsa "Verificación de Autenticidad.”
Los usuarios que continúan siguiendo las instrucciones eventualmente permitirán que los estafadores obtengan las frases semilla de un usuario y drenen fondos en cualquier momento.
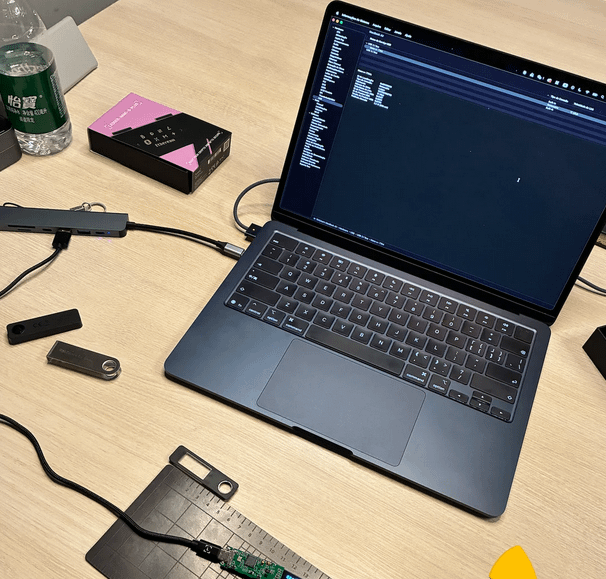 Imagen del dispositivo Ledger falsificado siendo desarmado. Fuente: Reddit
“Mantente seguro allá afuera. Solo descarga Ledger Live de ledger.com. Solo compra hardware de ledger.com,” dijo el investigador de seguridad.
“Si tu dispositivo falla la Verificación de Autenticidad — deja de usarlo inmediatamente.”
Después de desarmar el dispositivo, descubrieron claras señales de manipulación, incluyendo marcas de chip raspadas y una antena de WiFi y Bluetooth incrustada dentro de la unidad.
Los productos de hardware de Ledger legítimos están diseñados para mantener las claves privadas completamente fuera de línea.
El investigador de seguridad luego examinó el firmware, poniendo el “chip en modo de arranque,” que inicialmente identificó el dispositivo como un Nano S Plus 7704 con un número de serie adjunto.
Sin embargo, una vez que se completó la secuencia de inicio, apareció el nombre de otro fabricante: Espressif Systems, una empresa de semiconductores china que cotiza en bolsa y tiene sede en Shanghái.
Cointelegraph se puso en contacto con Espressif para hacer comentarios, pero no recibió una respuesta inmediata.
Revista: ¿Qué es un ‘Estado de Red’ y hay ejemplos en la vida real? Grandes Preguntas