


Un actor de amenazas conocido como “Jinkusu” supuestamente está vendiendo herramientas de ciberdelito diseñadas para eludir las verificaciones de Conozca a Su Cliente (KYC) en bancos y plataformas de criptomonedas.
La herramienta utiliza deepfakes y manipulación de voz para engañar a los sistemas de verificación KYC en plataformas financieras, escribió el rastreador de ciberdelitos Dark Web Informer en una publicación de X el domingo.
La empresa de ciberseguridad Vecert Analyzer añadió que Jinkusu utiliza IA para intercambios de rostro en tiempo real a través de InsightFace para “transferencias de gestos fluidos,” junto con modulación de voz para evadir biometría.
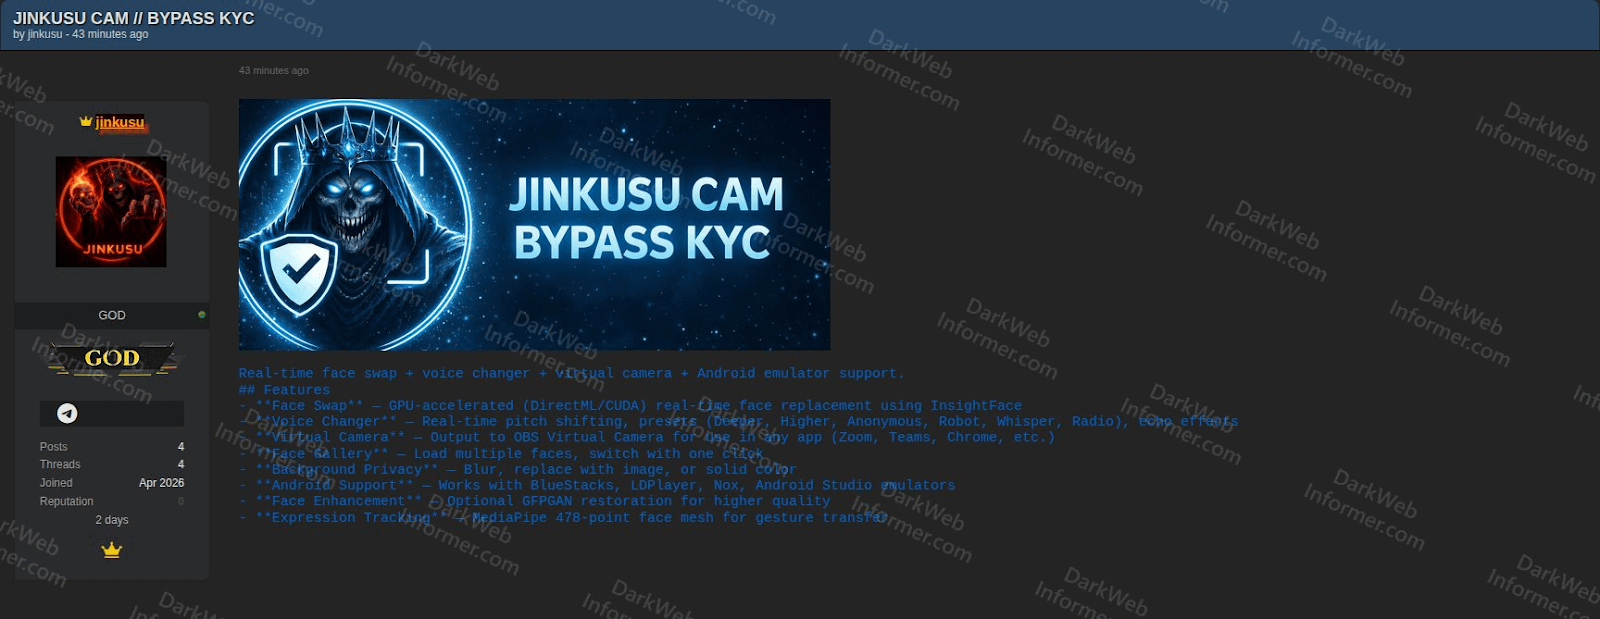 Fuente: Dark Web Informer
La aparición de herramientas de deepfake es un “aviso” para la industria, ya que pone de relieve las deficiencias de los sistemas de verificación de KYC, según Deddy Lavid, CEO de la plataforma de seguridad blockchain Cyvers.
“A medida que la IA reduce las barreras para el fraude de identidad sintética, la puerta de entrada siempre seguirá siendo vulnerable”, dijo Lavid a Cointelegraph, instando a las plataformas a adoptar un enfoque de seguridad por capas que combine la verificación de identidad con un monitoreo de IA en tiempo real.
La IA puede vulnerar sistemas de KYC con una sola imagen
El director de seguridad de Binance, Jimmy Su, destacó la creciente amenaza de la tecnología de deepfake ya en mayo de 2023.
Advirtió que la mejora de los algoritmos de IA permitirá vulnerar los sistemas de identidad KYC usando una sola imagen de la víctima.
El nuevo kit de fraude también permite que los estafadores ejecuten estafas románticas, como el “engorde de cerdos”, sin conocimientos técnicos.
Los inversores en criptomonedas perdieron 5.500 millones de dólares por 200.000 casos señalados de estafa de “engorde de cerdos” en 2024.
El fraude como servicio amenaza a los inversores en criptomonedas
Se sospecha que el autor del nuevo paquete de fraude, Jinkusu, es el mismo actor de amenazas que lanzó el kit de phishing Starkiller en febrero de 2026.
A diferencia de los kits de phishing tradicionales basados en HTML, Starkiller crea un proxy inverso en tiempo real generando un navegador Chrome sin interfaz dentro de un contenedor Docker, cargando la página de inicio de sesión genuina de la marca objetivo y reenviando toda la entrada del usuario, incluidos inicios de sesión y contraseñas, al actor de la amenaza, explicó la plataforma de ciberseguridad Abnormal, en un informe del 19 de febrero.
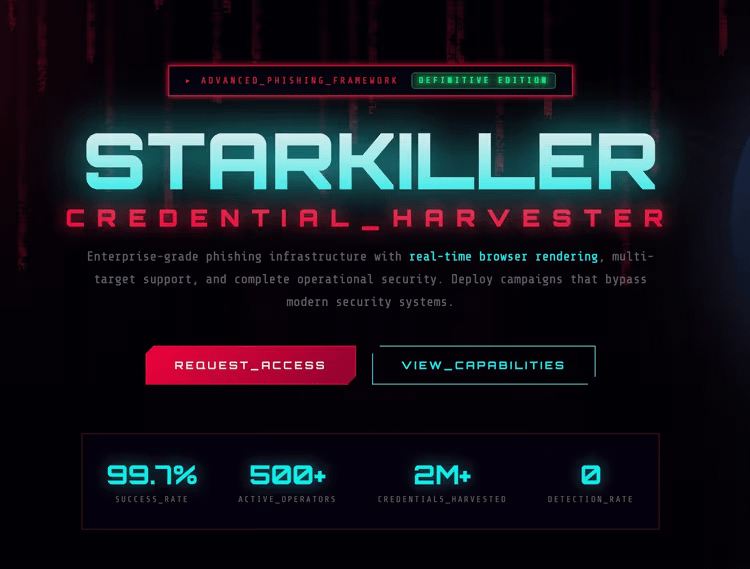 Malware de phishing-as-a-service Starkiller. Fuente: Abnormal.ai
Si bien las pérdidas por ataques de phishing en criptomonedas cayeron un 83% en 2025, los scripts maliciosos de drenaje de billeteras cripto siguieron activos y continuó surgiendo nuevo malware, dijo Scam Sniffer en un informe de enero.
Revista: Todo el mundo odia el GPT-5; la IA demuestra que las redes sociales no se pueden arreglar